

Jag är ingenjör till utbildningen, men jag kommunicerar mest med entreprenörer och produktionschefer. För en tid sedan vände sig ägaren av ett industriföretag till mig för råd. Trots att företaget är stort och bildades på 90-talet, fungerar förvaltningen och redovisningen på gammaldags sätt i ett lokalt nätverk.
Detta är en följd av oro för sin verksamhet och ökat statligt översyn. Lagar och regler kan tolkas mycket brett av tillsynsorgan. den faktiska nedmonteringen .
Som ett resultat började företagsinnehavaren söka lösningar för säker lagring av information och trygg överföring av dokument. En virtuell "valv".
Vi arbetade med uppgiften tillsammans med den anställde systemadministratören: en djupgående analys av de befintliga plattformarna behövdes.
- tjänsten ska inte vara molnbaserad i klassisk mening, det vill säga utan lagring på en extern organisations utrustning. Endast en egen server;
- stabil kryptering av överförda och lagrade data krävs;
- det måste finnas möjlighet att omedelbart ta bort innehåll från vilken enhet som helst med ett knapptryck;
- lösningen är utvecklad utomlands.
Jag föreslog att ta bort den fjärde punkten, eftersom ryska applikationer har officiella certifikat. Direktören sa rakt ut vad man bör göra med sådana certifikat.
Vi väljer alternativ.
Jag har valt tre lösningar (ju fler val, desto fler tveksamheter):
- Open Source — projektet , stödd av entusiasten och utvecklaren Jacob Borg.
- , övervakat av amerikanska Resilio Inc. (detta tjänst kallades tidigare BitTorrent Sync).
- Projektet från applikationer för synkronisering. Registrerad på Cypern.
Företagsinnehavaren har dålig förståelse för de tekniska detaljerna, så jag skapade en rapport i form av listor med för- och nackdelar för varje alternativ.
Analyserapport
Syncthing
Fördelar:
- Öppen källkod;
- Aktiviteten hos huvudutvecklaren;
- Projektet har funnits länge;
- Kostnadsfritt.
Nackdelar:
- Ingen klient för iOS-gränssnitt;
- Långsamma Turn-servrar (de är gratis, därför saktar de ner). För dem som
inte är medvetna, Turn används när direkt anslutning inte är möjlig; - Komplex konfiguration av gränssnittet (en lång erfarenhet inom programmering krävs);
- Avsaknad av snabb kommersiell support.
Resilio
Fördelar: support för alla enheter och snabba Turn-servrar.
Nackdelar: En stor och avgörande punkt – totalt ignorande av supporttjänsten gällande alla förfrågningar. Ingen reaktion, inte ens om man skriver från olika adresser.
Pvtbox
Fördelar:
- Support för alla enheter;
- Snabba Turn-servrar;
- Möjlighet att ladda ner filer utan att installera applikationen;
- Anständig supporttjänst, inklusive telefonstöd.
Nackdelar:
- Ungt projekt (få recensioner och goda omdömen);
- Mycket "teknisk", ibland otydlig webbplatsgränssnitt;
- Ingen detaljerad dokumentation, många frågor kräver att man kontaktar supporten.
Vad kunden valde
Hans första fråga: vad är poängen med att utveckla något gratis? De avvisades direkt från Syncthing. Argumenten fungerade inte.
Efter några dagar avfärdade kunden kategoriskt Resilio Sync på grund av avsaknaden av support, eftersom det var oklart vart man skulle vända sig i en nödsituation. Plus, det fanns en misstro mot det amerikanska företagsadressen.
För vidare analys återstod Pvtbox, den elektroniska säkerhetsboxen. Vi genomförde en fullständig teknisk revision av plattformen med fokus på möjligheten till dataintrång, dekryptering och obehörig åtkomst till informationslagret.
Revisionsprocessen
Vi analyserade anslutningar vid programstart, under drift och i ett vilotillstånd. Trafiken är från början krypterad enligt moderna standarder. Vi ska försöka genomföra en MITM-attack och byta certifikat "on-the-fly" med hjälp av Linux (Xubuntu Linux 18.04), Wireshark, Mitmproxy. För detta kommer vi att införa en mellanhand mellan applikationen Pvtbox och servern pvtbox.net (det finns datautbyte med servern pvtbox.net via https-anslutning).
Vi startar applikationen för att se till att programmet och filsynkroniseringen fungerar. I Linux kan man omedelbart se loggning om man startar programmet från terminalen.
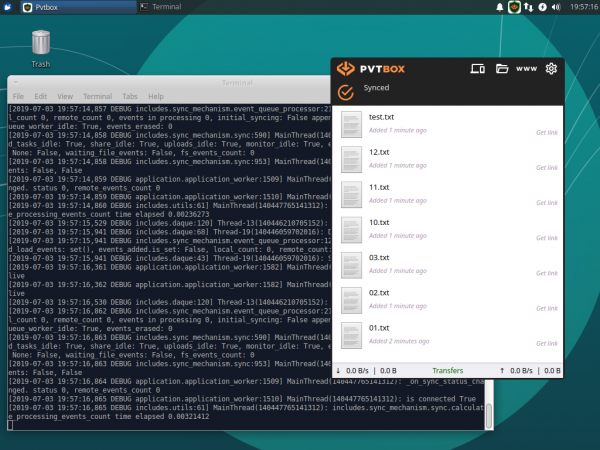
Vi stänger av applikationen och byter värdadressen pvtbox.net i filen /etc/hosts med superanvändarprivilegier. Vi byter adress till vår proxyservers adress.
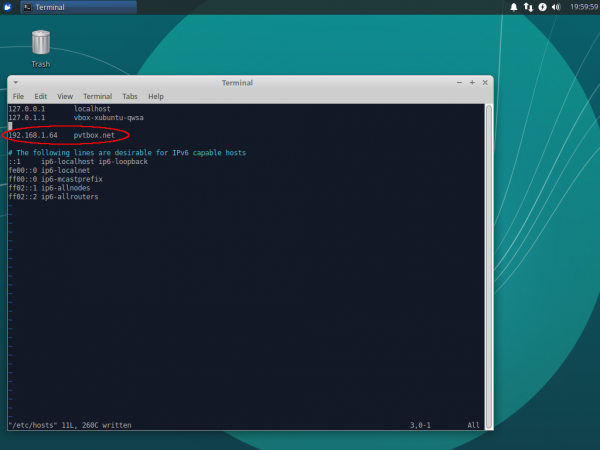
Nu förbereder vi vår proxyserver för MITM-attacken på en dator med adressen 192.168.1.64 i vårt lokala nätverk. För detta installerar vi paketet mitmproxy version 4.0.4.
Vi startar proxyservern på port 443:
$ sudo mitmproxy -p 443
Vi startar programmet Pvtbox på den första datorn, ser på utdata från mitmproxy och applikationens loggar.
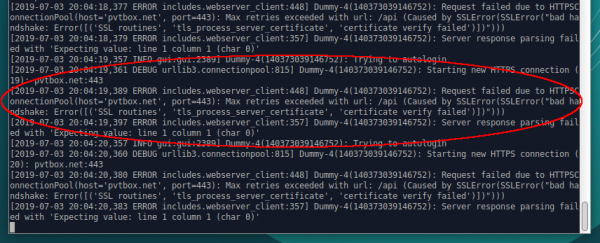
Mitmproxy det meddelar att kunden inte litar på den falska certifikatet från proxyservern. I applikationens loggar ser vi också att proxyserverns certifikat inte går igenom verifikationen och programmet vägrar att fungera.
Vi installerar proxyservercertifikatet mitmproxy på datorn med applikationen Pvtbox för att göra certifikatet "betrott". På datorn installerar vi paketet ca-certificates. Sedan kopierar vi certifikatet mitmproxy-ca-cert.pem från .mitmproxy-katalogen på proxyservern till katalogen /usr/local/share/ca-certificates på datorn med applikationen Pvtbox.
Vi kör kommandona:
$ sudo openssl x509 -in mitmproxy-ca-cert.pem -inform PEM -out mitmproxy-ca-cert.crt
$ sudo update-ca-certificates
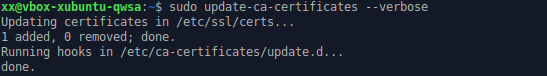
Vi startar applikationen Pvtbox. Certifikatet misslyckas återigen med att gå igenom verifikationen, programmet vägrar att fungera. Förmodligen använder applikationen en säkerhetsmekanism Certificate pinning.
En liknande attack genomfördes på värden signalserver.pvtbox.net, och även på själva peer-to-peer-anslutningen mellan noderna. Utvecklaren anger att applikationen för att upprätta peer-to-peer-anslutningar använder ett öppet protokoll webrtc där slut-till-slut kryptering används med protokollet DTLSv1.2.
Nycklar genereras för varje anslutning och skickas över en krypterad kanal via signalserver.pvtbox.net.
Teoretiskt skulle det vara möjligt att fånga upp offer- och answer-meddelanden för webrtc, byta ut krypteringsnycklarna där och få möjlighet att dekryptera alla inkommande webrtc-meddelanden. Men en mitm-attack på signalserver.pvtbox.net lyckades inte, varför möjligheten att fånga och byta ut meddelanden som skickas via signalserver.pvtbox.net inte finns.
Därför är det inte möjligt att genomföra denna attack på peer-to-peer-anslutningarna.
Det har också upptäckts en fil med certifikat som levereras med programmet. Filen finns på vägen /opt/pvtbox/certifi/cacert.pem. Denna fil byttes ut mot en fil som innehåller ett betrott certifikat från vår proxyserver mitmproxy. Resultatet ändrades inte — programmet vägrade att ansluta till systemet, i loggen observerades samma fel,
att certifikatet inte går igenom verifikationen.
Slutord om revisionen
Jag lyckades inte fånga upp eller byta ut trafiken. Filnamn, och ännu mindre deras innehåll, skickas i krypterad form, och slut-till-slut kryptering används. Programmet har implementerat ett antal skyddsmekanismer som förhindrar avlyssning och injektion.
Som ett resultat har företaget köpt två dedikerade servrar (fysiskt på olika platser) för konstant åtkomst till information. Den första servern används för mottagning, behandling och lagring av information, medan den andra används för säkerhetskopiering.
Det individuella molnet kopplades till direktörens arbetsstation och en iOS-mobiltelefon. Andra anställda kopplades till via den interna systemadministratören och supporten från Pvtbox.
Under den tid som gått har jag inte fått några klagomål från min bekant. Jag hoppas att min recension hjälper läsare på Habr i en liknande situation.
Källa: habr.com
