

Utvecklingen av teknik har haft en betydande påverkan på arkitekturen för åtkomstkontrollsystem. Genom att följa dess utvecklingsväg kan vi förutsäga vad som väntar oss i den närmaste framtiden.
Förflutet
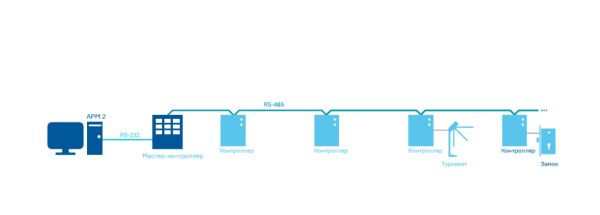
För länge sedan var datanätverk fortfarande en stor ovanlighet. De dåvarande åtkomstkontrollsystemen byggdes upp på följande sätt: en mästare – kontroller hanterade ett begränsat antal kontroller, medan en dator fungerade som terminal för programmering och informationsvisning. Logiken för hur systemet fungerade definierades av mästerkontrollern, som styrde sekundära kontroller.
Sekundära kontroller kunde inte utbyta information direkt med varandra; utbytet skedde genom mästerkontrollern. Denna modell medförde betydande begränsningar för utvecklingen av åtkomstkontrollsystem.
Utvecklingen av datorutrustning och nätverksutrustning påverkade systemens arkitektur, vilket resulterade i att multiservrar fanns tillgängliga för åtkomstkontrollsystem. Förändringar berörde mjukvaran, men undvek kontrollerna, vilket begränsade systemets uppbyggnad och utveckling.
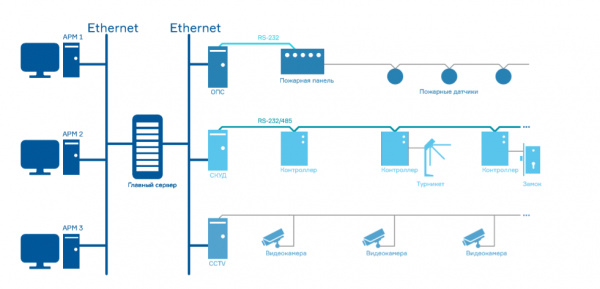
Detta
Utvecklingen av mikroelektronik har gjort det möjligt för utrustningsproducenter att helt förändra arkitekturen för åtkomstkontrollsystem. Den tidigare modellen ersattes av en arkitektur där kontroller kunde utbyta data direkt med varandra.
I denna modell kunde mjukvaran installeras på valfri plats inom det lokala nätverket, och integrationen med andra säkerhetssystem förenklades genom användning av en enhetlig informationsutbytesmiljö.
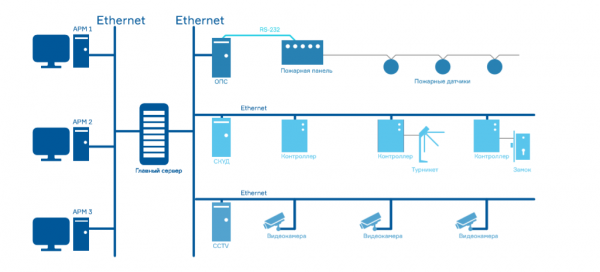
Denna modell fungerar framgångsrikt än idag, men den nuvarande nivån av teknologisk utveckling möjliggör byggandet av system med en helt annan arkitektur. Det finns ett brett spektrum av fysiska och logiska alternativ för att säkerställa kommunikationen mellan systemkomponenter och medel för interaktion mellan användare och system. Bland dem finns konsolapplikationer, specialiserade kontroller med grafiskt gränssnitt, olika kontrollpaneler, surfplattor och telefoner samt användning av standard WEB-läsare. Möjligheterna för mikrokontroller överstiger redan många gånger resurserna hos datorerna som användes i de första åtkomstkontrollsystemen.
Vidare utveckling av arkitekturen för åtkomstkontrollsystem
Kontroller som server
En server för åtkomstkontroll (ÅК) behövs för att korrekt utföra affärslogiken i systemet och lagra data om användare och händelser. För 20 år sedan hanterades detta av en huvudkontroller. Sedan dess har kraven på åtkomstkontrollsystem ökat avsevärt, men de moderna kontrollerarna överträffar möjligheterna hos datorer från för 20 år sedan.
Systemservern kan installeras även i själva kontrolleraren, om den har tillräckliga resurser. En server som driftsätts i kontrollerarnas minne har betydande fördelar. Den första av dessa är enkelheten i att starta systemet.
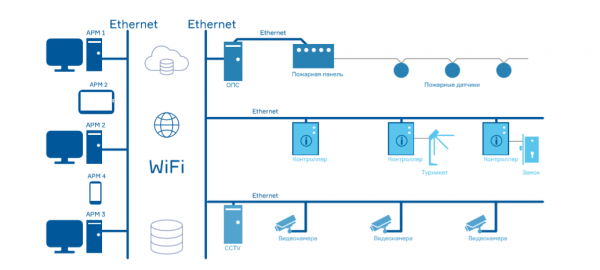
En av kontrollerarna i systemet utses som server (eller mästare, som det kallades tidigare) och får instruktioner om vilka kontrollerare den ska arbeta med. Klart, systemet är redo. För att arbeta med fjärrobjekt ges den kontrollerare som utsetts till server en "vit" IP-adress, som anges av andra kontrollerare, och de ansluter sig själva till den. För integration med 1C behöver man bara ange kontrollerens adress i programmet. För integration med nummerskanner-systemet – ange registreringsnumret som passnummer och IP-adressen för kameran eller systemet som kan känna igen registreringsnummer.
ÅK som en tjänst
Den andra viktiga fördelen är användarvänlighet. Kunden behöver inte längre fundera på vilken dator systemet ska driftsättas på, var det ska stå och vem som ska sköta det. Nu får kunden bara en IP-adress, användarnamn och lösenord – och kan övervaka personalens disciplin, tilldela åtkomsträttigheter och utfärda gästpass i valfri webbläsare. Det räcker med att köpa en snurrgrind och kontroller (eller en färdig lösning – en elektronisk passage) och identifieringar. Och systemet är klart.
Denna strategi är helt i linje med den moderna trenden att se ÅK som en tjänst. Kunden behöver inte tänka på installation och underhåll av systemet, allt detta hanteras på distans av specialister. Här uppstår oundvikligen frågan om kontrollerarens prestanda och dess förmåga att hantera 10 000 användare och 200 snurrgrindar? För närvarande verkar detta vara omöjligt, men databasen kan placeras i molnet eller på en dedikerad server. servernMed tiden kommer kontrollernas möjligheter att växa, och det system som beskrevs tidigare kommer att kunna implementeras även på stora företag med många anställda och exekveringsenheter.
Framtiden
Standardisering som trend
Arkitekturen för åtkomstkontrollsystem (ACS) kommer att byggas på "smarta" kontroller som själva kommer att interagera med varandra, med flera masterkontroller som fungerar som servrar. De kommer också att kunna förenas under en gemensam server (eller flera) servrar), som tillhandahåller den nödvändiga logiken för interaktion.
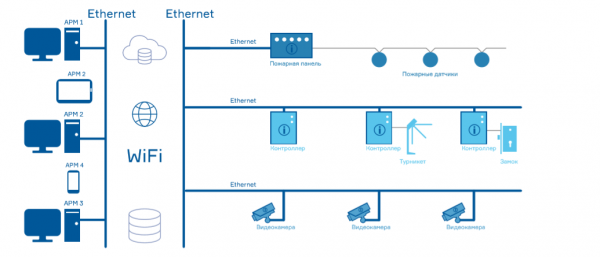
Det är nödvändigt att standardiseringen av protokoll stöds av alla aktörer på marknaden – inte bara på nivåer av interaktion med kontroller, utan också på nivåer av systeminteraktion.
Det är möjligt att utvecklingen av en gemensam standard kommer att realiseras i en avlägsen framtid. Men även om detta inte sker, bör standardisering av interaktionen baserat på REST API och tillgång till information via webbläsare genomföras så snart som möjligt.
Källa: habr.com
