

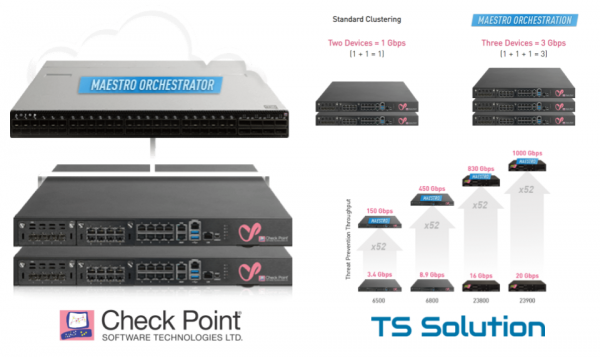
Företaget Check Point inledde 2019 ganska snabbt med flera annonser. Det går inte att berätta om allt i en artikel, så vi börjar med det viktigaste — . Maestro är en ny skalbar plattform som gör det möjligt att öka "kraften" hos säkerhetsportalen till "ohemula" siffror nästan linjärt. Detta uppnås naturligtvis genom lastbalansering mellan separata portar som arbetar i kluster som en enhet. Någon kan säga — "Det var! Redan finns blade-plattformar 44000/64000«. Men Maestro är något helt annat. I den här artikeln kommer jag kort försöka förklara vad det är, hur det fungerar och hur denna teknik kommer att hjälpa spara på nätverkets perimeterförsvar.
Förr — Nu
Det är lättast att förstå skillnaden mellan den nya skalbara plattformen och de gamla goda 44000/64000 genom att titta på bilden nedan:
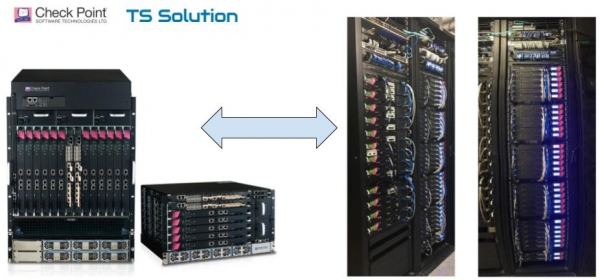
Skillnaden är uppenbar.
Den gamla plattformen Check Point 44000/64000
Som tydligt framgår av bilden ovan representerar det första alternativet en fast plattform (chassi) där man kan sätta in ett begränsat antal speciella "bladmoduler" (Check Point SGM). Allt detta kopplas till Security Switch Module (SSM), som utför lastbalansering av trafiken mellan portarna. På bilden nedan visas komponenterna av denna plattform mer detaljerat:
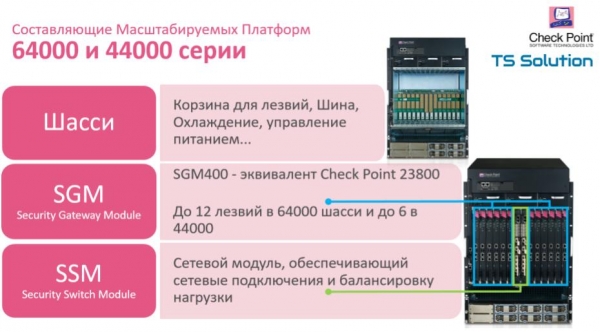
Detta är en utmärkt plattform om du exakt vet vilken prestanda du behöver nu och inom vilka gränser den kan öka. Men på grund av den fasta formfaktorn (12 eller 6 blad) är du begränsad i den framtida skalningen. Dessutom tvingas du använda enbart SGM-blad, utan möjlighet att ansluta vanliga uplinks som har ett mycket bredare utbud av modeller. Med introduktionen av Maestro Hyperscale Network Security förändras situationen radikalt.
Den nya plattformen Check Point Maestro Hyperscale Network Security
Check Point Maestro presenterades för första gången den 22 januari på konferensen CPX i Bangkok. De viktigaste egenskaperna kan ses på bilden nedan:
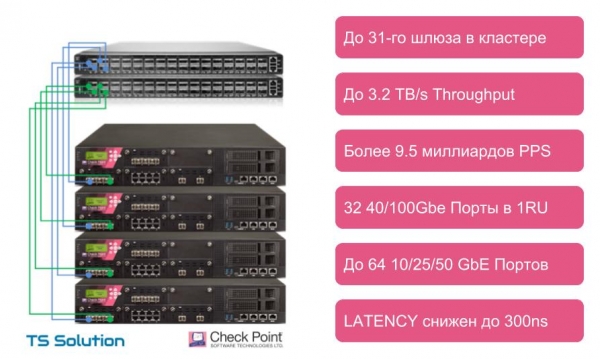
Som man kan se, är den stora fördelen med Check Point Maestro möjligheten att använda vanliga gateways (appliance) för lastbalansering. Det vill säga, vi är inte längre begränsade till SGM-blad. Belastningen kan fördelas mellan alla enheter från modell 5600 (SMB-modeller och chassi 44000/64000 stöds inte). På bilden ovan visas de viktigaste resultaten som kan uppnås med den nya plattformen. Vi kan sammanfoga till en beräkningsresurs upp till 31! gateways. Nu kan din “brandvägg” se ut som följande:
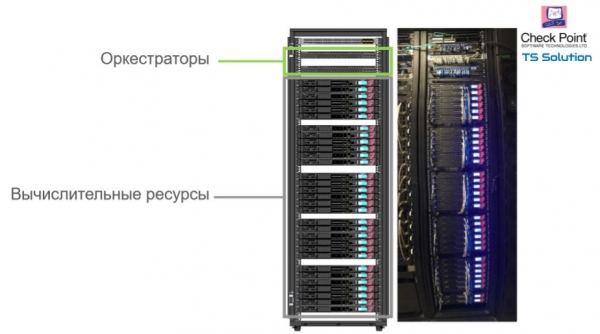
Maestro Hyperscale Orchestrator
Jag är säker på att många redan har frågan: “Vad är denna Orkestrator?” Tja, låt mig presentera. Maestro Hyperscale Orchestrator — det är just denna enhet som ansvarar för lastbalansering. På denna enhet är operativsystemet Gaia R80.20 SP. För närvarande finns det två modeller av Orkestratorer — MHO-140 och MHO-170. Egenskaperna visas på bilden nedan:
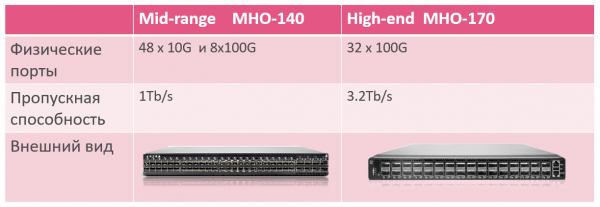
Vid första anblick kan det verka som en vanlig switch. Men i själva verket är det en “switch + lastbalanserare + resursförvaltningssystem”. Allt i en enhet.
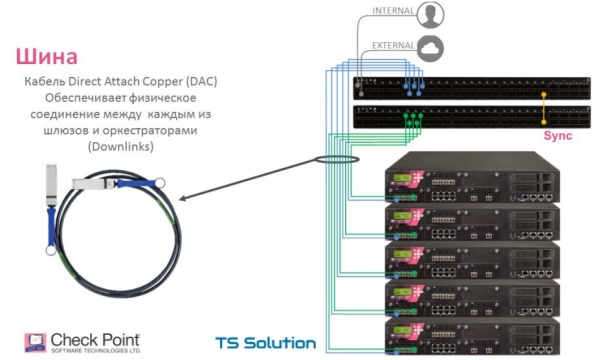
Dessa Orkestratorer kopplas till gateways. Om lastbalanserarna är redundanta kopplas varje gateway till varje orkestrator. För anslutning kan “fiber” (sfp+ / qsfp+ / qsfp28+) eller DAC-kabel (Direct Attach Copper) användas. Samtidigt måste det självklart finnas en synkroniseringslänk mellan orkestratorerna:
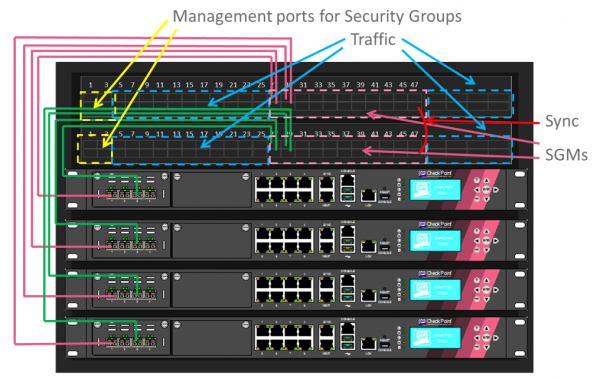
På bilden nedan kan man se hur portar för dessa orkestratorer fördelas:
Security Groups
För att lastbalanseringen ska kunna ske mellan gateways måste dessa gateways vara i samma Security Group. — vi skapar eller väljer en säkerhetsgrupp för balansieraren, mer om detta har jag skrivit tidigare i avsnittet EC2 Launch Template → Nätverksinställningar. det är en logisk grupp av enheter som fungerar som en active/active-kluster. Denna grupp fungerar oberoende av andra Security Groups. Ur en managementserver syns Security Group som en enhet med en IP-adress.
Vid behov kan vi flytta en eller flera gateways till en separat Security Group och använda denna grupp för andra syften, som en separat brandvägg ur managementsyfte. Ett exempel på användning visas på bilden nedan:
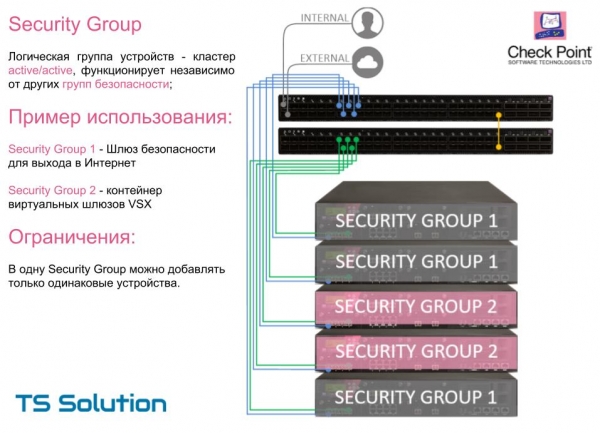
En viktig begränsning, i en Security Group kan endast använda identiska gateways (modell). Det vill säga, om du vill öka kraften i din säkerhetsgateway (som är en kluster av flera enheter) måste du lägga till exakt samma gateways. I kommande programvarureleaser bör denna begränsning försvinna.
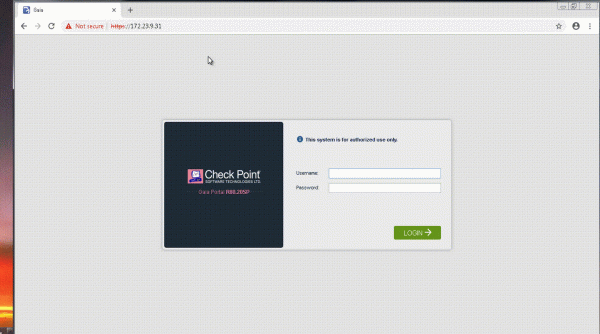
I videon nedan kan du se processen för att skapa en Security Group. Proceduren är intuitiv.
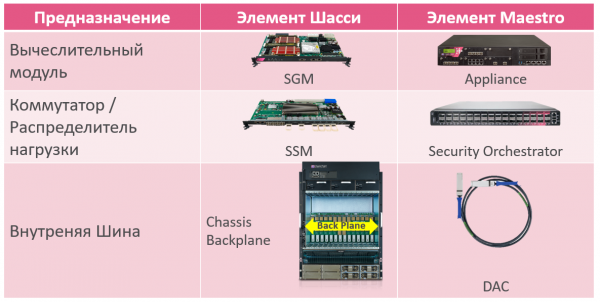
Återigen, om man jämför komponenterna i Maestro med chassiplattformen får man ungefär följande bild av "före-och-efter":
Vad är fördelen med den nya plattformen?
Det finns faktiskt många fördelar, både tekniskt och ekonomiskt. Låt mig kort beskriva de viktigaste:
- Vi är praktiskt taget inte begränsade i skalning. Upp till 31 gateways inom en Security Group.
- Vi kan lägga till gateways vid behov. Den minimiuppsättning som krävs vid inköp är en orkestrator + två gateways. Det behövs inga förutsättningar för "tillväxt".
- Från föregående punkt följer en ytterligare fördel. Vi behöver inte längre byta ut gateways som inte klarar av belastningen. Tidigare löstes detta problem genom trade-in-proceduren — man lämnade in gammal "maskinvara" och fick ny med rabatt. Med detta schema uppstår oundvikliga ekonomiska "förluster". Den nya skalningsproceduren eliminerar denna faktor. Inga inlämningar behövs, man kan helt enkelt fortsätta öka prestandan med hjälp av ytterligare "maskinvara".
- Möjlighet att kombinera redan existerande resurser för att fördela belastningen. Till exempel kan man "flytta" alla sina kluster till Maestro-plattformen och skapa flera Security Groups, beroende på belastningen.
Buntarna för Maestro Hyperscale Network Security
För närvarande finns det flera alternativ för att köpa så kallade buntar med Maestro-plattformen. Lösningen baserad på gateways 23800, 6800 och 6500:
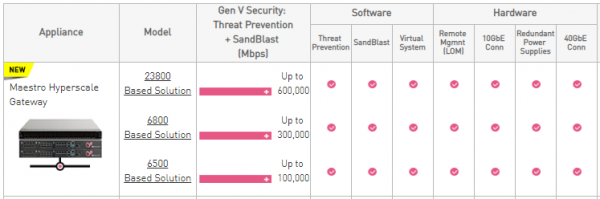
Man kan välja mellan två standardkomponenttyper:
- En orkestrator och två gateways;
- En orkestrator och tre gateways.
man kan se ungefärliga priser. Naturligtvis kan man dessutom inkludera en ytterligare orkestrator och så många gateways som man vill. Ytterligare information om specifikationer kan begäras .
Enheter 6500 och 6800 detta är de nyaste modellerna som också presenterades i början av detta år. Men vi kommer att tala mer ingående om dem i nästa artikel.
När kan man köpa?
Det finns inget entydigt svar på detta. För närvarande finns det ingen meddelande om import av dessa lösningar till vårt land. Så snart vi får information om tidsramarna kommer vi att göra en tillkännagivande på våra plattformar (, , ). Dessutom planeras en webbinarium inom kort som kommer att handla om Check Point Maestro-lösningen, där alla tekniska aspekter kommer att diskuteras. Naturligtvis kommer det också att finnas möjlighet att ställa intressanta frågor. Håll utkik efter uppdateringar!
Slutsats
Självklart är den nya plattformen ett utmärkt tillskott till Check Points hårdvarulösningar. I praktiken öppnar denna produkt ett nytt segment, för vilket inte varje IT-säkerhetsleverantör har en liknande lösning. Dessutom finns det för närvarande i stort sett inga alternativ till Check Point Maestro när det handlar om att tillhandahålla en sådan oöverträffad "säkerhetskraft". Men Maestro Hyperscale Network Security kommer att vara intressant inte bara för datacenterägare, utan också för vanliga företag. De som äger eller planerar att skaffa enheter, som börjar med modell 5600, kan redan "titta närmare" på Maestro. I vissa fall kan användningen av Maestro Hyperscale Network Security vara en mycket lönsam lösning, både ur ekonomisk och teknisk synvinkel.
P.S. Artikeln har förberetts med bidrag från Anatoliy Masover — Expert på skalbara plattformar, Check Point Software Technologies.
Källa: habr.com
