

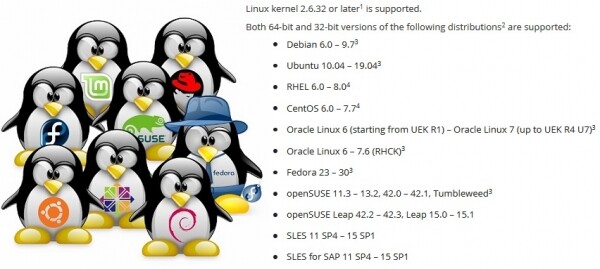
Att skapa en backup-applikation som fungerar på valfri distribution är en utmaning. För att säkerställa att Veeam Agent för Linux fungerar på distributioner från Red Hat 6 och Debian 6 till OpenSUSE 15.1 och Ubuntu 19.04 måste man lösa en rad problem, särskilt med tanke på att programvaran inkluderar en kärnmodul.
Artikeln är baserad på material från presentationen på konferensen .
Linux är inte bara ett av de mest populära operativsystemen. Det är i huvudsak en plattform där man kan skapa något unikt, något eget. Tack vare detta finns det många distributioner av Linux, som skiljer sig åt i uppsättningen av programkomponenter. Här uppstår ett problem: för att programvaran ska fungera på vilken distribution som helst måste man ta hänsyn till varje distributions specifika egenskaper.
Paketchefer. .deb vs .rpm
Låt oss börja med det uppenbara problemet med att distribuera produkten för olika distributioner.
Det mest typiska sättet att distribuera programvaruprodukter är att lägga upp ett paket på ett arkiv så att den inbyggda paketchefen i systemet kan installera det därifrån.
Men vi har två populära paketformat: rpm och deb. Det betyder att vi måste stödja dem alla.
I världen av deb-paket är kompatibilitetsnivån förvånande. Samma paket installeras och fungerar lika bra både på Debian 6 och Ubuntu 19.04. Standarderna för att bygga paket och arbeta med dem, som infördes i de gamla Debian-distributionerna, förblir aktuella även i de trendiga Linux Mint och elementary OS. Därför räcker det med ett deb-paket för varje hårdvaruplattform för Veeam Agent för Linux.
Men i världen av rpm-paket är skillnaderna betydande. För det första, på grund av att det finns två helt oberoende distributörer, Red Hat och SUSE, som inte behöver kompatibilitet. För det andra har dessa distributörer distributioner med teknisk support och experimentella. Mellan dem behövs inte heller kompatibilitet. Det leder till att vi har olika paket för el6, el7 och el8. Ett separat paket för Fedora. Paket för SLES11 och 12 och ett separat för openSUSE. Det största problemet är beroenden och paketnamn.
Beroendeproblem
Tyvärr har samma paket ofta olika namn i olika distributioner. Nedan finns en ofullständig lista över beroenden för paketet veeam.
För EL7:
För SLES 12:
- libblkid
- libgcc
- libstdc++
- ncurses-libs
- fuse-libs
- file-libs
- veeamsnap = 3.0.2.1185
- libblkid1
- libgcc_s1
- libstdc++6
- libmagic1
- libfuse2
- veeamsnap-kmp = 3.0.2.1185
Som resultat blir beroendelistan unik för distributionen.
Det kan bli värre när en uppdaterad version börjar dölja sig bakom det gamla paketnamnet.
Exempel:
I Fedora 24 har paketet uppdaterats ncurses från version 5 till version 6. Vår produkt var sammansatt med version 5 för att säkerställa kompatibilitet med äldre distributioner. För att kunna använda den gamla version 5 av biblioteket på Fedora 24 var vi tvungna att använda paketet ncurses-compat-libs.
Som ett resultat dyker det upp två paket för Fedora, med olika beroenden.
Det blir intressantare. Efter en ny uppdatering av distributionen blir paketet ncurses-compat-libs med version 5 av biblioteket otillgängligt. För distributören är det kostsamt att dra de gamla biblioteken till den nya versionen av distributionen. Efter ett tag upprepades problemet även i SUSE-distributioner.
Som ett resultat var vissa distributioner tvungna att överge den explicita beroendet av ncurses-libs, och produkten fick justeras så att den kunde fungera med vilken version av biblioteket som helst.
För övrigt finns det ingen metapaketering i den 8:e versionen av Red Hat python, som refererade till den gamla goda python 2.7. Det finns python2 och python3.
Alternativ till pakethanterare
Problemet med beroenden är gammalt och uppenbart. Tänk bara på Dependency hell.
Att förena olika bibliotek och applikationer så att alla fungerar stabilt och inte konfliktar – det är i grunden den uppgift som varje Linux-distributör försöker lösa.
För att lösa detta problem försöker pakethanteraren Snappy från Canonical. Grundidén är: applikationen körs i en isolerad och skyddad sandlåda från det underliggande systemet. Om applikationen behöver bibliotek följer de med applikationen.
Flatpak gör det också möjligt att köra applikationer i sandlådan med hjälp av Linux Containrar. Idén om sandlådan används även av AppImage.
Dessa lösningar gör att ett paket kan skapas för alla distributioner. I fallet med Flatpak kan installation och körning av applikationen ske även utan administratorns vetskap.
Huvudproblemet är att inte alla applikationer kan fungera i sandlådan. Vissa behöver direkt åtkomst till plattformen. Jag behöver inte ens nämna kärnmoduler som är strikt beroende av kärnan och inte passar in i konceptet av sandlådan.
Ett annat problem är att de populära distributionspetrarna i företagsmiljöer från Red Hat och SUSE ännu inte stöder Snappy och Flatpak.
Därför finns Veeam Agent for Linux inte på inte .
Avslutningsvis angående paketförvaltare vill jag nämna att det finns ett alternativ att helt avstå från paketförvaltare genom att kombinera binära filer och installationsscript i ett paket.
Ett sådant bundle möjliggör att skapa ett gemensamt paket för olika distributioner och plattformar, och att produktionen av en interaktiv installationsprocess görs med nödvändig anpassning. Jag har stött på sådana paket för Linux endast från VMware.
Uppdateringsproblem
Även om alla beroendeproblem är lösta kan programmet fungera olika på samma distribution. Problemet ligger i uppdateringarna.
Det finns 3 uppdateringsstrategier:
- Den enklaste - att aldrig uppdatera. Ställde in servern och glömde den. Varför uppdatera om allt fungerar? Problemen börjar vid första kontakten med supporten. Distributionens skapare stödjer endast den uppdaterade versionen.
- Man kan lita på distributören och ställa in automatisk uppdatering. I så fall är ett samtal till supporten troligt direkt efter en misslyckad uppdatering.
- Alternativet att manuellt uppdatera först efter att det har testats på testinfrastruktur är det mest pålitliga, men också det dyraste och mest arbetskrävande. Inte alla har råd med det.
Eftersom olika användare tillämpar olika uppdateringsstrategier, måste både den senaste versionen och alla tidigare utgivningar stödjas. Detta komplicerar både utvecklings- och testprocessen och ger mer huvudvärk för supporten.
Mångfald av hårdvaruplattformar
Olika hårdvaruplattformar är ett problem som i stor utsträckning är specifikt för native-kod. Minst sagt måste man bygga binärer för varje stödd plattform.
I projektet Veeam Agent for Linux kan vi fortfarande inte stödja något RISC-relaterat.
Jag kommer inte att gå in på det här ämnet i detalj. Jag kommer bara att ange de grundläggande problemen: plattformsberoende typer, som size_t, strukturer och byte order.
Statisk och/eller dynamisk länkning
Frågan "Hur man länkar till bibliotek - dynamiskt eller statiskt?" bör diskuteras.
Som regel använder C/C++-applikationer på Linux dynamisk länkning. Det fungerar utmärkt om applikationen är byggd specifikt för en viss distribution.
Om målet är att täcka olika distributioner med en enda binärfil, måste man anpassa sig efter den äldsta stödda distributionen. För oss är detta Red Hat 6. Den innehåller gcc 4.4, som inte ens stöder standarden för C++11. .
Vi bygger vårt projekt med gcc 6.3, som fullt ut stöder C++14. Naturligtvis, i så fall måste vi ta med libstdc++-biblioteket och boost med oss på Red Hat 6. Det enklaste är att länka med dem statiskt.
Men tyvärr går det inte att länka statiskt med alla bibliotek.
För det första, systembibliotek som libfuse, libblkid måste länkas dynamiskt för att säkerställa kompatibilitet med kärnan och dess moduler.
För det andra finns det en detalj med licenser.
GPL-licensen tillåter i princip att länka bibliotek enbart med öppen källkod. MIT och BSD tillåter statisk länkning och tillåter att inkludera bibliotek i projektet. Men LGPL verkar som inte motsäger statisk länkning, men kräver att man tillhandahåller filer som behövs för länkning till allmänheten.
Generellt sett säkerställer användningen av dynamisk länkning att man slipper att förse något.
Byggande av C/C++-applikationer
För att bygga C/C++-applikationer för olika plattformar och distributioner räcker det med att välja eller bygga en passande version av gcc och använda krosskompilatorer för specifika arkitekturer, och samla hela bibliotekssortimentet. Detta arbete är fullt genomförbart men ganska besvärligt. Och det finns inga garantier för att valt kompilator och bibliotek kommer att ge en fungerande variant.
En uppenbar fördel: infrastrukturen förenklas kraftigt, eftersom hela byggprocessen kan utföras på en och samma maskin. Dessutom är det tillräckligt att bygga en uppsättning binärfiler för en arkitektur och man kan paketera dem i paket för olika distributioner. Så här byggs paketen för veeam för Veeam Agent för Linux.
I motsats till detta alternativ kan man helt enkelt förbereda en byggfarm, det vill säga flera maskiner för kompilering. Varje sådan maskin kommer att säkerställa att applikationen kompileras och paketet byggs för en specifik distribution och viss arkitektur. I det här fallet sker kompileringen med de verktyg som distributören har förberett. Det innebär att steget att förbereda kompilatorn och välja bibliotek faller bort. Dessutom kan byggprocessen enkelt parallelliseras.
Det finns dock en nackdel med ett sådant tillvägagångssätt: för varje distribution inom samma arkitektur måste man kompilera sin egen uppsättning binära filer. En annan nackdel är att det krävs ett stort antal maskiner som behöver underhållas, samt att man måste avsätta mycket diskutrymme och RAM.
På så sätt byggs KMOD-paketet för kärnmodulen veeamsnap för Red Hat-distributioner.
Open Build Service
Kollegor från SUSE har försökt att realisera en slags gyllene medelväg i form av en särskild tjänst för att kompilera applikationer och bygga paket — .
Det är i grunden en hypervisor som skapar en virtuell maskin, installerar alla nödvändiga paket i den, utför kompileringen av applikationen och bygger paketet i denna isolerade miljö, efter vilket den virtuella maskinen frigörs.
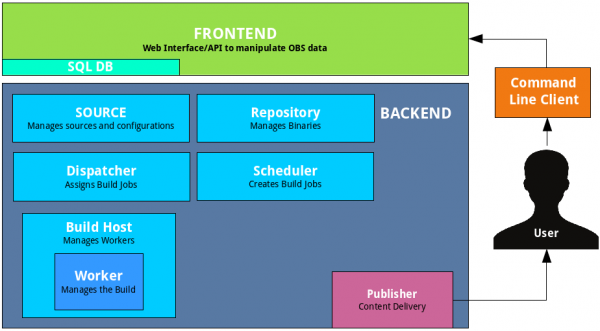
Den schemaläggare som implementerats i OpenBuildService kommer själv att avgöra hur många virtuella maskiner den kan starta för optimal hastighet vid paketbyggande. Den inbyggda signeringsmekanismen kommer automatiskt att signera paketen och lägga upp dem i det inbyggda repositoryt. Det inbyggda versionskontrollsystemet kommer att spara historik över ändringar och byggen. Det återstår bara att lägga till sina källkoder i detta system. Det är inte ens nödvändigt att själv driva en server; man kan också använda en öppen.
Det finns dock ett problem: en sådan kombination passar svårt in i den befintliga infrastrukturen. Till exempel behövs inte versionskontroll, vi har redan vår egen för källkoder. Vår signeringsmekanism skiljer sig: vi använder en särskild server. Repositoryt behövs inte heller.
Dessutom är stödet för andra distributioner — till exempel Red Hat — ganska bristfälligt, vilket är fullt förståeligt.
En fördel med denna tjänst är den snabba supporten för den nya versionen av SUSE-distributionen. Innan det officiella tillkännagivandet av releasen läggs de nödvändiga paketen för byggandet upp i det offentliga arkivet. En ny distribution visas i listan över tillgängliga distributioner på OpenBuildService. Vi markerar rutan, och den läggs till i byggplanen. På så sätt kan tillägget av den nya versionen av distributionen göras nästan med ett klick.
I vår infrastruktur, med hjälp av OpenBuildService, byggs hela mångfalden av KMP-paket för veeamsnap-modulen för SUSE-distributioner.
Vidare skulle jag vilja fokusera på frågor som är specifika för kärnmoduler.
kernel ABI
Linux-kärnmoduler har historiskt spridits i form av källkod. Anledningen är att kärnans skapare inte belastar sig med att stödja en stabil API för kärnmoduler, än mindre på binär nivå, vilket kallas kABI.
För att bygga en modul för det vanilj-kärnan krävs specifika header-filer för just den kärnan, och den kommer endast att fungera på denna kärna.
DKMS möjliggör automatisering av byggprocessen för moduler vid kärnuppdateringar. Som ett resultat använder användare av Debian-arkivet (och dess många släktingar) antingen kärnmoduler från distributionsarkivet eller moduler som byggs från källkoden med hjälp av DKMS.
Denna situation tillfredsställer dock inte särskilt Enterprise-segmentet. Distributörer av propriety-kod vill sprida produkten i form av färdiga binärer.
Administratörer vill inte hålla utvecklingsverktyg på produktionsservrar av säkerhetsskäl. Distributörer av Enterprise Linux, som Red Hat och SUSE, har beslutat att de kan stödja stabil kABI för sina användare. Som ett resultat har KMOD-paket för Red Hat och KMP-paket för SUSE uppstått.
Essensen av denna lösning är ganska enkel. För en specifik version av distributionen fryses kärnans API. Distributören hävdar att de använder just kärnan, exempelvis 3.10, och gör endast korrigeringar och förbättringar som inte påverkar kärnans gränssnitt, och moduler som byggs för den allra första kärnan kan användas för alla efterföljande utan att behöva kompileras om.
Red Hat hävdar att kABI-kompatibilitet gäller för distributionen under hela livscykeln. Det betyder att en kompilerad modul för RHEL 6.0 (utgåvan november 2010) också ska fungera på version 6.10 (utgåvan juni 2018). Det är nästan 8 år. Naturligtvis är detta en ganska komplex uppgift.
Vi har noterat flera fall där modulen veeamsnap slutade fungera på grund av problem med kABI-kompatibilitet.
Efter att modulen veeamsnap, som kompilerades för RHEL 7.0, visade sig vara inkompatibel med kärnan från RHEL 7.5, men ändå laddades och garanterat kraschade servern, avstod vi från att använda kABI-kompatibilitet för RHEL 7 överhuvudtaget.
För närvarande innehåller KMOD-paketet för RHEL 7 en byggnad för varje version av utgåvan och ett skript som säkerställer att modulen laddas.
SUSE har närmat sig uppgiften med kABI-kompatibilitet på ett mer försiktigt sätt. De säkerställer kABI-kompatibilitet endast inom en servicepack.
Till exempel släpptes SLES 12 i september 2014. SLES 12 SP1 kom redan i december 2015, så det gick knappt ett år. Trots att båda utgåvorna använder kärna 3.12, är de kABI-inkompatibla. Det är uppenbart att det är mycket enklare att upprätthålla kABI-kompatibilitet under bara ett år. Ett årligt cykel för uppdatering av kärnmodul bör inte orsaka problem för modulskaparna.
Som resultat av denna politik från SUSE har vi inte noterat något problem med kABI-kompatibilitet för vår modul veeamsnap. Visserligen är antalet paket för SUSE nästan en ordning mer.
Patchar och backports
Även om distributörerna försöker säkerställa kABI-kompatibilitet och kärnstabilitet, strävar de också efter att förbättra prestanda och åtgärda defekter i denna stabila kärna.
Därutöver följer kärnutvecklarna för enterprise linux förändringar i den vaniljkärnan och överför dem till sin "stabila" kärna.
Ibland leder detta till nya .
I den senaste utgåvan av Red Hat 6, i en av de mindre uppdateringarna, kom ett fel in. Det ledde till att modulen veeamsnap garanterat kraschade systemet vid frigöring av en snapshot. Genom att jämföra källkoden för kärnan före och efter uppdateringen, upptäckte vi att problemet var en backport. En liknande fix gjordes i den vaniljkärnan version 4.19. Men i den vaniljkärnan fungerade denna fix korrekt, medan det vid överföringen till "stabila" 2.6.32 uppstod ett problem med spin-locking.
Självklart, fel händer alla och alltid, men var det värt att dra över koden från 4.19 till 2.6.32, med risk för stabiliteten?.. Jag är inte säker...
Det värsta är när marknadsföring kopplas på dragkampen mellan "stabilitet" "modernisering". Marknadsavdelningen vill ha ett stabilt kärnversion av den uppdaterade distributionen, å ena sidan, men å andra sidan vill de att den ska prestera bättre och ha nya funktioner. Det leder till konstiga kompromisser.
När jag försökte kompilera modulen på kärna 4.4 från SLES 12 SP3 blev jag förvånad över att upptäcka funktionalitet från vanilj 4.8. Enligt min åsikt liknar implementeringen av blockin och utgång i kärna 4.4 från SLES 12 SP3 mer kärna 4.8 än den tidigare stabila 4.4-versionen från SLES12 SP2. Jag kan inte bedöma hur mycket kod som överfördes från kärna 4.8 till SLES-kärnan 4.4 för SP3, men jag kan inte kalla kärnan för det stabila 4.4.
Det mest frustrerande är att man vid skrivning av moduler, som ska fungera bra på olika kärnor, inte längre kan lita på kärnversionen. Man måste också ta hänsyn till distributionen. Tur att man ibland kan förlita sig på definitioner som dyker upp tillsammans med nya funktioner, men denna möjlighet finns inte alltid.
Som ett resultat växer koden med ursprungliga kompilationsdirektiv.
Det finns också patchar som förändrar den dokumenterade API:en för kärnan.
Jag snubblade över distributionen 5.16 och blev väldigt förvånad över att se att anropet lookup_bdev i denna version av kärnan hade ändrat parameternas lista.
För att kunna kompilera var jag tvungen att lägga till ett skript i makefile som kollar om parametern mask finns i funktionen lookup_bdev.
Underskrift av kärnmoduler
Men låt oss återgå till frågan om distribution av paket.
En av fördelarna med stabil kABI är att kärnmoduler i form av binärfil kan signeras. I detta fall kan utvecklaren vara säker på att modulen inte har skadats av misstag eller medvetet ändrats. Detta kan verifieras med kommandot modinfo.
Distributioner från Red Hat och SUSE tillåter att signaturen på modulen kontrolleras och att den bara laddas om det motsvarande certifikatet är registrerat i systemet. Certifikatet är en offentlig nyckel som används för att signera modulen. Vi distribuerar det som ett separat paket.
Problemet här är att certifikat kan antingen vara inbyggda i kärnan (de används av distributörer), eller måste skrivas in i EFI:s icke-flyktiga minne med hjälp av ett verktyg. mokutil. Verktyget mokutil vid installation av certifikat krävs det att systemet startas om och även innan operativsystemets kärna laddas upp, erbjuds administratören att godkänna laddningen av det nya certifikatet.
Således kräver tillägg av certifikat fysisk åtkomst till systemet för administratören. Om maskinen är placerad någonstans i molnet eller bara i en fjärrserver med åtkomst endast via nätverket (till exempel via ssh), kommer det att vara omöjligt att lägga till certifikatet.
EFI på virtuella maskiner
Trots att EFI redan länge stöds av nästan alla tillverkare av moderkort, kan administratören vid installationen av systemet glömma att tänka på behovet av EFI, och den kan vara avstängd.
Inte alla hypervisorer stöder EFI. VMWare vSphere stöder EFI från version 5.
Microsoft Hyper-V fick också stöd för EFI, från Hyper-V för Windows Server 2012R2.
Men i standardkonfigurationen är denna funktionalitet för Linux-maskiner avstängd, vilket innebär att certifikat inte kan installeras.
I vSphere 6.5 kan alternativet Secure Boot endast ställas in i den gamla versionen av webgränssnittet som fungerar via Flash. Web UI i HTML-5 ligger fortfarande långt efter.
Experimentella distributioner
Och till sist ska vi diskutera experimentella distributioner och distributioner utan officiellt stöd. Å ena sidan är det osannolikt att sådana distributioner används på servrar i seriösa organisationer. Dessa distributioner har ingen officiell support. Därför är det inte möjligt att ge teknisk support för produkter på sådana distributioner.
Men sådana distributioner blir en praktisk plattform för att testa nya experimentella lösningar. Till exempel, Fedora, OpenSUSE Tumbleweed eller instabila versioner av Debian. De är ganska stabila. De har alltid nya versioner av program och alltid en ny kärna. Om ett år kan denna experimentella funktionalitet dyka upp i den uppdaterade RHEL, SLES eller Ubuntu.
Så om något inte fungerar på en experimentell distribution är det en anledning att utreda problemet och lösa det. Man måste vara beredd på att denna funktionalitet snart kommer att dyka upp på användarnas produktionsservrar.
Den nuvarande listan över officiellt stödda distributioner för version 3.0 kan du studera . Men den verkliga listan över distributioner som vår produkt kan fungera på är mycket bredare.
Personligen var jag intresserad av experimentet med OS "Elbrus". Efter att ha förbättrat paketet veeam installerades och fungerade vår produkt. Jag skrev om detta experiment på Habr i .
Och stödet för nya distributioner fortsätter. Vi förväntar oss att version 4.0 snart släpps. En beta-version bör dyka upp snart, så håll utkik efter !
Källa: habr.com
