

"Underbädd" hosting är ett slanguttryck för en server som ligger i en vanlig lägenhet och är ansluten till ett hemmanätverk. På sådana servrar fanns vanligtvis en offentlig FTP-server, ägarens hemsida och ibland till och med en hel hostinglösning för andra projekt. Fenomenet var vanligt under de tidiga dagarna av tillgången till hemmanätverk via dedikerade linjer, när det var för dyrt att hyra en dedikerad server i ett datacenter, och virtuella servrar ännu inte var utbredda och tillräckligt bekväma.
Oftast användes en gammal dator som "underbädd" server, där alla hittade hårddiskar installerades. Den kunde också fungera som en hemrouter och brandvägg. En sådan server fanns nödvändigtvis hemma hos varje respekterad telecom-anställd.
Med tillkomsten av tillgängliga molntjänster har hemmabaserade servrar blivit mindre populära, och idag är det mesta man kan hitta i lägenheter en NAS för att lagra fotoalbum, filmer och säkerhetskopior.
I artikeln diskuteras kuriosa relaterade till hemmabaserade servrar och de problem som deras administratörer står inför. Låt oss se hur detta fenomen ser ut idag och välja vad som kan vara intressant att hosta på sin egen underbäddserver idag.
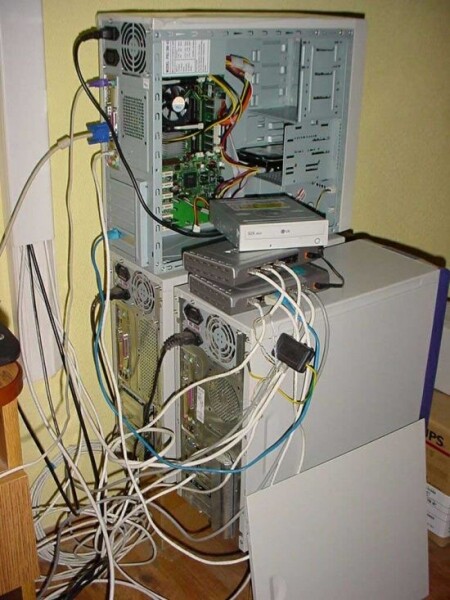
Servrar för hemmanätverk i Nya Kakhovka. Foto från sidan nag.ru
Rätt IP-adress
 Huvudkravet för en hemmabaserad server var att ha en verklig, alltså routbar, IP-adress från internet. Många leverantörer erbjöd inte sådana tjänster för privatpersoner, och man fick ofta lov att använda speciella arrangemang för att få tag på en. Ofta krävde leverantörer att man skulle skriva på ett separat avtal för att få en dedikerad IP. Ibland inkluderade den här processen skapandet av en separat NIC-handle för ägaren, vilket gjorde att hans namn och adress var tillgängliga direkt via Whois-kommandot. Här fick man vara försiktig vid diskussioner på nätet, eftersom skämtet om "att spåra via IP" slutade vara ett skämt. För övrigt, för inte så länge sedan, var det skandaler , som bestämde sig för att publicera sina kunders personuppgifter i whois.
Statisk IP-adress vs DynDNS
Det är bra om man lyckas få en permanent IP-adress – då kan man enkelt rikta alla domännamn till den och glömma bort det, men det lyckades inte alltid. Många stora ADSL-leverantörer på federal nivå tilldelade kunderna en riktig IP-adress endast under sessionens livslängd, vilket innebär att den kunde ändras antingen en gång per dygn eller vid omstart av modemet eller avbrott av anslutningen. I sådana fall kom tjänster som Dyn (dynamisk) DNS till hjälp. Den mest populära tjänsten , som länge var gratis, gav möjlighet att få en subdomän inom *.dyndns.org, som kunde uppdateras snabbt vid ändring av IP-adress. Ett specialscript på klientsidan kontaktade ständigt DynDNS-servern, och om den utgående adressen ändrades, ställdes den nya adressen omedelbart in i A-posten för subdomänen.
Stängda portar och blockerade protokoll
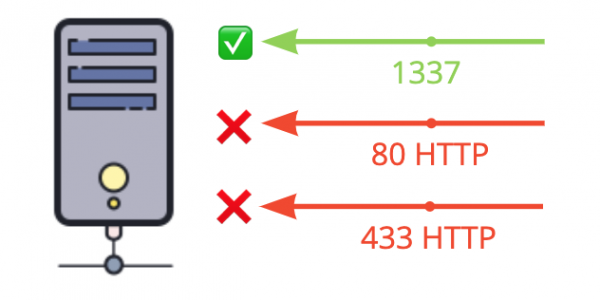 Många leverantörer, särskilt stora ADSL-företag, var emot att användare hostade några offentliga tjänster på sina adresser och därför blockerade de inkommande anslutningar till populära portar som HTTP. Det är känt att leverantörer blockerade portar för spelservrar, såsom Counter-Strike och Half-Life. Denna praxis är fortfarande populär, vilket ibland orsakar problem. Till exempel blockerar nästan alla leverantörer portar för RPC och NetBios Windows (135-139 och 445) för att förhindra spridning av virus, samt ofta inkommande portar för Email-protokollen SMTP, POP3, IMAP.
Leverantörer som erbjuder IP-telefonitjänster utöver internet gillar att blockera SIP-protokollets portar för att på så sätt tvinga kunderna att enbart använda deras telefonitjänster.
PTR och e-postutskick
Att hosta sin egen e-postserver är ett stort ämne i sig. Att ha en personlig e-postserver under sängen, som är helt under ens kontroll, är en mycket frestande idé. Men i praktiken visade sig implementeringen inte alltid vara möjlig. De flesta IP-adressområden från hemleverantörer har en permanent blockering i spamlistor (), därför vägrar e-postservrar helt enkelt att ta emot inkommande anslutningar på SMTP från hemleverantörers IP-adresser. Som ett resultat var det praktiskt taget omöjligt att skicka ett email från en sådan server.
Dessutom krävdes det för en framgångsrik e-postleverans att en korrekt PTR-post var inställd på IP-adressen, det vill säga omvända uppslaget av IP-adressen till domännamnet. Större delen av leverantörerna gick med på detta endast genom särskilda avtal eller vid ingången av ett separat kontrakt.
Vi letar efter underliggande servrar hos grannarna
Genom att använda PTR-poster kan vi se vem av våra grannar på IP-adresserna som har kommit överens om att installera en särskild DNS-post för sin IP. För detta tar vi vår hem-IP-adress och utför kommandot whois, och får det intervall av adresser som leverantören ger till sina kunder. Det kan finnas många sådana intervall, men för experimentets skull kontrollerar vi ett.
I vårt fall är detta leverantören Onlime (Rostelecom). Vi går till och får vår IP-adress:
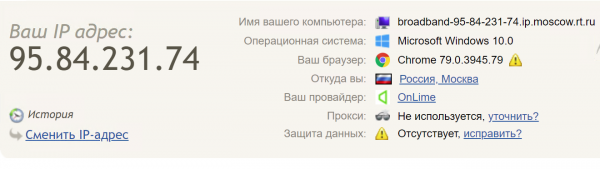
För övrigt är Onlime en av de leverantörer som alltid ger sina kunder en statisk IP, även utan ansluten tjänst för en dedikerad IP-adress. Adressen kan dock förbli oförändrad i månader.
Vi kommer att lösa hela intervallet av adresser 95.84.192.0/18 (ungefär 16 000 adresser) med hjälp av nmap. Alternativet -sL utför i grunden ingen aktiv skanning av värdar, utan skickar endast DNS-förfrågningar, så i resultaten kommer vi att se endast rader som innehåller domänen kopplad till IP-adressen.
$ nmap -sL -vvv 95.84.192.0/18

......
Nmap-skannerapport för broadband-95-84-195-131.ip.moscow.rt.ru (95.84.195.131)
Nmap-skannerapport för broadband-95-84-195-132.ip.moscow.rt.ru (95.84.195.132)
Nmap-skannerapport för broadband-95-84-195-133.ip.moscow.rt.ru (95.84.195.133)
Nmap-skannerapport för broadband-95-84-195-134.ip.moscow.rt.ru (95.84.195.134)
Nmap-skannerapport för broadband-95-84-195-135.ip.moscow.rt.ru (95.84.195.135)
Nmap-skannerapport för mx2.merpassa.ru (95.84.195.136)
Nmap-skannerapport för broadband-95-84-195-137.ip.moscow.rt.ru (95.84.195.137)
Nmap-skannerapport för broadband-95-84-195-138.ip.moscow.rt.ru (95.84.195.138)
Nmap-skannerapport för broadband-95-84-195-139.ip.moscow.rt.ru (95.84.195.139)
Nmap-skannerapport för broadband-95-84-195-140.ip.moscow.rt.ru (95.84.195.140)
Nmap-skannerapport för broadband-95-84-195-141.ip.moscow.rt.ru (95.84.195.141)
Nmap-skannerapport för broadband-95-84-195-142.ip.moscow.rt.ru (95.84.195.142)
Nmap-skannerapport för broadband-95-84-195-143.ip.moscow.rt.ru (95.84.195.143)
Nmap-skannerapport för broadband-95-84-195-144.ip.moscow.rt.ru (95.84.195.144)
.....
Nästan alla adresser har en standard PTR-post av typen broadband-adress.ip.moscow.rt.ru förutom ett par stycken, varav mx2.merpassa.ru. Bedömning av underdomen mx visar att detta är en e-postserver (mail exchange). Låt oss försöka kontrollera denna adress i tjänsten
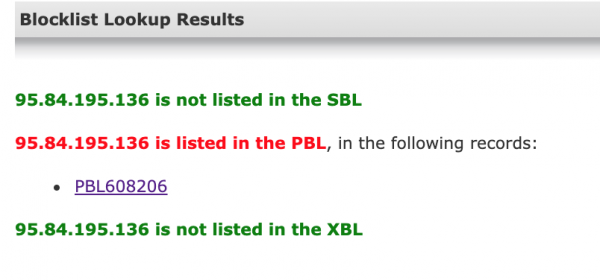
Det framgår att hela IP-intervallet finns i en permanent blocklista, och meddelanden som skickas från denna server kommer sällan att nå mottagaren. Tänk på detta när du väljer server för utgående e-post.
Att ha en e-postserver i IP-intervallet av en hemmaleverantör är alltid en dålig idé. En sådan server kommer att ha problem med att skicka och ta emot e-post. Tänk på detta om din systemadministratör föreslår att installera en e-postserver direkt på den kontorets IP-adress.
Använd antingen riktig hosting eller en e-posttjänst. Då behöver du mindre ofta ringa för att kolla om dina mejl har kommit fram.
Hosting på en WiFi-router
Med framväxten av enkortsdatorer som Raspberry Pi är det ingen överraskning längre att en webbplats körs på en enhet på storlek med ett paket cigaretter, men redan innan Raspberry Pi började entusiaster att köra personliga hemsidor direkt på WiFi-routrar!
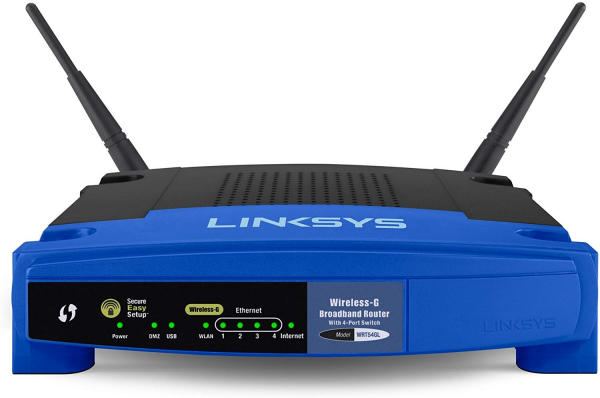
Den legendariska routern WRT54G, som startade OpenWRT-projektet 2004
Routern Linksys WRT54G, som startade OpenWRT-projektet, hade inga USB-portar, men hantverkare hittade pins för GPIO som kunde användas som SPI. Så kom modden som lade till ett SD-kort till enheten. Detta öppnade stora möjligheter för kreativitet. Jag minns personligen hur jag, nästan utan att kunna löda, lödde ett SD-kort till den här routern. Senare skulle routrarna få USB-portar så att man enkelt kunde sätta i ett minne.
Tidigare fanns det flera projekt på internet som kördes helt på hemmabaserade WiFi-routrar, om detta kommer det att finnas en notering nedan. Tyvärr har jag inte kunnat hitta någon levande webbplats. Kanske känner du till sådana?
Serverkabinetter av IKEA-bord
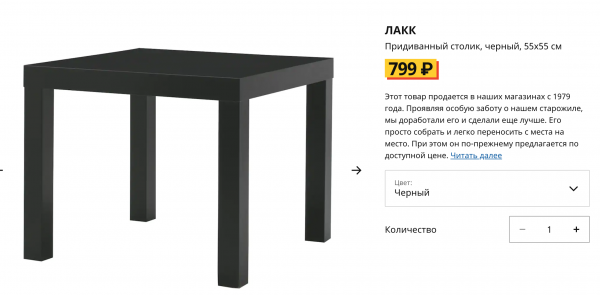
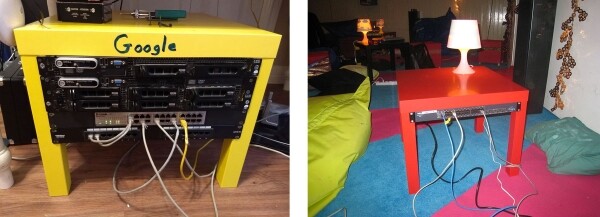
En gång upptäckte någon att det populära soffbordet från IKEA, kallat Lack, är perfekt som ställning för standard 19-tums servrar. Med ett pris på $9 blev detta bord mycket populärt för att bygga hemmadatacenter. Denna installationsmetod kallades .
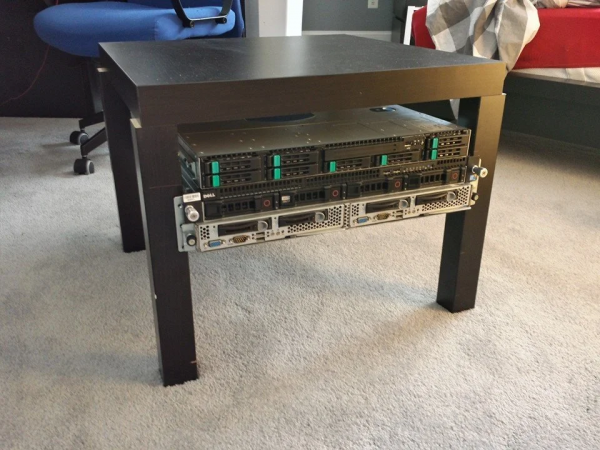
IKEA-bordet Lack är perfekt istället för serverrack
Borden kunde staplas ovanpå varandra och bygga riktiga serverkabinetter. Tyvärr, på grund av den ömtåliga MDF:en, kollapsade borden under de tunga servrarna. För att öka stabiliteten förstärkte de med metallvinklar.
Hur skolbarn berövad mig internet
Som man kan förvänta sig hade jag också en egen under sängen-server som drev ett enkelt forum inriktat på spelrelaterade ämnen. En gång mobiliserade en missnöjd tonåring, som blivit bannad, sina vänner och de började DDoSa mitt forum från sina hem-datorer. Eftersom hela internetkanalen då var cirka 20 Megabit, lyckades de helt lamslå min hem-internetuppkoppling. Inga brandväggsblockeringar hjälpte, eftersom hela bandbredden blev utsatt för överbelastning.
Det såg väldigt roligt ut från sidan:
— Hallå, varför svarar du inte på MSN?
— Förlåt, jag har ingen internet, jag blir DDoSad.
Klagomål till leverantören hjälpte inte, jag fick svar att det inte var deras ansvar att ta itu med detta och att de endast kunde blockera hela mitt inkommande trafik. Så jag satt utan internet i två dagar, tills angriparna tröttnade.
Slutsats
Här skulle det finnas en sammanställning av moderna P2P-tjänster som kan köras på en hemmaserver, såsom ZeroNet, IPFS, Tahoe-LAFS, BitTorrent, I2P. Men under de senaste åren har min åsikt förändrats kraftigt. Jag anser att placering av offentliga tjänster på en hem-IP-adress, särskilt de som förutsätter uppladdning av användarinnehåll, utgör en obefogad risk för alla som bor i lägenheten. Nu rekommenderar jag att man helt förbjuder inkommande anslutningar från internet, avstår från dedikerade IP-adresser och håller alla sina projekt på fjärrservrar på nätet.
Följ vår utvecklare på Instagram
Källa: habr.com
