

Ibland vill man verkligen se en virusförfattares ögon och fråga: varför och hur? Om vi kan hantera frågan "hur" själva, så skulle det vara väldigt intressant att få veta vad som gick genom tankarna hos den eller den skaparen av skadlig programvara. Särskilt när vi stöter på sådana "pärlor".
Hjälten i dagens artikel är ett intressant exempel på en ransomware. Det verkar som om det var avsett att vara en annan "utpressare", men dess tekniska genomförande liknar mer en illvillig skämt. Det är just om detta genomförande vi kommer att prata idag.
Tyvärr är det nästan omöjligt att spåra livscykeln för den här kodaren – alltför lite statistik finns tillgänglig eftersom den, tack och lov, inte har fått någon spridning. Därför lämnar vi ursprunget, infekteringsmetoder och andra nämningar utanför. Vi kommer endast att berätta om vårt fall av att ha träffat Wulfric Ransomware och hur vi hjälpte en användare att rädda sina filer.
I. Hur allt började
Vår antiviruslaboratorium får ofta förfrågningar från människor som har drabbats av ransomware. Vi erbjuder hjälp oavsett vilka antivirusprodukter de har installerat. Denna gång kontaktades vi av en person vars filer hade blivit infekterade av en okänd kodare.
God dag! Filerna på lagringsenheten (samba4) med obehörig åtkomst har krypterats. Jag misstänker att smittan kom från min dotters dator (Windows 10 med Windows Defender som standard skydd). Döttrens dator har inte varit påslagen efter detta. Filerna har främst krypterats i .jpg och .cr2. Filändelsen efter kryptering: .aef.
Vi fick prover på de krypterade filerna, en lösenordsanteckning och en fil som förmodligen är nyckeln som författaren av ransomware behöver för att dekryptera filerna.
Där har vi alla våra ledtrådar:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Låt oss ta en titt på meddelandet. Hur många bitcoins denna gång?
Översättning:
Varning, dina filer är krypterade!
lösenordet är unikt för din dator.Betala summan 0,05 BTC till bitcoin-adressen: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Efter betalning, skicka mig ett mejl med den bifogade filen pass.key på Wulfric@gmx.com med en betalningsbekräftelse.Efter bekräftelse kommer jag att skicka dig dekrypteraren för filerna.
Du kan betala bitcoins online på olika sätt:
– betalning med bankkort
Om bitcoins:
Om du har några frågor, skriv till mig på Wulfric@gmx.com
Som en bonus kommer jag att berätta hur din dator blev hackad och hur du kan skydda den i framtiden.
En patetisk varg, avsedd att visa offret allvaret i situationen. Det kunde dock ha varit värre.
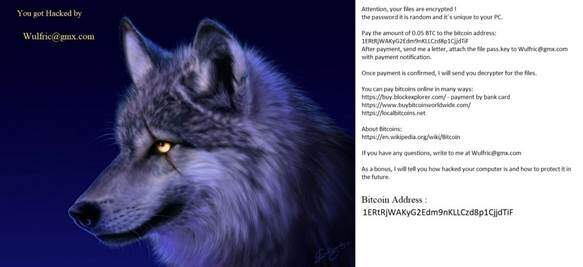
Fig. 1. -Som en bonus kommer jag att berätta hur du kan skydda din dator i framtiden. –Verkar legitimt.
II. Låt oss börja arbeta
Först tittade vi på strukturen av den skickade provfilen. Konstigt nog såg den inte ut som en fil som drabbats av en kryptovirus. Vi öppnar en hexadecimalredigerare och kollar. De första 4 byten innehåller filens ursprungliga storlek, de följande 60 byten är fyllda med nollor. Men det intressanta finns i slutet:
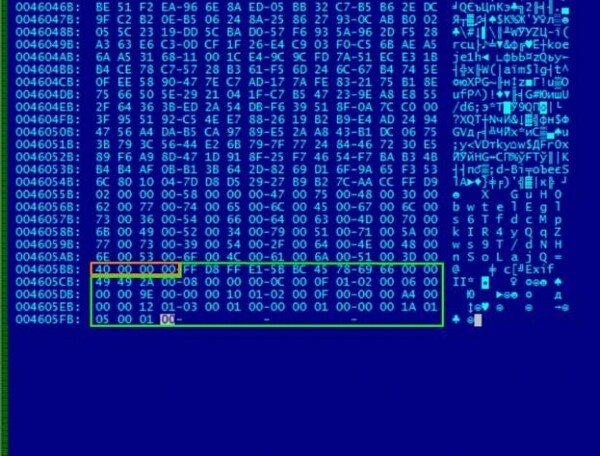
Fig. 2 Analyserar den skadade filen. Vad är det första som slår en?
Det visade sig vara frustrerande enkelt: 0x40 byte från huvuet hade flyttats till slutet av filen. För att återställa data räcker det med att helt enkelt föra tillbaka dem till början. Åtkomsten till filen har återställts, men namnet är fortfarande krypterat, och det är mer komplicerat.
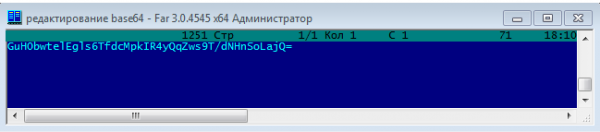
Fig. 3. Det krypterade namnet i Base64 ser ut som en meningslös sträng av tecken.
Låt oss försöka bryta ner pass.key, som skickades av användaren. I den ser vi en 162-byte lång sekvens av tecken i ASCII.
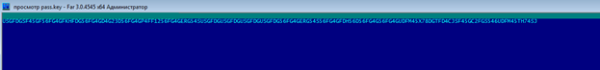
Fig. 4. 162 tecken, kvarlämnade på offerets dator.
Om man tittar noga kan man märka att tecknen upprepas med viss periodicitet. Detta kan tyda på användning av XOR, där upprepningar är vanliga och frekvensen beror på nyckellängden. Genom att dela upp strängen i 6 tecken och XOR:a med olika varianter av XOR-sekvenser fick vi inget meningsfullt resultat.
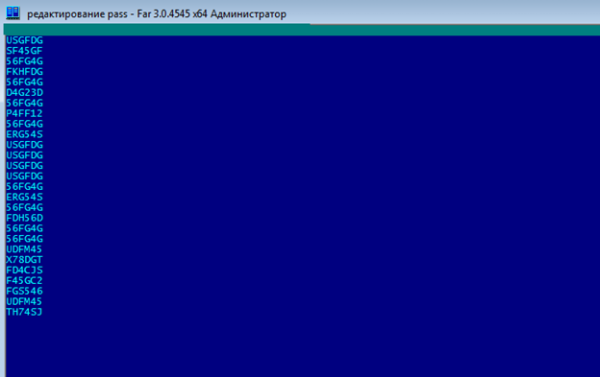
Fig. 5. Ser ni de upprepande konstanterna i mitten?
Vi beslutade att googla konstanterna, för ja, så kan man också göra! Och alla ledde i slutändan till samma algoritm − Batch Encryption. Efter att ha studerat skriptet blev det klart att vår sträng inte är något annat än resultatet av dess arbete. Det bör nämnas att detta inte är någon kryptovirus, utan i själva verket en kodare som ersätter tecken med 6-byte långa sekvenser. Inga nycklar eller andra hemligheter 🙁
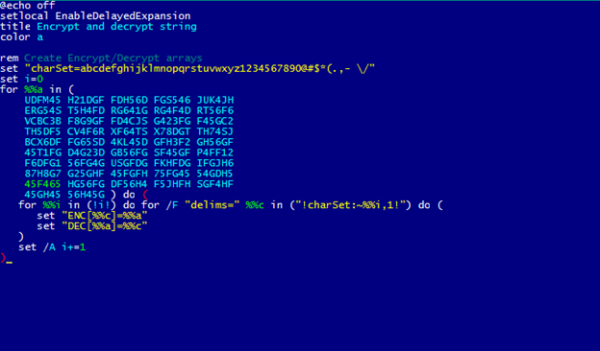
Fig. 6. En del av den ursprungliga algoritmen av okänd upphovsmakare.
Algoritmen skulle inte fungera som den skulle utan en detalj:
Fig. 7. Morpheus godkänd.
Genom att använda omvänd ersättning omvandlar vi strängen till pass.key i text på 27 tecken. Särskild uppmärksamhet bör ägnas åt den mänskliga (troligen) texten 'asmodat'.
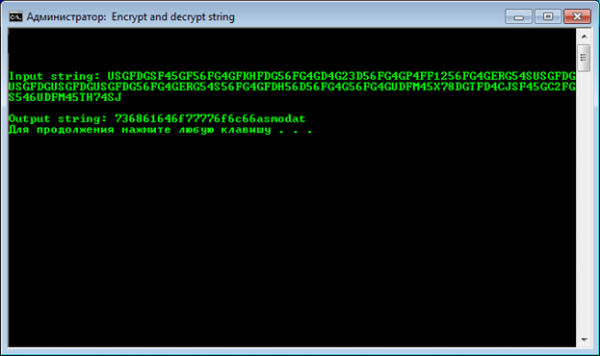
Fig. 8. USGFDG=7.
Google hjälper oss igen. Efter en liten sökning hittar vi ett intressant projekt på GitHub – Folder Locker, skrivet i .Net och använder biblioteket 'asmodat' från ett annat konto på 'Git'.
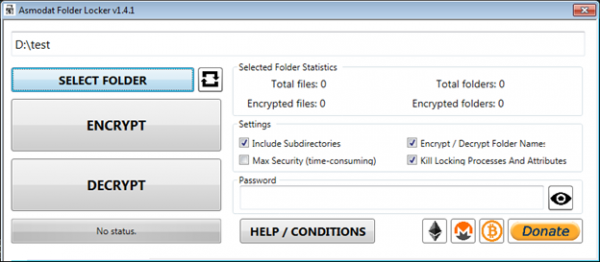
Fig. 9. Gränssnittet för Folder Locker. Vi har definitivt kontrollerat för skadlig programvara.
Verktyget är en krypterare för Windows 7 och högre, som distribueras med öppen källkod. Vid kryptering används ett lösenord som krävs för efterföljande dekryptering. Det gör det möjligt att arbeta både med enskilda filer och hela kataloger.
Dess bibliotek använder den symmetriska krypteringsalgoritmen Rijndael i CBC-läge. Det är särskilt värt att notera att blockstorleken valdes till 256 bitar – vilket skiljer sig från den som antas i AES-standarden, där storleken begränsas till 128 bitar.
Vår nyckel genereras enligt standarden PBKDF2. Här används lösenordet SHA-256 av den sträng som angetts i verktyget. Det återstår bara att hitta denna sträng för att generera dekrypteringsnyckeln.
Nåväl, låt oss återvända till vår redan avkodade pass.key. Kommer ni ihåg den raden med siffror och texten 'asmodat'? Vi försöker använda de första 20 byte av strängen som lösenord för Folder Locker.
Titta på detta, det fungerar! Koden passade, och allt dekrypterades perfekt. Baserat på tecknen i lösenordet – är det en HEX-representation av ett visst ord i ASCII. Låt oss försöka visa kodordet i textform. Vi får 'shadowwolf'. Känner ni redan symptomen på lycanthropi?
Låt oss ta en titt på strukturen av den drabbade filen, nu när vi redan känner till hur lokern fungerar:
- 02 00 00 00 – läge för kryptering av namn;
- 58 00 00 00 – längden av det krypterade och base64-kodade filnamnet;
- 40 00 00 00 – storleken på den överförda rubriken.
Det krypterade namnet och den överförda rubriken är markerade med röd och gul färg respektive.
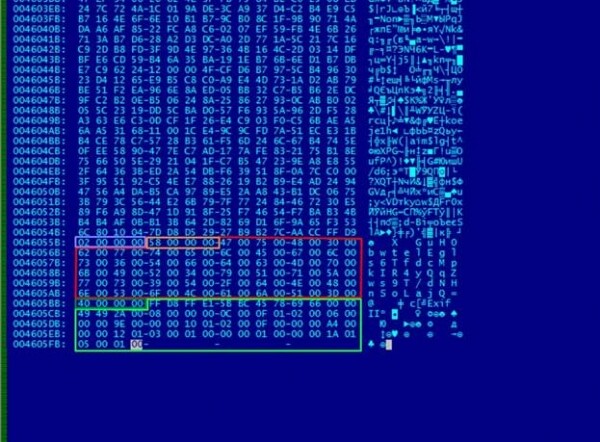
Fig. 10. Det krypterade namnet är markerat i röd, den överförda rubriken i gul.
Låt oss nu jämföra de krypterade och dekrypterade namnen i hexadecimalt format.
Strukturen för de dekrypterade uppgifterna:
- 78 B9 B8 2E – skräp skapat av verktyget (4 byte);
- 0C 00 00 00 – längden på det dekrypterade namnet (12 byte);
- därefter följer namnet på filen och fylls med nollor till den önskade blocklängden (padding).
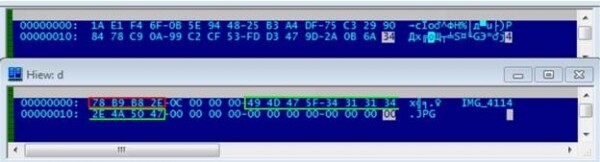
Fig. 11. IMG_4114 ser mycket bättre ut.
III. Sammanfattning och slutsats
Tillbaka till början. Vi vet inte vad författaren Wulfric hade för avsikter eller vilket mål han hade. För den genomsnittliga användaren framstår resultatet av även en sådan ransomware som en stor katastrof. Filer öppnas inte. Alla namn har försvunnit. Istället för en bekant bild – en varg på skärmen. Det tvingar en att läsa om bitcoins.
Sanningen är att denna gång, under förevändningen av en "skräckinjagande encoder", dolde sig ett så absurd och meningslöst bedrägeri, där gärningspersonen använder färdiga program och lämnar nycklarna direkt på brottsplatsen.
Förresten, talar vi om nycklar. Vi hade ingen skadlig skript eller trojan som skulle kunna ge en ledtråd om hur denna pass.key – mekanism som skapar filer på den infekterade datorn förblir okänd. Men jag minns att författaren nämnde unikheten av lösenordet i sin anteckning. Så, kodordet för avkryptering är lika unikt som användarnamnet shadow wolf 🙂
Och ändå, skuggvargen, varför och varför?
Källa: habr.com
