

Välkommen! Du har nu kommit till den sjunde lektionen av kursen . Vid Vi har blivit bekanta med säkerhetsprofiler som Web Filtering, Application Control och HTTPS-inspektion. I den här lektionen kommer vi att fortsätta vår introduktion till säkerhetsprofiler. Först kommer vi att bekanta oss med de teoretiska aspekterna av antivirus och intrångsskyddssystem, och sedan kommer vi att se hur dessa säkerhetsprofiler fungerar i praktiken.
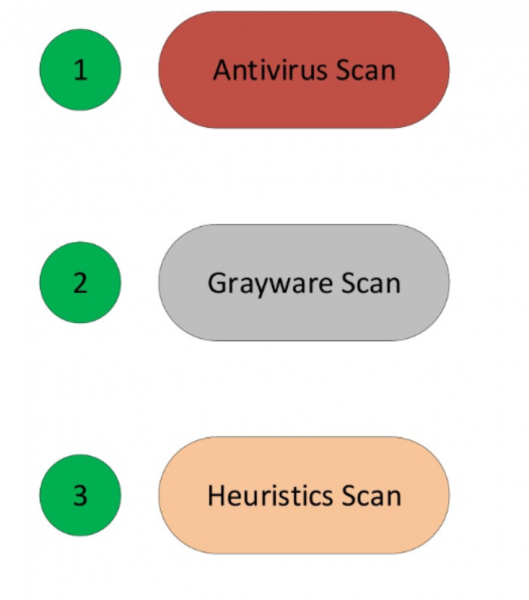
Låt oss börja med antivirus. Först diskuterar vi de teknologier som FortiGate använder för att upptäcka virus:
Antivirusgenomsökning är den enklaste och snabbaste metoden för att upptäcka virus. Det identifierar virus som helt överensstämmer med signaturerna i antivirusdatabasen.
Grayware Scan eller genomsökning av oönskade program — denna teknologi identifierar oönskade program som installeras utan användarens vetskap eller samtycke. Tekniskt sett är dessa program inte virus. De kommer vanligtvis tillsammans med andra program, men vid installation påverkar de systemet negativt, och därför klassificeras de som skadlig programvara. Dessa program kan ofta upptäckas med hjälp av enkla grayware-signaturer från FortiGuards forskningsdatabas.
Heuristisk genomsökning — denna teknologi baseras på sannolikheter, så dess användning kan leda till falska positiva resultat, men den kan också upptäcka zero day-virus. Zero day-virus är nya virus som ännu inte har undersökts och för vilka det inte finns några signaturer som kan upptäcka dem. Heuristisk genomsökning används inte som standard och måste aktiveras via kommandoraden.
Om alla antivirusfunktioner är aktiverade, tillämpar FortiGate dem i följande ordning: antivirusgenomsökning, grayware-genomsökning, heuristisk genomsökning.
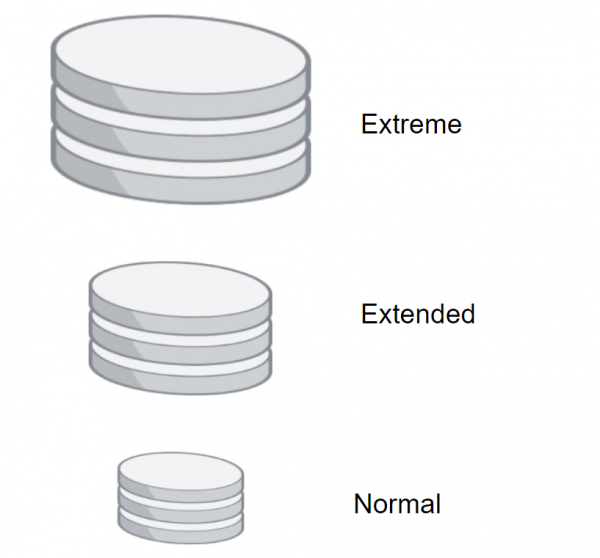
FortiGate kan använda flera antivirusdatabaser beroende på uppgifterna:
- Normal antivirusdatabas (Normal) — finns i alla FortiGate-modeller. Den innehåller signaturer för virus som har upptäckts under de senaste månaderna. Detta är den minsta antivirusdatabasen, så när den används, genomförs genomsökningen snabbast. Men denna databas kan inte upptäcka alla kända virus.
- Extended (Extend) — denna databas stöds av de flesta FortiGate-modeller. Den gör det möjligt att upptäcka virus som inte längre är aktiva. Många plattformar är fortfarande sårbara för dessa virus. Dessa virus kan också orsaka problem i framtiden.
- Och den sista, extrema databasen (Extreme) — används i infrastrukturer där en hög säkerhetsnivå krävs. Den gör det möjligt att upptäcka alla kända virus, inklusive virus som riktar sig mot föråldrade operativsystem, som för närvarande inte är allmänt spridda. Denna typ av signaturdatabas stöds inte av alla FortiGate-modeller.
Det finns också en kompakt signaturdatabas, avsedd för snabb skanning. Den kommer vi att diskutera lite senare.
Antivirusdatabaser kan uppdateras på olika sätt.
Den första metoden — Push Update — gör det möjligt att uppdatera databaser så snart FortiGuards forskningsdatabas släpper en uppdatering. Detta är användbart för infrastrukturer som behöver en hög säkerhetsnivå, eftersom FortiGate omedelbart får akuta uppdateringar så snart de är tillgängliga.
Den andra metoden är att ställa in ett schema. På så sätt kan uppdateringar kontrolleras varje timme, dag eller vecka. Tidsintervallet sätts efter ditt val.
Dessa metoder kan användas tillsammans.
Men det är viktigt att ha i åtanke — för att uppdateringar ska genomföras måste antivirusprofilen aktiveras på minst en brandväggspolicy. Annars kommer uppdateringarna inte att göras.
Det är också möjligt att ladda ner uppdateringar från Fortinets supportwebbplats och sedan manuellt ladda upp dem till FortiGate.
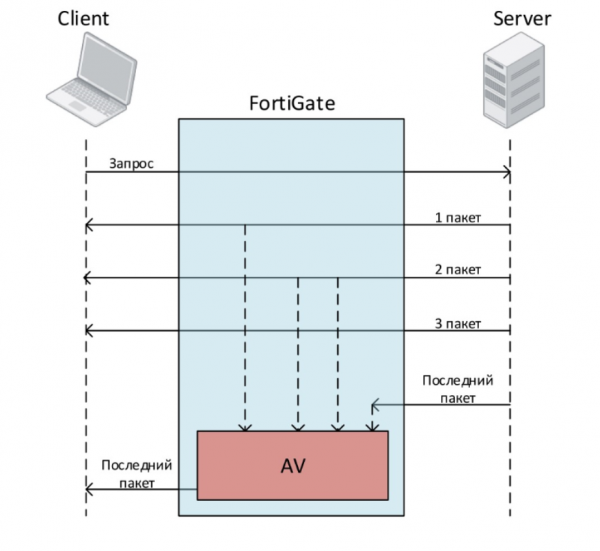
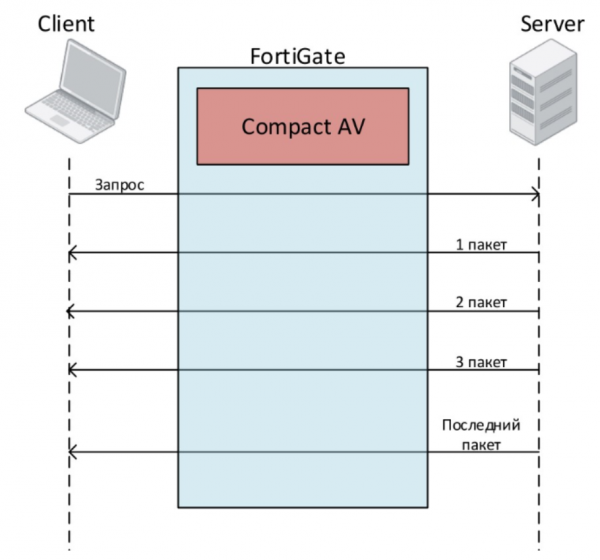
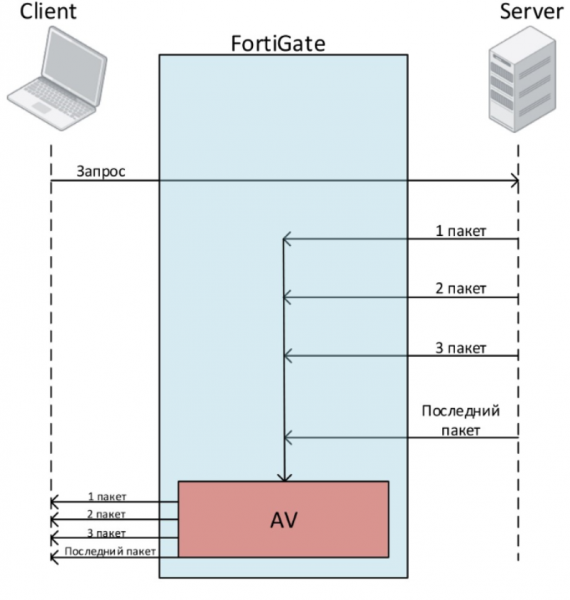
Låt oss titta på skanningslägena. Det finns totalt tre — Full Mode i Flow Based-läge, Quick Mode i Flow Based-läge och Full Mode i proxy-läge. Vi börjar med Full Mode i Flow-läget.
Anta att en användare vill ladda ner en fil. Han skickar en begäran. Servern börjar skicka paket till honom som filen består av. Användaren får dessa paket omedelbart. Men innan dessa paket överförs till användaren, cachar FortiGate dem. När FortiGate har fått det sista paketet börjar det skanna filen. Under tiden ställs det sista paketet i kö och överförs inte till användaren. Om filen inte innehåller virus, skickas det sista paketet till användaren. Om ett virus upptäcks - bryter FortiGate anslutningen till användaren.
Det andra skanningsläget som finns i Flow Based - Snabbläge. Det använder en kompakt signaturdatabas som innehåller färre signaturer än den vanliga databasen. Det har också vissa begränsningar i jämförelse med Full Mode:
- Det kan inte skicka filer till sandlådan.
- Det kan inte använda heuristisk analys.
- Det kan heller inte använda paket som är kopplade till mobila skadliga program.
- Vissa entry level-modeller stöder inte detta läge.
Snabbläge kontrollerar också trafiken för virus, maskar, trojaner och skadliga program, men utan buffring. Detta ger bättre prestanda, men minskar samtidigt sannolikheten för att upptäcka virus.
I Proxy-läge finns det endast ett skanningsläge - Full Mode. Vid sådan skanning sparar FortiGate först hela filen hos sig självt (om den inte överskrider den tillåtna storleken för skanning). Klienten måste vänta tills skanningen är klar. Om ett virus upptäckts under skanningen kommer användaren att meddelas omedelbart. Eftersom FortiGate först sparar hela filen och sedan skannar den, kan detta ta ganska lång tid. På grund av detta kan klienten avsluta anslutningen innan filen mottas på grund av lång fördröjning.
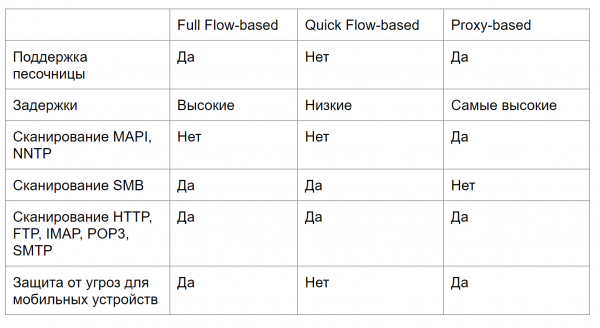
I följande bild presenteras en jämförande tabell för skanningslägena - den kommer hjälpa dig att avgöra vilket typ av skanning som passar dina behov. Inställning och test av antivirusets funktionalitet har behandlats praktiskt i videon i slutet av artikeln.
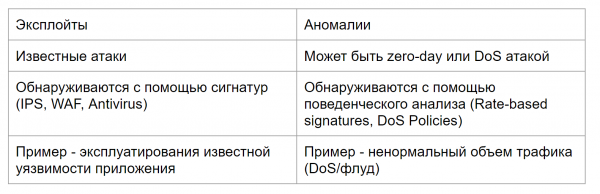
Låt oss gå vidare till den andra delen av lektionen — systemet för intrångsskydd. Men innan vi börjar studera IPS, måste vi förstå skillnaden mellan exploits och anomalier, samt vilka mekanismer FortiGate använder för att skydda mot dem.
Exploits är kända attacker med specifika mönster som kan upptäckas av IPS, WAF eller antivirus-signaturer.
Anomalier är ovanligt beteende i nätverket, som till exempel en ovanligt stor mängd trafik eller högre CPU-användning än vanligt. Anomalier måste övervakas eftersom de kan vara tecken på en ny, ännu oupptäckt attack. Anomalier upptäckts vanligtvis med beteendeanalys — så kallade rate-based signaturer och DoS-policys.
Sammanfattningsvis använder IPS på FortiGate signaturdatabaser för att upptäcka kända attacker samt rate-based signaturer och DoS-policys för att identifiera olika anomalier.
Som standard är den initiala uppsättningen av IPS-signaturer inkluderad i varje version av FortiGate-operativsystemet. Genom uppdateringar får FortiGate nya signaturer. På så sätt förblir IPS effektiv mot nya exploits. FortiGuard-tjänsten uppdaterar IPS-signaturerna ganska ofta.
En viktig punkt som gäller både IPS och antivirus är att om dina licenser har löpt ut, kan du fortfarande använda de senaste erhållna signaturerna. Men du kan inte få nya utan licenser. Därför är avsaknaden av licenser mycket oönskad — när nya attacker dyker upp kan du inte skydda dig med gamla signaturer.
Databaser för IPS-signaturer delas in i vanlig och avancerad. Den vanliga databasen innehåller signaturer för vanliga attacker som mycket sällan eller inte alls orsakar falska positiva reaktioner. Den förinställda åtgärden för de flesta av dessa signaturer är blockering.
Den avancerade databasen innehåller ytterligare signaturer för attacker som starkt påverkar systemets prestanda, eller som inte kan blockeras på grund av deras speciella natur. På grund av storleken på denna databas är den inte tillgänglig för FortiGate-modeller med liten lagringskapacitet eller RAM. Men för högt skyddade miljöer kan det vara nödvändigt att använda den avancerade databasen.
Konfiguration och test av IPS diskuteras också i videon nedan.
I nästa lektion kommer vi att gå igenom hur man arbetar med användare. För att inte missa den, följ uppdateringarna på följande kanaler:
Källa: habr.com
