

Icke-vinstdrivande organisation med deltagande av Google och andra sponsorer den 5 november 2019 projektet , som kallas "det första öppen källkodsprojektet för att skapa en öppen, kvalitativ mikrochiparkitektur med Root of Trust (RoT) på hårdvarunivå".
OpenTitan på RISC-V-arkitekturen är en specialiserad mikrochip designad för installation på servrar i datacenter och i annan utrustning där autentisering av uppstart, skydd av firmware från förändringar och uteslutning av rootkits är nödvändig: detta inkluderar moderkort, nätverkskort, routrar, IoT-enheter, mobila gadgets med mera.
Visst finns sådana moduler i moderna processorer. Till exempel är den hårdvarumodul som Intel Boot Guard fungerar som Root of Trust i Intels processorer. Den verifierar UEFI BIOS:s äkthet via en kedja av förtroende innan operativsystemet laddas. Men frågan är hur mycket vi kan lita på proprietära roots of trust när vi inte har garantier mot buggar i designen och det inte går att kontrollera? Se artikeln som beskriver hur "en åratal klonad tillverkningsbugg hos flera leverantörer gör det möjligt för potentiella angripare att använda denna teknologi för att skapa en osynlig (även för programmeraren) rootkit i systemet".
Hotet om kompromittering av utrustning i leveranskedjan är förvånansvärt verkligt: tydligen kan en hobbyelektroniker , med utrustning som kostar mindre än 200 dollar. Vissa experter misstänker att "organisationer med budgetar på hundratals miljoner dollar kan ha sysslat med detta i många år". Även om det inte finns några bevis, så är det teoretiskt möjligt.
„Om du inte kan lita på hårdvaruuppstarten, är spelet över, - Gavin Ferris, styrelseledamot för lowRISC. - Det spelar ingen roll vad operativsystemet gör - om du är komprometterad innan operativsystemet startas, då är resten bara teknik. Du är redan ute."
Detta problem är vad den första i sitt slag, öppna hårdvaruplattformen OpenTitan ska lösa (, , ). Att gå bort från proprietära lösningar kommer att förändra „den tröga och ofullkomliga RoT-industrin“, anser Google.
Själva företaget Google inledde utvecklingen av Titan efter att ha upptäckt operativsystemet Minix inbäddat i Intel Management Engine (ME)-chip. Detta komplexa operativsystem utvidgade attackytan på ett oförutsägbart och okontrollerat sätt. Google , men utan framgång.
Vad är en grund för förtroende?
Varje steg i systemets uppstart process kontrollerar äktheten hos nästa steg, vilket formar en kedja av förtroende.
En grund för förtroende (Root of Trust, RoT) är en hårdvarubaserad autentisering som garanterar att källan till den första körbara instruktionen i kedjan av förtroende inte kan ändras. RoT är ett grundläggande skydd mot rootkits. Det är ett nyckelsteg i uppstartsprocessen som är involverad i den fortsatta driften av systemet – från BIOS till operativsystem och applikationer. Den ska autentisera varje efterföljande steg i uppstarten. För detta användes en uppsättning nycklar med digitala signaturer vid varje steg. En av de mest populära standarderna för hårdvaruskydd av nycklar är TPM (Trusted Platform Module, Säker Plattformmodul).
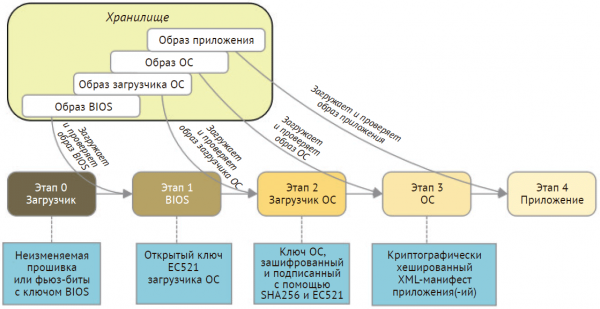
Etablering av grund för förtroende. Ovan visas en femstegsuppstart som bildar en kedja av förtroende och börjar med bootloadern som finns i oföränderlig minne. Vid varje steg används en offentlig nyckel som verifierar äktheten av nästa komponent som laddas. Illustration från Perry Lee:s
RoT kan startas på olika sätt:
- ladda en bild och en grundnyckel från firmware eller oföränderlig minne;
- lagra grundnyckeln i en engångsprogrammerbar minne med hjälp av fuse-bitar;
- ladda koden från ett skyddat minnesområde till en säker lagring.
I olika processorer implementeras grunden för förtroende på olika sätt. Intel och ARM
stöder följande teknologier:
- ARM TrustZone. ARM säljer en proprietär silikonblock till chipstillverkare, som tillhandahåller en rot av förtroende och andra säkerhetsmekanismer. Därigenom separeras mikroprocessorn från det osäkra kärnan; den kör ett Trusted OS — ett säkert operativsystem med en tydligt definierad gränssnitt för interaktion med osäkra komponenter. Skyddade resurser finns inom det betrodda kärnan och bör vara så lättviktiga som möjligt. Övergången mellan komponenter av olika typer sker med hjälp av hårdvarubaserad kontextväxling, vilket eliminerar behovet av säkermjukvara för övervakning.
- Intel Boot Guard är en hårdvarumechanism för autentisering av den initiala boot-blocket genom kryptografiska medel eller genom en mätprocess. För att verifiera det initiala blocket måste tillverkaren generera en 2048-bitars nyckel som består av två delar: en offentlig och en privat. Den offentliga nyckeln trycks på kretskortet genom 'detonation' av fuse-bitar under tillverkningssteget. Dessa bitar är engångs och kan inte ändras. Den privata delen av nyckeln genererar en digital signatur för efterföljande autentisering av boot-steget.
OpenTitan-plattformen avtäcker nyckelkomponenter av ett sådant hårdvaru-mjukvarusystem, som visas i diagrammet nedan.
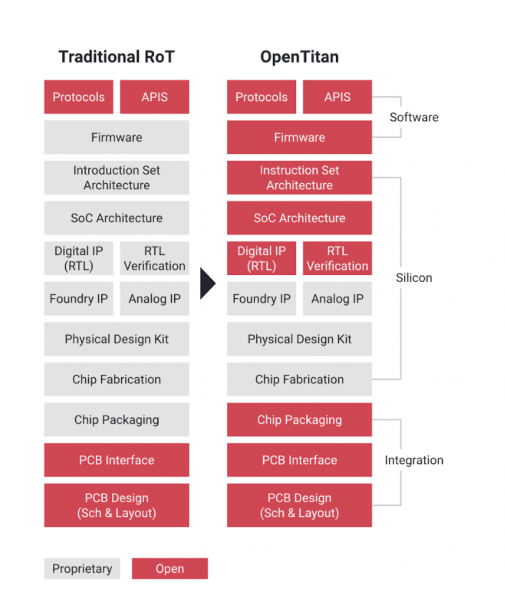
OpenTitan-plattformen
Utvecklingen av OpenTitan-plattformen leds av den ideella organisationen lowRISC. Ingenjörsteamet är baserat i Cambridge (Storbritannien) och huvudsponsorn är Google. Grundpartners inkluderar ETH Zürich, G+D Mobile Security, Nuvoton Technology och Western Digital.
Google av projektet på Google Open Source företagsbloggen. Företaget meddelade att OpenTitan strävar efter att "tillhandahålla högkvalitativa rekommendationer för design och integration av RoT för användning i datacenter, lagringsenheter, perifera enheter och mycket mer."
Rot av förtroende är det första ledet i förtroendekedjan på den lägsta nivån i det betrodda datormodulen, som alltid är helt litat på av systemet.
RoT är avgörande för applikationer, inklusive infrastrukturer för offentliga nycklar (PKI). Detta är grunden för det säkerhetssystem som ligger till grund för komplexa system som IoT-applikationer eller datacenter. Därför är det förståeligt varför Google stöder detta projekt. För närvarande har det 19 datacenter på fem kontinenter. Datacenter, lagringsutrymmen och kritiska applikationer utgör en stor yta för attacker, och för att skydda denna infrastruktur har Google från början utvecklat sin egen root of trust på Titan-chippet.
för Googles datacenter introducerades först på konferensen Google Cloud Next. "Våra datorer utför kryptografisk validering av varje paket med mjukvara och avgör sedan om det ska beviljas åtkomst till nätverksresurser. Titan integreras i denna process och erbjuder extra skyddslager", berättade representanter för Google vid den presentationen.
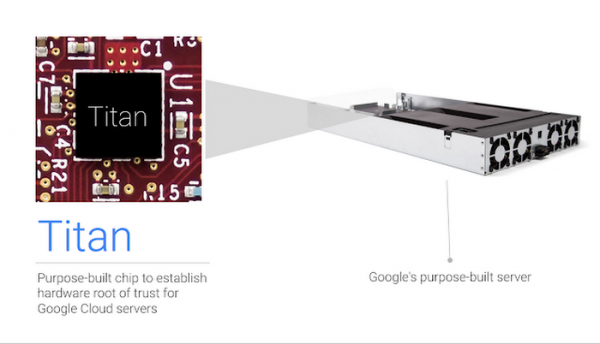
Titan-chippet i Google-servern
Arkitekturen för Titan var ägd av Google, men blir nu allmän egendom inom ramen för ett öppen källkodsprojekt.
Det första steget i projektet är att skapa en logisk design för RoT på chipnivå, inklusive en öppen källkods mikroprocessor , kryptografiska processorer, en hårdvarugenerator för slumpmässiga nummer, nyckelhierarkier och minne för energiberoende och oberoende lagring, skyddsmekanismer, in- och utmatningsenheter och säkra startprocesser.
Google säger att OpenTitan bygger på tre huvudprinciper:
- alla har möjlighet att verifiera plattformen och bidra;
- ökad flexibilitet genom att öppna en logiskt säker design som inte blockeras av leverantörernas proprietära förbud;
- och kvalitet, som säkerställs inte bara av själva designen utan även av referensfirmwaren och dokumentationen.
«Dagens mikrochip med rotäkerhet är mycket proprietära. De påstår sig vara säkra, men i verkligheten måste du lita på dem utan att kunna verifiera det själv, säger Dominic Rizzo, ledande säkerhetsspecialist på Google Titan. – Nu finns det för första gången en möjlighet att säkerställa säkerhet utan att blint lita på utvecklarna av proprietära rotdesign. Så grunden är inte bara stark, den kan verifieras».
Rizzo tillade att OpenTitan kan betraktas som «radikalt transparent design, jämfört med den nuvarande situationen».
Enligt utvecklarna bör OpenTitan absolut inte betraktas som en färdig produkt, eftersom utvecklingen inte är klar. De har medvetet öppnat specifikationer och design mitt i utvecklingen så att alla kan verifiera det, bidra och förbättra systemet innan produktionen startar.
För att börja producera OpenTitan-chips måste man ansöka och genomgå certifiering. Tydligen krävs inga licensavgifter.
Källa: habr.com
