

Många organisationer använder molntjänster eller flyttar utrustning till
datacenter. Vad är meningsfullt att behålla i serverrummet och hur ska man bäst organisera skyddet av kontorsnätverkets perimeter i en sådan situation?
En gång var allt på servern
I början av utvecklingen av Ruenet löste de flesta företag IT-infrastrukturfrågan ungefär efter samma modell: ett rum avsattes där luftkonditionering installerades och där nästan all nätverks- och serverutrustning samlades.
Systemadministratören konfigurerade en eller flera servrar på FreeBSD, Linux eller OpenSolaris, etc. Och sedan körde han de nödvändiga tjänsterna på detta "hushåll": från webbserver och företagsmail till fildelning.
När ett företag växer och utvecklas ställs man ofrånkomligen inför situationen där serverrummet inte längre motsvarar kraven. Om det finns pengar kan man bygga sitt eget datacenter. Kanske är det mer lönsamt att hyra rack i kommersiella datacenter. Kvalitativ elkraft baserad på DRUPS, professionellt kylsystem, en komplett personal av snävt specialiserade experter — dessa saker är knappast tillgängliga för ett kontorsserverrum.
I takt med att stora företag växer så sker en gradvis övergång i ledningens tänkande hos medelstora och små företag från psykologin "allt mitt bär jag med mig" och "mitt hem är mitt fort" till "ge det åt sidan och slipp besväret".
För småföretag har sådana alternativ "åt sidan" blivit molnleverantörer. Tidigare var det en självklarhet för ett företag med 40 anställda att ha sin egen e-postserver, men idag lockar tjänster från samma Google över till sig alla som tidigare inte kunde tänka sig att arbeta utan sin egen Sendmail eller Postfix.
Stora hjälp vid ett sådant "flyttande" har virtuella system. Om man tidigare behövde flytta hela den fysiska servern eller konfigurera allt på ny "hårdvara", räcker det nu att överföra en avbild av den virtuella maskinen.
Vad kommer då att finnas kvar i det där lilla rummet med luftkonditionering?
Först och främst handlar det om nätverksutrustning. Både aktiv och passiv. Ofta förstås termen "serverrum" som ett kors där rester av nätverksutrustning finns. I sådana fall krävs det ingen speciell lokal med kraftfullt luftkonditionering, elförsörjning och så vidare.
Den andra gruppen av utrustning som fortfarande är svår att ta bort från serverrummet är gateways.
säkerhet.
Men vilka gateway är det? Som nämnt ovan, om en systemadministratör tidigare hade en eller flera servrar där man kunde driva vad man ville, så kanske man nu inte har en sådan lyx.
Men behovet av skydd mot externa hot har inte försvunnit. Man kan förstås flytta alla tjänster och nödvändig utrustning helt till datacentret och dirigera trafiken från en sådan gateway till kontorets kors för en säker kanal, till exempel via VPN.
Detta schema ser vid första anblicken attraktivt ut, om det inte vore för den ökade belastningen på befintliga kanaler. Om man inte vill betala för en "tjockare" kanal, är det inte riktigt vad man behöver.
Ett annat alternativ är att köpa en specialiserad enhet för att skydda trafiken, vars arkitektur på grund av sin snäva inriktning gör att man kan klara sig utan kraftfulla energikrävande och värmeproducerande komponenter.
"Zoologisk trädgård" behövs inte.
Utan ett klassiskt serverrum är det mycket bättre att få flera tjänster "i-ett-box", än att sprida ut en "zoologisk trädgård" i ett litet utrymme, eller till och med i en liten korskåp. Samtidigt måste lösningen vara billig, beprövad och ha bra support på ryska.
Observera. Vi talar för närvarande om mycket små, medelstora och större kontor. Stora företag som bygger sina egna datacenter övervägs inte just nu - i en artikel är det "omöjligt att omfatta det oöverskådliga".
Och för varje situation har Zyxel redan en lösning, och det inom samma produktlinje. Kort sagt, "zoologisk trädgård" behövs inte.
ZyWALL ATP säkerhetsgateways
Tidigare har vi redan pratat om principerna för hur sådana enheter fungerar med ett exempel. , Deras huvudsakliga kännetecken ligger i sammanslagningen av en brandvägg med Zyxel Cloud, en molnbaserad säkerhetstjänst. Tack vare denna arbetsfördelning kan ZyWALL ATP hantera ett ganska brett spektrum av frågor kring perimeterförsvar utan att kräva ytterligare hårdvarukapacitet.
Listan över säkerhetsfunktioner är ganska omfattande (se tabell 1), inklusive SecuReporter analytools och Sandboxing - en "sandlåda" för förhandsanalys av nedladdat innehåll.
Det är värt att betona igen - i det här fallet flyttar vi bara tjänsterna från det lokala kontoret till molnet. Allt annat sköts av Zyxel Cloud i anonymt läge. Förutom bekvämligheten erbjuder denna metod effektivt skydd mot zero-day hot tack vare maskininlärning och informationsutbyte mellan ATP-gateways världen över. En hel neuronnätverk är byggt för skyddet.
: "Vid upptäckten av en okänd fil kontrollerar Cloud Query snabbt (inom några sekunder) dess hashkod mot molndatabasen och avgör om den är farlig eller inte. För att denna tjänst ska fungera krävs minimum nätverksresurser, och därför minskar den inte enhetens prestanda. Effektiviteten i hot skyddet säkerställs genom användning av en ständigt uppdaterad molndatabas som innehåller information om miljarder hot. Cloud Query påskyndar också arbetet med de intelligenta funktionerna för att upptäcka nya hot i Zyxel Security Cloud, vilket stärker skyddet mot skadlig kod för varje ATP-brandvägg."
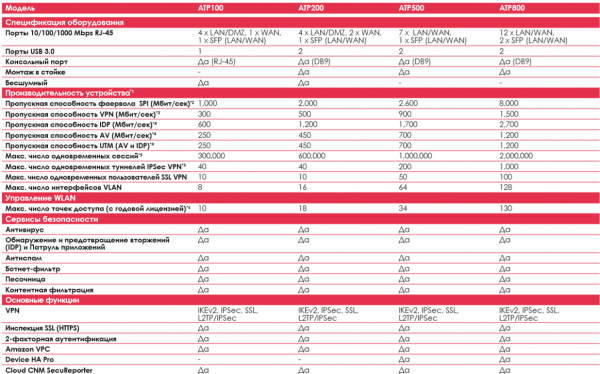
Tabell 1. Tekniska specifikationer för ZyWALL ATP-serien.
Noteringar:
(1) Den verkliga prestandan beror starkt på nätverksförhållandena och aktiva applikationer.
(2) Den maximala genomströmningen baseras på RFC 2544 (1,518-byte UDP-paket).
(3) Den uppmätta genomströmningen för VPN baseras på RFC 2544 (1,424-byte UDP-paket).
(4) AV och IDP genomströmningens mätetal använder branschstandard HTTP prestandatest (1,460-byte HTTP-paket). Testningen utfördes i flertrådad läge.
(5) Vid mätning av maximalt antal sessioner användes industriell standardverktyg - IXIA IxLoad testverktyg.
(6) Resultaten från hastighetstestet för anslutning till 1Gbps WAN genomfördes under verkliga förhållanden och kan ha små avvikelser beroende på kanalens kvalitet.
(7): Efter giltighetstiden för Gold Pack kommer endast 2 AP att stödjas.
(8): Du kan aktivera eller utvidga funktionaliteten genom att köpa ytterligare licenser för Zyxel-tjänster.
Observera den stödda uppsättningen av VPN-tjänster. Nästan allt som behövs för att koppla upp sig med huvudkontoret eller hemmakontoret finns redan 'i ett paket', så det går bra att rekommendera denna enhet både som slutpunkt för filialen och för att stödja distansarbete för anställda.
Lösningar för små kontor
Små kontor kan grovt indelas i två grupper: självständiga företag och filialer av stora företag.
Självständiga företag är nystartade företag och de som är avsedda att förbli små. Till exempel designbyråer, arkitektkontor, redaktioner för små medier och så vidare. Sådana affärsenheter använder ofta molntjänster, åtminstone e-post och fildelning.
Filialer av större organisationer — för dem är det viktigaste att ha en stabil koppling till huvudkontoret. Allt annat finns i 'Centret'.
Dessa 'små' behöver ofta ett enkelt gränssnitt för hantering. Nätverksadministratören från huvudkontoret har ofta inte möjlighet att snabbt åka till avlägsna platser för att lösa problem i den nya filialen. Lokala små företag har överhuvudtaget inte denna möjlighet. De måste ofta förlita sig på tjänster från en 'tillfällig admin'. För sådana fall krävs hantering enligt principen 'ju enklare — desto pålitligare'.
För små kontor är det meningsfullt att använda modellerna ZyWALL ATP100 och ZyWALL ATP200.
Nätverksgateway
ATP100 Den största skillnaden från den äldre modellen ( .
ATP200Figur 1. ZyWALL ATP100.
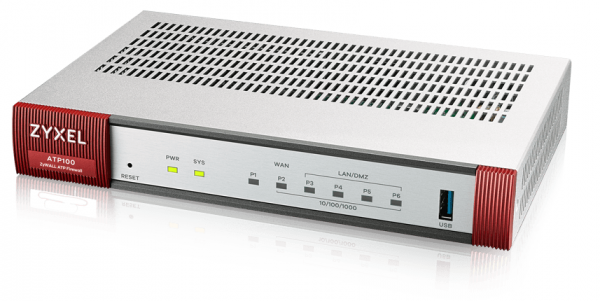
Av konstruktionsfunktionerna: ATP100 och ATP200 är fläktlösa modeller. Vad är bra med det: för det första, ingen buller, och för det andra, inget behov av att byta fläkt. I situationer med 'tillfällig admin' är detta en ganska viktig aspekt.
Figur 2. ZyWALL ATP200.
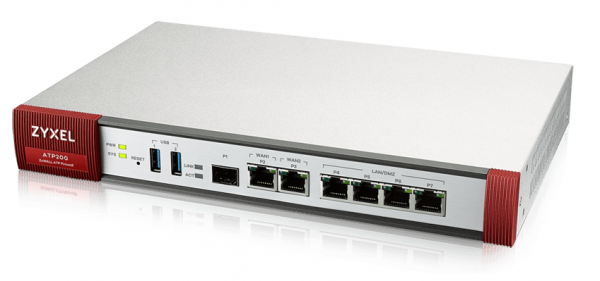
Modellen ATP200 stödjer två WAN-portar och kan kopplas till två oberoende linjer, till exempel från olika leverantörer.
Modell ATP200 stödjer två WAN-portar och kan kopplas till två oberoende linjer, till exempel från olika leverantörer.
Som nämnt tidigare är det viktigaste för ett litet kontor, efter en stabil elförsörjning, en pålitlig anslutning. Tyvärr kan lokala leverantörer inte alltid garantera att det inte inträffar avbrott. Man måste leta efter alternativa lösningar.
VIKTIGT! Utöver specialportar för WAN har ATP-modeller USB-portar där man kan ansluta USB-modem och använda dem som WAN. Denna funktion är tillgänglig för alla ATP.
Om enheten har en SFP-port kan den också användas som WAN. Denna funktion är tillgänglig för alla ATP.
Här är ett tips från Zyxel.
Medelstora företag
För medelstora företag har Zyxel sin egna bra "maskin" —
Detta är en nästa generations gateway med avancerat skydd mot utvecklande hot.
Några intressanta funktioner:
7 konfigurerbara portar möjliggör flexibel konfiguration, till exempel 2 WAN, 2 DMZ och 3 LAN-portar vid anslutning av 3 separata VLAN för intern användning. Det finns också 1 SFP-port.
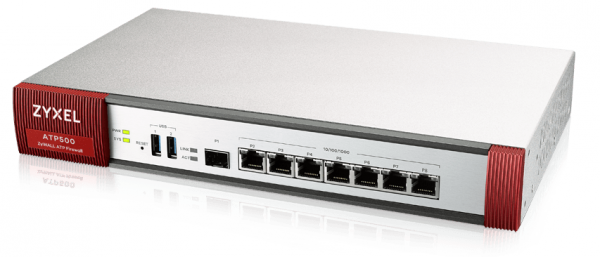
Bild 3. ZyWALL ATP500.
Det finns möjlighet att arbeta i ett högav tillgänglighetkluster med Device HA Pro av två ZyWALL ATP500. Om den ena är ur funktion kommer den andra fortfarande att säkerställa anslutning.
Genom att utnyttja ATP500:s funktioner fullt ut kan man få en flexibel,
högpålitlig, säker anslutning till omvärlden eller till en enskild nod, till exempel,
huvudkontoret.
Större kontor
För dem rekommenderas den mest kraftfulla modellen i denna serie — ATP800.
Denna modell har ett anständigt antal portar: 12 RJ-45 och 2 SFP, och alla kan konfigureras i läge WAN, LAN eller DMZ, vilket gör det möjligt att använda flera WLAN, organisera flera DMZ och ändå ha möjlighet att göra utgång mot det externa nätverket för en komplex intern infrastruktur. Passar för ganska stora kontor med utvecklad nätverk och höga krav på säkerhet och åtkomstbegränsning.
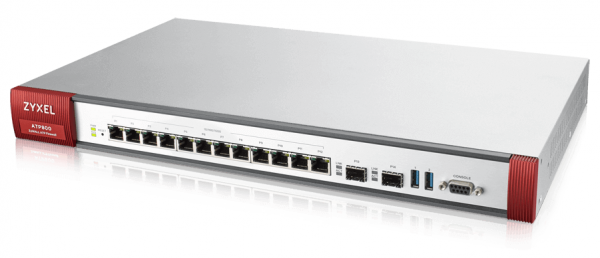
Bild 4. ZyWALL ATP800.
Det är också värt att notera att denna modell rekommenderas att köpas med en "tillväxtstrategi" i åtanke. Om en ökning av företaget, till exempel utveckling av ett lokalt nätverk av butiker, planeras, kan det vara värt att omedelbart köpa en kraftfullare modell för att undvika att spendera pengar två gånger.
Som vi ser, även under de mest spartanska förhållandena, kan man säkerställa en bra nivå av skydd, redundans och flexibilitet i arbetet.
Teknisk support, råd, diskussioner, nyheter, kampanjer och tillkännagivanden — till oss på Telegram!
Nyttiga länkar
Källa: habr.com
