

När du står inför en fråga och har gått igenom mycket dokumentation, försök att systematisera och skriva ner vad du har lärt dig för att bättre komma ihåg det. Gör också en instruktion för denna fråga så att du slipper gå igenom hela processen igen.
Den ursprungliga dokumentationen finns i stort antal på
Uppgiftsställande
Kunden vill slå samman flera hyrda servrar i ett nätverk för att undvika att betala för flera extra delnät, koppla all sin utrustning till en router, tilldela dem interna lokala adresser och skydda sig med en brandvägg. Så att all tjänstetrafik kan flyta inom VLAN. Plus att flytta virtuella maskiner från en gammal server till en ny och överge den gamla, uppgradera den använda hårdvaran och samtidigt flytta till en ny Proxmox.
Kunden har ursprungligen 5 servrar, var och en med ett extra delnät, den första adressen från det tilldelade delnätet är tilldelad en extra bro på Proxmox.
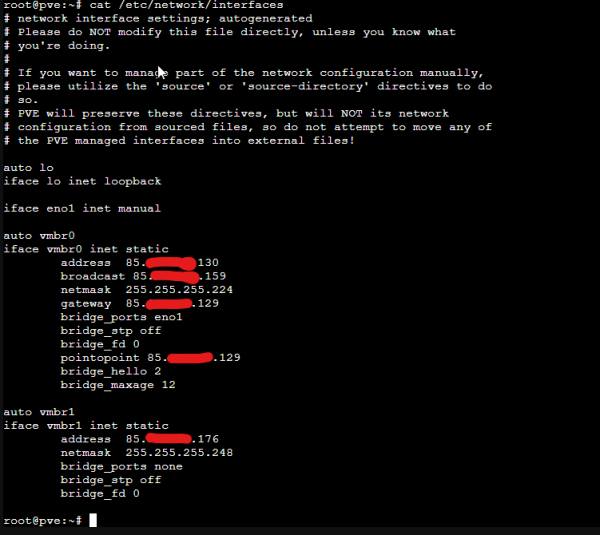
VM:arna körs på Windows och har konfigurerats med adressen 85.x.x.177/29 med gateway 85.x.x.176.
Och på liknande sätt är alla 5 servrar konfigurerade med sina virtuella maskiner.
Det är intressant att denna konfiguration är felaktig i nätverksinställningar i allmänhet, att använda nätverksadressen för den första noden och även för gateway. Om man försöker införa en sådan konfiguration på en virtuell maskin i Ubuntu fungerar inte nätverket.
Implementering
- Vi skapar en vSwitch i gränssnittet, tilldelar den ett VlanID, lägger till denna vSwitch till alla nödvändiga servrar.
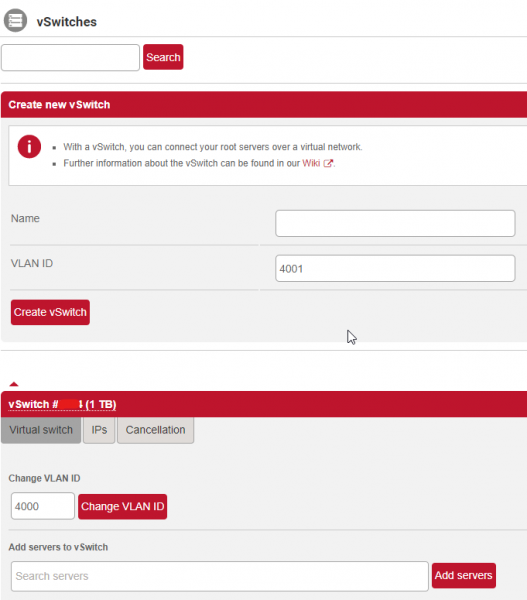
- Vi skapar en testserver så att vi enkelt kan konfigurera och flytta utan problem.
Vi startar den första virtuella maskinen chr enligt .
Om du använder det givna skriptet, observera att det i början kontrollerar om katalogen -d /root/temp finns, och om den inte finns, skapas katalogen /home/root/temp, men arbetet fortsätter ändå med katalogen /root/temp. Skriptet måste korrigeras för att skapa rätt katalog.
- Vi konfigurerar nätverket för Proxmox.
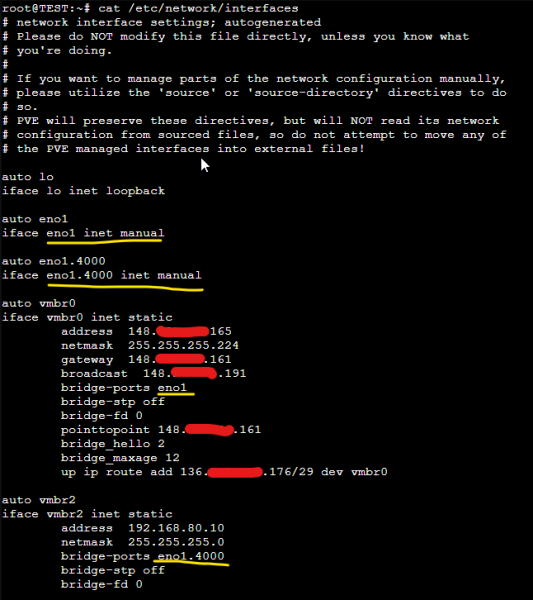
Vi lägger till en subgränssnitt med VLAN-nummer och anger att adresseringen kommer att ske på broarna med inet manual. VIKTIGT. Du får inte konfigurera IP-adresser på gränssnitt som du senare kommer att inkludera i en bro, hur det kommer att fungera är ingen vet.
Därefter skapar vi en bro vmbr0 – och kopplar det första adressen på själva servern, utfärdad av vår leverantör Hetzner, vi anger broporten – den första fysiska gränssnittet utan VLAN, och vi anger dessutom med en extra kommando att lägga till en rutt till vårt extra nätverk, beställt från Hetzner för denna server via denna bro. Tillägget av rutten kommer att fungera när gränssnittet aktiveras.
Den andra bron blir vårt gränssnitt för lokal trafik, vi lägger till en adress för att möjliggöra kommunikation mellan olika Proxmox-servrar inom det lokala nätverket utan att gå ut på internet och anger porten som subgränssnitt eno1.4000, som är avsett för vårt VlanID.
Vid den initiala inställningen finns råd om att man kan installera paketet ifupdown2 för Proxmox och att man kan göra ändringar i nätverksgränssnitten utan att behöva starta om servern helt. Detta gäller dock endast för den primära inställningen, och när man använder broar och konfigurerar virtuella maskiner möter man problem med nätverksavbrott i virtuella maskiner. Detta inträffar till exempel när du har redigerat gränssnittet vmbr2, men när konfigurationen tillämpas avbryts nätverket redan på alla interna gränssnitt och aktiveras inte förrän servern startas om helt. ifdown&&ifup hjälper inte. Om någon har en lösning – skulle jag vara tacksam.
Det första konfigurerade gränssnittet på servern förblir aktivt och tillgängligt.
Tilldelning av adress för CHR för att inte förlora adresser från poolen.
Adresspoolen som Hetzner tilldelar ser för nätverksteknikern ganska konstig ut, ungefär så här:
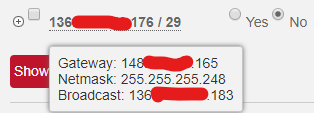
Det konstiga är att en egen adress på den fysiska servern föreslås som gateway.
Den klassiska lösningen, föreslagen av Hetzner, anges i uppgifterna och har genomförts av kunden på egen hand. I denna lösning förlorar kunden den första adressen till nätverksadressen, den andra adressen till bron proxmox, som också blir gateway och den sista adressen för broadcast. IPv4-adresser är aldrig överflödiga. Om du direkt försöker ange IP-adressen 136.x.x.177/29 på CHR och gateway för 0.0.0.0/0 148.x.x.165 kommer det att fungera, men gatewayn kommer inte att vara direkt kopplad och därför kommer den att vara otillgänglig.
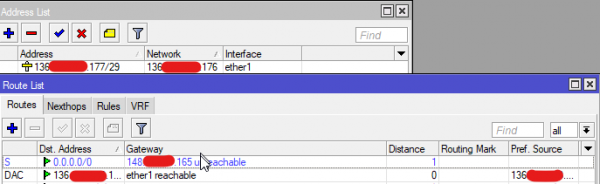
Det går att lösa situationen genom att använda ett 32-nät för varje adress och ange det önskade nätverksnamnet som kan vara valfritt. Det resulterar i en analog point-to-point-anslutning.
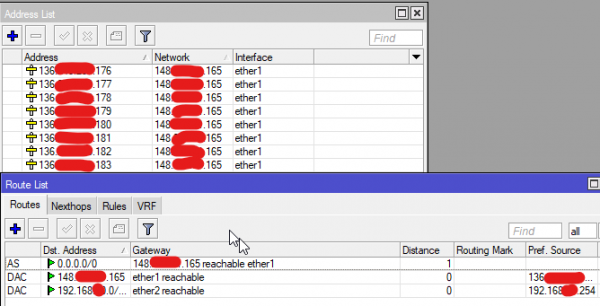
I detta fall kommer gatewayen såklart att vara tillgänglig, och allt kommer att fungera som vi vill.
Tänk på att det här konfigurationen inte rekommenderar att använda SRC-NAT masquerade-regeln, eftersom utgående adress kommer att vara ospecificerad, utan det är bättre att ange action: src-NAT och den specifika adressen som du kommer att använda för att släppa klienten.
- Och till sist.
För att blockera åtkomst till Proxmox från internet, använd de inbyggda verktygen: det finns en utmärkt brandvägg.
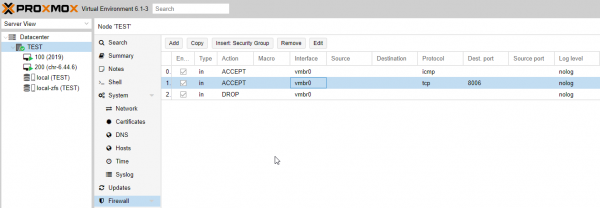
Det är inte lämpligt att använda brandväggen som erbjuds av hetzner, för att undvika förvirring kring inställningarnas placering. Hetzner kommer också att påverka alla nätverk, inklusive de som är kopplade till CHR, och för att öppna och vidarebefordra portar måste du även öppna dem i leverantörens webbgränssnitt.
Källa: habr.com
