

TL;DR
Absolute Computrace — en teknik som gör det möjligt att låsa en enhet (eller inte ), även om operativsystemet har installerats om eller om hårddisken har bytts ut, för 15 dollar per år. Jag köpte en bärbar dator på eBay som var låst med den här funktionen. Artikeln beskriver min upplevelse av hur jag hanterade det och försökte göra detsamma med Intel AMT, men gratis.
Låt oss avtala direkt: jag hackar inte upp öppna dörrar och skriver inte en föreläsning om dessa fjärrfunktioner, utan jag berättar en liten bakgrund och hur man snabbt kan sätta upp fjärråtkomst till sin enhet i alla situationer (om den är ansluten till nätverket via RJ-45) eller, om den är ansluten via Wi-Fi, så bara i Windows OS. Dessutom kan man ange SSID, användarnamn och lösenord för en specifik punkt direkt i Intel AMT, så att åtkomst via Wi-Fi också kan fås utan att logga in i systemet. Om du dessutom installerar drivrutiner för Intel ME på GNU/Linux, bör det också fungera där. Slutresultatet blir att blockera den bärbara datorn på distans och skicka ett meddelande om möjligheten, kommer dock inte att vara möjligt (jag kunde inte lista ut om det alls är möjligt med denna teknik), men åtkomst till skrivbordet på distans och Secure Erase kommer att finnas, vilket är det viktigaste.
Taxichauffören körde iväg med min bärbara dator och jag bestämde mig för att köpa en ny på eBay. Vad skulle kunna gå fel?
Från köpare till tjuv — på en enda start
När jag kom hem med min bärbara dator från postkontoret, började jag avsluta installationen av Windows 10, och efter det hann jag till och med installera Firefox, när plötsligt:
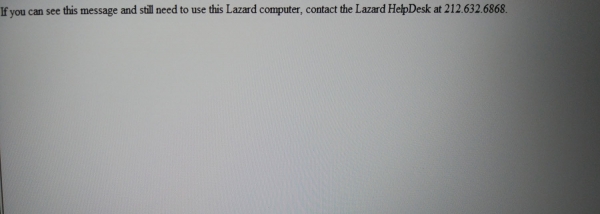
Jag förstod mycket väl att ingen skulle modifiera Windows-distributionen, och om någon skulle göra det, skulle det inte se så amatörmässigt ut och blockeringen skulle ha skett snabbare. Det skulle dessutom inte ha funnits någon mening i att blockera något eftersom allt skulle kunna åtgärdas med en ominstallation. Okej, vi startar om.
Omdan till BIOS, och nu börjar allt bli lite tydligare:
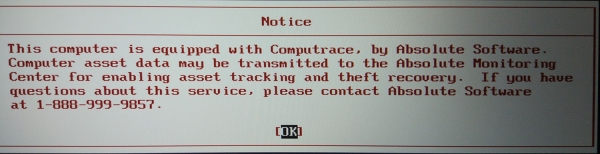
Och slutligen är det helt klart:
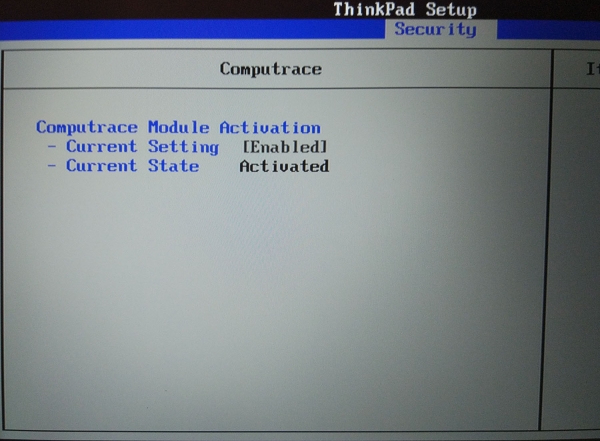
Hur kom det sig att min egen bärbara dator trycker på mig? Vad är Computrace?
Rent teoretiskt är Computrace ett paket med moduler i din EFI BIOS som, efter att Windows har laddats, laddar ner sina trojaner till den, som kontaktar en fjärrserver från Absolute Software och gör det möjligt att blockera systemet via internet om det behövs. Mer information kan läsas här . Med operativsystem som inte är Windows fungerar inte Computrace. Dessutom, om vi ansluter en Windows-enhet som är krypterad med BitLocker eller någon annan programvara, så fungerar Computrace inte heller — modulerna kan helt enkelt inte skicka sina filer till systemet.
Fjärrstyrda teknologier kan tyckas vara futuristiska, men bara tills vi får veta att allt detta görs med hjälp av det inhemska UEFI med hjälp av en och en halv tvivelaktiga moduler.
Det verkar som om den här funktionen är kall och allsmäktig, tills vi exempelvis försöker starta upp i GNU/Linux:
Just nu är blockeringen i Computrace aktiverad på denna bärbara dator.
enumeration is the key
Vad göra?
Det finns fyra uppenbara sätt att lösa det uppkomna problemet:
- Kontakta säljaren på eBay.
- Kontakta Absolute Software, skaparen och ägaren av Computrace.
- Göra en dump från BIOS-chippet och skicka det till några tveksamma typer så att de kan skicka tillbaka en dump med ett patch, som avaktiverar alla lås och ändrar enhetens ID.
- Ringa till Lazard.
Låt oss gå igenom dem i ordning:
- Som alla rimliga människor börjar vi med att skriva till säljaren som sålde oss varan och diskutera problemet med den som först och främst ansvarar för det.
Genomfört:

- Enligt en rekommendation som hittades djupt på internet,
Du behöver kontakta Absolute Software. De kommer att vilja ha maskinens serienummer och moderkortets serienummer. Du måste också förse dem med "kvitto". De kommer att kontakta ägaren de har i sina filer och få okej för att ta bort det. Om det inte är stulet, kommer de sedan att "flagga det för radering". Efter det, nästa gång du kopplar upp till internet eller har en öppen internetanslutning, kommer ett mirakel att inträffa och det kommer att vara borta. Skicka det jag nämnde till TechSupport@absolute.com.
Vi kan kontakta Absolute direkt och diskutera upplåsningsfrågan med dem. Jag skyndade mig inte och bestämde mig för att ta den här lösningen först när det började närma sig slutet.
- Det brutala sättet att lösa problemet fanns redan tillgängligt. Här är dessa och många andra datorservice-experter på samma eBay och till och med indier på Facebook lovar att de kan låsa upp vår BIOS, om vi skickar dem en dump och väntar ett par minuter.
Processen för upplåsning beskrivs så här:
Lösningen för upplåsning är äntligen tillgänglig och kräver en SPEG-programmerare för att kunna blinka BIOS.
Processen är:
- Läsa BIOS och skapa en giltig dump. I en Thinkpad är BIOS kopplat till den interna TPM-chippet och innehåller dess unika signatur, så det är viktigt att den ursprungliga BIOS är korrekt läst för att operationen ska lyckas och för att återställa BIOS efteråt.
- Patcha BIOS-binärerna och injicera ett litet allservice.ro UEFI-program. Detta program kommer att läsa det säkra eeprom, återställa TPM-certifikatet och lösenordet, skriva det säkra eeprom och rekonstruera all data.
- Skriv den patchade BIOS-dumpen (det här kommer bara att fungera i den TP för övrigt), starta laptop och generera ett maskinvaru-ID. Vi kommer att skicka dig en unik nyckel som aktiverar Allservice BIOS, när BIOS laddas kommer det att utföra upplåsningsrutinen och låsa upp SVP och TPM.
- Skriv slutligen tillbaka den ursprungliga BIOS-dumpen för normala operationer och njut av din laptop.
Vi kan också inaktivera Computrace eller ändra SN/UUID och återställa RFID-kontrollsumman med vårt UEFI-program på samma sätt, om nödvändigt.
Priset för upplåsningsservice är per maskin (som vi gör för Macbook/iMac, HP, Acer, etc.) För servicepriser och tillgänglighet, vänligen läs nästa inlägg nedan. Du kan kontakta support@allservice.ro för alla förfrågningar.
Verkar legitimt! Men det här är också, av uppenbara skäl, ett alternativ för den mest desperata situationen, dessutom kostar allt det $80. Vi sparar det till senare.
- Om Lazard krossade allt för mig och ber mig ringa tillbaka, så bör jag inte avstå! Det är dags att gå till handling.
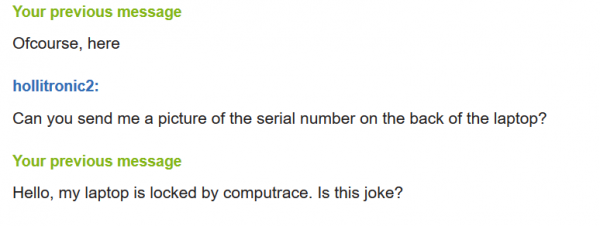
Vi ringer till Lazard aka "världens ledande finansiella rådgivning och förmögenhetsförvaltning, rådgiver vid fusioner, förvärv, omstrukturering, kapitalstruktur och strategi".
Medan säljaren från eBay svarar, lägger jag över några dollar på zadarma och ser fram emot att prata med kanske den mest själlösa samtalspartnern på planeten – supporten hos den stora finansiella korporationen i New York. En kvinna svarar snabbt, lyssnar på mina osäkra förklaringar om hur jag köpte denna laptop, antecknar dess serienummer och lovar att vidarebefordra det till administratörerna som kommer att ringa mig. Denna process upprepas exakt två gånger med ett dygn emellan. Tredje gången väntade jag medvetet till kvällen, tills klockan var 10 på morgonen i New York och ringde, hastigt läste upp min nu bekanta text om mitt köp. Två timmar senare ringde samma kvinna tillbaka och började läsa instruktionerna:
— Tryck på Escape.
Jag trycker, men inget händer.
— Något fungerar inte, ingenting förändras.
— Tryck.
— Jag trycker.
— Nu skriver du in: 72406917.
Jag skriver in. Inget händer.
— Du vet, jag är rädd att det inte kan hjälpa... Vänta lite...
Laptoppen startar plötsligt om, systemet laddas, den plågsamma vita skärmen har försvunnit. För säkerhets skull går jag in i BIOS, Computrace är inte aktiverat. Det verkar vara klart. Tack för stödet, jag skriver till säljaren att jag löst alla problem själv och slappnar av.
OpenMakeshift Computrace Intel AMT baserat
Det som hände överraskade mig, men jag gillade idén. Min fantomsmärta efter det förlorade blev en sökande efter en lösning; jag ville skydda min nya laptop, som om det skulle ge mig tillbaka den gamla. Om någon använder Computrace, kan jag väl också använda det, eller hur? Det fanns ju Intel Anti-Theft, som enligt beskrivningen är en fantastisk teknik som fungerar som den ska, men marknadens tröghet dödade den. Men det måste finnas ett alternativ. Det visade sig att detta alternativ började där det slutade — på detta område har endast Absolute Software lyckats etablera sig.
För att börja, låt oss påminna oss om vad Intel AMT är: det är ett bibliotek som är en del av Intel ME, inbäddat i EFI BIOS, så att en administratör i något kontor kan hantera maskiner i nätverket utan att behöva resa sig från stolen, även om de inte startar, genom att ansluta ISO-filer, hantera via fjärrskrivbord osv.
Allt detta körs på Minix och i ungefär den här kontexten:
Invisible Things Lab föreslog att kalla funktionaliteten hos Intel vPro / Intel AMT som säkerhetsring -3. Inom denna teknik har chipseten som stöder vPro en oberoende mikroprocessor (ARC4-arkitektur), en separat gränssnitt till nätverkskortet, exklusiv tillgång till ett dedikerat område av RAM (16 MB) och DMA-åtkomst till huvud-RAM. Program körs oberoende av centralprocessorn, firmware lagras tillsammans med BIOS-koder eller på liknande SPI-flashminne (koden har en kryptografisk signatur). En del av firmware är en inbyggd webbserver. Som standard är AMT avstängd, men en del av koden fungerar ändå i detta läge även när AMT är avstängt. Ringkoden -3 är aktiv även i S3 Sleep-läget.
Det låter lockande, för det verkar som om vi om vi kan etablera en reverse connection till någon administrativ panel genom Intel AMT, så kan vi ha åtkomst som är likvärdig med Computrace (i verkligheten inte).
Aktivera Intel AMT på vår maskin.
Först, några av er vill säkert känna på detta AMT med egna händer, och här börjar nyanserna. För det första: du behöver en processor som stöder det. Lucktigt nog finns det inga problem med detta (om du inte har AMD), eftersom vPro har lagts till i nästan alla Intel i5-, i7- och i9-processorer (du kan kolla) ) från 2006, men vanlig VNC började användas först 2010. För det andra: om du har en stationär dator, behöver du ett moderkort som stöder denna funktionalitet, nämligen en chipset Q. I bärbara datorer behöver vi bara veta vilken processor som används. Om du upptäcker stöd för Intel AMT, är det ett bra tecken och du kan tillämpa de inställningar som ges här. Om inte, antingen har du haft otur / medvetet valt en processor eller chipset utan stöd för denna teknologin, eller så har du lyckats spara genom att välja AMD, vilket också är en anledning till glädje.
Enligt dokumenten
I osäker läge lyssnar Intel AMT-enheter på port 16992.
I TLS-läge lyssnar Intel AMT-enheter på port 16993.
Intel AMT tar emot anslutningar på portar 16992 och 16993. Dit går vi.
Det är nödvändigt att kontrollera att Intel AMT är aktiverat i BIOS:
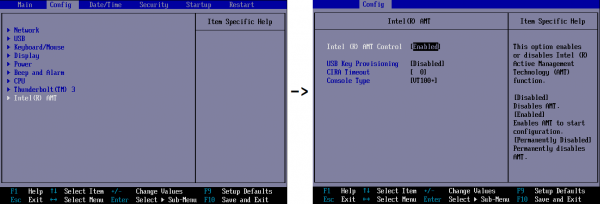
Därefter behöver vi starta om och trycka Ctrl + P under uppstarten
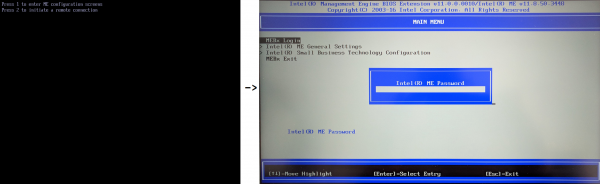
Standardlösenordet, som vanligt, admin.
Ändra genast lösenordet i Intel ME Allmänna Inställningar. Vidare i Intel AMT-konfigurationen aktiverar vi Aktivera nätverksåtkomst. Klart. Du är nu officiellt hackad. Ladda in systemet.
Nu en viktig punkt: logiskt sett kan vi få tillgång till Intel AMT både lokalt och på distans, men så är inte fallet. Intel säger att lokal anslutning och inställningsändringar kan göras med hjälp av , men jag kunde inte ansluta lokalt, så min anslutning fungerade endast på distans.
Vi tar en enhet och ansluter till :16992
Så här ser det ut:
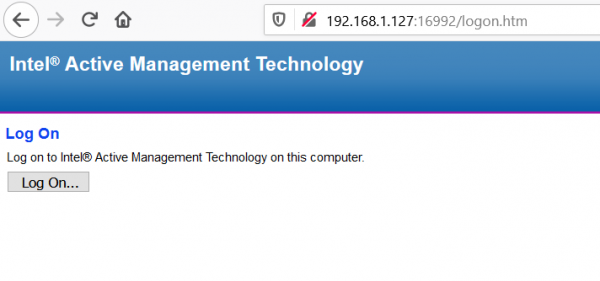
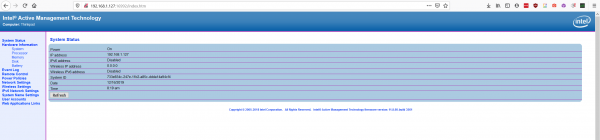
Välkommen till det standardiserade gränssnittet för Intel AMT! Varför "standardiserat"? För att det är avskalat och helt värdelöst för våra ändamål, och vi ska använda något mer avancerat.
Låt oss bekanta oss med MeshCommander
Som vanligt i stora företag gör någon något, medan slutanvändare anpassar det till sina behov. Så blev det även här.
Denna blygsamma (inte en överdrift: hans namn finns inte ens på hans egen webbplats, så jag var tvungen att googla) man vid namn Ylian Saint-Hilaire har utvecklat fantastiska verktyg för att arbeta med Intel AMT.
Jag vill genast påpeka hans , i sina videor visar han enkelt och klart i realtid hur man utför olika uppgifter relaterade till Intel AMT och dess mjukvara.
Vi börjar med . Ladda ner, installera och försök att ansluta till vår maskin:
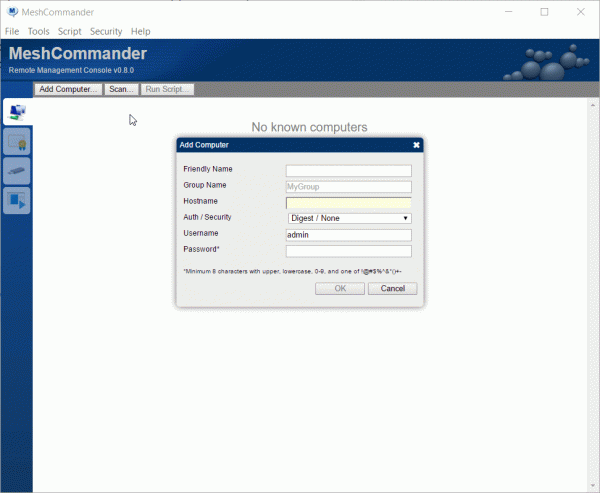
Processen är inte omedelbar, men som resultat får vi en sådan här skärm:
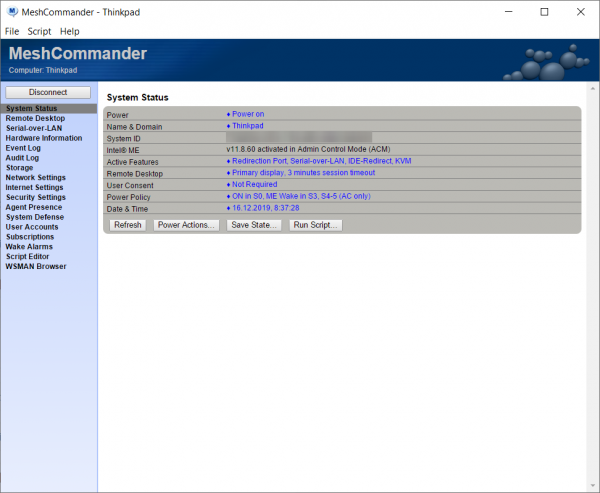
Det är inte så att jag är paranoid, men sensitive data är också en del av mig, förlåt mitt flirtande.
Skillnaden är, som man säger, tydlig. Jag vet inte varför det i kontrollpanelen för Intel saknas en sådan uppsättning funktioner, men fakta är fakta: Ylian Saint-Hilaire får definitivt mer ut av livet. Dessutom kan du installera hans webbgränssnitt direkt i firmware, vilket ger möjlighet att använda alla funktioner utan en utility.
Så här görs det:
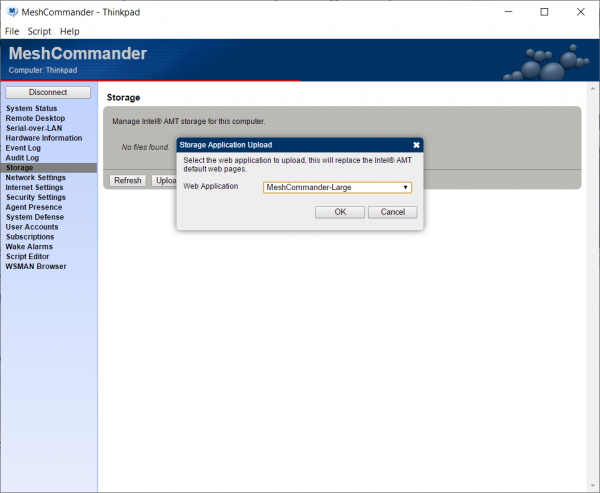
Jag måste påpeka att jag inte har använt denna funktionalitet (Custom web interface) och kan därför inte säga något om dess effektivitet eller funktionalitet eftersom jag inte behöver den.
Du kan experimentera med funktionaliteten, det är osannolikt att du kan förstöra allt eftersom BIOS är både start- och slutpunkt för hela denna festival, där du senare kan återställa allt genom att stänga av Intel AMT.
Vi sätter upp MeshCentral och implementerar BackConnect
Och här börjar det bli riktigt galet. Farbror gjorde inte bara en klient, utan också en hel adminpanel för vår trojan! Och han gjorde det inte bara, utan .
Börja med att installera en egen MeshCentral-server, eller om du inte är bekant med MeshCentral, kan du prova den offentliga servern på egen risk på MeshCentral.com.
Det här talar positivt för pålitligheten i hans kod, eftersom jag inte kunnat hitta några nyheter om hackningar eller läckor under servitörens drift.
Personligen kör jag MeshCentral på min egen server eftersom jag orimligt anser att det är mer pålitligt, men det finns egentligen inget annat i det förutom bekymmer och själslig plåga. Om du också vill göra det, finns det dokument, och en container med MeshCentral. I dokumenten står det hur man kopplar ihop allt med NGINX, så implementeringen kan enkelt integreras i dina hemmaserver.
Registrera dig på , logga in och skapa en Device Group genom att välja alternativet "no agent":
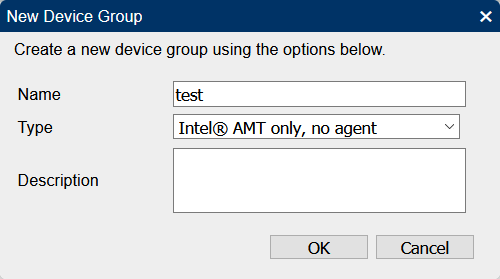
Varför "no agent"? För vi vill inte att den installerar något onödigt eller oklart om dess beteende och funktion.
Klicka på "Add CIRA":
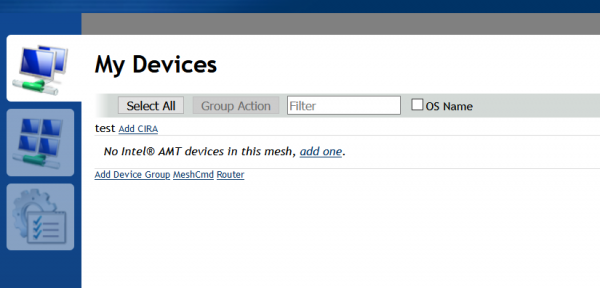
Ladda ner cira_setup_test.mescript och använd den i vår MeshCommander på följande sätt:
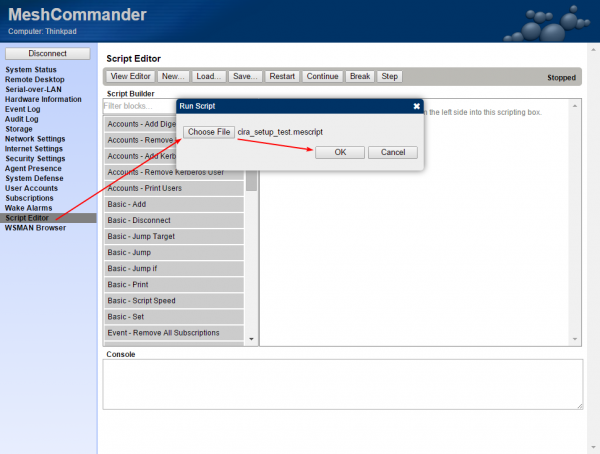
Voilà! Efter en tid kommer vår maskin att ansluta till MeshCentral och vi kan göra något med den.
För det första: du bör veta att vår programvara inte kommer att ansluta till en fjärrserver utan vidare. Detta beror på att Intel AMT har två alternativ för anslutning — via en fjärrserver och direkt lokalt. De fungerar inte samtidigt. Vårt skript har redan konfigurerat systemet för fjärrarbete, men du kan behöva ansluta lokalt. För att kunna ansluta lokalt, måste du här
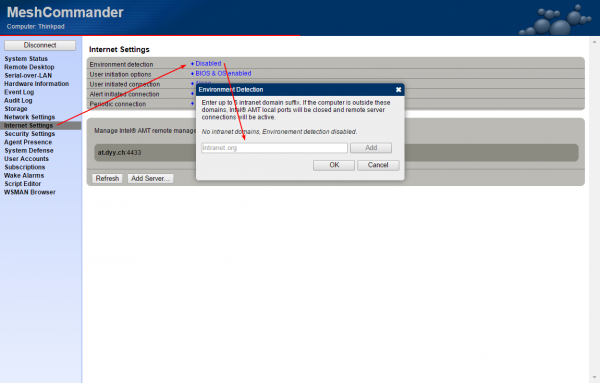
skriva en rad som är ditt lokala domän (kom ihåg att vårt skript redan har skrivit en slumpmässig rad där för att möjliggöra fjärranslutning) eller radera alla rader helt (men då blir fjärranslutningen otillgänglig). Till exempel, för mig i OpenWrt är det lokala domänen lan:
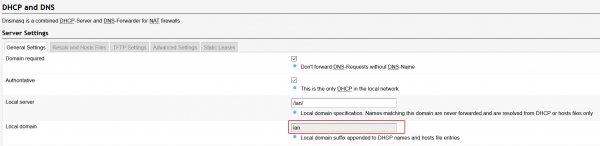
Om vi skriver lan där och om vår maskin är ansluten till nätverket med den lokala domänen, kommer fjärranslutningen att vara otillgänglig, och de lokala portarna 16992 och 16993 kommer att öppnas och ta emot anslutningar. Kort sagt, om det finns något nonsens som inte har med din lokala domän att göra, kommer programvaran att ansluta, om inte, måste du ansluta direkt via kabel, det är allt.
För det andra:
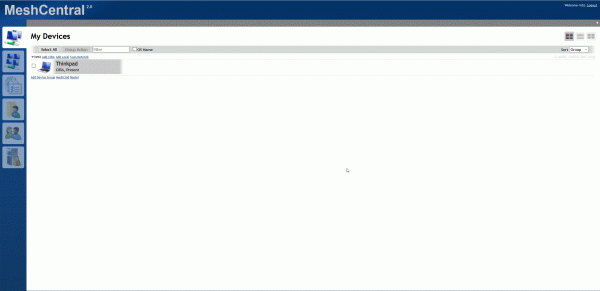
Allt är klart!
Du kanske undrar — men var är AntiTheft här? Som jag nämnde tidigare — Intel AMT är inte särskilt anpassat för att bekämpa tjuvar. Att administrera ett kontorsnätverk går bra, men att strida mot personer som olagligt har tagit kontroll över egendom via internet — inte så mycket. Låt oss titta på verktygen som, i teorin, kan hjälpa oss i kampen för privat ägande:
- Själva det faktum att man har tillgång till maskinen, om den är ansluten med kabel, eller, om den har Windows installerat, även via WiFi. Ja, barnsligt, men det är redan mycket svårt för en vanlig person att använda en sådan bärbar dator även om någon plötsligt tar kontrollen. Dessutom, även om jag inte kunde förstå skripten, finns det säkert möjlighet att på något sätt blockera/ta bort notifikationer.
- Remote Secure Erase with Intel Active Management Technology

Med detta alternativ kan du ta bort all information från maskinen på några sekunder. Det är oklart om det fungerar på SSD-enheter som inte är Intel. Här kan du läsa mer om denna funktion. Se gärna hur det fungerar. . Kvaliteten är fruktansvärd, men bara 10 megabyte och kärnan är tydlig.
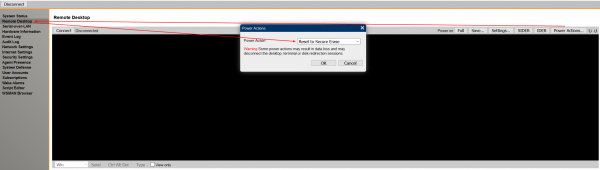
Problemet med försenad exekvering är fortfarande olöst, med andra ord: man måste vakta när maskinen kopplar upp sig på nätverket för att kunna ansluta. Jag antar att det också finns en lösning på detta.
I en perfekt värld borde man blockera laptoppen och visa ett meddelande, men i vårt fall har vi bara obestridlig åtkomst, och hur man går vidare är en fråga om fantasi.
Kanske kan ni på något sätt blockera maskinen eller åtminstone visa ett meddelande, skriv gärna om ni vet. Tack!
Glöm inte att sätta ett lösenord på BIOS.
Tack till användaren för korrekturläsningen!
Källa: habr.com
