

Ofta måste vi arbeta med SSL-certifikat.Låt oss gå igenom processen för att skapa och installera ett certifikat (i allmänhet för de flesta).
- Hitta en leverantör (en webbplats där vi kan köpa SSL).
- Generera CSR.
- Skicka det till leverantören.
- Bekräfta ägande av domänen.
- Få certifikatet.
- Omvandla certifikatet till önskat format (valfritt). Till exempel, från pem till PKCS #12.
- Installera certifikatet på webbservern.
Relativt snabbt, inte svårt och förståeligt. Denna variant är helt okej om vi har högst ett tiotal projekt. Men om vi har fler, och minst tre miljöer? Klassisk dev — staging — production. I sådana fall bör man tänka på att automatisera denna process. Jag föreslår att vi går lite djupare in i problemet och hittar en lösning som i framtiden minimerar tidsåtgången för att skapa och underhålla certifikat. Artikeln kommer att innehålla en analys av problemet och en liten guide för upprepning.
Jag vill på förhand nämna: företagets huvudspecialisering är .net, och därmed IIS och andra Windows-relaterade aspekter. Därför kommer också ACME-klienten och alla åtgärder för den att beskrivas utifrån användning av Windows.
För vem detta är aktuellt och vissa grundläggande uppgifter.
Företag K med författaren. URL (som exempel): company.tld
Projekt X — ett av våra projekt, där jag kom fram till att man faktiskt måste sträva efter att spara tid vid arbete med certifikat. Detta projekt har fyra miljöer: dev, test, staging och production. Dev och test ligger på vår sida, staging och production hos kunden.
En egenskap hos projektet är att det finns ett stort antal moduler, som är tillgängliga som underdomäner.
Det vill säga, vi har följande bild:
Dev
Test
Staging
Production
projectX.dev.company.tld
projectX.test.company.tld
staging.projectX.tld
projectX.tld
module1.projectX.dev.company.tld
module1.projectX.test.company.tld
module1.staging.projectX.tld
module1.projectX.tld
module2.projectX.dev.company.tld
module2.projectX.test.company.tld
module2.staging.projectX.tld
module2.projectX.tld
…
…
…
…
moduleN.projectX.dev.company.tld
moduleN.projectX.test.company.tld
moduleN.staging.projectX.tld
moduleN.projectX.tld
För produktion används ett inköpt wildcard-certifikat, så det finns inga frågor där. Men det täcker endast första nivån av underdomänen. Om det finns ett certifikat för *.projectX.tld — kommer det att fungera för staging.projectX.tld, men för module1.staging.projectX.tld gör det inte det. Och att köpa ett separat känns inte så lockande.
Och detta är bara ett exempel på ett projekt från ett företag. Och naturligtvis är projektet inte det enda.
Allmänna skäl för alla att ta itu med denna fråga ser ut ungefär så här:
- Relativt nyligen har Google föreslagit att minska den maximala giltighetstiden för SSL-certifikat. Med alla följder som det innebär.
- Att underlätta processen för utfärdande och underhåll SSL för interna behov av projekt och företaget i stort.
- Centraliserad lagring av certifikatregister, som delvis löser problemet med domäbekräftelse via DNS och efterföljande automatisk uppdatering, samt löser frågan om kundens förtroende. Trots allt ger en CNAME-post på företagets server partner/leverantör mer förtroende än på en extern resurs.
- Och till sist, i det här fallet passar frasen "bättre att ha än att inte ha" utmärkt.
Val av SSL-leverantör och förberedande steg
Bland de tillgängliga alternativen för gratis SSL-certifikat övervägdes cloudflare och letsencrypt. DNS för detta (och några andra projekt) ligger på cloudflare, men jag är inte en förkämpe för att använda deras certifikat. Därför beslutades det att använda letsencrypt.
För att skapa wildcard SSL certifikat måste bekräfta ägande av domänen. Denna procedur innebär skapandet av en viss DNS-post (TXT eller CNAME), som sedan verifieras vid utfärdandet av certifikatet. I Linux finns det ett verktyg - certbot, som delvis (eller helt för vissa DNS-leverantörer) kan automatisera denna process. För Windows har jag av de hittade och verifierade alternativen för ACME-klienter valt WinACME.
Och posten för domänen är skapad, vi går vidare till skapandet av certifikatet:
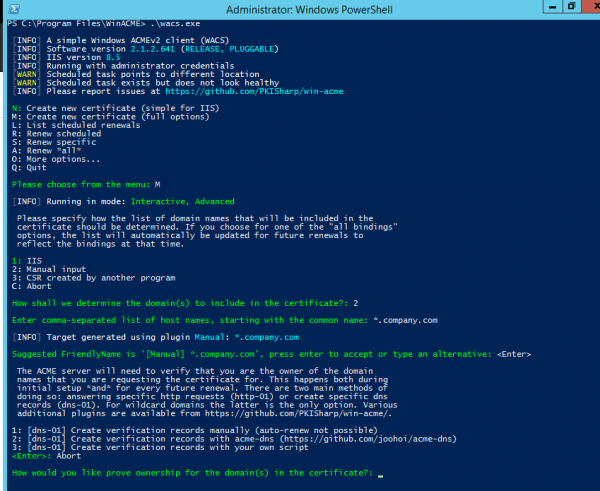
Vi är intresserade av den sista utdata, nämligen - tillgängliga alternativ för bekräftelse av domänägande för utfärdande av wildcard-certifikat:
- Skapande av DNS-poster manuellt (automatisk uppdatering stöds inte)
- Skapande av DNS-poster med hjälp av acme-dns-server (läs mer kan man göra här) ). Ett typiskt exempel på användning:.
- Skapande av DNS-poster med hjälp av eget skript (liknande plugin för cloudflare för certbot).
Vid första anblicken verkar det tredje alternativet vara helt lämpligt, men om DNS-leverantören inte stödjer denna funktionalitet? Vi behöver ett allmänt fall. Och det allmänna fallet är CNAME-poster, som alla stöder. Därför stannar vi vid punkt 2 och går för att konfigurera vår ACME-DNS-server.
Konfiguration av ACME-DNS-server och processen för utfärdande av certifikat
Som exempel skapade jag domänen 2nd.pp.ua och kommer att använda den framöver.
Ett obligatoriskt krav för att servern ska fungera korrekt är att skapa NS- och A-poster för dess domän. Och det första otrevliga problemet jag stötte på är att Cloudflare (åtminstone i gratisläge) inte tillåter att skapa både NS- och A-poster för samma värd samtidigt. Inte så att det är ett problem, men i BIND går det. Supporten svarade att deras panel inte tillåter det. Ingen fara, vi skapar två poster:
acmens.2nd.pp.ua. IN A 35.237.128.147
acme.2nd.pp.ua. IN NS acmens.2nd.pp.ua.
I detta skede bör vår värd acmens.2nd.pp.ua.
$ ping acmens.2nd.pp.ua
PING acmens.2nd.pp.ua (35.237.128.147) 56(84) bytes of data
Och här är acme.2nd.pp.ua kommer inte att kunna lösas, eftersom DNS-servern som hanterar den ännu inte är igång.
Poster skapade, nu går vi vidare till konfigurering och start av ACME-DNS-servern. Den kommer att bo på min Ubuntu-server i docker en behållare, men den kan köras var som helst där Golang är installerat. Windows fungerar också bra, men jag föredrar ändå Linux-server.
Skapa de nödvändiga katalogerna och filerna:
$ mkdir config
$ mkdir data
$ touch config/config.cfg
Låt oss använda vim, din favorit textredigerare, och lägga in ett exempel i config.cfg konfiguration.
För att det ska fungera framgångsrikt räcker det att justera sektionerna general och api:
[general]
listen = "0.0.0.0:53"
protocol = "both"
domain = "acme.2nd.pp.ua"
nsname = "acmens.2nd.pp.ua"
nsadmin = "admin.2nd.pp.ua"
records =
    "acme.2nd.pp.ua. A 35.237.128.147",
    "acme.2nd.pp.ua. NS acmens.2nd.pp.ua.",                                                                                                                                                                                                  ]
...
[api]
...
tls = "letsencrypt"
…
Som tillval kan vi skapa en docker-compose fil i huvudkatalogen för tjänsten:
version: '3.7'
services:
  acmedns:
    image: joohoi/acme-dns:latest
    ports:
      - "443:443"
      - "53:53"
      - "53:53/udp"
      - "80:80"
    volumes:
      - ./config:/etc/acme-dns:ro
      - ./data:/var/lib/acme-dns
Klar. Nu kan vi starta.
$ docker-compose up -d
I detta skede bör värden börja lösas acme.2nd.pp.ua, och 404 bör dyka upp på https://acme.2nd.pp.ua
$ ping acme.2nd.pp.ua
PING acme.2nd.pp.ua (35.237.128.147) 56(84) bytes of data.

$ curl https://acme.2nd.pp.ua
404 sidan hittades inte
Om detta inte inträffade — docker logs -f <container_name> för hjälp, som tur är är loggarna ganska läsbara.
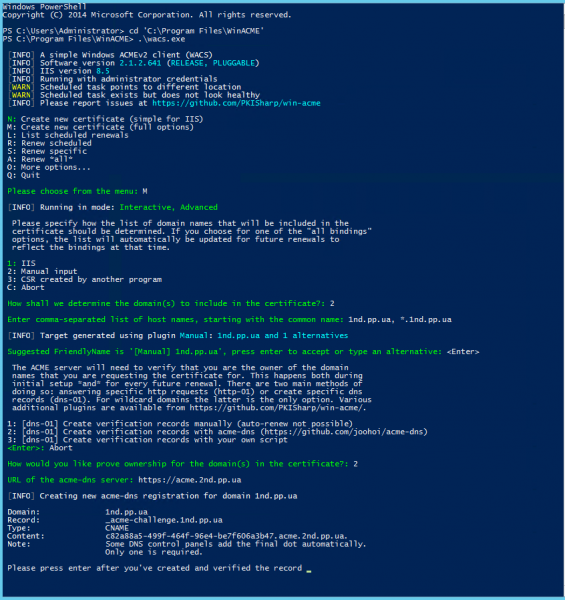
Vi kan gå vidare till att skapa certifikatet. Öppna PowerShell som administratör och kör winacme. Vi är intresserade av följande val:
- M: Skapa nytt certifikat (fullständiga alternativ)
- 2: Manuell inmatning
- 2: [dns-01] Skapa verifieringsposter med acme-dns (https://github.com/joohoi/acme-dns)
- När vi får frågan om länken till ACME-DNS-servern skriver vi i svaret URL:en till den skapade servern (https). URL för acme-dns-servern: https://acme.2nd.pp.ua
Klienten ger en post som måste läggas till i den befintliga DNS-servern (proceduren är engångs):
[INFO] Skapar ny acme-dns registrering för domänen 1nd.pp.ua

Domän:              1nd.pp.ua
Post:                _acme-challenge.1nd.pp.ua
Typ:                    CNAME
Innehåll:             c82a88a5-499f-464f-96e4-be7f606a3b47.acme.2nd.pp.ua.
Obs:                   Vissa DNS kontrollpaneler lägger automatiskt till den sista punkten.
                           Endast en är nödvändig.
Skapar den nödvändiga posten och ser till att den har skapats korrekt:

$ dig CNAME _acme-challenge.1nd.pp.ua +short
c82a88a5-499f-464f-96e4-be7f606a3b47.acme.2nd.pp.ua.
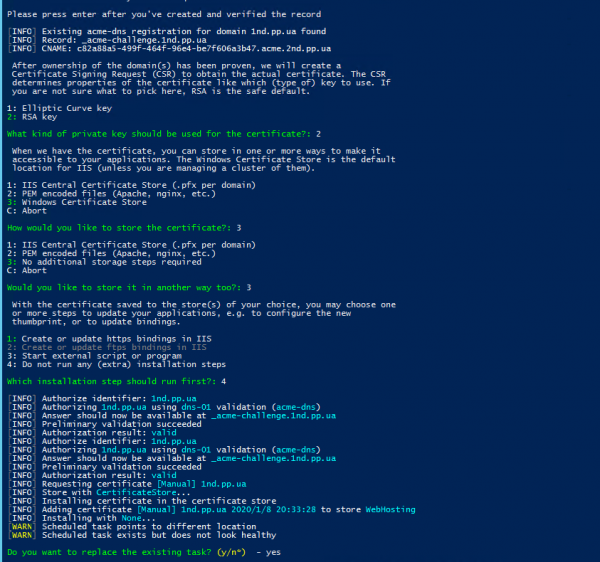
Bekräftar att vi har skapat den nödvändiga posten i winacme och fortsätter processen med att skapa certifikatet:
Hur man använder certbot som klient beskrivs ). Ett typiskt exempel på användning:.
Nu är processen för att skapa certifikatet avslutad, vi kan installera det på webbservern och använda det. Om man även skapar en uppgift i schemaläggaren vid skapandet av certifikatet, kommer uppdateringsprocessen av certifikatet att ske automatiskt i framtiden.
Källa: habr.com
