

Läsarna erbjuds att bekanta sig med principerna för att bygga en redundanssäker infrastruktur för ett litet företag inom ramen för ett enda datacenter, som kommer att behandlas i en liten serie artiklar.
Inledande del
Pod datacentret (Data Center) kan förstås som:
- en egen rack i sitt "serverrum" på företagets område, som uppfyller minimikraven för att säkerställa elförsörjning och kylning av utrustningen, samt ha en internetanslutning genom två oberoende tjänsteleverantörer;
- en hyrd rack med egen utrustning, belägen i ett faktiskt datacenter – så kallad colocation, som uppfyller Tier III- eller IV-standarden, och där pålitlig elförsörjning, kylning och redundanta internetanslutningar garanteras;
- fullt hyrd utrustning i ett datacenter av Tier III eller IV.
Vilken placering att välja – i varje fall är allt individuellt och beror vanligtvis på flera grundläggande faktorer:
- vad företaget överhuvudtaget vill ha med sin egen IT-infrastruktur;
- vad företaget vill ha från IT-infrastrukturen (pålitlighet, skalbarhet, hanterbarhet osv.);
- mängden initiala investeringar i IT-infrastrukturen samt vilken typ av kostnader den innebär – kapital (dvs. köp av egen utrustning) eller driftkostnader (utrustningen hyrs vanligtvis);
- planeringshorisonten för företaget själv.
Det finns mycket att skriva om de faktorer som påverkar beslutet för företaget kring skapandet och användningen av sin IT-infrastruktur, men vårt mål är att visa praktiskt hur man skapar just denna infrastruktur så att den blir både redundanssäker och samtidigt kan spara – minska kostnaderna för att köpa kommersiell programvara, eller helt och hållet undvika dem.
Som lång erfarenhet visar, är det inte värt att spara på utrustningen, eftersom den sparsamma betalar dubbelt, och till och med mer. Men å andra sidan – bra hårdvara är bara en rekommendation, och i slutändan beror vad man egentligen ska köpa och till vilket pris på företagets resurser och dess lednings "snålhet". Begreppet "snålhet" bör förstås i en positiv bemärkelse, eftersom det är bättre att investera i utrustning i ett tidigt skede för att undvika allvarliga problem med fortsatt stöd och skalning senare. Felaktig planering från början och överdriven besparing kan leda till större kostnader i framtiden än vid projektets start.
Så, de ursprungliga uppgifterna för projektet:
- det finns ett företag som har beslutat att skapa en egen webbportal och ta sin verksamhet online;
- företaget har beslutat att hyra ett rack för att placera sin utrustning i ett bra datacenter som har Tier III-certifiering;
- företaget har beslutat att inte snåla på utrustning, och därför köpte följande utrustning med utökade garantier och support:
Utrustningslista
- två fysiska servrar Dell PowerEdge R640 med följande specifikationer:
- två Intel Xeon Gold 5120-processorer
- 512 Gb RAM
- två SAS-diskenheter i RAID1 för installation av operativsystemet
- inbyggd 4-portars nätverkskort 1G
- två 2-portars 10G-nätverkskort
- en 2-portars FC HBA 16G.
- 2-kontrollernas lagringssystem Dell MD3820f, ansluten via FC 16G direkt till Dell-värdarna;
- två andra nivåns switchar — Cisco WS-C2960RX-48FPS-L sammanbundna i ett stack;
- två tredje nivåns switchar — Cisco WS-C3850-24T-E, sammanbundna i ett stack;
- Rack, UPS, PDU och konsolservrar – tillhandahålls av datacentret.
Som vi ser, har den befintliga utrustningen goda möjligheter för horisontell och vertikal skalning, om företaget kan konkurrera med andra liknande företag online, och börja generera intäkter som kan investeras i att utöka resurserna för fortsatt konkurrens och ökad vinst.
Vilken utrustning kan vi lägga till om företaget beslutar att öka kapaciteten för vårt beräkningskluster:
- vi har ett stort överskott av portar på switcharna 2960X, vilket innebär att vi kan lägga till fler hårdvaruserverar;
- köpa två FC-switchar för att koppla dem till lagringssystemet och ytterligare servrar;
- de befintliga servrarna kan uppgraderas - lägga till minne, byta ut processorer mot mer kraftfulla, koppla till 10G-nät med befintliga nätverksadaptrar;
- det går att lägga till extra diskhyllor till lagringssystemet med nödvändig typ av diskar - SAS, SATA eller SSD, beroende på planerad belastning;
- efter att ha lagt till FC-switchar kan man köpa ytterligare ett lagringssystem för att tillföra mer lagringskapacitet, och om man köper till den speciella alternativet Remote Replication, kan datoreplikering mellan lagringssystemen konfigureras både inom samma datacenter och mellan datacenter (men det här är utanför artikelns ämne);
- det finns även nivå 3-switchar - Cisco 3850, som kan användas som ett redundanta kärn i nätverket, för hög hastighet-routing mellan interna nät. Detta kommer att vara mycket hjälpsamt i takt med att den interna infrastrukturen växer. Dessutom har 3850 10G-portar som kan användas senare, vid uppgradering av nätverksutrustningen till hastighet 10G.
Eftersom vi inte kan undvika virtualisering, kommer vi självklart att vara i linje med trenden, särskilt eftersom det är ett utmärkt sätt att minska kostnaderna för att köpa dyra servrar för olika infrastrukturelement (webbservrar, databaser, etc.) som ibland inte utnyttjas optimalt vid låg belastning, och det är precis så det kommer att vara i början av projektets start.
Dessutom har virtualisering många andra fördelar som kan bli mycket värdefulla för oss: hög tillgänglighet av virtuella maskiner från hårdvarufel, Live migration mellan hårdvarunoder i klustret för underhåll, manuell eller automatisk lastbalansering mellan klusternoder, m.m.
För hårdvara som företaget köper, är det lämpligt att implementera en hög tillgänglighetskluster med VMware vSphere, men eftersom alla VMware-program är kända för sina "ridå"-priser, kommer vi att använda helt fri programvara för att hantera virtualisering - , som ligger till grund för en känd, men redan kommersiell produkt - .
Programvara oVirt är nödvändigt för att sammansluta alla infrastrukturens element till en helhet för att möjliggöra smidig drift av hög tillgängliga virtuella maskiner – det handlar om databaser, webbapplikationer, proxyservrar, lastbalanserare, servrar för logginsamling och analys, och så vidare, det vill säga vad som utgör webbportalen för vårt företag.
Sammanfattningsvis för denna introduktion kommer vi att titta på följande artiklar som praktiskt visar hur man distribuerar hela hårdvaru- och mjukvaruinfrastrukturen för företaget:
Lista över artiklar
- Del 1. Förberedelse för distribution av oVirt 4.3-kluster.
- Del 2. Installation och konfiguration av oVirt 4.3-kluster.
- Del 3. Konfiguration av VyOS-kluster, organisering av hög tillgänglighet extern routing.
- Del 4. Konfiguration av Cisco 3850-stacken, organisering av intern routing.
Del 1. Förberedelse för distribution av oVirt 4.3-kluster
Grundläggande konfiguration av värdar
Installation och konfigurering av OS – detta är det enklaste steget. Det finns otaliga artiklar om hur man korrekt installerar och konfigurerar ett operativsystem, så det är meningslöst att försöka ge något exklusivt om detta.
Så vi har två Dell PowerEdge R640-värdar där operativsystemet måste installeras och preliminära inställningar göras, för att använda dem som hypervisorer för att köra virtuella maskiner i oVirt 4.3-klustret.
Eftersom vi planerar att använda den gratis, icke-kommersiella programvaran oVirt, valdes operativsystemet CentOS 7.7, även om det är möjligt att installera andra operativsystem på värdarna för oVirt:
- en speciell version baserad på RHEL, så kallad ;
- OS Oracle Linux, som annonserades sommaren 2019. om stöd för att köra oVirt på det.
Innan installation av operativsystemet rekommenderas:
- att konfigurera nätverksgränssnittet iDRAC på båda värdarna;
- att uppdatera firmware för BIOS och iDRAC till de senaste versionerna;
- att ställa in System Profile för servern, helst i Performance-läget;
- att konfigurera RAID med lokala diskar (RAID1 rekommenderas), för installation av operativsystemet på servern.
Sedan installerar vi operativsystemet på den tidigare skapade disken via iDRAC – installationsprocessen är vanlig, det finns inga särskilda moment. Tillgång till serverkonsolen för att påbörja installationen av operativsystemet kan även fås via iDRAC, även om ingenting hindrar att ansluta en monitor, ett tangentbord och en mus direkt till servern och installera operativsystemet från ett "USB-minne".
Efter installationen av operativsystemet utför vi dess initiala inställningar:
systemctl enable network.service
systemctl start network.service
systemctl status network.service
systemctl stop NetworkManager
systemctl disable NetworkManager
systemctl status NetworkManageryum install -y ntp
systemctl enable ntpd.service
systemctl start ntpd.servicecat /etc/sysconfig/selinux
SELINUX=disabled
SELINUXTYPE=targetedcat /etc/security/limits.conf
* soft nofile 65536
* hard nofile 65536cat /etc/sysctl.conf
vm.max_map_count = 262144
vm.swappiness = 1Installera grundläggande mjukvarusystem
För att utföra den inledande konfigurationen av operativsystemet behöver vi konfigurera någon nätverksgränssnitt på servern så att vi kan få tillgång till Internet för att uppdatera operativsystemet och installera nödvändig programvara. Detta kan göras antingen under installationen av operativsystemet eller efteråt.
yum -y install epel-release
yum update
yum -y install bind-utils yum-utils net-tools git htop iotop nmon pciutils sysfsutils sysstat mc nc rsync wget traceroute gzip unzip telnet
Alla ovanstående inställningar och programvarukomponenter är en fråga om personliga preferenser, och denna uppsättning är endast rekommenderande.
Eftersom vår värd kommer att fungera som hypervisor, låt oss aktivera den nödvändiga prestandaprofilen:
systemctl enable tuned
systemctl start tuned
systemctl status tuned
tuned-adm profile
tuned-adm profile virtual-host Mer information om prestandaprofilen kan läsas här: ««.
Efter att ha installerat operativsystemet går vi vidare till nästa steg – konfiguration av nätverksgränssnitt på värdar och Cisco 2960X-switchar.
Konfiguration av Cisco 2960X-switchstack
I vårt projekt kommer vi att använda följande VLAN-nummer — eller broadcastdomäner, som är isolerade från varandra för att separera olika typer av trafik:
VLAN 10 – Internet
VLAN 17 – Hantering (iDRAC, lagringssystem, hantering av switchar)
VLAN 32 – VM produktionsnätverk
VLAN 33 – sammankopplingsnätverk (till externa entreprenörer)
VLAN 34 – VM testnätverk
VLAN 35 – VM utvecklar nätverk
VLAN 40 – övervakningsnätverk
Innan vi börjar arbetet ska vi presentera en L2-schema som vi i slutändan bör nå:
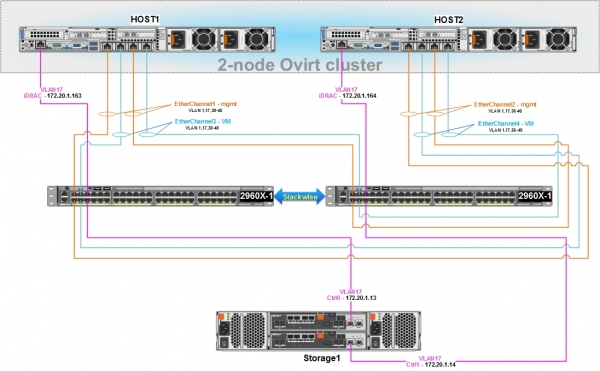
För nätverkskommunikation mellan oVirt-värdar och virtuella maskiner sinsemellan, samt för att hantera vårt lagringssystem, krävs konfiguration av Cisco 2960X-switchstack.
Dell-värdar har inbyggda 4-portars nätverkskort, så det är lämpligt att organisera deras anslutning till Cisco 2960X med hjälp av en redundant nätverksanslutning, genom att gruppera fysiska nätverksportar till ett logiskt gränssnitt och använda LACP-protokollet (802.3ad):
- de första två porter på värden konfigureras i bonderingsläge och ansluts till switchen 2960X – på detta logiska gränssnitt kommer att konfigureras bridge med en adress för att hantera värden, övervaka och kommunicera med andra värdar i oVirt-klustret, den kommer också att användas för Live migration av virtuella maskiner;
- de två andra portarna på värden konfigureras också i bonding-läge och kopplas till 2960X – på detta logiska gränssnitt ska bridge skapas (i motsvarande VLANs) vilka virtuella maskiner kommer att ansluta till.
- båda nätverksportarna, inom ett logiskt gränssnitt, kommer att vara aktiva, dvs. trafik kan skickas på dem samtidigt, i balanseringsläge.
- nätverksinställningarna på klusterns noder måste vara absolut IDENTISKA, förutom IP-adresserna.
Grundläggande konfiguration av switchstacken 2960X och dess portar
Våra switchar måste preliminärt:
- monteras i rack;
- kopplas ihop med två speciella kablar i rätt längd, exempelvis CAB-STK-E-1M;
- kopplas till strömförsörjningen;
- kopplas till administratörens arbetsstation via konsolporten för initial konfiguration.
Nödvändig dokumentation för detta finns på tillverkaren.
Efter att ha slutfört ovanstående steg, gör vi konfigurationen av switcharna.
Vad varje kommando betyder kommer inte att förklaras inom ramen för denna artikel, all information kan hittas själv om så önskas.
Vårt mål är att snabbt konfigurera switchstacken och ansluta värdar och styrgränssnitt för lagringssystemet.
1) Anslut till den ledande switchen, gå till privilegierat läge, därefter gå in i konfigurationsläge och gör de grundläggande inställningarna.
Grundkonfiguration av switchen:
 enable
 configure terminal

 hostname 2960X

 no service pad
 service timestamps debug datetime msec
 service timestamps log datetime localtime show-timezone msec
 no service password-encryption
 service sequence-numbers

 switch 1 priority 15
 switch 2 priority 14
 stack-mac persistent timer 0

 clock timezone MSK 3
  vtp mode transparent
  ip subnet-zero

 vlan 17
  name Management

 vlan 32
  name PROD

 vlan 33
  name Interconnect

 vlan 34
  name Test

 vlan 35
  name Dev

 vlan 40
  name Monitoring

 spanning-tree mode rapid-pvst
 spanning-tree etherchannel guard misconfig
 spanning-tree portfast bpduguard default
 spanning-tree extend system-id
 spanning-tree vlan 1-40 root primary
 spanning-tree loopguard default
 vlan internal allocation policy ascending
 port-channel load-balance src-dst-ip

 errdisable recovery cause loopback
 errdisable recovery cause bpduguard
 errdisable recovery interval 60

line con 0
 session-timeout 60
 exec-timeout 60 0
 logging synchronous
line vty 5 15
 session-timeout 60
 exec-timeout 60 0
 logging synchronous

 ip http server
 ip http secure-server
 no vstack

interface Vlan1
 no ip address
 shutdown

 exit
Spara konfigurationen med kommandot «wr mem» och starta om switchstacken med kommandot «reload» på den primära switchen switch 1.
2) Konfigurera switchens nätverksportar i access-läge i VLAN 17 för att ansluta till hanteringsgränssnitten för lagringssystem (Storage) och iDRAC-servrar.
Konfiguration av hanteringsportar:
interface GigabitEthernet1/0/5
 description iDRAC - host1
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet1/0/6
 description Storage1 - Cntr0/Eth0
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet2/0/5
 description iDRAC - host2
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge

interface GigabitEthernet2/0/6
 description Storage1 – Cntr1/Eth0
 switchport access vlan 17
 switchport mode access
 spanning-tree portfast edge
 exit
3) Efter omstart av stacken, kontrollera att den fungerar korrekt:
Kontroll av stackens funktion:
2960X#show switch stack-ring speed

Stack Ring Speed        : 20G
Stack Ring Configuration: Full
Stack Ring Protocol     : FlexStack

2960X#show switch stack-ports
  Switch #    Port 1       Port 2
  --------    ------       ------
    1           Ok           Ok
    2           Ok           Ok

2960X#show switch neighbors
  Switch #    Port 1       Port 2
  --------    ------       ------
      1         2             2
      2         1             1

2960X#show switch detail
Switch/Stack Mac Address : 0cd0.f8e4.XXXX
Mac persistency wait time: Indefinite
                                           H/W   Current
Switch#  Role   Mac Address     Priority Version  State
----------------------------------------------------------
*1       Master 0cd0.f8e4.XXXX    15     4       Ready
 2       Member 0029.c251.XXXX     14     4       Ready

         Stack Port Status             Neighbors
Switch#  Port 1     Port 2           Port 1   Port 2
--------------------------------------------------------
  1        Ok         Ok                2        2
  2        Ok         Ok                1        1
4) Konfigurera SSH-åtkomst till stacken 2960X
För fjärrhantering av stacken via SSH, ska vi använda IP 172.20.1.10, inställd på SVI (switch virtual interface) VLAN17.
Även om det är önskvärt att använda en särskild dedikerad port på switchen för hantering, är det en fråga om personliga preferenser och möjligheter.
Konfiguration av SSH-åtkomst till switchstacken:
ip default-gateway 172.20.1.2

interface vlan 17
 ip address 172.20.1.10 255.255.255.0

hostname 2960X
 ip domain-name hw.home-lab.ru
 no ip domain-lookup

clock set 12:47:04 06 Dec 2019

crypto key generate rsa

ip ssh version 2
ip ssh time-out 90

line vty 0 4
 session-timeout 60
 exec-timeout 60 0
 privilege level 15
 logging synchronous
 transport input ssh

line vty 5 15
 session-timeout 60
 exec-timeout 60 0
 privilege level 15
 logging synchronous
 transport input ssh

aaa new-model
aaa authentication login default local
username cisco privilege 15 secret my_ssh_password
Ställ in lösenord för att logga in i privilegierad läge:
enable secret *myenablepassword*
service password-encryption
Ställ in NTP:
ntp server 85.21.78.8 prefer
ntp server 89.221.207.113
ntp server 185.22.60.71
ntp server 192.36.143.130
ntp server 185.209.85.222

show ntp status
show ntp associations
show clock detail
5) Vi konfigurerar logiska gränssnitt för Etherchannel och fysiska portar som är anslutna till värdar. För enkelhetens skull kommer alla befintliga VLAN att tillåtas på alla logiska gränssnitt, men det rekommenderas vanligtvis att endast konfigurera det som behövs:
Konfiguration av Etherchannel-gränssnitt:
interface Port-channel1
 description EtherChannel med Host1-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel2
 description EtherChannel med Host2-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel3
 description EtherChannel med Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface Port-channel4
 description EtherChannel med Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 spanning-tree portfast edge trunk

interface GigabitEthernet1/0/1
 description Host1-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 1 mode active

interface GigabitEthernet1/0/2
 description Host2-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 2 mode active

interface GigabitEthernet1/0/3
 description Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 3 mode active

interface GigabitEthernet1/0/4
 description Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 4 mode active

interface GigabitEthernet2/0/1
 description Host1-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 1 mode active

interface GigabitEthernet2/0/2
 description Host2-management
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 2 mode active

interface GigabitEthernet2/0/3
 description Host1-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 3 mode active

interface GigabitEthernet2/0/4
 description Host2-VM
 switchport trunk allowed vlan 10,17,30-40
 switchport mode trunk
 channel-protocol lacp
 channel-group 4 mode active
Primärkonfiguration av nätverksgränssnitt för virtuella maskiner på värdarna Host1 och Host2
Vi kontrollerar att nödvändiga moduler för bonding finns i systemet, installerar modulen för att hantera broar:
modinfo bonding
modinfo 8021q
yum install bridge-utils
Konfiguration på värdarna av det logiska gränssnittet BOND1 för virtuella maskiner och dess fysiska gränssnitt:
cat /etc/sysconfig/network-scripts/ifcfg-bond1
#BESKRIVNING - management
DEVICE=bond1
NAME=bond1
TYPE=Bond
IPV6INIT=no
ONBOOT=yes
USERCTL=no
NM_CONTROLLED=no
BOOTPROTO=none
BONDING_OPTS='mode=4 lacp_rate=1 xmit_hash_policy=2'

cat /etc/sysconfig/network-scripts/ifcfg-em2
#BESKRIVNING - management
DEVICE=em2
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=yes
MASTER=bond1
SLAVE=yes
USERCTL=no
NM_CONTROLLED=no

cat /etc/sysconfig/network-scripts/ifcfg-em3
#BESKRIVNING - management
DEVICE=em3
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=yes
MASTER=bond1
SLAVE=yes
USERCTL=no
NM_CONTROLLED=no
Efter att inställningarna har slutförts på stacken 2960X och värddatorer, vi startar om nätverket på värddatorerna och kontrollerar funktionen hos det logiska gränssnittet.
- på värddatorn:
systemctl restart network

cat /proc/net/bonding/bond1
Ethernet Channel Bonding Driver: v3.7.1 (27 april 2011)

Bonding Mode: IEEE 802.3ad Dynamisk länkaggregering
Sändningshashpolicy: layer2+3 (2)
MII-status: up
MII-pollningsintervall (ms): 100
Up Delay (ms): 0
Down Delay (ms): 0
...
802.3ad information
LACP-hastighet: snabb
Minsta länkar: 0
Aggregator urvalspolicy (ad_select): stabil
Systemprioritet: 65535
...
Slavegränssnitt: em2
MII-status: up
Hastighet: 1000 Mbps
Duplex: full
...
Slavegränssnitt: em3
MII-status: up
Hastighet: 1000 Mbps
Duplex: full- på switchstacken 2960X:
2960X#show lacp internal
Flaggor:  S - Enheten begär långsamma LACPDUs
        F - Enheten begär snabba LACPDUs
        A - Enheten är i aktivt läge       P - Enheten är i passivt läge

Kanalgrupp 1
                           LACP-port     Admin     Oper    Port        Port
Port      Flaggor   Status     Prioritet      Nyckel       Nyckel     Nummer      Status
Gi1/0/1   SA      bndl      32768         0x1       0x1     0x102       0x3D
Gi2/0/1   SA      bndl      32768         0x1       0x1     0x202       0x3D

2960X#sh etherchannel summary
Flaggor:  D - ned        P - aggregerad i portkanal
        I - fristående s - suspenderad
        H - Hot-standby (endast LACP)
        R - Layer3      S - Layer2
        U - i bruk      N - inte i bruk, inga aggregerade
        f - misslyckades att allokera aggregator

        M - inte i bruk, minimi länkar inte uppfyllda
        m - inte i bruk, port inte aggregerad på grund av minimi länkar inte uppfyllda
        u - olämplig för aggregering
        w - väntande på att aggregera
        d - standardport

        A - bildad av Auto LAG

Antal kanalgrupper i bruk: 11
Antal aggregat:           11

Grupp  Port-kanal  Protokoll    Portar
------+-------------+-----------+-----------------------------------------------
1      Po1(SU)         LACP      Gi1/0/1(P)  Gi2/0/1(P)
Grundläggande inställning av nätverksgränssnitt för hantering av klustrets resurser på värddatorerna Host1 och Host2
Konfigurering av det logiska gränssnittet BOND1 för hantering på värddatorerna och dess fysiska gränssnitt:
cat /etc/sysconfig/network-scripts/ifcfg-bond0
#BESKRIVNING - hantering
DEVICE=bond0
NAME=bond0
TYPE=Bond
BONDING_MASTER=ja
IPV6INIT=nej
ONBOOT=ja
USERCTL=nej
NM_CONTROLLED=nej
BOOTPROTO=none
BONDING_OPTS='mode=4 lacp_rate=1 xmit_hash_policy=2'

cat /etc/sysconfig/network-scripts/ifcfg-em0
#BESKRIVNING - hantering
DEVICE=em0
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=ja
MASTER=bond0
SLAVE=ja
USERCTL=nej
NM_CONTROLLED=nej

cat /etc/sysconfig/network-scripts/ifcfg-em1
#BESKRIVNING - hantering
DEVICE=em1
TYPE=Ethernet
BOOTPROTO=none
ONBOOT=ja
MASTER=bond0
SLAVE=ja
USERCTL=nej
NM_CONTROLLED=nej
Efter att inställningarna har slutförts på stacken 2960X och värddatorer, vi startar om nätverket på värddatorerna och kontrollerar funktionen hos det logiska gränssnittet.
systemctl restart network
cat /proc/net/bonding/bond1

2960X#show lacp internal
2960X#sh etherchannel summary
Vi konfigurerar hanteringsnätverksgränssnittet på varje värddator i VLAN 17, och kopplar det till det logiska gränssnittet BOND1:
Konfigurering av VLAN17 på Host1:
cat /etc/sysconfig/network-scripts/ifcfg-bond1.17
DEVICE=bond1.17
NAME=bond1-vlan17
BOOTPROTO=none
ONBOOT=ja
USERCTL=nej
NM_CONTROLLED=nej
VLAN=ja
MTU=1500
IPV4_FAILURE_FATAL=ja
IPV6INIT=nej
IPADDR=172.20.17.163
NETMASK=255.255.255.0
GATEWAY=172.20.17.2
DEFROUTE=ja
DNS1=172.20.17.8
DNS2=172.20.17.9
ZONE=public
Konfigurering av VLAN17 på Host2:
cat /etc/sysconfig/network-scripts/ifcfg-bond1.17
DEVICE=bond1.17
NAME=bond1-vlan17
BOOTPROTO=none
ONBOOT=yes
USERCTL=no
NM_CONTROLLED=no
VLAN=yes
MTU=1500
IPV4_FAILURE_FATAL=yes
IPV6INIT=no
IPADDR=172.20.17.164
NETMASK=255.255.255.0
GATEWAY=172.20.17.2
DEFROUTE=yes
DNS1=172.20.17.8
DNS2=172.20.17.9
ZONE=public
Vi startar om nätverket på värdarna och kontrollerar deras synlighet för varandra.
Nu är inställningen av Cisco 2960X-switcharna klar, och om allt är gjort korrekt, så har vi nu nätverksanslutning mellan alla infrastrukturelement på L2-nivå.
Inställning av Dell MD3820f lagringssystem
Innan vi påbörjar arbetet med att konfigurera lagringssystemet ska det redan vara anslutet till stapeln av Cisco-switchar. 2960X styrningsgränssnitt, samt till värdarna Host1 och Host2 via FC.
Översiktsdiagrammet för hur lagringssystemet ska anslutas till switchstapeln presenterades i föregående kapitel.
Diagrammet för anslutning av lagringssystemet via FC till värdarna ska se ut så här:
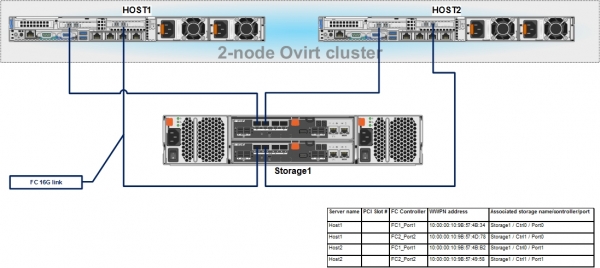
Under anslutningen är det viktigt att notera WWPN-adresserna för FC HBA-värdar som är anslutna till FC-portarna på lagringssystemet – detta kommer att krävas för den efterföljande konfigurationen av bindningen av värdar till LUN:er i lagringssystemet.
Till administratörens arbetsstation laddar vi ner och installerar verktyget för att hantera Dell MD3820f lagringssystem – PowerVault Modular Disk Storage Manager (MDSM).
Vi ansluter till den via dess standard IP-adresser och konfigurerar sedan våra adresser från VLAN17, för att hantera kontrollerna via TCP/IP:
Storage1:
ControllerA IP - 172.20.1.13, MASK - 255.255.255.0, Gateway - 172.20.1.2
ControllerB IP - 172.20.1.14, MASK - 255.255.255.0, Gateway - 172.20.1.2
Efter att adresserna är inställda går vi in i lagringssystemets hanteringsgränssnitt och ställer in lösenord, justerar tiden, uppdaterar firmware för kontrollerna och diskarna, om det behövs, osv.
Hur detta görs beskrivs i SANS.
Efter att ha utfört ovanstående inställningar behöver vi göra några få åtgärder:
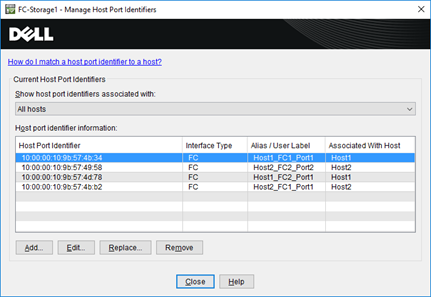
- Konfigurera identifierarna för värdarnas FC-portar – Host Port Identifiers.
- Skapa en värdgrupp – Host group och lägga till våra två Dell-värdar i den.
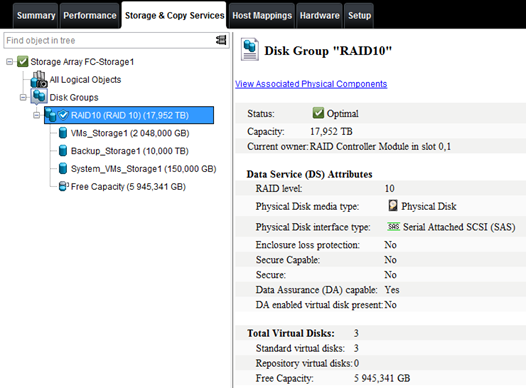
- Skapa en diskgrupp och i den virtuella diskar (eller LUN:er) som kommer att presenteras för värdarna.
- Konfigurera presentationen av virtuella diskar (eller LUN:er) för värdarna.
Tillägg av nya värdar och bindning av dem till identifierarna för värdarnas FC-portar görs via menyn – Host Mappings -> Define -> Hosts…
WWPN-adresserna för FC HBA-värdar kan hittas, till exempel, i serverns iDRAC.
Som ett resultat ska vi få en ungefärlig sådan bild:
Att lägga till en ny värdgrupp och koppla värdar till den görs genom menyn – Host Mappings -> Define -> Värdgrupp…
För värdar väljer vi operativsystemtyp – Linux (DM-MP).
Efter att ha skapat värdgruppen, via fliken Lagring & Kopieringstjänster, skapar vi en diskgrupp – Diskgrupp, med typen beroende på kraven för redundans, såsom RAID10, och i den virtuella diskar av önskad storlek:
Och slutligen, det sista steget — presentation av de virtuella diskarna (eller LUN:erna) för värdarna.
För detta gör vi via menyn – Host Mappings -> Lun-mapping -> Lägg till… knyter vi de virtuella diskarna till värdarna, och tilldelar dem nummer.
Allt bör se ut som på den här skärmdumpen:
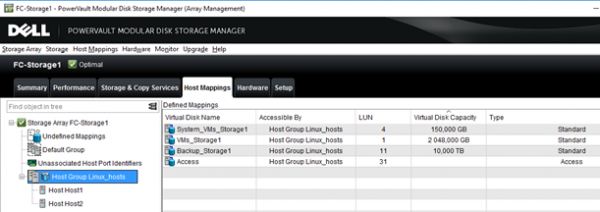
Så här avslutar vi inställningen av SCSI, och om allt har gjorts korrekt ska värdarna se de presenterade LUN:erna genom sina FC HBA.
Låt oss få systemet att uppdatera informationen om de anslutna diskarna:
ls -la /sys/class/scsi_host/
echo "- - -" > /sys/class/scsi_host/host[0-9]/scan
Låt oss se vilka enheter som syns på våra servrar:
cat /proc/scsi/scsi
Anslutna enheter:
Värd: scsi0 Kanal: 02 Id: 00 Lun: 00
  Leverantör: DELL     Modell: PERC H330 Mini   Rev: 4.29
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi15 Kanal: 00 Id: 00 Lun: 00
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi15 Kanal: 00 Id: 00 Lun: 01
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi15 Kanal: 00 Id: 00 Lun: 04
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi15 Kanal: 00 Id: 00 Lun: 11
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi15 Kanal: 00 Id: 00 Lun: 31
  Leverantör: DELL     Modell: Universal Xport  Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi18 Kanal: 00 Id: 00 Lun: 00
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi18 Kanal: 00 Id: 00 Lun: 01
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi18 Kanal: 00 Id: 00 Lun: 04
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi18 Kanal: 00 Id: 00 Lun: 11
  Leverantör: DELL     Modell: MD38xxf          Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05
Värd: scsi18 Kanal: 00 Id: 00 Lun: 31
  Leverantör: DELL     Modell: Universal Xport  Rev: 0825
  Typ:   Direktåtkomst                    ANSI SCSI revision: 05

lsscsi
[0:2:0:0]    disk    DELL     PERC H330 Mini   4.29  /dev/sda
[15:0:0:0]   disk    DELL     MD38xxf          0825  -
[15:0:0:1]   disk    DELL     MD38xxf          0825  /dev/sdb
[15:0:0:4]   disk    DELL     MD38xxf          0825  /dev/sdc
[15:0:0:11]  disk    DELL     MD38xxf          0825  /dev/sdd
[15:0:0:31]  disk    DELL     Universal Xport  0825  -
 [18:0:0:0]   disk    DELL     MD38xxf          0825  -
[18:0:0:1]   disk    DELL     MD38xxf          0825  /dev/sdi
[18:0:0:4]   disk    DELL     MD38xxf          0825  /dev/sdj
[18:0:0:11]  disk    DELL     MD38xxf          0825  /dev/sdk
[18:0:0:31]  disk    DELL     Universal Xport  0825  -
På värdar kan man även ställa in multipath, och även om oVirt kan göra detta automatiskt vid installation, är det bättre att kontrollera att MP fungerar korrekt i förväg.
Installation och konfiguration av DM Multipath
yum install device-mapper-multipath
mpathconf --enable --user_friendly_names y

cat /etc/multipath.conf | egrep -v "^s*(#|$)"
defaults {
    user_friendly_names yes
            find_multipaths yes
}

blacklist {
  wwid 26353900f02796769
  devnode "^(ram|raw|loop|fd|md|dm-|sr|scd|st)[0-9]*"
  devnode "^hd[a-z]"
 }
Vi ställer in MP-tjänsten för att starta automatiskt och startar den:
systemctl enable multipathd && systemctl restart multipathdKontrollera information om de laddade modulerna för att arbeta med MP:
lsmod | grep dm_multipath
dm_multipath           27792  6 dm_service_time
dm_mod                124407  139 dm_multipath,dm_log,dm_mirror

modinfo dm_multipath
filename:       /lib/modules/3.10.0-957.12.2.el7.x86_64/kernel/drivers/md/dm-multipath.ko.xz
license:        GPL
author:         Sistina Software
description:    device-mapper multipath target
retpoline:      Y
rhelversion:    7.6
srcversion:     985A03DCAF053D4910E53EE
depends:        dm-mod
intree:         Y
vermagic:       3.10.0-957.12.2.el7.x86_64 SMP mod_unload modversions
signer:         CentOS Linux kernel signing key
sig_key:        A3:2D:39:46:F2:D3:58:EA:52:30:1F:63:37:8A:37:A5:54:03:00:45
sig_hashalgo:   sha256
Här visas sammanfattande information om den befintliga multipath-konfigurationen:
mpathconf
multipath är aktiverat
find_multipaths är inaktiverat
user_friendly_names är inaktiverat
dm_multipath-modulen är inladdad
multipathd körs
Efter att ha lagt till en ny LUN på lagringssystemet och presenterat den för värden måste du skanna de anslutna HBA:erna på den.
systemctl reload multipathd
multipath -v2
Och slutligen, kontrollerar vi om alla LUN:er har presenterats på lagringssystemet för värdena, och att det finns två vägar till varje av dem.
Kontroll av MP:
multipath -ll
3600a098000e4b4b3000003175cec1840 dm-2 DELL    ,MD38xxf
size=2.0T features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 15:0:0:1  sdb 8:16  active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 18:0:0:1  sdi 8:128 active ready running
3600a098000e4b48f000002ab5cec1921 dm-6 DELL    ,MD38xxf
size=10T features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 18:0:0:11 sdk 8:160 active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 15:0:0:11 sdd 8:48  active ready running
3600a098000e4b4b3000003c95d171065 dm-3 DELL    ,MD38xxf
size=150G features='3 queue_if_no_path pg_init_retries 50' hwhandler='1 rdac' wp=rw
|-+- policy='service-time 0' prio=14 status=active
| `- 15:0:0:4  sdc 8:32  active ready running
`-+- policy='service-time 0' prio=9 status=enabled
  `- 18:0:0:4  sdj 8:144 active ready running
Som man kan se är alla tre virtuella diskar på lagringssystemet synliga via två vägar. Därmed är alla förberedande arbeten fullgjorda, och vi kan gå vidare till huvudmomentet – konfigurationen av oVirt-klustret, som kommer att behandlas i nästa artikel.
Källa: habr.com
