

Hej! Välkommen till den femte lektionen i kursen . Vid Vi har gått igenom hur säkerhetspolicys fungerar. Nu är det dags att släppa lokala användare på Internet. I den här lektionen kommer vi att titta på hur NAT-mekanismen fungerar.
Förutom att släppa användare på Internet kommer vi också att titta på metoden för att publicera interna tjänster. Under länken nedan hittar du en kort teori från videon samt själva videolektionen.
NAT-teknologi (Network Address Translation) är en mekanism för att omvandla IP-adresser i nätverkspaket. I termer av Fortinet delas NAT in i två typer: Source NAT och Destination NAT.
Namnen säger allt — när Source NAT används ändras källadressen, medan Destination NAT ändrar destinationsadressen.
Utöver detta finns det också flera alternativ för att konfigurera NAT — Firewall Policy NAT och Central NAT.
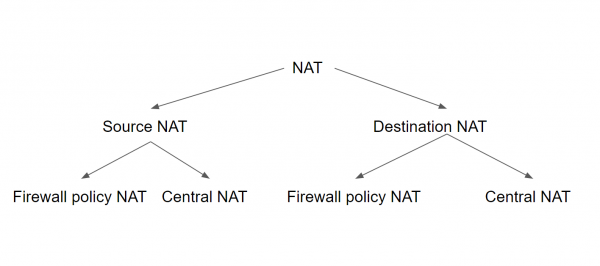
Vid användning av det första alternativet måste Source och Destination NAT konfigureras för varje säkerhetspolicy. I sådana fall använder Source NAT antingen IP-adressen för den utgående gränssnittet eller en förkonfigurerad IP-pool. Destination NAT använder en förkonfigurerad objekt (så kallad VIP — Virtual IP) som destinationsadress.
Vid användning av Central NAT görs konfigurationen av Source och Destination NAT för hela enheten (eller virtuella domän) på en gång. I sådana fall tillämpas NAT-parametrarna på alla policyer, beroende på reglerna för Source NAT och Destination NAT.
Regler för Source NAT konfigureras i den centrala policyn för Source NAT. Destination NAT konfigureras från menyn DNAT med hjälp av IP-adresser.
I denna lektion kommer vi endast att titta på Firewall Policy NAT — som erfarenheten visar är detta konfigurationsalternativ mycket vanligare än Central NAT.
Som jag nämnde innan finns det två alternativ för att konfigurera Firewall Policy Source NAT: antingen att ersätta IP-adressen med adressen för den utgående gränssnittet, eller med en IP-adress från en förkonfigurerad IP-pool. Det ser ungefär ut som bilden nedan. Jag kommer kort att berätta om de möjliga poolerna, men i praktiken kommer vi att fokusera på alternativet med adressen för den utgående gränssnittet — i vår design behöver vi inga IP-pooler.
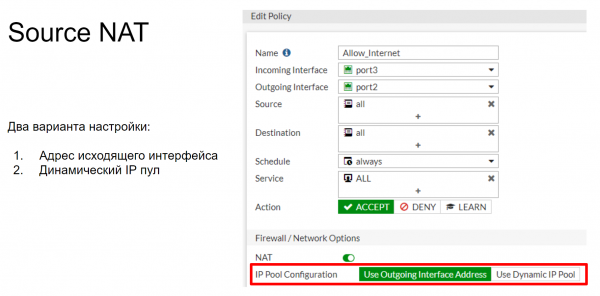
IP-poolen definierar en eller flera IP-adresser som kommer att användas som källadress under sessionen. Dessa IP-adresser kommer att användas istället för IP-adressen för den utgående gränssnittet på FortiGate.
Det finns 4 typer av IP-pooler som kan konfigureras på FortiGate:
- Överbelastning
- En till en
- Fast portområde
- Portblockallokering
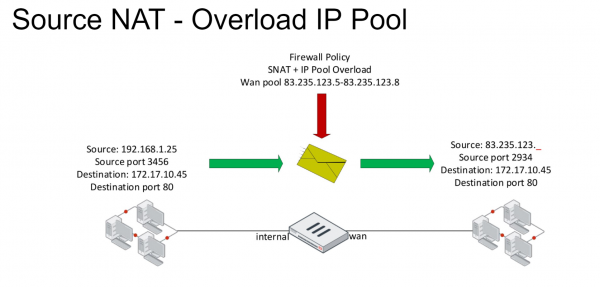
Överbelastning är den primära IP-poolen. I den omvandlas IP-adresser enligt en många-till-en eller många-till-många-schema. Portöversättning används också. Låt oss titta på schemat som visas nedan. Vi har ett paket med specifika fält för käll- och destinationsadress. När det träffar en brandväggspolicy som tillåter paketet att få åtkomst till det externa nätverket, tillämpas en NAT-regel på det. Resultatet är att källfältet i detta paket ersätts med en av IP-adresserna som anges i IP-poolen.
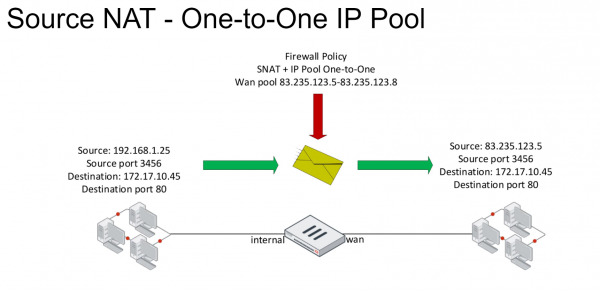
I en en-till-en-pool definieras också en mängd externa IP-adresser. Om ett paket ramlar in under en brandväggspolicy med en aktiv NAT-regel ändras IP-adressen i källfältet till en av adresserna som tillhör denna pool. Ersättningen sker enligt regeln - "först in, först ut". För att göra det mer begripligt, låt oss titta på ett exempel.
En dator i det lokala nätverket med IP-adressen 192.168.1.25 skickar ett paket till det externa nätverket. Det faller under NAT-regeln, och källfältet ändras till den första IP-adressen från poolen, i vårt fall 83.235.123.5. Det är värt att notera att portöversättning inte används med denna IP-pool. Om efter detta en dator från samma lokala nätverk, med adressen, säg, 192.168.1.35, skickar ett paket till det externa nätverket och också ramlar under denna NAT-regel, kommer IP-adressen i källfältet för detta paket att ändras till 83.235.123.6. Om det inte finns fler adresser kvar i poolen kommer efterföljande anslutningar att avvisas. Det vill säga, under vår NAT-regel kan samtidigt 4 datorer omfattas.
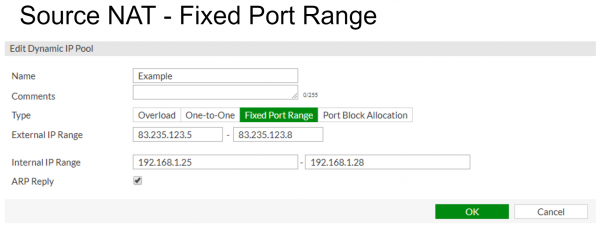
Fast portområde länkar interna och externa IP-adressområden. Portöversättning är också avstängd. Detta gör det möjligt att fast koppla början eller slutet på poolen av interna IP-adresser med början eller slutet av poolen av externa IP-adresser. I exemplet nedan kopplas den interna adresspoolen 192.168.1.25 — 192.168.1.28 till den externa adresspoolen 83.235.123.5 — 83.235.125.8.
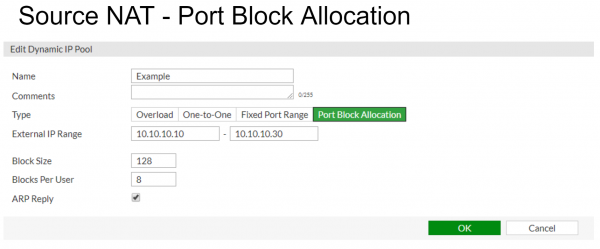
Portblockallokering — denna IP-pool används för att tilldela ett block av portar för användare av IP-poolen. Förutom själva IP-poolen måste här också två parametrar anges - blockstorlek och antal block som tilldelas varje användare.
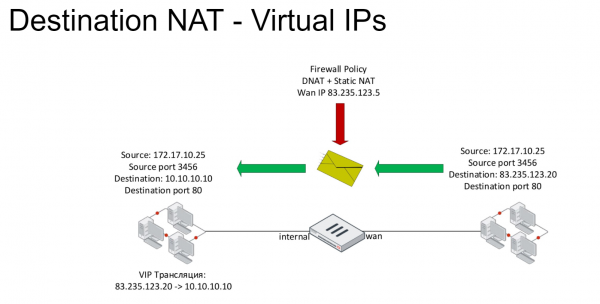
Nu ska vi titta på Destination NAT-teknologin. Den är baserad på virtuella IP-adresser (VIP). För paket som omfattas av Destination NAT-regler förändras IP-adressen i Destination-fältet: vanligtvis ändras den offentliga internetadressen till serverns privata adress. Virtuella IP-adresser används i brandväggspolicyn som Destination-fält.
Den standard virtuella IP-adress-typen är Static NAT. Detta är en en-till-en matchning av externa och interna adresser.
Istället för Static NAT kan virtuella adresser begränsas till att vidarebefordra specifika portar. Till exempel kan anslutningar till den externa adressen på port 8080 kopplas till den interna IP-adressen på port 80.
I exemplet nedan försöker en dator med adressen 172.17.10.25 få åtkomst till adressen 83.235.123.20 på port 80. Denna anslutning omfattas av DNAT-regeln, så destinationens IP-adress ändras till 10.10.10.10.
I videon diskuteras teorin, samt praktiska exempel på konfiguration av Source och Destination NAT.
I de kommande lektionsavsnitten kommer vi att gå över till att säkerställa användarsäkerhet på internet. Specifikt kommer vi att ta en närmare titt på webbfilter och applikationskontroll i nästa lektion. För att inte missa den, håll dig uppdaterad på följande kanaler:
Källa: habr.com
