

Hej! Välkommen till sjätte lektionen i kursen . Vid vi har lärt oss grunderna i NAT-tekniken på , och vi har också släppt vår testanvändare på internet. Nu är det dags att ta hand om användarens säkerhet på dessa vidder. I denna lektion kommer vi att gå igenom följande säkerhetsprofiler: Web Filtering, Application Control samt HTTPS-inspektion.
För att börja bekanta oss med säkerhetsprofilerna behöver vi förstå en sak till — inspektionslägen.
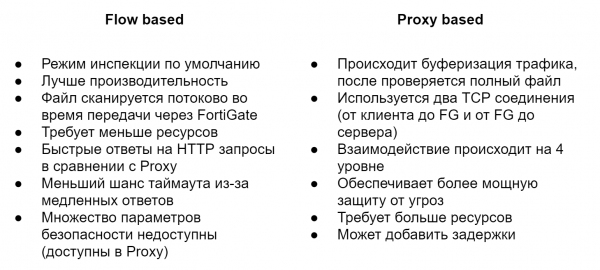
Som standard används Flow Based-läget. Det kontrollerar filer när de passerar genom FortiGate utan buffring. Så snart paketet anländer, behandlas det och vidarebefordras utan att vänta på att hela filen eller webbsidan ska mottas. Det kräver färre resurser och ger högre prestanda än Proxy-läget, men samtidigt är inte hela säkerhetsfunktionaliteten tillgänglig. Till exempel kan dataläckageskyddssystemet (DLP) endast användas i Proxy-läget.
Proxy-läget fungerar på ett annat sätt. Det skapar två TCP-anslutningar, en mellan klienten och FortiGate, och en andra mellan FortiGate och servern. Detta gör det möjligt att buffra trafiken, det vill säga att ta emot hela filen eller webbsidan. Skanning av filer för olika hot börjar först efter att hela filen har buffrats. Detta möjliggör tillämpning av ytterligare funktioner som inte är tillgängliga i Flow Based-läget. Som ni ser verkar detta läge som en motsats till Flow Based — säkerhet här spelar huvudrollen medan prestanda hamnar i andra hand.
Det frågas ofta — vilket läge är bättre? Men här finns ingen generell lösning. Allt är alltid individuellt och beror på dina behov och uppgifter. Jag kommer under kursens gång att försöka visa skillnaderna mellan säkerhetsprofilerna i Flow och Proxy-lägen. Detta kommer hjälpa till att jämföra funktionaliteten och avgöra vad som passar dig bäst.
Låt oss nu gå direkt till säkerhetsprofilerna och börja med Web Filtering. Det hjälper till att kontrollera eller övervaka vilka webbplatser användarna besöker. Jag tror det inte är nödvändigt att fördjupa sig i vikten av en sådan profil i dagens verklighet. Låt oss istället titta på hur den fungerar.
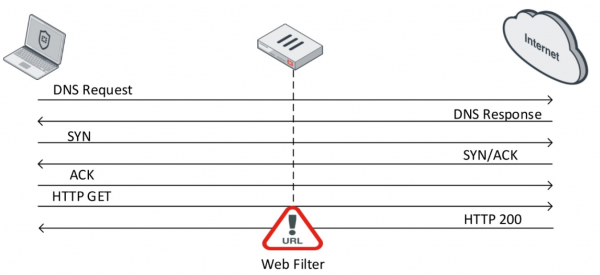
När TCP-anslutningen har upprättats begär användaren med en GET-förfrågan innehållet från en specifik webbplats.
Om webbservern svarar positivt skickar den information om webbplatsen som svar. Här kommer webbfilter in i bilden. Det kontrollerar innehållet i detta svar. Under kontrollen skickar FortiGate i realtid en förfrågan till FortiGuard Distribution Network (FDN) för att bestämma kategorin för denna webbplats. När kategorin för den specifika webbplatsen har fastställts genomför webbfilter ett visst åtgärd beroende på inställningarna.
I Flow-läge finns det tre åtgärder:
- Allow — tillåta åtkomst till webbplatsen
- Block — förbjuda åtkomst till webbplatsen
- Monitor — tillåta åtkomst till webbplatsen och registrera detta i loggarna
I Proxy-läge läggs ytterligare två åtgärder till:
- Warning — ge användaren en varning om att de försöker besöka en viss resurs och ge användaren möjlighet att antingen fortsätta eller lämna webbplatsen
- Authenticate — begära användarens inloggningsuppgifter — detta möjliggör för vissa grupper att få åtkomst till förbjudna kategorier av webbplatser.
På webbplatsen du kan se alla kategorier och underkategorier av webbfilter samt ta reda på vilken kategori en specifik webbplats tillhör. Och för användare av Fortinet-lösningar är detta en ganska användbar webbplats, jag rekommenderar att ni bekantar er med den när ni har tid.
Om Application Control kan man säga ganska lite. Som namnet antyder gör den det möjligt att kontrollera applikationers funktionalitet. Detta görs med hjälp av mönster från olika applikationer, så kallade signaturer. Genom dessa signaturer kan den identifiera en specifik applikation och tillämpa en viss åtgärd:
- Allow — tillåta
- Monitor — tillåta och registrera detta i loggarna
- Block — förbjuda
- Quarantine — registrera händelsen i loggarna och blockera IP-adressen under en viss tid
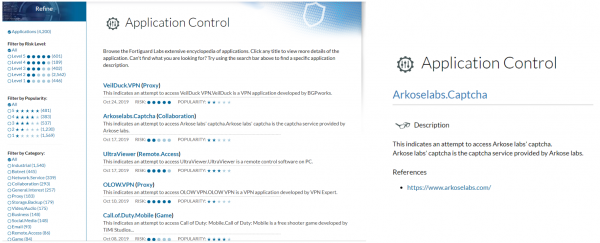
Du kan även se befintliga signaturer på webbplatsen .
Nu låt oss titta på mekanismen för HTTPS-inspektion. Enligt statistik från slutet av 2018 översteg andelen HTTPS-trafik 70%. Det betyder att utan användning av HTTPS-inspektion kan vi bara analysera cirka 30% av den trafik som går genom nätverket. Först ska vi se hur HTTPS fungerar i grova drag.
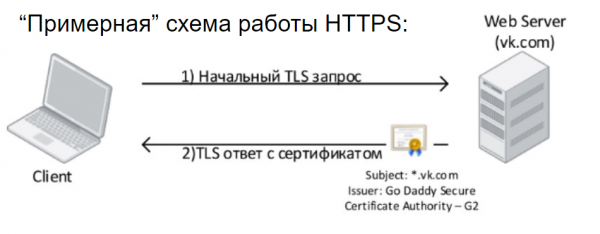
Klienten initierar en TLS-förfrågan till webbservern och får ett TLS-svar samt ser ett digitalt certifikat som måste vara betrott för den här användaren. Detta är den nödvändiga minimibemärkelse vi behöver veta om HTTPS, men i verkligheten är dess funktion mycket mer komplex. Efter en lyckad TLS-handshake inleds överföringen av data i krypterad form. Och det är bra. Ingen kan få tillgång till de data du utbyter med webbservern.
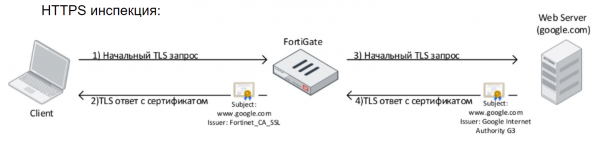
Men för säkerhetsmedarbetarna på företagen är det en riktig huvudvärk, eftersom de inte kan se denna trafik och kontrollera dess innehåll varken med antivirusprogram, intrångsskyddssystem eller DLP-system, ingenting. Detta påverkar också kvaliteten på definitionen av de program och webbresurser som används inom nätverket — vilket är precis vad som rör vårt ämne för lektionen. Problemet ska lösas med hjälp av teknologin för HTTPS-inspektion. Dess kärna är ganska enkel — i praktiken organiserar en enhet som sysslar med HTTPS-inspektion en Man In The Middle-attack. Det ser ut ungefär så här: FortiGate fångar upp användarens förfrågan, etablerar en HTTPS-anslutning med den och bygger sedan en HTTPS-session med resurserna som användaren har begärt. På användarens dator kommer certifikatet som utfärdats av FortiGate att synas. Det måste vara betrott för att webbläsaren ska tillåta anslutningen.
Faktum är att HTTPS-inspektion är en ganska komplicerad sak och har många begränsningar, men inom ramen för denna kurs kommer vi inte att gå in på det. Jag vill bara tillägga att implementeringen av HTTPS-inspektion inte är något man gör på en minut, det tar vanligtvis cirka en månad. Det är nödvändigt att samla in information om de nödvändiga undantagen, göra lämpliga inställningar, samla in återkoppling från användare och justera inställningarna.
Den presenterade teorin samt den praktiska delen finns i den här videolektionen:
I nästa lektion kommer vi att titta på andra säkerhetsprofiler: antivirus och intrångsskyddssystem. För att inte missa den, följ oss för uppdateringar på följande kanaler:
Källa: habr.com
