

Google utgåvan av webbläsaren . Samtidigt stabil utgåva av det fria projektet , som utgör grunden för Chrome. Webbläsaren Chrome genom att använda Google-logotyper, ha ett system för att skicka meddelanden vid krasch, möjligheten att ladda ner Flash-modulen vid behov, moduler för att spela upp skyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar och överföring vid sökning . Nästa utgåva av Chrome 81 är planerad till den 17 mars.
:
- För en liten procentandel av användarna erbjuds en funktion för att gruppera flikar, vilket gör att man kan sammanföra flera flikar av liknande syfte i visuellt åtskilda grupper. Varje grupp kan få sin egen färg och namn. Användare som inte var med i den första vågen av aktivering kan aktivera stöd för gruppering via alternativet «chrome://flags/#tab-groups».
- Stöd för funktionen , vilket gör det möjligt att skapa länkar till enskilda ord eller fraser, utan att uttryckligen ange etiketter i dokumentet med hjälp av taggen «a name» eller egenskapen «id». Syntaxen för sådana länkar planeras att fastställas som en webstandard, som fortfarande är i . Masken för övergång (som i praktiken utförs som en sökning med rullning) skiljer sig från ett vanligt ankare med tecknet «:~:». Till exempel, när man öppnar länken «https://opennet.ru/52312/#:~:text=Chromе» kommer sidan att rulla till positionen med den första förekomsten av ordet «Chromе» och detta ord kommer att markeras.
- en striktare begränsning av cookieöverföring mellan webbplatser, för icke-HTTPS-förfrågningar som förbjuder bearbetning av tredjepartscookies som ställts in vid besök på webbplatser som skiljer sig från domänen för den aktuella sidan. Sådana cookies används för att spåra användarens rörelser mellan webbplatser i koden för reklamnätverk, sociala mediers widgets och webbanalysystem. Observera att hanteringen av cookieöverföring görs med hjälp av attributet SameSite i Set-Cookie-huvudet, som nu som standard ställs in på värdet "SameSite=Lax", vilket begränsar avsändning av cookies för mellanwebbfrågor, som till exempel bildförfrågningar eller innehållsladdningar via iframe från en annan webbplats. Webbplatser kan åsidosätta det som standard använda SameSite-läget genom att uttryckligen ställa in värdet SameSite=None när de skapar cookies. Värdet SameSite=None för cookies kan dock endast ställas in i Secure-läge (gäller för anslutningar via HTTPS). Ändringen kommer att införas successivt 17 februari, först för en liten procentandel av användarna, och sedan gradvis utöka täckningen.
- skydd mot irriterande meddelanden relaterade till bekräftelse av behörighet. Eftersom sådan aktivitet, till exempel spamförfrågningar om att ta emot push-notiser, stör användarens arbete och avleder uppmärksamheten från åtgärder i bekräftelsedialoger, kan Chrome 80 istället för en separat dialog nu visa en informationshint i adressfältet med en varning om blockering av behörighetsförfrågningar, som sedan viks ner till en indikator med en genomstruken klocksymbol. Genom att klicka på indikatorn kan man aktivera eller avvisa den begärda behörigheten vid en lämplig tidpunkt. Det nya läget kommer automatiskt att aktiveras selektivt för användare som vanligtvis blockerade sådana förfrågningar, samt för webbplatser där en hög avvisningsfrekvens noteras. För att aktivera det nya läget för alla förfrågningar har en speciell alternativinställning lagts till i inställningarna (chrome://flags/#quiet-notification-prompts).
- visning av popup-fönster (anrop av metoden window.open()) och sända synkrona XMLHttpRequest-förfrågningar i händelseshanterare för stängning eller dölja av sidan (unload, beforeunload, pagehide och visibilitychange);
- Ett initialt från att ladda blandat multimedieinnehåll (när resurser laddas via http:// på en HTTPS-sida). På sidor som öppnas via HTTPS kommer länkar "http://" nu automatiskt att ersättas med "https://" i block relaterade till uppspelning av ljud- och videofiler. Om en ljud- eller videoresurs inte är tillgänglig via https, blockeras dess laddning (manuellt kan man markera blockeringen via menyn som är tillgänglig genom låssymbolen i adressfältet).
Bilder kommer att fortsätta att laddas oförändrat (automatiskt byte kommer att tillämpas i Chrome 81), men för att byta till https eller blockera bilder har webbutvecklare fått CSP-egenskaperna upgrade-insecure-requests och block-all-mixed-content. För skript och iframe implementerades blockeringen av blandat innehåll tidigare.
- Det har påbörjats en gradvis av FTP-stöd. Som standard behålls FTP-stöd för tillfället, men ett där FTP-stödet för en viss procentandel av användarna kommer att stängas av (för att återgå måste webbläsaren startas med alternativet "—enable-ftp"). Vi påminner om att i tidigare versioner har visning i webbläsarfönstret av innehåll från resurser som laddas via protokoll "ftp://" (till exempel har visningen av HTML-dokument och README-filer upphört), användning av FTP för att ladda underresurser från dokument har förbjudits, och stöd för proxy för FTP har upphört. Ändå har det fortfarande varit möjligt att ladda ner filer via direkta länkar och visa innehållet i kataloger.
-
möjlighet att använda vektorgrafiska SVG-bilder som webbplatsikoner (favicon). - I inställningarna har möjligheten lagts till att selektivt stänga av specifika typer av data som överförs vid synkronisering mellan webbläsare.
- För centralt administrerade företagsanvändare har en regel lagts till , vilket gör att installation av externa tillägg på enheten kan förbjudas.
- Implementerad en genomgående kontroll av hela kedjan av egenskaper eller anrop i JavaScript. Tidigare krävdes det att man steg för steg kontrollerade definitionen av alla beståndsdelar, till exempel genom "if (db && db.user && db.user.name)". Nu kan man med hjälp av operationen "?." få tillgång till värdet "db?.user?.name?.length" utan förhandskontroller, och detta anrop kommer inte att leda till ett fel. Vid problem (om något element behandlas som null eller undefined) kommer resultatet att vara "undefined".
- I JavaScript har en ny logisk operator för sammanslagning föreslagits "" som returnerar den högra operanden om den vänstra operanden är null eller undefined, och vice versa. Till exempel, "const foo = bar ?? 'standardsträng'" kommer att returnera strängen eller värdet av bar om bar är null, annars, även när bar är 0 och ' ', till skillnad från operatorn "||".
- I Origin Trials-läge (experimentella funktioner som kräver separat ) har API:t Content Indexing föreslagits. Origin Trial innebär möjlighet att arbeta med det angivna API:et från applikationer som laddats från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som är giltig under en begränsad tid för en specifik webbplats. API:t tillhandahåller metadata om innehåll som tidigare har cachats av webbapplikationer som körs i läget Progressive Web Apps (PWS). Applikationen kan spara olika data i webbläsaren, inklusive bilder, videor och artiklar, och vid avbrott i nätverksanslutningen använda dessa med hjälp av API:t Cache Storage och IndexedDB. Content Indexing API ger möjlighet att lägga till, hitta och ta bort liknande resurser. I webbläsaren används detta API redan för att lista sidor och multimediainnehåll som är tillgängligt för visning offline.
- Programmeringsgränssnittet har stabiliserats och sprids nu utanför Origin Trials , vilket gör det möjligt för användaren att välja poster från adressboken och överföra vissa detaljer om dem till webbplatsen. Vid begäran definieras en lista över de egenskaper som behöver erhållas. Dessa egenskaper visas tydligt för användaren, som avgör om han eller hon vill överföra dessa egenskaper eller inte. API:et kan användas, till exempel, i en webb-baserad e-postklient för att välja mottagare för det skickade meddelandet, i en webbapplikation med VoIP-funktion för att initiera ett samtal till ett specifikt nummer, eller i ett socialt nätverk för att söka efter redan registrerade vänner. Inom ramen för Origin Trials erbjuds några nya egenskaper för Contact Picker: förutom tidigare tillgängliga namn, e-post och telefonnummer, har möjligheten att överföra postadress och bild lagts till.
- I Web Workers en ny metod för att ladda ECMAScript-moduler, vilket möjliggör att man slipper använda funktionen importScripts(), som blockerar arbetet i arbetaren under bearbetningen av den importerade skriptet och kör det i globala kontexten. Den nya metoden innebär att man skapar särskilda moduler för Web Workers, som stöder standardmekanismer för import av JavaScript och kan laddas dynamiskt utan att blockera arbetets utförande. För att ladda moduler i konstruktorn för Worker finns en ny typ av resurs – ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - inbyggd funktionalitet för att hantera komprimerade strömmar i JavaScript utan att behöva använda externa bibliotek. För komprimering och dekomprimering har API:erna . Komprimering med hjälp av gzip- och deflate-algoritmer stöds.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - CSS-egenskapen ““ har lagts till, vilket tillåter brytningar på vilken typografisk symbol som helst, inklusive brytningar intill skiljetecken, fördefinierade mellanslag (<pre>) och mitt i ord. CSS-egenskapen “” har också lagts till, vilket tillåter brytning av oföränderliga teckenföljder var som helst om det inte gick att hitta en lämplig brytpunkt i raden.
- För mediekontent som behandlas i krypterad form har stöd för metoden , som ger information om webbläsarens möjligheter relaterade till dekodning av skyddat innehåll (till exempel kan den angivna metoden användas för att välja antingen högkvalitativa eller energisparande sätt att dekoda med hänsyn tagen till tillgänglig bandbredd och skärmstorlek).
- Metod tillagd , genom vilken man kan få information om videouppspelningsprestanda för att justera bitrate, upplösning och andra videoinställningar.
- I API , som förenklar integrationen med befintliga betalningssystem, har möjligheten lagts till hanteringen av adress och kontaktinformation till en extern betalningssystemhanterare (betalningsappens behandlare kan ha mer exakt information än webbläsaren).
- Stöd för HTTP-headern , som möjliggör sändning av ytterligare metadata om typen av innehåll relaterat till begäran (till exempel, för en begäran via img-taggen anges typ 'image', för typsnitt – 'font', för skript – 'script', för stilar – 'style' och så vidare). Baserat på den angivna typen kan servern vidta åtgärder för att skydda mot vissa typer av attacker (till exempel är det osannolikt att en länk till en betalningshanterare skulle anges via en img-tagg, så sådana begärningar behöver inte behandlas).
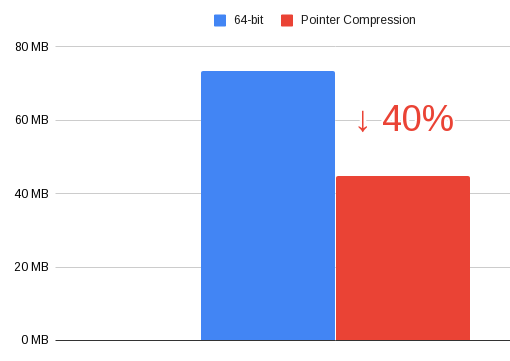
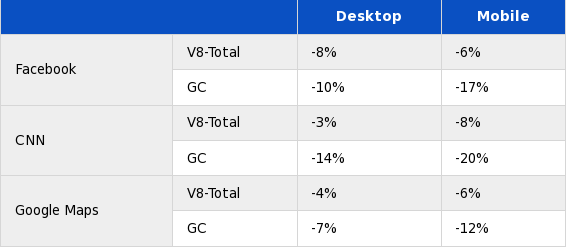
- I JavaScript-motorn V8 av pekarhantering i heapen. Istället för att lagra det fullständiga 64-bitarsvärdet lagras endast de unika lägre bitarna av pekaren. En sådan optimering har minskat minnesanvändningen i heapen med 40%, på bekostnad av en prestandaförlust på 3–8%.


- i webbutvecklarens verktyg:
- I webbkonsolen har möjligheten att överskrida uttrycken let och class lagts till.
- Förbättrad felsökningsstöd för WebAssembly. Stöd för för steg-för-steg-felsökning, ange brytpunkter och analysera stackspår i den källkod där WebAssembly-applikationen skrivits.
- Förbättrad panel för analys av nätverksaktiviteter. Möjlighet att se kedjan av skriptanrop relaterade till initiativet av en begäran har lagts till.
Nya kolumner för Path och URL har lagts till, där den absoluta sökvägen och hela URL:en för varje nätverksresurs visas. Vald fråga markeras i översiktsdiagrammet.
- I fliken Nätverksvillkor har en alternativ för att ändra User-Agent-parametern lagts till.
- Ett nytt gränssnitt för att konfigurera revisionspanelen har föreslagits.
- I fliken ges valet att samla in täckningsdata för varje funktion eller för varje kodblock (mer detaljerad statistik, men kräver mer resurser).
- I webbkonsolen har möjligheten att överskrida uttrycken let och class lagts till.
- Manifestet AppCache (teknik för att möjliggöra arbete med webbapplikationen offline) till den aktuella katalogen på webbplatsen (om manifestet laddades från www.example.com/foo/bar/, kommer möjligheten att åsidosätta URL:en endast att fungera inom /foo/bar/). För Chrome 82 planeras det att helt ta bort stödet för AppCache. Anledningen är att man vill bli av med en av vektorerna för attacker relaterade till cross-site scripting. Istället rekommenderas att använda API .
- stöd för det föråldrade API:et WebVR 1.1, som kan ersättas med API , vilket möjliggör åtkomst till komponenter för att skapa virtuell och förstärkt verklighet och enhetliggöra arbetet med olika klasser av enheter, från stationära virtuella hjälmar till lösningar för mobila enheter.
- Protokollhanterare som kopplas via metoderna registerProtocolHandler() och unregisterProtocolHandler() kan nu endast fungera i en säker miljö (vid åtkomst via HTTPS).
Förutom nyheterna och buggfixarna har nya versionen åtgärdat . Många av sårbarheterna har upptäckts genom automatiserad testning med verktyg som , , , och . Inga kritiska problem som gör det möjligt att kringgå alla skyddsnivåer i webbläsaren och exekvera kod i systemet utanför sandbox-miljön har upptäckts. Inom ramen för programmet för att belöna upptäckter av sårbarheter har Google betalat ut 37 belöningar för den aktuella releasen, till ett totalt belopp av 48 000 USD (en belöning på 10 000 USD, tre belöningar på 5 000 USD, tre belöningar på 3 000 USD, fyra belöningar på 2 000 USD, tre belöningar på 1 000 USD och sex belöningar på 500 USD). Störrelsen på 17 belöningar har ännu inte fastställts.
Källa: opennet.ru
