

Företaget Positive Technologies har släppt en ny version av programvarukomplexet MaxPatrol SIEM 5.1, som är avsett för övervakning av informationssäkerhetshändelser och identifiering av olika incidenter i realtid.
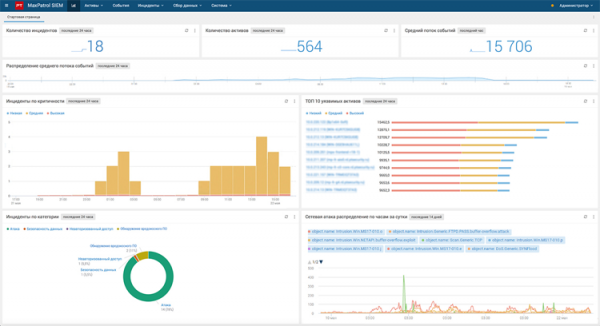
MaxPatrol SIEM-plattformen samlar data om aktuella händelser och detekterar automatiskt hot, inklusive tidigare okända. Systemet hjälper säkerhetsavdelningar att snabbt reagera på attacker, genomföra en noggrann utredning och förhindra skador på organisationens rykte och ekonomi.
I version 5.1 av MaxPatrol SIEM har övergången till en ny databasarkitektur, Elasticsearch, genomförts, vilket enligt utvecklarna har ökat produktens hastighet med mer än en tredjedel.
En annan nyhet i programvarukomplexet är en flexibel rollhanteringsmodell för användare. Tidigare kunde man i systemet endast ange två roller - "Administratör" eller "Operatör", men nu har IT-administratörer möjlighet att skapa ytterligare roller, vilket ger eller begränsar åtkomst till specifika delar av produkten.
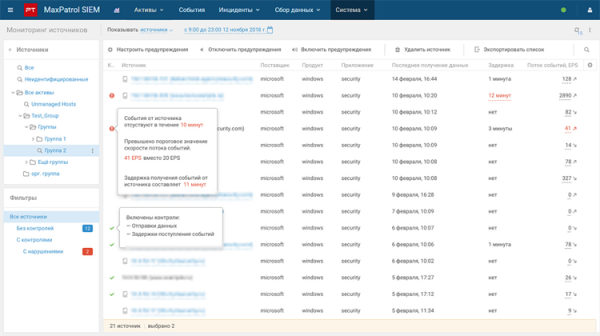
Bland produktens andra funktioner nämns avancerade verktyg för attackdetektering, en förbättrad användargränssnitt samt ytterligare analys- och bearbetningsverktyg för informationssäkerhetshändelser.
Följande information om systemet MaxPatrol SIEM är tillgänglig för granskning på webbplatsen .
Källa: 3dnews.ru
