

Övervakning av anslutningar ("conntrack") är en grundläggande funktion i Linux kärnans nätverksstack. Det gör att kärnan kan spåra alla logiska nätverksanslutningar eller flöden och därmed identifiera alla paket som utgör varje flöde, så att de kan bearbetas sequentialt tillsammans.
Conntrack är en viktig kärnfunktion som används i vissa centrala fall:
- NAT är beroende av information från conntrack, så att det kan hantera alla paket från ett flöde på samma sätt. Till exempel, när en pod anropar en Kubernetes-tjänst, använder lastbalanseraren kube-proxy NAT för att styra trafiken till en specifik pod inom klustret. Conntrack registrerar att för en viss anslutning ska alla paket till tjänstens IP skickas till samma pod, och att paket som returneras från backend-poden ska styras av NAT tillbaka till den pod som begärde.
- Brandväggar med tillståndsövervakning, såsom Calico, förlitar sig på information från conntrack för att lägga till "svars"-trafik i vitlistan. Detta tillåter dig att skriva en nätverkspolicy som säger: "tillåt min pod att ansluta till vilken fjärr-IP som helst" utan att behöva skriva en policy för att uttryckligen tillåta svarstrafik. (Utan detta skulle du behöva lägga till en mycket mindre säker regel som "tillåt paket till min pod från vilken IP som helst.")
Dessutom ökar conntrack vanligtvis systemets prestanda (genom att minska processoranvändning och paketfördröjning), eftersom endast det första paketet i flödet
måste genomgå den fullständiga behandlingen i nätverksstacken för att avgöra vad som ska göras med det. Se inlägget "" för att se ett exempel på hur detta fungerar.
Men conntrack har sina begränsningar...
Så, var gick allt fel?
Conntrack-tabellen har en anpassningsbar maximal storlek, och om den fylls upp börjar normalt anslutningar att avvisas eller avbrytas. För att hantera trafiken för de flesta applikationer finns det vanligtvis tillräckligt med ledigt utrymme i tabellen, och detta blir aldrig ett problem. Men det finns några scenarier där det kan vara värt att överväga att använda conntrack-tabellen:
- Det mest uppenbara fallet är om din server hanterar ett extremt stort antal samtidiga aktiva anslutningar. Om din conntrack-tabell är inställd på 128k poster, men du har > 128k samtidiga anslutningar, kommer du sannolikt att stöta på problem!
- Ett något mindre uppenbart fall: om din server hanterar ett mycket stort antal anslutningar per sekund. Även om anslutningarna är kortvariga, fortsätter de att spåras av Linux under en viss tidsperiod (som standard 120s). Till exempel, om din conntrack-tabell är inställd på 128 000 poster och du försöker hantera 1100 anslutningar per sekund, kommer de att överskrida storleken på conntrack-tabellen, även om anslutningarna är mycket kortvariga (128k / 120s = 1092 anslutningar / s).
Det finns flera nischtyper av applikationer som faller inom dessa kategorier. Dessutom, om du har många illvilliga aktörer, kan fyllningen av din servers conntrack-tabell med många halvöppna anslutningar användas som en del av en denial of service-attack (DOS). I båda fallen kan conntrack bli en begränsande flaskhals i ditt system. I vissa fall kan justering av inställningarna för conntrack-tabellen vara tillräckligt för att möta dina behov — genom att öka storleken eller minska tidsgränserna för conntrack (men om du gör detta fel, kan du stöta på stora problem). För andra fall kan det bli nödvändigt att kringgå conntrack för aggressiv trafik.
Ett verkligt exempel
Låt oss ta ett konkret exempel: en stor SaaS-leverantör som vi arbetade med hade ett antal memcached-servrar på värdar (inte virtuella maskiner), där varje server hanterade över 50 000 kortvariga anslutningar per sekund.
De experimenterade med konfigurationen av conntrack, ökade storlekarna på tabellerna och minskade spårningstiderna, men konfigurationen var opålitlig, minskade RAM-användningen avsevärt, vilket var ett problem (några GB!), och anslutningarna var så korta att conntrack inte skapade sin vanliga prestandavinst (minskad CPU-användning eller paketförseningar).
Som ett alternativ kontaktade de Calico. Calicos nätverkspolicyer möjliggör att conntrack inte används för viss typ av trafik (genom att använda alternativet doNotTrack för policyn). Detta gav dem den nödvändiga prestandanivån plus ytterligare en säkerhetsnivå tillhandahållen av Calico.
Vad måste göras för att kringgå conntrack?
- Nätverkspolicyerna do-not-track bör generellt sett vara symmetriska. För en SaaS-leverantör: deras applikationer kördes inom en skyddad zon och därför kunde de, med hjälp av nätverkspolicyn, vitlista trafik från andra specifika applikationer som fick åtkomst till memcached.
- Do-not-track policyn tar inte hänsyn till riktning av anslutningen. Därför, i händelse av en hackning av memcached-servern, kan man teoretiskt försöka ansluta till vilken av memcached-klienterna som helst, om den använder rätt källport. Men om du korrekt har definierat nätverkspolicyn för dina memcached-klienter, kommer dessa anslutningsförsök ändå att avvisas vid klientens sida.
- Do-not-track policyn tillämpas på varje paket, till skillnad från vanliga policyer som endast tillämpas på det första paketet i strömmen. Detta kan öka CPU-resursförbrukningen per paket, eftersom policyn måste tillämpas på varje paket. Men för kortvariga anslutningar balanseras denna förbrukning av den minskade resursanvändningen för att behandla conntrack. Som exempel, för en SaaS-leverantör var antalet paket för varje anslutning mycket litet, så den extra CPU-resursförbrukningen när man tillämpade policyer på varje paket var motiverad.
Låt oss börja med testerna
Vi genomförde ett test på en pod med en memcached-server och flera poddar av memcached-klienter som kördes på fjärrnoder, så att vi kunde generera ett mycket stort antal anslutningar per sekund. Servern med memcached-podden hade 8 kärnor och 512k poster i conntrack-tabellen (standardinställt storlek på tabellen för värden).
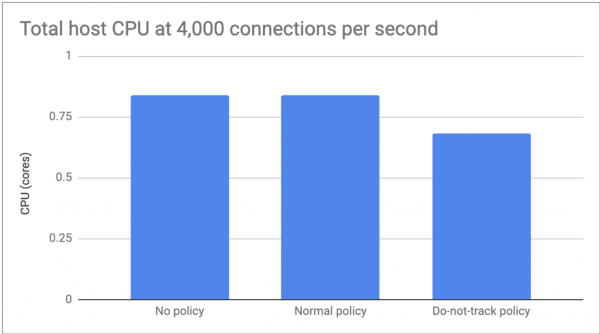
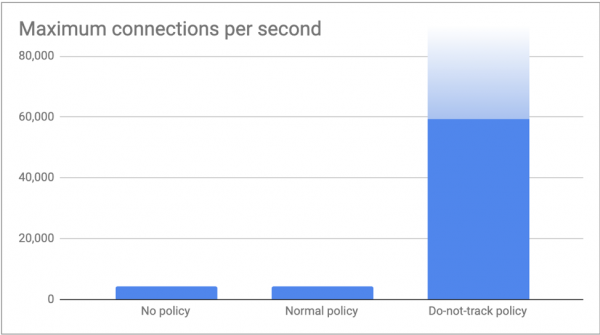
Vi mätte prestandaskillnaden mellan: utan nätverkspolicy; med vanlig Calico-policy; och Calico do-not-track-policy.
För det första testet ställde vi in antalet anslutningar till 4 000 per sekund, så vi kunde fokusera på skillnaden i CPU-förbrukning. Här fanns det inga betydande skillnader mellan avsaknaden av policy och vanlig policy, men do-not-track ökade CPU-förbrukningen med cirka 20%:
I det andra testet körde vi så många anslutningar som våra klienter kunde generera och mätte det maximala antalet anslutningar per sekund som vår memcached-server kunde hantera. Som förväntat nådde både 'utan policy' och 'vanlig policy' gränsen för conntrack med mer än 4 000 anslutningar per sekund (512k / 120s = 4 369 anslutningar/s). Med do-not-track-policy skickade våra klienter 60 000 anslutningar per sekund utan några problem. Vi är övertygade om att vi skulle kunna öka detta antal genom att ansluta fler klienter, men vi känner att dessa siffror redan är tillräckliga för att illustrera budskapet i denna artikel!
Slutsats
Conntrack är en viktig kärnfunktion. Den gör sitt jobb utmärkt. Ofta används den av systemets nyckelkomponenter. Men i vissa specifika scenarier kan överbelastningen från conntrack överväga de vanliga fördelar som den ger. I detta scenario kan Calico-nätverkspolicyer användas för att selektivt stänga av användningen av conntrack, samtidigt som nätverkssäkerheten ökar. För all annan trafik fortsätter conntrack att vara din vän!
Läs även andra artiklar i vår blogg:
Källa: habr.com
