

I denna artikel skulle jag vilja ge en steg-för-steg-guide för hur man snabbt kan sätta upp det mest skalbara systemet just nu. Remote-Access VPN åtkomst baserat på AnyConnect och Cisco ASA – VPN Load Balancing Cluster.
Introduktion: Många företag världen över, med tanke på den rådande situationen med COVID-19, vidtar åtgärder för att överföra sina anställda till distansarbete. På grund av den massiva övergången till distansarbete ökar trycket på de befintliga VPN-gateways kraftigt, och det finns ett akut behov av snabb skalning. Å andra sidan tvingas många företag hastigt lära sig begreppet distansarbete från grunden.
För att hjälpa företag att snabbt implementera en bekväm, säker och skalbar VPN-åtkomst för anställda, erbjuder Cisco gratis licenser på upp till 13 veckor för den multifunktionella SSL-VPN-klienten AnyConnect. .
.
Jag har förberett en steg-för-steg-guide för en enkel variant av att sätta upp en VPN Load-Balancing-kluster som en av de mest skalbara VPN-teknologierna.
Exemplet nedan kommer att vara ganska enkelt sett till de autentiserings- och auktoriseringsalgoritmer som används, men det kommer att vara ett bra alternativ för en snabb start (vilket många just nu saknar) med möjlighet till djupgående anpassning efter behov under implementeringen.
Kort information: Teknologin VPN Load Balancing Cluster är inte failover och inte en klustring i sin ursprungliga mening; med denna teknik kan man förena helt olika modeller av ASA (med vissa begränsningar) för att balansera lasten av Remote-Access VPN-anslutningar. Synkronisering av sessioner och konfigurationer mellan noder i ett sådant kluster finns inte, men automatisk lastbalansering av VPN-anslutningar och säkerställande av redundans för anslutningarna är möjlig så länge det finns minst en aktiv nod i klustret. Lasten i klustret balanseras automatiskt beroende på belastningen av noderna enligt antalet VPN-sessioner.
För att uppnå redundans för specifika noder i klustret (om det behövs) kan en failover användas, vilket gör att den aktiva anslutningen hanteras av primärnoden i failovern. Failovern är inte ett nödvändigt villkor för att säkerställa redundans inom Load-Balancing-klustret; klustret i sig kommer vid en nodfel att överföra användarsessionen till en annan aktiv nod, men utan att bevara anslutningens status, vilket uppnås just genom failovern. Därför kan dessa två teknologier kombineras vid behov.
Ett VPN Load-Balancing-kluster kan innehålla fler än två noder.
VPN Load-Balancing-kluster stöds på ASA 5512-X och högre.
Eftersom varje ASA i VPN Load-Balancing-klustret är en oberoende enhet vad gäller inställningar, genomför vi alla steg av konfigurationen individuellt på varje enskilt enhet.
Den logiska topologin för det angivna exemplet:
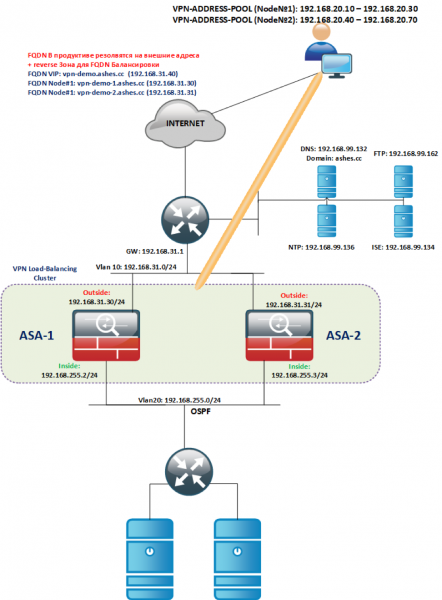
Primär distribution:
Vi distribuerar instanser av ASAv med de mönster vi behöver (ASAv5/10/30/50) från en bild.
Vi tilldelar INSIDE/OUTSIDE-gränssnitt på samma VLAN (Outside i sitt eget VLAN, INSIDE i sitt, men gemensamt inom klustret se topologin), viktigt att gränssnitten av samma typ ligger i samma L2-segment.
Licenser:
- Vid installationstillfället kommer ASAv inte att ha några licenser och kommer att vara begränsad till en prestanda på 100 kbit/s.
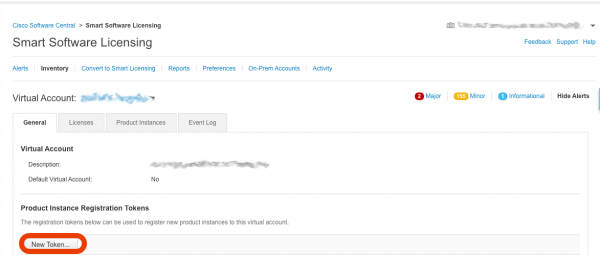
- För att installera licensen behöver du generera en token i ditt Smart-Account: -> Smart Software Licensing
- I det öppna fönstret trycker du på knappen Ny token

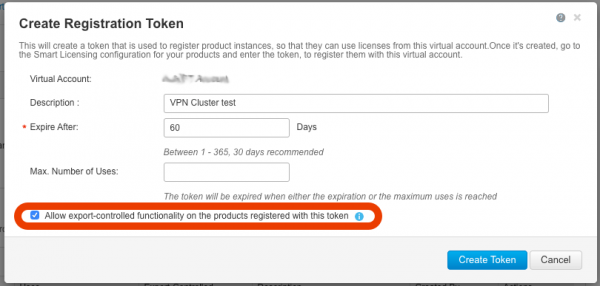
- Se till att det öppna fönstret har ett aktivt fält och att kryssrutan är ifylld Tillåt exportkontrollerad funktionalitet… Utan detta aktiva fält kan du inte använda funktioner för stark kryptering och därmed VPN. Om detta fält inte är aktivt, vänligen kontakta ditt konto-team med en begäran om aktivering.

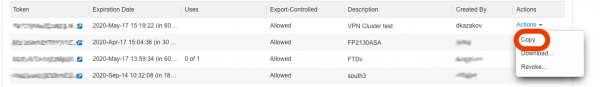
- Efter att ha tryckt på knappen Skapa token, en token skapas, som vi kommer att använda för att få licensen för ASAv, låt oss kopiera den:

- Upprepa stegen C, D, E för varje distribuerad ASAv.
- För att göra det enklare att kopiera token, låt oss tillfälligt tillåta telnet. Vi konfigurerar varje ASA (exemplet nedan visar inställningarna för ASA-1). Telnet med outside fungerar inte, om det verkligen behövs, ändra security-level till 100 på outside, och sätt tillbaka det igen.
! ciscoasa(config)# int gi0/0 ciscoasa(config)# nameif outside ciscoasa(config)# ip address 192.168.31.30 255.255.255.0 ciscoasa(config)# no shut ! ciscoasa(config)# int gi0/1 ciscoasa(config)# nameif inside ciscoasa(config)# ip address 192.168.255.2 255.255.255.0 ciscoasa(config)# no shut ! ciscoasa(config)# telnet 0 0 inside ciscoasa(config)# username admin password cisco priv 15 ciscoasa(config)# ena password cisco ciscoasa(config)# aaa authentication telnet console LOCAL ! ciscoasa(config)# route outside 0 0 192.168.31.1 ! ciscoasa(config)# wr !- För att registrera en token i molnet Smart-Account måste Internetåtkomst ges till ASA. .
Kort sagt, ASA behövs för:
- HTTPS-åtkomst till Internet;
- tidsynkronisering (korrektast via NTP);
- en angiven DNS-server;
- Logga in via telnet på våra ASA och gör inställningar för att aktivera licensen via Smart-Account.
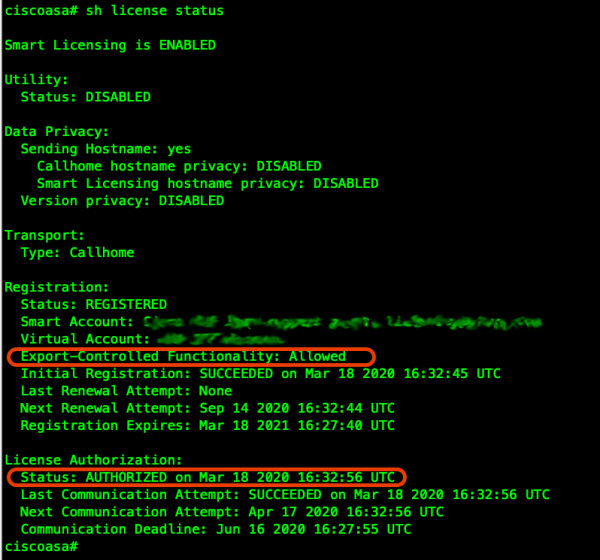
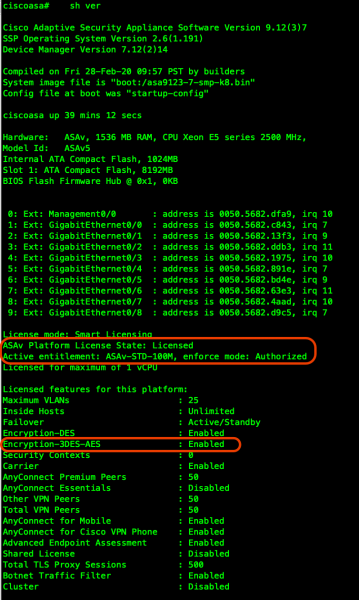
! ciscoasa(config)# clock set 19:21:00 Mar 18 2020 ciscoasa(config)# clock timezone MSK 3 ciscoasa(config)# ntp server 192.168.99.136 ! ciscoasa(config)# dns domain-lookup outside ciscoasa(config)# DNS server-group DefaultDNS ciscoasa(config-dns-server-group)# name-server 192.168.99.132 ! ! Låt oss kontrollera DNS-funktionaliteten: ! ciscoasa(config-dns-server-group)# ping ya.ru Type escape sequence to abort. Sending 5, 100-byte ICMP Echos to 87.250.250.242, timeout is 2 seconds: !!!!! ! ! Kontrollera NTP-synkronisering: ! ciscoasa(config)# show ntp associations address ref clock st when poll reach delay offset disp *~192.168.99.136 91.189.94.4 3 63 64 1 36.7 1.85 17.5 * master (synced), # master (unsynced), + selected, - candidate, ~ configured ! ! Installera konfigurationen för vår ASAv för Smart-Licensing (enligt din profil, i mitt fall 100M som exempel) ! ciscoasa(config)# license smart ciscoasa(config-smart-lic)# feature tier standard ciscoasa(config-smart-lic)# throughput level 100M ! ! Om det behövs kan Internetåtkomst konfigureras via proxy, använd följande kommandon: !call-home ! http-proxy ip_address port port ! ! Därefter klistrar vi in den kopierade token från Smart-Account-portalen (<token>) och registrerar licensen ! ciscoasa(config)# end ciscoasa# license smart register idtoken <token>- Kontrollera att enheten har registrerat licensen framgångsrikt och att krypteringsalternativ är tillgängliga:


Konfigurera grundläggande SSL-VPN på varje gateway
- Därefter konfigurerar vi åtkomst via SSH och ASDM:
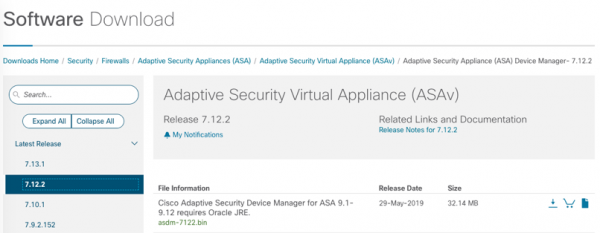
ciscoasa(config)# ssh ver 2 ciscoasa(config)# aaa authentication ssh console LOCAL ciscoasa(config)# aaa authentication http console LOCAL ciscoasa(config)# hostname vpn-demo-1 vpn-demo-1(config)# domain-name ashes.cc vpn-demo-1(config)# cry key gen rsa general-keys modulus 4096 vpn-demo-1(config)# ssh 0 0 inside vpn-demo-1(config)# http 0 0 inside ! ! Sätt upp HTTPS-server för ASDM på port 445 för att inte krocka med SSL-VPN-portalen ! vpn-demo-1(config)# http server enable 445 !- För att använda ASDM måste du först ladda ner det från cisco.com, i mitt fall är det följande fil:

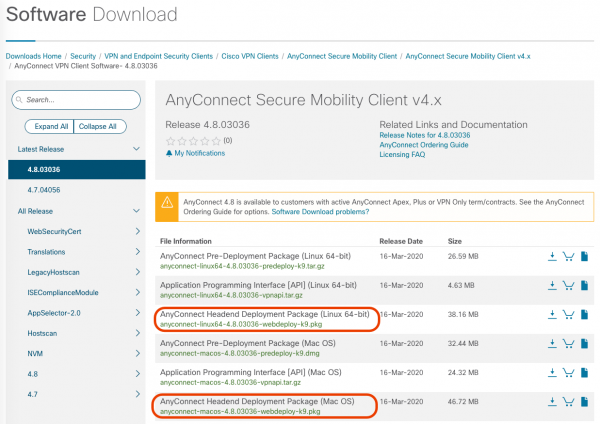
- För att använda AnyConnect-klienten behöver du ladda ner en bild för varje desktop-operativsystem som ska användas (planerad användning av Linux/Windows/MAC) som kräver en fil med Headend Deployment Package i namnet:

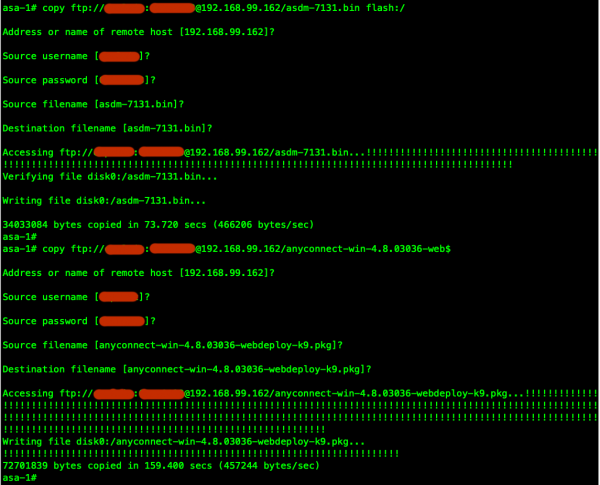
- De nedladdade filerna kan laddas upp, till exempel på en FTP-server och överföras till varje enskild ASA:

- Vi konfigurerar ASDM och själv-signerade certifikat för SSL-VPN (i produktion rekommenderas det att använda ett betrodd certifikat). Den installerade FQDN för den virtuella klusteradressen (vpn-demo.ashes.cc), samt varje FQDN som är kopplad till den externa adressen för varje nod i klustret, måste kunna resolvas i den externa DNS-zonen till IP-adressen för OUTSIDE-gränssnittet (eller till den mappade adressen, om port forwarding för udp/443 (DTLS) och tcp/443(TLS) används). Detaljerad information om certifikatkraven finns i avsnittet Certificate Verification dokumentationen.
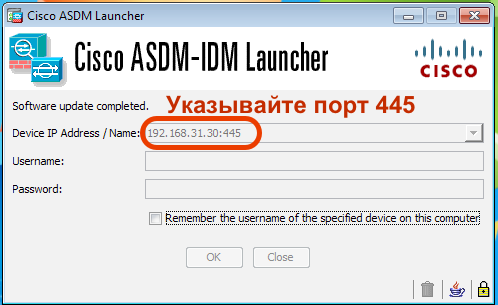
! vpn-demo-1(config)# crypto ca trustpoint SELF vpn-demo-1(config-ca-trustpoint)# enrollment self vpn-demo-1(config-ca-trustpoint)# fqdn vpn-demo.ashes.cc vpn-demo-1(config-ca-trustpoint)# subject-name cn=*.ashes.cc, ou=ashes-lab, o=ashes, c=ru vpn-demo-1(config-ca-trustpoint)# serial-number vpn-demo-1(config-ca-trustpoint)# crl configure vpn-demo-1(config-ca-crl)# cry ca enroll SELF % Det fullt kvalificerade domännamnet i certifikatet kommer att vara: vpn-demo.ashes.cc Generera Själv-Signerat Certifikat? [yes/no]: yes vpn-demo-1(config)# ! vpn-demo-1(config)# sh cry ca certificates Certifikat Status: Tillgängligt Certifikatserienummer: 4d43725e Certifikatets användning: Allmänt syfte Offentligt nyckeltyp: RSA (4096 bitar) Signaturalgoritm: SHA256 med RSA-kryptering Utfärdarnamn: serialNumber=9A439T02F95 hostname=vpn-demo.ashes.cc cn=*.ashes.cc ou=ashes-lab o=ashes c=ru Ämnesnamn: serialNumber=9A439T02F95 hostname=vpn-demo.ashes.cc cn=*.ashes.cc ou=ashes-lab o=ashes c=ru Giltighetdatum: startdatum: 00:16:17 MSK 19 Mar 2020 slutdatum: 00:16:17 MSK 17 Mar 2030 Lagring: konfiguration Associerade tillitspunkter: SELF CA-certifikat Status: Tillgängligt Certifikatserienummer: 0509 Certifikatets användning: Allmänt syfte Offentligt nyckeltyp: RSA (4096 bitar) Signaturalgoritm: SHA1 med RSA-kryptering Utfärdarnamn: cn=QuoVadis Root CA 2 o=QuoVadis Limited c=BM Ämnesnamn: cn=QuoVadis Root CA 2 o=QuoVadis Limited c=BM Giltighetdatum: startdatum: 21:27:00 MSK 24 Nov 2006 slutdatum: 21:23:33 MSK 24 Nov 2031 Lagring: konfiguration Associerade tillitspunkter: _SmartCallHome_ServerCA- För att kontrollera ASDM:s funktionalitet, kom ihåg att ange porten, till exempel:

- Låt oss göra grundläggande inställningar av tunneln:
- Vi gör det möjligt att få tillgång till det interna nätverket via tunneln samtidigt som vi dirigerar internettrafik direkt (inte den säkraste metoden utan skydd på den anslutna värden, det finns en risk för intrång genom en infekterad värd och stöld av företagsdata, alternativet split-tunnel-policy tunnelall släpper all trafik från värden genom tunneln. Trots detta Split-Tunnel ger möjlighet att avlasta VPN-gatewayen och inte behandla internettrafik från värden)
- Vi tilldelar adresser från undernätet 192.168.20.0/24 (pool med adresser från 10 till 30 (för nod #1)). På varje nod i VPN-klustret måste poolen vara unik.
- Vi kommer att genomföra grundläggande autentisering med en lokalt skapad användare på ASA (detta rekommenderas inte, det är den enklaste metoden), bättre att göra autentisering via LDAP/RADIUS, och ännu bättre att koppla Multi-Factor Authentication (MFA), till exempel Cisco DUO.
! vpn-demo-1(config)# ip local pool vpn-pool 192.168.20.10-192.168.20.30 mask 255.255.255.0 ! vpn-demo-1(config)# access-list split-tunnel standard permit 192.168.0.0 255.255.0.0 ! vpn-demo-1(config)# group-policy SSL-VPN-GROUP-POLICY internal vpn-demo-1(config)# group-policy SSL-VPN-GROUP-POLICY attributes vpn-demo-1(config-group-policy)# vpn-tunnel-protocol ssl-client vpn-demo-1(config-group-policy)# split-tunnel-policy tunnelspecified vpn-demo-1(config-group-policy)# split-tunnel-network-list value split-tunnel vpn-demo-1(config-group-policy)# dns-server value 192.168.99.132 vpn-demo-1(config-group-policy)# default-domain value ashes.cc vpn-demo-1(config)# tunnel-group DefaultWEBVPNGroup general-attributes vpn-demo-1(config-tunnel-general)# default-group-policy SSL-VPN-GROUP-POLICY vpn-demo-1(config-tunnel-general)# address-pool vpn-pool ! vpn-demo-1(config)# username dkazakov password cisco vpn-demo-1(config)# username dkazakov attributes vpn-demo-1(config-username)# service-type remote-access ! vpn-demo-1(config)# ssl trust-point SELF vpn-demo-1(config)# webvpn vpn-demo-1(config-webvpn)# enable outside vpn-demo-1(config-webvpn)# anyconnect image disk0:/anyconnect-win-4.8.03036-webdeploy-k9.pkg vpn-demo-1(config-webvpn)# anyconnect enable !- (VALFRITT): I exemplet ovan använde vi en lokal användare på MSE för att autentisera externa användare, vilket naturligtvis, utöver i en laboratoriemiljö, har begränsad tillämpning. Jag kommer att ge ett exempel på hur man snabbt anpassar inställningen för autentisering på proben med hjälp av servern, för exemplet användes Cisco Identity Services Engine:
vpn-demo-1(config-aaa-server-group)# dynamic-authorization
vpn-demo-1(config-aaa-server-group)# interim-accounting-update
vpn-demo-1(config-aaa-server-group)# aaa-server RADIUS (outside) host 192.168.99.134
vpn-demo-1(config-aaa-server-host)# key cisco
vpn-demo-1(config-aaa-server-host)# exit
vpn-demo-1(config)# tunnel-group DefaultWEBVPNGroup general-attributes
vpn-demo-1(config-tunnel-general)# authentication-server-group  RADIUS
!
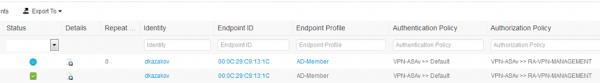
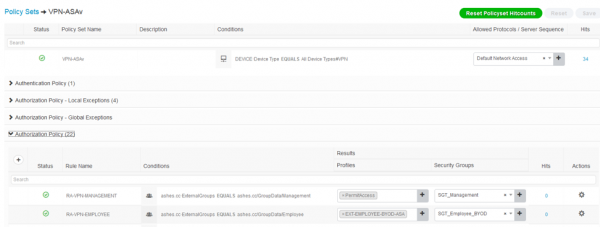
Denna integration möjliggjorde inte bara snabb integration av autentiseringsproceduren med AD-katalogtjänsten, utan också att särskilja kopplade enheter till AD, förstå om det är en företagsenhet eller en personlig enhet och utvärdera anslutningstillståndet för den kopplade enheten.


- Låt oss göra inställningen Transparent NAT så att trafiken mellan klienten och resurserna i det företagsnätverket inte översätts:
vpn-demo-1(config-network-object)# subnet 192.168.20.0 255.255.255.0 ! vpn-demo-1(config)# nat (inside,outside) source static any any destination static vpn-users vpn-users no-proxy-arp- (VALFRITT): För att släppa ut våra kunder på Internet via ASA (vid användning av tunnelall Alternativ med hjälp av PAT, och även kommunicera genom samma gränssnitt OUTSIDE där de kopplas samman, krävs följande inställningar.
vpn-demo-1(config-network-object)# nat (outside,outside) source dynamic vpn-users interface vpn-demo-1(config)# nat (inside,outside) source dynamic any interface vpn-demo-1(config)# same-security-traffic permit intra-interface !- Det är oerhört viktigt att ge det interna nätverket möjlighet att förstå vilken ASA som ska dirigera den omvända trafiken till användarna. För att åstadkomma detta måste vi göra en redistribuering av rutter för /32 adresserna som tilldelas klienterna.
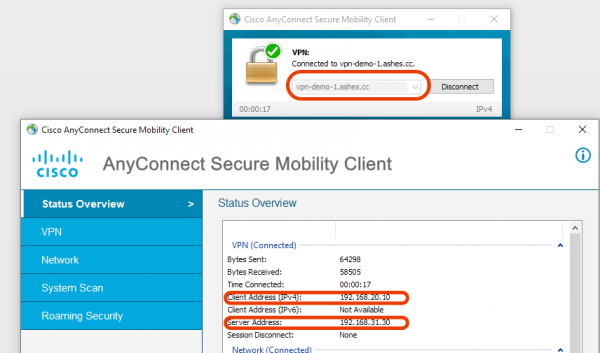
För närvarande har vi ännu inte konfigurerat klustret, men vi har redan fungerande VPN-gateways som man kan ansluta till individuellt via FQDN eller IP.

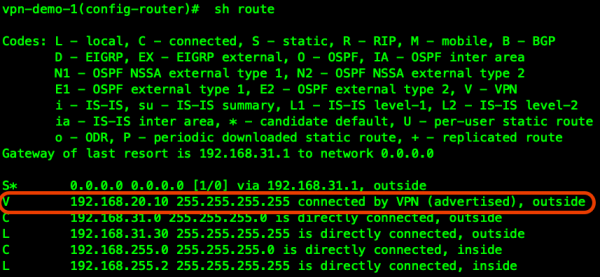
Vi ser den anslutna klienten i routingtabellen för den första ASA:n:

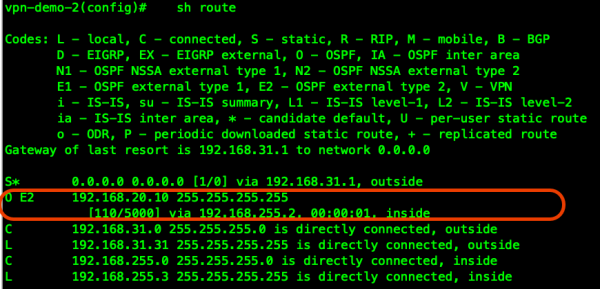
För att hela vårt VPN-kluster och hela företagsnätverket ska veta rutten till vår klient, kommer vi att redistribuera klientprefixet i det dynamiska routingsprotokollet, till exempel OSPF:
!
vpn-demo-1(config)# route-map RMAP-VPN-REDISTRIBUTE permit 1
vpn-demo-1(config-route-map)# match ip address VPN-REDISTRIBUTE
!
vpn-demo-1(config)# router ospf 1
vpn-demo-1(config-router)# network 192.168.255.0 255.255.255.0 area 0
vpn-demo-1(config-router)# log-adj-changes
vpn-demo-1(config-router)# redistribute static metric 5000 subnets route-map RMAP-VPN-REDISTRIBUTE
Nu har vi en rutt till klienten från den andra gatewayen ASA-2, och användare anslutna till olika VPN-gateways inom klustret kan till exempel kommunicera direkt genom företags-VoIP-programvaran. Den omvända trafiken från de resurser som begärs av användaren kommer också att komma till rätt VPN-gateway.

Vi går vidare med konfigurationen av Load-Balancing för klustret.
Adressen 192.168.31.40 kommer att användas som Virtual IP (VIP — detta är den primära anslutningspunkten för alla VPN-klienter), från denna adress kommer klustrets Master att göra en REDIRECT till en mindre belastad nod i klustret. Glöm inte att ange både den direkta och omvända DNS-posten både för varje extern adress/FQDN för varje nod i klustret och för VIP.
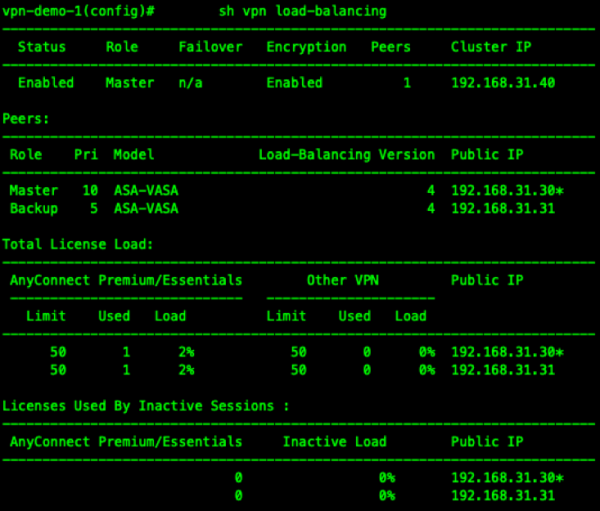
vpn-demo-1(config)# vpn load-balancing vpn-demo-1(config-load-balancing)# interface lbpublic outside vpn-demo-1(config-load-balancing)# interface lbprivate inside vpn-demo-1(config-load-balancing)# priority 10 vpn-demo-1(config-load-balancing)# cluster ip address 192.168.31.40 vpn-demo-1(config-load-balancing)# cluster port 4000 vpn-demo-1(config-load-balancing)# redirect-fqdn enable vpn-demo-1(config-load-balancing)# cluster key cisco vpn-demo-1(config-load-balancing)# cluster encryption vpn-demo-1(config-load-balancing)# cluster port 9023 vpn-demo-1(config-load-balancing)# participate vpn-demo-1(config-load-balancing)#- Vi kontrollerar klustrets funktion med två anslutna klienter:

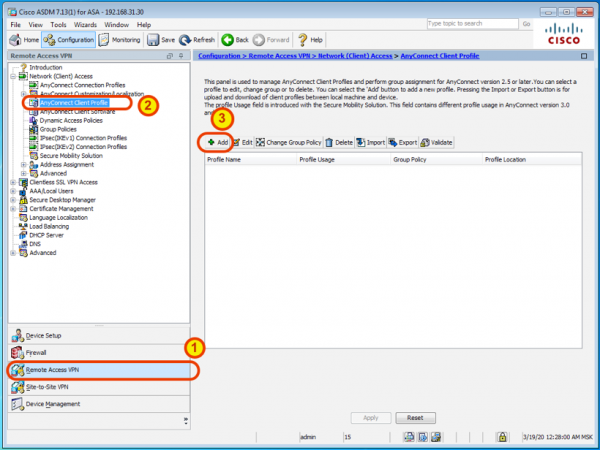
- Vi kommer att göra kundens arbetsupplevelse mer bekväm med ett automatiskt nedladdat AnyConnect-profil genom ASDM.

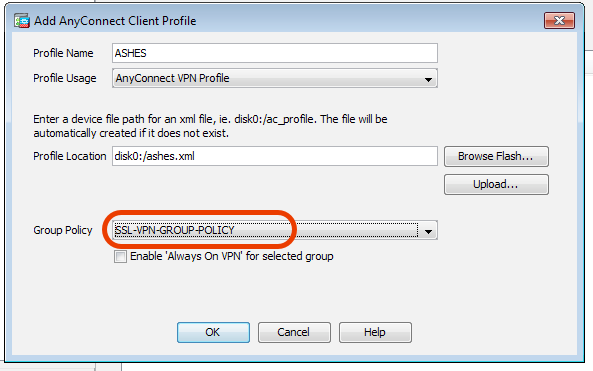
Vi namnger profilen på ett praktiskt sätt och kopplar vår gruppolicy till den:

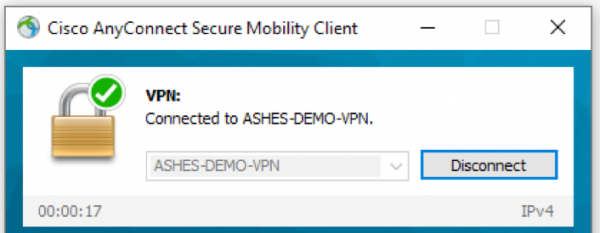
Efter nästa anslutning kommer denna profil automatiskt att laddas ner och installeras i AnyConnect-klienten, så vid behov av en anslutning är det bara att välja den från listan:
Eftersom vi med ASDM har skapat denna profil endast på en ASA, glöm inte att upprepa åtgärderna på övriga ASA i klustret.
Slutsats: Således har vi snabbt distribuerat ett kluster med flera VPN-gateways med automatisk belastningsbalansering. Att lägga till nya noder till klustret är enkelt, vilket ger en smidig horisontell skalning genom att distribuera nya virtuella ASAv-maskiner eller använda fysiska ASA. Den mångsidiga AnyConnect-klienten kan kraftigt utöka möjligheterna för säker fjärranslutning med hjälp av funktionen Posture (tillståndsvärdering), som är mest effektivt när den används tillsammans med ett system för centraliserad kontroll och övervakning av åtkomst. Identity Services Engine.
Källa: habr.com
