

Förord
För en vecka sedan skrev jag en uppsats om ämnet angivet i rubriken och stötte på det faktum att, låt oss säga, den informativa informationen på nätet inte är särskilt mycket. I huvudsak är det torra fakta och instruktioner för konfiguration. Därför beslutade jag mig för att göra några justeringar i texten och publicera den som en artikel.
Vad är FTP
FTP (File Transfer Protocol) – ett protokoll för överföring av filer över nätverket. Det är ett av de grundläggande protokollen för Ethernet. Det kom till 1971 och arbetade från början i DARPA-nätverk. I dagsläget, precis som HTTP, baseras filöverföring på en modell som består av en samling av protokollen TCP/IP (Transmission Control Protocol/Internet Protocol). Definieras i RFC 959.
Protokollet definierar följande:
- Hur kontroll av fel ska utföras
- Metod för datakodning (om kodning används)
- Hur sändande enhet meddelar att den har avslutat meddelandet
- Hur mottagande enhet meddelar att den har tagit emot meddelandet
Interaktionen mellan klient och server
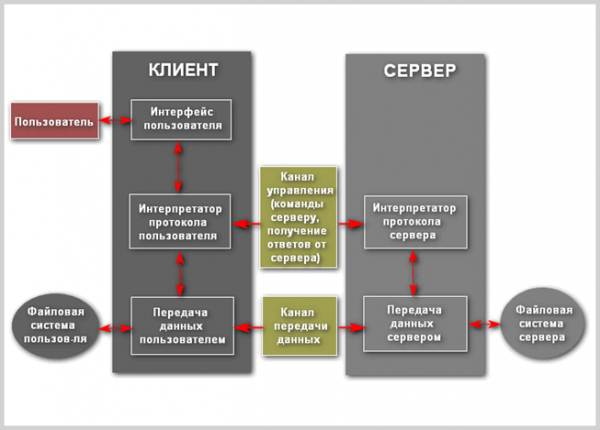
Låt oss titta närmare på processerna som sker under FTP-arbetet. Anslutningen initieras av användarprotokollets tolk. Hanteringen av utbytet sker via kontrollkanalen i TELNET-standarden. FTP-kommandon genereras av användarprotokollets tolk och skickas till servern. Serverns svar skickas till användaren också via kontrollkanalen. I allmänhet har användaren möjlighet att upprätta kontakt med serverns protokolltolk och använda medel som är annorlunda än användarens protokolltolk.
Huvuddragen med FTP är att det använder dubbelanslutning. En av dem används för att skicka kommandon till servern och sker som standard genom TCP-port 21, vilket kan förändras. Kontrollanslutningen finns kvar så länge klienten kommunicerar med servern. Kontrollkanalen måste vara öppen vid överföring av data mellan maskiner. Om den stängs stängs dataöverföringen av. Genom den andra sker den direkta dataöverföringen. Den öppnas varje gång när en fil överförs mellan klienten och servern. Om flera filer överförs samtidigt öppnas en egen överföringskanal för var och en av dem.
FTP kan antingen fungera i aktiv eller passiv läge, vilket avgör hur anslutningen upprättas. I aktivt läge skapar klienten en styrande TCP-anslutning till servern och skickar sin IP-adress och ett valfritt nummer för klientporten till servern, varefter den väntar på att servern startar en TCP-anslutning med denna adress och portnummer. Om klienten befinner sig bakom en brandvägg och inte kan ta emot inkommande TCP-anslutningar kan passivt läge användas. I detta läge använder klienten kontrollströmmen för att skicka kommandot PASV till servern, och får sedan serverns IP-adress och portnummer, som sedan används av klienten för att öppna en datakanal från sin valfria port.
Det kan finnas en situation där data kan överföras till en tredje maskin. I detta fall upprättar användaren en kontrollkanal med två servrar och organiserar en direkt datakanal mellan dem. Kontrollkommandon går genom användaren, medan data går direkt mellan servrarna.
Vid överföring av data över nätverket kan fyra datavidareställningar användas:
- ASCII – används för text. Data konverteras, om det är nödvändigt, innan överföringen från den avsändande värdens teckenrepresentation till 'åtta bits ASCII', och (återigen, om det behövs) till teckenrepresentationen för den mottagande värden. I synnerhet förändras radbrytningstecknen. Som ett resultat är detta läge olämpligt för filer som innehåller mer än bara vanlig text.
- Binärt läge – avsändande enhet skickar varje fil byte för byte, och mottagaren sparar byteströmmen vid mottagandet. Stöd för detta läge har rekommenderats för alla FTP-implementeringar.
- EBCDIC – används för överföring av vanlig text mellan värdar i EBCDIC-kodning. I övrigt är detta läge liknande ASCII-läget.
- Lokalt läge – tillåter två datorer med identiska inställningar att skicka data i sitt eget format utan konvertering till ASCII.
Dataöverföring kan göras i något av de tre lägena:
- Strömmingsläge – data skickas som en kontinuerlig ström, vilket befriar FTP från att utföra någon bearbetning. Istället utförs all bearbetning av TCP. En filslutindikator behövs inte, förutom vid uppdelning av data i poster.
- Block Mode – FTP delar data i flera block (blockhuvud, antal byte, datavärde) och skickar dem sedan via TCP.
- Komprimeringsläge – data komprimeras med en enhetlig algoritm (vanligtvis kodning av långa serier).
FTP-server – en server som möjliggör användning av filöverföringsprotokollet. Den har vissa egenskaper som skiljer den från vanliga webbservrar:
- Användarautentisering krävs
- Alla operationer utförs inom den aktuella sessionen
- Möjlighet till olika åtgärder med filsystemet
- Separat kanal används för varje anslutning
FTP-klient – ett program som gör det möjligt att ansluta till en fjärrserver via FTP och också utföra nödvändiga åtgärder med filsystemets element. En klient kan mycket väl vara en webbläsare, där adressfältet ska innehålla adressen som representerar en väg till en viss katalog eller fil på den fjärrservern, i överensstämmelse med den allmänna blockdiagrammet för URL:
ftp://user:pass@address:port/directory/file
Dock, användning av webbläsare på detta sätt tillåter endast att se eller ladda ner intressanta filer. För att fullt ut utnyttja alla fördelar med FTP, bör ett specialiserat programvara användas som klient.
FTP-autentisering använder en användarnamn/lösenordsstruktur för att ge åtkomst. Användarnamnet skickas till servern med kommandot USER, och lösenordet med kommandot PASS. Om den information som klienten tillhandahåller accepteras av servern, kommer servern att skicka en inbjudan till klienten och sessionen börjar. Användare kan, om servern stöder denna funktion, logga in utan att tillhandahålla inloggningsuppgifter, men servern kan endast ge begränsad åtkomst för sådana sessioner.
Hosten som erbjuder FTP-tjänsten kan ge anonym åtkomst till FTP. Användare loggar vanligtvis in som 'anonymous' (kan vara skiftlägeskänsligt på vissa FTP-servrar) som användarnamn. Även om användare vanligtvis ombeds att skicka sin e-postadress istället för lösenord, görs det faktiskt ingen verifiering. Många FTP-värdar som tillhandahåller programuppdateringar stöder anonym åtkomst.
Protokollschema
Interaktionen mellan "klient och server" vid FTP-anslutningar kan tydligt illustreras på följande sätt:
Säker FTP
FTP var från början inte tänkt som en säker lösning, eftersom det var avsett för kommunikation mellan flera militära objekt och institutioner. Men med internets utveckling och spridning har faran för obehörig åtkomst ökat avsevärt. Det har uppstått ett behov av att skydda servrar mot olika typer av attacker. I maj 1999 sammanställde författarna till RFC 2577 en lista över sårbarheter:
- Dolda attacker (bounce attacks)
- Spoof-attacker (spoof attacks)
- Attacker med brute force (brute force attacks)
- Paketsniffer och fångst (packet capture, sniffing)
- Portstöld (port stealing)
Vanlig FTP erbjuder ingen möjlighet att överföra data i krypterad form, vilket gör att användarnamn, lösenord, kommandon och annan information lätt kan snappas upp av illasinnade aktörer. Den vanliga lösningen på detta problem är att använda "säkra", TLS-skyddade versioner av den sårbara protokollet (FTPS) eller ett annat, mer skyddat protokoll, som SFTP/SCP, som tillhandahålls med de flesta implementationer av Secure Shell-protokollet.
FTPS
FTPS (FTP + SSL) är en utvidgning av den standardiserade filöverföringsprotokollen, som lägger till möjligheten att skapa krypterade sessioner med hjälp av protokollet SSL (Secure Sockets Layer). Idag tillhandahålls skyddet av dess mer avancerade motsvarighet TLS (Transport Layer Security).
SSL
SSL-protokollet föreslogs av Netscape Communications 1996 för att säkerställa säkerhet och sekretess i internetanslutningar. Protokollet stödjer autentisering av klient och server, är oberoende av applikationer och är transparent för protokollen HTTP, FTP och Telnet.
SSL Handshake-protokollet består av två steg: autentisering av servern och valfritt autentiseringssteg för klienten. I det första steget skickar servern sitt certifikat och krypteringsparametrar som svar på klientens begäran. Klienten genererar sedan en masternyckel, krypterar den med serverns offentliga nyckel och skickar den till servern. Servern dekrypterar masternyckeln med sin privata nyckel och bekräftar sin identitet för klienten genom att returnera ett meddelande signerat med klientens masternyckel.
Efterföljande data krypteras och verifieras med nycklar som hämtats från denna masternyckel. I det andra steget, som inte är obligatoriskt, skickar servern en begäran till klienten, som bekräftar serverns autenticitet genom att returnera begäran med sin egen digitala signatur och certifikat för den offentliga nyckeln.
SSL stöder ett antal kryptografiska algoritmer. Under anslutningsetablering används kryptosystemet för offentlig nyckel RSA. Efter nyckelutbytet används många olika algoritmer: RC2, RC4, IDEA, DES och TripleDES. MD5 används också - en algoritm för att skapa meddelandedigester. Syntaxen för certifikat med offentlig nyckel beskrivs i X.509.
En av de viktigaste fördelarna med SSL är dess fullständiga plattformsoberoende. Protokollet är utvecklat på principer av portabilitet, och ideologin bakom dess konstruktion är oberoende av de applikationer i vilka det används. Dessutom är det viktigt att notera att andra protokoll kan läggas ovanpå SSL-protokollet; antingen för att ytterligare öka säkerhetsnivån för de målade informationsflödena, eller för att anpassa SSL:s kryptografiska kapabiliteter för en specifik uppgift.
SSL-anslutning
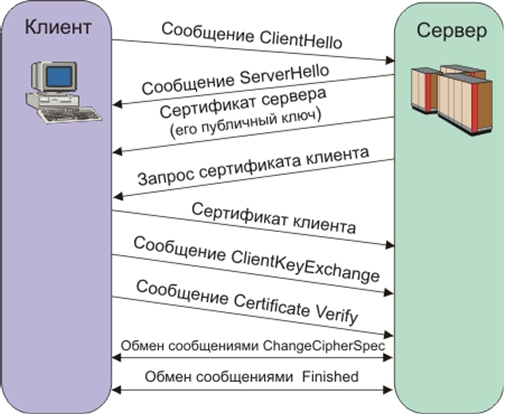
Den tillhandahållna SSL-säkra kanalen har tre huvudegenskaper:
- Kanalen är privat. Kryptering används för alla meddelanden efter en enkel dialog som syftar till att fastställa den hemliga nyckeln.
- Kanalen är autentiserad. Serverns sida av dialogen autentiseras alltid, medan klientens sida autentiseras valfritt.
- Kanalen är pålitlig. Transport av meddelanden inkluderar integritetskontroll (med hjälp av MAC).
Egenskaper hos FTPS
Det finns två implementeringar av FTPS som använder olika metoder för att tillhandahålla säkerhet:
- Den implicita metoden innebär användning av den standardiserade SSL-protokollen med sessionetablering före dataöverföring, vilket å sin sida bryter mot kompatibiliteten med vanliga FTP-klienter och servrar. För att säkerställa bakåtkompatibilitet med klienter som inte stöder FTPS används TCP-port 990 för kontrollanslutning och 989 för dataöverföring. Detta gör att den standardiserade porten 21 för FTP-protokollet kan bevaras. Denna metod anses vara föråldrad.
- Explicit – mycket mer bekvämt eftersom det använder standard FTP-kommandon, men vid svar krypterar det data, vilket möjliggör ett och samma styranslutning för både FTP och FTPS. Klienten måste uttryckligen begära säker dataöverföring från servern och sedan bekräfta krypteringsmetoden. Om klienten inte begär säker överföring, har FTPS-servern rätt att antingen behålla eller stänga av den oskyddade anslutningen. Mekanismen för förhandling av identitet och dataskydd lades till under RFC 2228, som inkluderar ett nytt FTP-kommando, AUTH. Även om denna standard inte uttryckligen definierar skyddsmekanismer, fastställer den att en säker anslutning ska initieras av klienten med hjälp av den ovan beskrivna algoritmen. Om säkra anslutningar inte stöds av servern, ska felkod 504 returneras. FTPS-klienter kan få information om serverns stödda skyddprotokoll genom kommandot FEAT, men servern är inte skyldig att avslöja vilka säkerhetsnivåer den stöder. De vanligaste FTPS-kommandona är AUTH TLS och AUTH SSL, som ger skydd genom TLS respektive SSL.
SFTP
SFTP (Secure File Transfer Protocol) – ett applikationsprotokoll för filöverföring som fungerar ovanpå en säker kanal. Det ska inte förväxlas med (Simple File Transfer Protocol), som har samma förkortning. Medan FTPS är enbart en utökning av FTP, är SFTP ett separat och helt orelaterat protokoll som använder SSH (Secure Shell – säker skal).
Säker skal
Utvecklingen av protokollet utfördes av en av IETF-grupperna kallad Secsh. Arbetsdokumentationen för det nya SFTP-protokollet blev inte en officiell standard, men började tillämpas aktivt för utveckling av applikationer. Senare släpptes sex versioner av protokollet. Men den gradvisa tilläggningen av funktionalitet ledde till att den 14 augusti 2006 togs beslutet att avbryta arbetet med protokollets utveckling på grund av att huvudmålet för projektet (utveckling av SSH) var uppfyllt och att det inte fanns tillräcklig expertis för att gå vidare med utvecklingen av ett fullständigt protokoll för fjärrfilsystem.
SSH är ett nätverksprotokoll som möjliggör fjärrhantering av operativsystem och tunneling av TCP-anslutningar (till exempel för att överföra filer). Det är liknande i funktionalitet med protokollen Telnet och rlogin, men till skillnad från dem krypterar det all trafik, inklusive överförda lösenord. SSH tillåter val av olika krypteringsalgoritmer. SSH-klienter och SSH-servrar finns tillgängliga för de flesta nätverksoperativsystem.
SSH gör det möjligt att säkert överföra nästan vilket annat nätverksprotokoll som helst i en osäker miljö. På så sätt kan man inte bara arbeta på datorn på distans via kommandoraden, utan också överföra ljud eller video (till exempel från en webbkameran) över en krypterad kanal. Dessutom kan SSH använda komprimering av överförda data för efterföljande kryptering, vilket är praktiskt, till exempel för att fjärrstarta X WindowSystem-klienter.
Den första versionen av protokollet, SSH-1, utvecklades 1995 av forskaren Tatu Ylönen vid Tekniska universitetet i Helsingfors (Finland). SSH-1 skrevs för att säkerställa mer konfidentialitet än protokollen rlogin, telnet och rsh. År 1996 utvecklades en säkrare version av protokollet, SSH-2, som är inkompatibel med SSH-1. Protokollet blev ännu mer populärt och år 2000 hade det cirka två miljoner användare. Idag syftar termen "SSH" vanligtvis på just SSH-2, eftersom den första versionen av protokollet, på grund av betydande brister, numera praktiskt taget inte används. År 2006 godkände IETF:s arbetsgrupp protokollet som en Internetstandard.
Det finns två vanliga implementationer av SSH: en privat kommersiell och en gratis öppen. Den öppna implementationen kallas OpenSSH. År 2006 använde 80 % av datorerna på Internet just OpenSSH. Den privata implementationen utvecklas av SSH Communications Security, som är ett helägt dotterbolag till Tectia Corporation, och är gratis för ideellt bruk. Dessa implementationer innehåller praktiskt taget samma uppsättning kommandon.
Protokoll SSH-2, till skillnad från telnet-protokollet, är motståndskraftigt mot avlyssningsattacker ("sniffing"), men sårbart för "man-in-the-middle"-attacker. Protokoll SSH-2 är också motståndskraftigt mot attacker genom sessionhijacking, eftersom det är omöjligt att ansluta sig till en redan etablerad session eller att fånga den.
För att förhindra "man-in-the-middle"-attacker vid anslutning till en värd vars nyckel ännu inte är känd för klienten, visar klientprogramvaran användaren en "nyckelfingeravtryck". Det rekommenderas att noggrant kontrollera det av klientprogramvaran visade "nyckelfingeravtrycket" mot serverns nyckelfingeravtryck, helst erhållet via pålitliga kommunikationskanaler eller personligen.
Stöd för SSH finns i alla UNIX-liknande system, och de flesta av dem har standardverktyg som inkluderar ssh-klient och server. Det finns många implementationer av SSH-klienter även för icke-UNIX operativsystem. Protokollet har blivit populärt efter den omfattande utvecklingen av trafikanalysatorer och sätt att störa lokala nätverk, som en alternativ lösning till det osäkra Telnet-protokollet för att hantera viktiga noder.
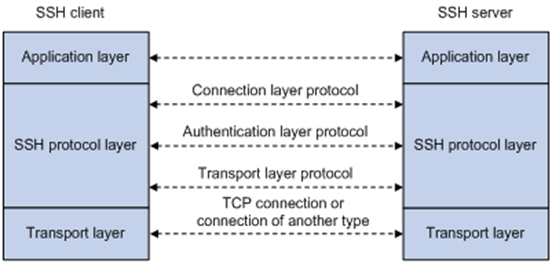
Kommunikation med hjälp av SSH
För att arbeta via SSH krävs en SSH-server och en SSH-klient. Servern lyssnar på anslutningar från klientmaskiner och vid upprättande av kontakt autentiserar den sig, varefter den börjar betjäna klienten. Klienten används för att logga in på en fjärrmaskin och köra kommandon.
Jämförelse med FTPS
Det som främst skiljer SFTP från standard FTP och FTPS är att SFTP krypterar absolut alla kommandon, användarnamn, lösenord och annan konfidentiell information.
Både FTPS och SFTP använder en kombination av asymmetriska algoritmer (RSA, DSA), symmetriska algoritmer (DES/3DES, AES, Twhofish etc.), samt algoritmer för nyckelutbyte. För autentisering använder FTPS (eller, för att vara mer exakt, SSL/TLS via FTP) X.509-certifikat, medan SFTP (SSH-protokollet) använder SSH-nycklar.
X.509-certifikat innehåller en offentlig nyckel och viss information om certifikatets ägare. Denna information gör det möjligt att kontrollera certifikatets integritet, äkthet och ägaren av certifikatet. X.509-certifikat har en motsvarande privat nyckel som vanligtvis lagras separat från certifikatet av säkerhetsskäl.
SSH-nyckeln innehåller endast den offentliga nyckeln (den motsvarande privata nyckeln lagras separat). Den innehåller ingen information om nyckelns ägare. Vissa SSH-implementationer använder X.509-certifikat för autentisering, men de verifierar faktiskt inte hela certifikatkedjan — endast den offentliga nyckeln används (vilket gör att autentiseringen är ofullständig).
Slutsats
FTP-protokollet spelar fortfarande en viktig roll när det gäller lagring och distribution av information på nätet trots sin ålder. Det är ett användarvänligt, multifunktionellt och standardiserat protokoll. Många filarkiv bygger på det, vilket gör tekniskt arbete mer effektivt. Dessutom är det lätt att konfigurera, och server- och klientprogram finns nästan för alla aktuella och mindre aktuella plattformar.
Dess skyddade versioner löser i sin tur problemet med sekretessen för lagrad och överförd data i dagens värld. Båda nya protokollen har sina fördelar och nackdelar och utför något olika roller. I de områden där ett filarkiv är nödvändigt, är det att föredra att använda FTPS, särskilt om den klassiska FTP redan har använts där. SFTP är mindre vanligt på grund av sin inkompatibilitet med det äldre protokollet, men det är mer säkert och har större funktionalitet, eftersom det är en del av systemet för fjärrstyrning.
Källförteckning
Källa: habr.com
