

Trots en vanlig uppfattning löser inte ett system för kontroll och åtkomst hantering säkerhetsproblem på egen hand. I verkligheten ger SAKM en möjlighet att hantera sådana problem.
När du väljer SAKM utifrån den färdiga säkerhetspaket som helt ska eliminera företagets risker, är svårigheter oundvikliga. Dessutom kommer komplexa frågor att visa sig först efter systemets implementering.
Först och främst – svårigheter med anslutning och gränssnitt. Men det finns många andra risker som kan äventyra företaget. I den här artikeln kommer vi noggrant att utforska de olösta frågorna kring interaktion med fysiska säkerhetssystem samt presentera Ivideons lösning för kontroll av passager och personal.
Problem och risker
1. Tillgänglighet och driftsäkerhet
Traditionellt tillhör företag som arbetar med "ständigt cykel" metallproducenter, kraftverk och kemisk industri. Faktum är att en stor del av den moderna affärsvärlden redan har gått över till ett "ständigt cykel" och är mycket känslig för planerade och oplanerade driftstopp.
SAKM omfattar fler användare än det verkar. I traditionella säkerhetssystem krävs det att du ständigt håller kontakt med alla användare för att undvika driftstopp i verksamheten – genom nyhetsbrev, push-notiser, meddelanden "kollegor, bommen fungerar inte" i meddelandeappar. Detta hjälper åtminstone till att minska desinformation vid problem med SAKM.
2. Arbetshastighet
Traditionella system som bygger på kort tar överraskande mycket arbetstid. Det förekommer att våra klienters anställda ofta glömmer eller helt enkelt tappar bort sina accesskort. Upp till 30 minuter av arbetstid spenderas på att utfärda nya pass.
Med en genomsnittlig lön för företaget på 100 000 rubel kostar 30 minuter arbetstid 284 rubel. 100 sådana incidenter innebär en förlust på 28 400 rubel exklusive skatter.
3. Konstant uppdateringar
Problemet är att systemet inte uppfattas som något som kräver ständiga uppdateringar. Utöver själva säkerheten handlar det också om bekvämligheten med övervakning och rapportering.
4. Obefogad åtkomst
Passersystemen är sårbara för obehörig åtkomst, både utifrån och inifrån. Det mest uppenbara problemet i detta avseende är rättelser i tidsregistreringen. En anställd "försenar" sig varje dag med 30 minuter, korrekturläser sedan loggarna och får ledningen att framstå som dårar.
Detta är inte ett hypotetiskt scenario utan en verklig händelse från vår erfarenhet med kunder. "Förseningarna", omräknat per person, kostade ägaren nästan 15 000 kronor i skada per månad. I skala med ett stort företag blir summan betydande.
5. Sårbara områden
Vissa anställda kan på egen hand ändra sina åtkomsträttigheter och gå överallt när som helst. Behöver jag tydliggöra att denna sårbarhet utgör betydande risker för företaget?
Överhuvudtaget är passersystem inte bara en stängd dörr eller en snarkande vakthavande. På företaget, kontoret eller lagret kan det finnas många platser med olika åtkomstnivåer. Vissa ställen ska bara ledningen kunna komma till, andra har öppna utrymmen för entreprenörer, men alla andra är stängda, eller så finns det ett konferensrum för besökare med tillfällig tillgång och stängd passage till andra våningar. I alla fall kan ett omfattande system för fördelning av åtkomsträttigheter användas.
Vad är fel med klassiska passersystem
För att börja, låt oss definiera vad som menas med "klassiskt genomgångssystem". Vi ska räkna med: en snurrgrind eller dörr med elektriskt lås, en åtkomstkort, en kortläsare, en kontroller, en dator (eller Raspberry eller något baserat på Arduino), en databas.
Även i det enklaste fallet har ni bara en person med en skylt som säger "Vakt" och som skriver in alla besökares uppgifter för hand i en pappersdagbok.
För några år sedan hade Ivideon ett passersystem baserat på kort. Som praktiskt taget överallt i Ryssland. Nackdelarna med RFID-kort/fjärrnycklar är välkända:
- Korten är lätta att tappa – en nackdel i hastighet, en nackdel i arbetstid.
- Korten är lätta att förfalska – krypteringen av åtkomstkortet är en spännande historia.
- En anställd behövs för att ständigt dela ut och byta kort och hantera fel.
- Sårbarheten är lätt att dölja – en kopia av en anställds kort kan vara identisk med originalet.
Det är värt att nämna tillgång till databasen – om du använder ett system baserat på en smartphone-applikation istället för kort, är det sannolikt att det finns en lokal server med en centraliserad databastillgång på ditt företag. När du har tillgång till den kan du enkelt blockera vissa anställda och ge obehörig tillgång till andra, låsa eller öppna dörrar, och genomföra en DOS-attack.
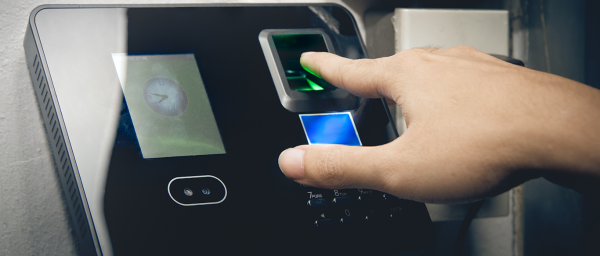
Det kan inte sägas att man blundar för problemen. Populariteten av sådana lösningar är lätt att förstå – det är enkelt och billigt. Men enkelt och billigt är inte alltid "bra". Man har försökt delvis lösa problemen med hjälp av biometriska system – fingeravtryckssensorer har kommit istället för smartkort. Det kostar definitivt mer, men nackdelarna är inte färre.
Läsaren fungerar inte alltid perfekt, och människor är tyvärr inte tillräckligt uppmärksamma. Den kan lätt bli smutsig och oljig. Som ett resultat kan en anställd visa sig komma två gånger enligt systemets rapporter eller bara komma och inte gå iväg. Eller så trycker man två gånger på sensorn med samma finger, vilket gör att systemet "äts" av ett fel.
Med korten är det inte bättre – det är inte ovanligt att en chef måste justera arbetstiden manuellt för personalen på grund av en defekt läsare.
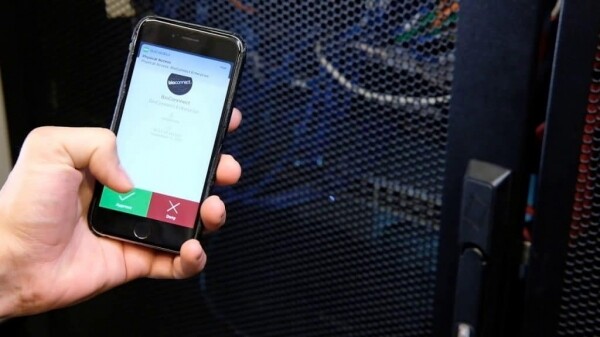
Ett annat alternativ är baserat på en smartphone-applikation. Fördelen med mobil åtkomst är att smartphones sällan går förlorade, går sönder eller glöms kvar hemma. Applikationen hjälper till att ställa in realtidsövervakning av kontorsnärvaro oavsett arbetsschema. Men den är inte skyddad mot problem som hackning, förfalskning och kapning.
Smartphone löser inte problemet när en användare registrerar in- och utpassering för en annan. Det är ett allvarligt problem och förluster för företag uppgående till hundratals miljoner dollar.
Datainsamling
När företag väljer åtkomstkontrollsystem fokuserar de ofta bara på grundläggande funktioner, men med tiden inser de att de behöver mycket mer information från systemen. Det är extremt praktiskt att aggregera data från entrén – hur många människor har kommit till företaget, vem är närvarande på kontoret just nu, på vilken våning en specifik anställd befinner sig?
Om man går bortom klassiska biljettluckor kommer användningsscenarierna för åtkomstkontrollsystem att överraska med sin mångfald. Till exempel kan säkerhetssystemet övervaka kunder i ett anti-café där man endast betalar för den tid man vistas.
I ett coworkingutrymme eller antikafé kan ett modernt accesskontrollsystem automatiskt spåra arbetstimmar och hantera åtkomst till kök, mötesrum och VIP-salar. (Istället får man ofta se id-kort av kartong med streckkoder.)
En annan funktion som ofta glöms bort i sista stund är att begränsa åtkomsträttigheter. Om vi anställer eller avskedar en anställd måste vi ändra hans eller hennes rättigheter i systemet. Problemet försvåras ytterligare när man har flera regionala kontor.
Man vill kunna hantera rättigheter på distans, inte genom en operatör vid grindarna. Och om ni har många lokaler med olika nivåer av tillgång? Man kan inte placera en vakt vid varje dörr (åtminstone inte eftersom även de ibland måste lämna sin post).
Ett accesskontrollsystem som bara kontrollerar in-/utgång kan inte hjälpa till med allt ovanstående.
När vi på Ivideon sammanställde dessa problem och krav från marknaden för accesskontrollsystem, gjorde vi en spännande upptäckte: Liknande system finns naturligtvis, men kostnaden uppgår till tiotals och hundratals tusen rubel.
Accesskontrollsystem som en molntjänst
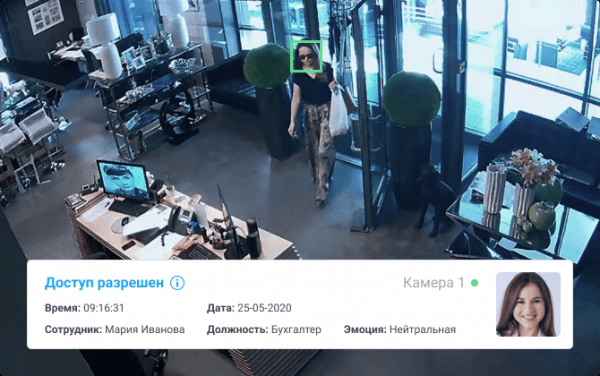
Föreställ dig att du inte längre behöver tänka på att välja hårdvara. Frågor om var den ska placeras och vem som ska underhålla den försvinner när man väljer moln. Och tänk även att kostnaden för accesskontrollsystemet nu är tillgänglig för alla företag.
Kunder har kommit till oss med en tydlig uppgift – de behöver kameror för övervakning. Men vi har utökat gränserna för vanligt molnbaserad övervakning och skapat för att övervaka ankomst- och avresetider med push-notiser till chefen.
Dessutom kopplade vi kamerorna till dörrkontroller och befriade ledningen från problem med id-kort. Det dök upp en lösning som kan:
- Släppa in baserat på ansikte – inga kort och vakter vid ingången behövs.
- Hålla reda på arbetstid – med insamling av data om anställdas in- och utgång.
- Skicka notiser vid ankomst av alla eller specifika anställda.
- Exportera data om arbetad tid för alla anställda.
Ivideon accesskontrollsystem gör det möjligt att organisera kontaktlös åtkomst till lokaler med teknik för. Allt som krävs är en (en fullständig lista över stödda kameror kan fås på begäran), kopplad till Ivideon-tjänsten med Faces-planen.
Kameran har en larmutgång för att ansluta till dörrlås- eller turniketkontroller – efter att en anställd har identifierats öppnas dörren automatiskt.
Du kan övervaka passagens drift, ge behörigheter och få säkerhetsuppdateringar online. Ingen sårbar lokal databas. Ingen app för att få administratörsrättigheter.
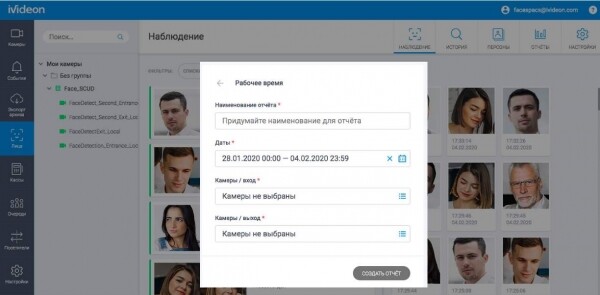
Ivideon SCSM skickar automatiskt information till ledningen. Det finns en överskådlig rapport "Arbetstid" och en tydlig lista över anställdas detektioner på arbetsplatsen.
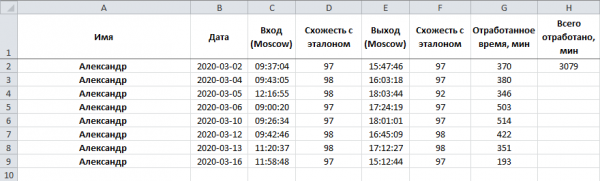
En av våra kunder gav anställda tillgång till rapporterna (exempel på skärmdumpen ovan) – detta gjorde det möjligt att objektivt kontrollera uppgifterna om den tid som tillbringades i kontoret och förenklade den egna tidrapporteringen.
Systemet är enkelt att skala från små företag till stora företag – det spelar ingen roll hur många kameror du ansluter. Allt fungerar med minimal medverkan från de anställda.
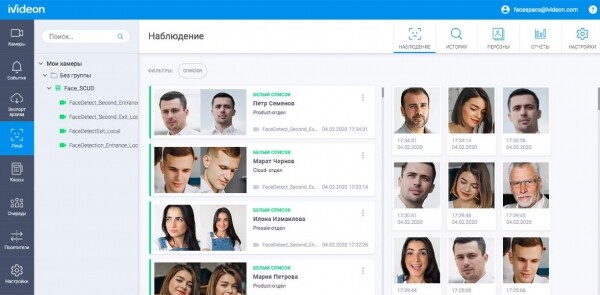
Det finns en extra videobekräftelse – det är tydligt vem som använde "nyckelkortet". Sårbarheterna "glömt/tappat kort" och "måste snabbt släppa in 10 gäster på kontoret, ge ett kort med multiåtkomst" försvinner helt vid ansiktsigenkänning.
Det är inte möjligt att duplicera ansiktet. (Eller skriv i kommentarerna hur du ser det.) Ansiktet är ett kontaktlöst sätt att få åtkomst till lokalen, vilket är viktigt under svåra epidemiologiska förhållanden.
Rapporter uppdateras kontinuerligt – mer värdefull information blir tillgänglig.
Låt oss sammanfatta de viktigaste tekniska möjligheterna hos vårt ansiktsigenkänningssystem, som fungerar både inom SCSM och för :
- Den totala databasen av ansikten rymmer upp till 100 000 personer
- 10 ansikten kan analyseras samtidigt i ramen
- Tidslagringen för händelseinformationen (detektionsarkiv) är 3 månader
- Tid för igenkänning: 2 sekunder
- Antal kameror: obegränsat
Varken glasögon, skägg eller huvudbonader påverkar systemets funktion i större utsträckning. I den senaste uppdateringen har vi till och med lagt till en maskdetektor.
För att ansluta kontaktlös öppning av dörrar och turniketer med hjälp av ansiktsigenkänningstekniken, besök vår webbplats. Genom formuläret på ansökningssidan kan du lämna dina kontaktuppgifter och få fullständig rådgivning om produkten.
Källa: habr.com
