

Bitdefender Labs, som forskar inom säkerhetsprogramvara, har avslöjat detaljer om en ny skadlig programvara som attackerar Android-enheter. Enligt experterna beter den sig något annorlunda jämfört med de flesta vanliga hot, eftersom den inte attackerar alla enheter. Istället väljer viruset ut användare vars data det kan utvinna mest värdefull information från.
Utvecklarna av den skadliga programvaran har förhindrat den från att attackera användare i vissa regioner, inklusive länder som tidigare ingick i Sovjetunionen, Afrika och Mellanöstern. Australien är enligt forskningen huvudmålet för hackarna. Även ett stort antal enheter i USA, Kanada och vissa europeiska länder har blivit infekterade.
Den skadliga programvaran upptäcktes först av experter i början av detta år, även om den började spridas redan 2016, och det uppskattas att den har infekterat enheter hos hundratusentals användare under denna tid. Sedan början av året har programvaran redan drabbat tiotusentals enheter.
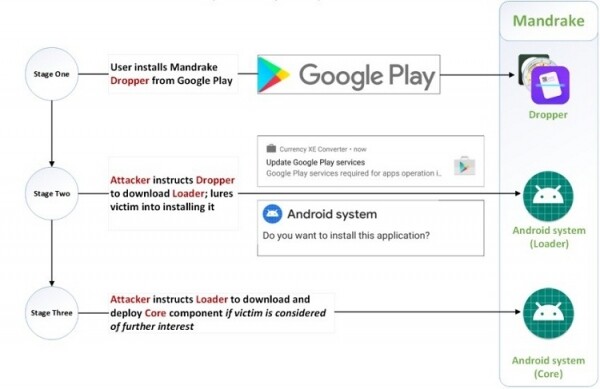
Anledningen till att viruset har förblivit obemärkt på Google Play under lång tid är att den skadliga koden i princip inte är integrerad i själva applikationerna, utan att de använder en process som aktiverar spionagefunktioner endast på direkt kommando. Hackarna bakom detta aktiverar inte dessa funktioner vid Googles tester. Men när den skadliga koden har aktiverats kan applikationen samla in nästan all information från enheten, inklusive inloggningsuppgifter för webbplatser och applikationer.
Bogdan Botezatu, chef för forskning och hotrapporter på Bitdefender, kallade Mandrake för en av de mest kraftfulla skadliga programvarorna för Android. Dess slutliga mål är att få full kontroll över enheten och kompromettera användarkonton.
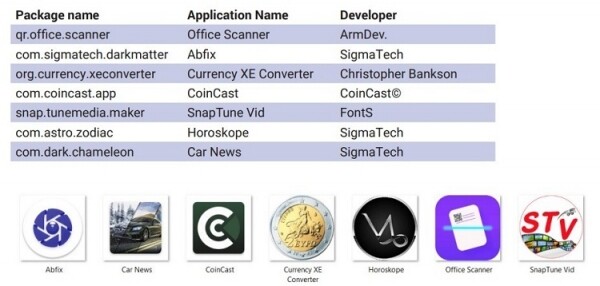
För att förbli obemärkt under många år spreds Mandrake genom olika appar på Google Play, publicerade under olika utvecklares namn. Appar som används för att sprida skadlig kod stöds också relativt väl för att bevara illusionen av att dessa program är pålitliga. Utvecklarna svarar ofta på recensioner och många appar har supportsidor på sociala medier. Det mest intressanta är att apparna helt raderar sig själva från enheten så snart de har fått all nödvändig data.
Google har varken kommenterat situationen och det är mycket möjligt att hotet fortfarande är aktivt. Det bästa sättet att undvika att infekteras av Mandrake är att installera beprövade appar från välrenommerade utvecklare.
Källa: 3dnews.ru
