

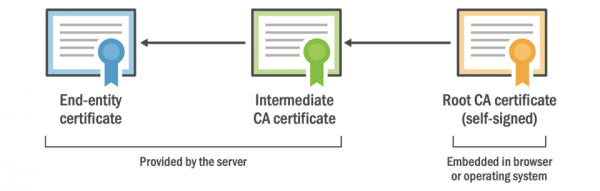
För att webbläsaren ska kunna autentisera webbplatsen, presenterar den sig med en giltig certifikatkedja. En typisk kedja visas ovan, och den kan innehålla mer än ett intermediärt certifikat. Det minimiantal certifikat som krävs i en giltig kedja är tre.
Rotcertifikatet är hjärtat av certifikatutfärdaren. Det är bokstavligen inbakat i ditt operativsystem eller din webbläsare, och det finns fysiskt på din enhet. Det kan inte ändras från servern. En tvingande uppdatering av operativsystemet eller inbyggd programvara på enheten krävs.
Säkerhetsspecialisten Scott Helme , och de stora problemen kommer att uppstå för certifikatutfärdaren Let’s Encrypt, eftersom detta idag är den mest populära CA:n på internet och dess rotcertifikat snart kommer att "förfalla". Bytet av rotcertifikat från Let’s Encrypt .
De slutgiltiga och intermediära certifikaten från certifikatutfärdaren (CA) levereras till klienten från servern, medan rotcertifikatet redan finns hos klienten så med hjälp av denna samling certifikat kan en kedja byggas och webbplatsen autentiseras.Problemet är att varje certifikat har en giltighetstid, efter vilken det behöver bytas ut. Till exempel, från och med den 1 september 2020 planerar de att i webbläsaren Safari införa begränsningar för giltighetstiden för serverns TLS-certifikat
som högst kan vara 398 dagar .
gäller även rotcertifikat från CA. inte CA-certifikat regleras av en annan uppsättning regler, så de har olika begränsningar för giltighetstid. Mycket ofta förekommer det intermediära certifikat med en giltighetstid på 5 år och rotcertifikat med en livslängd på till och med 25 år!
Det är vanligtvis inga problem med intermediära certifikat, eftersom de levereras till kunden av servern, som oftare byter ut sitt eget certifikat, så i samband med detta byter det också ut det intermediära. Det är ganska lätt att byta ut det tillsammans med servercertifikatet, i motsats till rotcertifikatet från CA.
Det finns vanligtvis inga problem med intermedierade certifikat, eftersom de levereras till kunden av servern, som själv oftare byter ut sitt eget certifikat, så i samband med denna procedur byter den även ut det intermedierade certifikatet. Det är ganska enkelt att byta ut det tillsammans med servercertifikatet, till skillnad från rotcertifikatet från CA.
Som vi redan har nämnt är den rot CA inbyggd direkt i själva klientenheten, i operativsystemet, i webbläsaren eller annan programvara. Ändring av rot CA på webbplatsen kan inte kontrolleras. Här krävs en uppdatering på klienten, oavsett om det är en uppdatering av operativsystemet eller mjukvaran.
Vissa rot CA har funnits i mycket länge, i 20-25 år. Snart kommer några av de äldsta rot CA att närma sig slutet av sin naturliga livslängd; deras tid är nästan ute. För de flesta av oss kommer detta inte att vara ett problem alls, eftersom CA har skapat nya rotcertifikat som har spridits över hela världen i operativsystem och webbläsaruppdateringar i flera år. Men om någon inte har uppdaterat sitt operativsystem eller sin webbläsare på länge, är det en viss typ av problem.
En sådan situation uppstod den 30 maj 2020 klockan 10:48:38 GMT. Detta är den exakta tidpunkten då från certifikatutfärdaren Comodo (Sectigo) gick ut.
Det användes för att korssignera och säkerställa kompatibilitet med föråldrade enheter som inte har det nya rotcertifikatet USERTrust.
Tyvärr uppstod problem inte bara i föråldrade webbläsare utan också i icke-webbläsarklienter baserade på OpenSSL 1.0.x, LibreSSL och . Till exempel i TV-boxar , i tjänster , i Fortinet-appar, Chargify, på .NET Core 2.0-plattformen under Linux och .
Man trodde att problemet endast skulle påverka föråldrade system (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9 osv.) eftersom moderna webbläsare kan använda det andra rotcertifikatet USERTRust. Men i realiteten började det bli fel i hundratals webbtjänster som använde fria bibliotek som OpenSSL 1.0.x och GnuTLS. Den säkra anslutningen kunde inte etableras och det visades ett felmeddelande om att certifikatet hade utgått.
Nästa — Let’s Encrypt
Ett annat bra exempel på en kommande förändring av rot CA är certifikatutfärdaren Let’s Encrypt. Redan planerade de att byta från Identrust-kedjan till sin egen ISRG Root-kedja, men det .
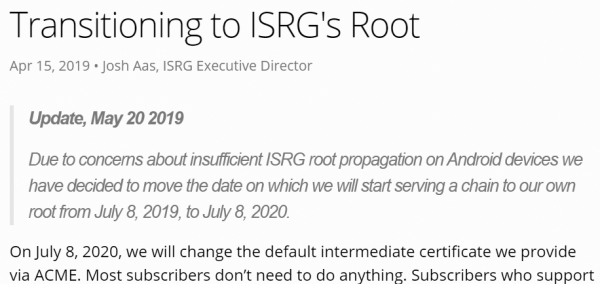
"På grund av oro över otillräcklig spridning av ISRG-roten på Android-enheter beslutade vi att skjuta upp datumet för övergång till vår egen rot från den 8 juli 2019 till den 8 juli 2020," säger Let’s Encrypts officiella meddelande.
Datumet fick flyttas på grund av ett problem som kallas 'rotpropagering', närmare bestämt bristen på rotpropagering, när den rot-CA inte är tillräckligt utbredd bland alla kunder.
För närvarande använder Let’s Encrypt ett korsvis signerat mellanliggande certifikat med en kedja till roten IdenTrust DST Root CA X3. Detta rotcertifikat utfärdades redan i september 2000 och går ut den 30 september 2021. Fram till dess planerar Let’s Encrypt att övergå till sin egen självsignerade rot ISRG Root X1.
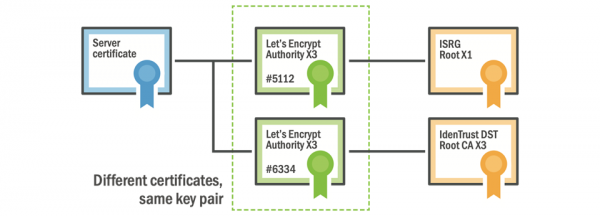
Roten ISRG utfärdades den 4 juni 2015. Efter detta inleddes processen för att godkänna det som en certifikatmyndighet, som avslutades Från och med detta ögonblick blev rot-CA tillgänglig för alla kunder genom en uppdatering av operativsystemet eller programvaran. Det som behövdes var att installera uppdateringen.
Men det är här problemet ligger.
Om din mobiltelefon, TV eller annan enhet inte har uppdaterats på två år – hur kommer den att veta om det nya rotcertifikatet ISRG Root X1? Och om det inte installeras i systemet, kommer alla servercertifikat från Let’s Encrypt att erkännas som ogiltiga så fort Let’s Encrypt övergår till den nya roten. I Android-ekosystemet finns det många gamla enheter som inte har uppdaterats på länge.
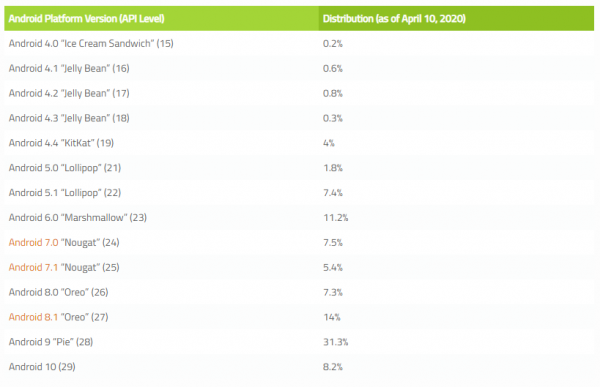
Android-ekosystemet
Det är därför Let’s Encrypt har skjutit upp övergången till sin egen rot ISRG och fortfarande använder det mellanliggande steget som går ner till roten IdenTrust. Men övergången måste göras. Och datumet för byte av rot har fastställts till .
För att kontrollera om din enhet (TV, set-top box eller annan klient) har den rot ISRG X1 installerad, öppna testsidan. Om det ingen säkerhetsvarning visas, är allt normalt.
Let’s Encrypt är inte den enda som står inför problemet med att övergå till den nya roten. Kryptering på internet har använts i lite mer än 20 år, så just nu är det dags för många rotcertifikat att löpa ut.
Ägare av smarta TV-apparater som inte har uppdaterat sin Smart TV-programvara på flera år kan stöta på detta problem. Till exempel den nya roten GlobalSign Släpptes 2012, och efter det kan vissa äldre smarta TV-apparater inte bygga en kedja till den, eftersom denna rot-CA helt enkelt saknas. Särskilt dessa kunder kunde inte skapa en säker anslutning till webbplatsen bbc.co.uk. För att lösa problemet var BBC:s administratörer tvungna att använda en workaround: de genom ytterligare mellanliggande certifikat, med hjälp av gamla rötter och , som ännu inte har blivit ogiltig.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Detta är en tillfällig lösning. Problemet försvinner inte om klientprogramvaran inte uppdateras. En smart TV är i grunden en begränsad dator som kör Linux. Och utan uppdateringar kommer dess rotcertifikat oundvikligen att bli ogiltiga.
Detta gäller alla enheter, inte bara TV-apparater. Om du har någon enhet som är ansluten till internet och som har marknadsförts som en "smart" enhet, så gäller problemet med ogiltiga certifikat nästan säkert för den. Om enheten inte uppdateras kommer det rotcertifikatsförråd som CA:s förvaltningar har så småningom att bli föråldrat, och till slut kommer problemet att dyka upp. Hur snart problemet uppstår beror på tiden för den senaste uppdateringen av rotcertifikatsförrådet. Detta kan vara flera år innan enhetens faktiska utgivningsdatum.
För övrigt är detta problemet med varför vissa stora medieplattformar inte kan använda moderna automatiserade certifikatcentrum som Let’s Encrypt, skriver Scott Helme. De passar inte för smarta TV-apparater, och antalet rötter är för lågt för att säkerställa certifikatstödet för föråldrade enheter. Annars kan TV:n helt enkelt inte starta moderna streamingtjänster.
Den senaste incidenten med AddTrust visade att även stora IT-företag ibland är oförberedda på att ett rotcertifikat löper ut.
Det finns bara en lösning på problemet — uppdatering. Utvecklarna av smarta enheter måste på förhand säkerställa en mekanism för att uppdatera programvara och rotcertifikat. Å andra sidan är det inte i tillverkares intresse att säkerställa att deras enheter fungerar efter garantiperioden.
Källa: habr.com
