

Hej alla, jag heter Sergey Emelyanchik. Jag är chef för företaget Audit-Telecom, huvudutvecklare och författare till systemet Veliam. Jag beslöt mig för att skriva en artikel om hur jag och en vän skapade ett outsourcingföretag, skrev programvara för oss själva och senare började distribuera den till alla intresserade genom SaaS-systemet. Om hur jag kategoriskt inte trodde att detta var möjligt. Artikeln kommer att innehålla inte bara berättelsen, utan också tekniska detaljer om hur produkten Veliam skapades. Inklusive vissa delar av koden. Jag kommer att berätta om vilka misstag vi gjorde och hur vi senare rättade till dem. Det fanns tvivel om huruvida man skulle publicera en sådan artikel. Men jag tänkte att det är bättre att göra det, få feedback och förbättra sig, än att inte publicera artikeln och fundera på vad som skulle ha hänt om…
Bakgrund
Jag arbetade som IT-anställd i ett företag. Företaget var ganska stort med en komplex nätverksstruktur. Jag kommer inte att gå in på mina arbetsuppgifter, jag kan bara säga att utveckling av något inte ingick i dem.
Vi hade övervakning, men av rent akademiskt intresse ville jag prova att skriva min egen enklaste version. Idén var densamma: jag ville att det skulle vara i webben, så att man enkelt utan installation av några klienter skulle kunna logga in och se vad som händer med nätverket från vilken enhet som helst, inklusive mobil enhet via Wi-Fi, och jag ville även snabbt förstå i vilket rum utrustningen som "strulade" låg, eftersom det fanns mycket strikta krav på svarstid vid sådana problem. Resultatet blev att jag hade en plan i huvudet att skriva en enkel webbsida, där bakgrunden skulle vara en jpeg med nätverksdiagrammet, skära ut de egna enheterna med deras IP-adresser från den bilden, och över bilden i rätt koordinater visa dynamiskt innehåll i form av en grön eller blinkande röd IP-adress. Uppgiften var ställd, vi sätter igång.
Tidigare har jag sysslat med programmering i Delphi, PHP, JS och mycket ytligt C++. Jag har ganska bra kunskap om nätverksarbete. VLAN, Routing (OSPF, EIGRP, BGP), NAT. Detta var tillräckligt för att skriva en prototyp av en primitiv övervakning själv.
Jag skrev det jag tänkt på i PHP. Servern Apache och PHP kördes på Windows eftersom Linux vid den tidpunkten kändes väldigt komplicerat och oförståeligt för mig; som jag senare insåg, gjorde jag ett stort misstag, då Linux på många sätt är mycket enklare än Windows. Men det är ett separat ämne, och vi vet alla hur mycket debatt det finns kring detta. Windows schemaläggaren körde PHP-skriptet med korta intervall (jag minns inte exakt, men något som en gång var tredje sekund) för att göra en pingfråga på alla objekt och spara status i en fil.
system(“ping -n 3 -w 100 {$ip_address}“);
Ja, jag hade också inte börjat arbeta med databaser vid den tiden. Jag visste inte att man kunde köra processer parallellt, och genomgången av alla noder i nätverket tog lång tid eftersom detta skedde i ett enda flöde. Särskilt problematiskt blev det när flera noder var otillgängliga, eftersom varje nod fördröjde skriptet med 300 ms. På klientsidan fanns en enkel loopande funktion som med några sekunders intervall hämtade uppdaterad information från servern via en Ajax-förfrågan och uppdaterade gränssnittet. Efter tre misslyckade pings i rad, om en webbsida för övervakning var öppen på datorn, spelades en trevlig melodi.
När allt lyckades blev jag verkligen inspirerad av resultatet och tänkte att jag skulle kunna koppla dit mer (utifrån mina kunskaper och möjligheter). Men jag har alltid ogillat system med en miljon diagram, som jag då ansåg, och fortfarande anser, oftast är onödiga. Jag ville bara koppla dit det som verkligen skulle hjälpa mig i mitt arbete. Denna princip kvarstår än idag som grundläggande vid utvecklingen av Veliam. Vidare insåg jag att det skulle vara fantastiskt om jag inte behövde ha övervakningen öppen och vara medveten om problemen, utan istället kunna öppna sidan när något inträffat, för att se var det problematiska nätverksknutpunkten var och vad jag skulle göra med den. Jag läste sällan e-posten då, jag använde den helt enkelt inte. Jag snubblade över att det fanns SMS-gateways som man kunde skicka GET- eller POST-förfrågningar till, och de skulle skicka ett SMS med texten jag skrev till min mobiltelefon. Jag förstod direkt att jag verkligen ville ha detta. Och började studera dokumentationen. Efter en tid lyckades jag, och nu fick jag SMS om problem i nätverket till min mobil med namnet på den "kraschade objektet". Även om systemet var primitivt, så var det skrivet av mig själv, och det som motiverade mig mest till dess utveckling var att det var en applikation som verkligen hjälpte mig i mitt arbete.
Och så kom dagen då en av Internet-kanalerna på jobbet gick ner, och min övervakning gav mig inga signaler om detta. Eftersom Googles DNS fortfarande var utmärkt på att pinga. Det var dags att tänka på hur man kan övervaka att kommunikationskanalen är aktiv. Det fanns olika idéer om hur man skulle göra detta. Jag hade inte tillgång till all utrustning. Jag måste komma på hur jag kunde förstå vilken av kanalerna som var aktiv, utan möjlighet att kolla på själva nätverksutrustningen. Då föreslog en kollega att det kanske var så att spårning av rutten till offentliga servrar kunde skilja sig beroende på vilken kommunikationskanal som användes för att komma ut på internet. Jag kontrollerade, och det visade sig stämma. Det fanns olika rutter vid spårningen.
system(“tracert -d -w 500 8.8.8.8”);
Så föddes ännu ett skript, eller mer exakt, spårningen lades av någon anledning till i slutet av samma skript som pingade alla enheter i nätverket. Det var trots allt ännu en lång process som utfördes i samma tråd och bromsade hela skriptets funktion. Men då var det inte så uppenbart. Hur som helst gjorde det sin uppgift, kodningen var hårt skriven för hur spårningen skulle se ut för varje kanal. Så här började systemet som redan övervakade (om man nu kan kalla det så, eftersom inga mätvärden samlades in, utan bara ping) nätverksenheter (routrar, switchar, Wi-Fi, osv.) och kommunikationskanaler med omvärlden. SMS:en kom pålitligt och det var alltid tydligt på schemat var problemet låg.
Vidare, i det dagliga arbetet var jag tvungen att syssla med korskopplingar. Och varje gång var jag tvungen att logga in på Cisco-switcharna för att se vilken port som behövdes. Det skulle vara så praktiskt att klicka på övervakningen av objektet och se en lista över dess portar med beskrivningar. Det skulle spara mig tid. Dessutom skulle det i detta scenario inte vara nödvändigt att starta Putty eller SecureCRT för att ange inloggningar och kommandon. Jag skulle bara kunna klicka i övervakningen, se vad som behövdes och gå vidare med mitt arbete. Jag började leta efter hur jag kunde interagera med switcharna. Först fann jag två alternativ: SNMP eller logga in på switchen via SSH, skriva in de kommandon jag behövde och analysera resultatet. Jag avfärdade SNMP på grund av implementeringssvårigheterna, jag ville snabbt ha resultat. Med SNMP skulle jag behöva gräva länge i MIB för att basera dessa data på gränssnittsdata. Det finns ett fantastiskt kommando i CISCO.
show interface statusDen visar precis vad jag behöver för korsningar. Varför plåga mig med SNMP när jag bara vill se utdata från det här kommandot, tänkte jag. Efter ett tag genomförde jag denna möjlighet. Jag klickade på objektet på webbsidan. En händelse utlöste en AJAX-förfrågan till servern, som i sin tur kopplade upp sig via SSH till den switch jag behövde (inloggningsuppgifterna var inbäddade i koden, jag hade ingen lust att förfina det, skapa några separata menyer där jag kunde ändra kontoinställningarna från gränssnittet, jag behövde resultatet snabbt) och skickade in det ovan nämnda kommandot och gav tillbaka till webbläsaren. På så sätt började jag se information om gränssnitten med ett enda musklick. Det var extremt bekvämt, särskilt när jag behövde visa denna information på flera switchar samtidigt.
Övervakning av kanaler baserat på spårning visade sig slutligen vara en mindre bra idé, eftersom det ibland gjordes arbeten i nätverket, och spårningen kunde ändras vilket fick övervakningen att skrika att det fanns problem med kanalen. Men efter att ha lagt ner en hel del tid på analys insåg jag att alla kanaler fungerade, medan min övervakning lurade mig. I slutändan bad jag kollegor som hanterade de kanalbildande switcharna att bara skicka mig syslog när tillståndet för grannarna ändrades. Det var därför mycket enklare, snabbare och mer pålitligt än spårning. När ett meddelande som 'granne förlorad' kom in, gjorde jag genast en avisering om kanalfallet.
Därefter tillkom nya utdata vid klick på objektet, ytterligare flera kommandon lades till och SNMP för insamling av vissa metrikar implementerades, och i stort sett var det hela. Systemet utvecklades inte ytterligare. Det gjorde allt jag behövde, det var ett bra verktyg. Många läsare kommer nog att säga att det redan finns en massa mjukvara för dessa uppgifter på internet. Men i verkligheten lyckades jag inte hitta några gratisprodukter då, och jag ville verkligen utveckla mina programmeringskunskaper, och vad kan vara bättre för att driva detta än ett verkligt praktiskt problem. Så den första versionen av övervakningen avslutades och modifierades inte längre.
Skapandet av företaget Audit-Telecom
Med tiden började jag jobba extra på andra företag, tur att mitt arbetsschema tillät mig att göra det. När man arbetar på olika företag växer färdigheterna snabbt inom olika områden och världsbilden utvecklas. Det finns företag där man, som det sägs, gör allt möjligt. Det är jobbigt å ena sidan, men å andra sidan, om man inte är lat, blir man en specialist inom flera områden, vilket gör att man snabbare och effektivare kan lösa uppgifter eftersom man vet hur angränsande områden fungerar.
Min vän Pavel (också IT-tekniker) försökte ständigt få mig att starta eget företag. Det fanns otaliga idéer med olika alternativ för egna affärer. Detta diskuterades i flera år. Och i slutändan ledde det ingenstans eftersom jag är skeptisk och Pavel är en drömmare. Varje gång han föreslog en idé trodde jag aldrig på den och vägrade delta. Men vi ville verkligen starta eget.
Till slut lyckades vi hitta en lösning som passade oss båda och jobbade med det vi kan. År 2016 beslutade vi att skapa ett IT-företag som skulle hjälpa företag med IT-relaterade uppgifter. Detta inkluderar installation av IT-system (1C, terminalservrar, e-postservrar etc.), deras support, klassisk HelpDesk för användare och nätverksadministration.
Ärligt talat trodde jag inte på företaget när vi startade det, ungefär 99,9% av mig var skeptisk. Men på något sätt lyckades Pavel få mig att prova, och för att inte spoila, han hade rätt. Vi slängde ihop 300 000 rubel var och registrerade det nya bolaget "Audit-Telecom", hyrde ett pyttelitet kontor, tryckte upp coola visitkort, ja, som de flesta oerfarna, nybörjande företagare. Vi började leta efter kunder. Att söka kunder är verkligen en egen historia. Kanske skriver vi en separat artikel på företagsbloggen om det, om någon skulle vara intresserad. Kalla samtal, flygblad och så vidare. Det gav inga resultat. Som jag nu läser i många affärshistorier beror mycket ändå på tur. Vi hade tur. Redan några veckor efter företagets start kontaktade min bror Vladimir oss, som ledde till vår första kund. Jag ska inte trötta ut er med detaljer om arbetet med kunder, artikeln handlar inte om det, jag säger bara att vi åkte på en revision, identifierade kritiska punkter och dessa punkter rasade medan beslutet togs om huruvida de skulle samarbeta med oss som outsourcingleverantörer på lång sikt. Efter detta togs ett positivt beslut omgående.
Därefter, främst genom mun-till-mun via bekanta, började andra företag dyka upp för att få service. Helpdesk var i ett system. Anslutningar till nätverksenheter och servrar i ett annat, eller snarare beroende på hur det var. Någon sparade genvägar, någon använde RDP-adressböcker. Övervakning var en helt annan separat system. Att arbeta för teamet i splittrade system är mycket opraktiskt. Viktig information går förlorad. Till exempel, om terminalservern hos kunden blir otillgänglig. Omedelbart kommer ärenden in från användarna hos den kunden. Supportspecialisten registrerar ett ärende (det kom in via telefon). Om incidenter och ärenden registrerades i ett och samma system, skulle supportspecialisten omedelbart se vad problemet var för användaren och informerat dem om detta, samtidigt som de redan kopplade upp sig mot den aktuella enheten för att hantera situationen. Alla är medvetna om den taktiska situationen och arbetar smidigt. Vi hittade inget sådant system där allt detta var samlat. Det blev tydligt att det var dags att skapa vår egen produkt.
Fortsättning av arbetet med vårt övervakningssystem
Det stod klart att det system som skrevs tidigare inte alls passade de aktuella behoven. Varken när det gällde funktionalitet eller kvalitet. Därför beslutades det att skriva ett nytt system från grunden. Grafiskt skulle det behöva se helt annorlunda ut. Det skulle vara ett hierarkiskt system så att man snabbt och enkelt kunde öppna rätt objekt för rätt kund. Skisslösningen i första versionen var i detta fall helt otillräcklig, eftersom kunderna var olika och det spelade ingen roll i vilka lokaler utrustningen stod. Detta hade redan överförts till dokumentationen.
Så, uppgifter:
- Hierarkisk struktur;
- En sorts serverdel som kan placeras hos kunden i form av en virtuell maskin för att samla in de mätvärden vi behöver och skicka dem till en central server som sammanfattar allt och visar det för oss;
- Aviseringar. Sådana som inte får missas, eftersom det vid den tiden inte fanns möjlighet för någon att bara sitta och titta på en monitor;
- Ett system för ärenden. Kunder började dyka upp som vi inte bara servade server- och nätverksutrustning, utan även arbetsstationer;
- Möjlighet att snabbt ansluta till servrar och utrustning från systemet;
Uppgifterna var klara, vi börjar skriva. Samtidigt hanterar vi ärenden från kunder. Vid den tidpunkten var vi redan 4 personer. Vi började skriva både centrala serverdelen och servern för installation hos kunderna. Vid det här laget var Linux inte längre främmande för oss och vi beslutade att de virtuella maskiner som skulle stå hos kunder skulle vara på Debian. Det skulle inte bli några installatörer, vi skulle bara göra projektet för serverdelen på en specifik virtuell maskin och sedan bara klona den till rätt kund. Detta var ett ytterligare misstag. Senare blev det klart att mekanismen för uppdateringar i ett sådant system var helt otillräcklig. Det vill säga, vi lade till någon ny funktion, och sedan var det ett helt problem att sprida den till alla kunders servrar, men vi återkommer till det senare, allt i tur och ordning.
Vi skapade den första prototypen. Den kunde pinga de nätverksenheter som våra kunder och servrar behövde och skicka dessa data till vår centrala server. Och den uppdaterade i sin tur dessa uppgifter i den totala mängden på den centrala servern. Jag kommer här att skriva inte bara historien om vad som lyckades utan även vilka amatörmässiga misstag som begicks och hur vi sedan fick betala för dem med tid. Så, hela objektträdet lagrades i en enda fil i form av ett serialiserat objekt. När vi anslöt några kunder till systemet fungerade allt mer eller mindre normalt, även om det ibland uppstod några artefakter som var helt oförståeliga. Men när vi anslöt ett dussin servrar till systemet började underverk att hända. Ibland, utan någon uppenbar anledning, försvann alla objekt i systemet. Det är viktigt att notera att servrarna som kunderna hade skickade data till den centrala servern var femte sekund via en POST-förfrågan. Den uppmärksamma läsaren och erfarna programmeraren har redan listat ut att det uppstod ett problem med samtidig åtkomst till just den fil i vilken det serialiserade objektet lagrades från olika trådar samtidigt. Och precis när detta hände, uppstod underverken med försvinnandet av objekt. Filen blev helt enkelt tom. Men detta upptäcktes inte genast, utan först i samband med driften av flera servrar. Under denna tid lades funktionalitet för portskanning till (servrarna skickade till den centrala inte bara information om tillgängligheten av enheter utan också om de öppna portarna på dem). Detta gjordes genom att anropa kommandot:
$connection = @fsockopen($ip, $port, $errno, $errstr, 0.5);
Resultaten var ofta felaktiga och skanningen tog väldigt lång tid. Jag glömde helt bort att pinga, det gjordes med fping:
system("fping -r 3 -t 100 {$this->ip}");
Det här var också inte parallelliserat och därför var processen väldigt lång. Senare började fping att ta emot hela listan över IP-adresser som behövde kontrolleras direkt och vi fick tillbaka en färdig lista över dem som svarade. Till skillnad från oss, kunde fping parallellisera processerna.
En annan vanlig rutinuppgift var att konfigurera olika tjänster via WEB. Till exempel ECP från MS Exchange. I grund och botten är det bara en länk. Vi bestämde oss för att vi behövde möjligheten att lägga till sådana länkar direkt i systemet, så att vi slapp leta i dokumentationen eller någon annanstans bland bokmärken för att få tillgång till ECP för en specifik klient. Så kom begreppet resurslänkar till systemet, och dess funktionalitet är fortfarande tillgänglig och har inte genomgått några förändringar, nästan.
Arbete med resurslänkar i Veliam
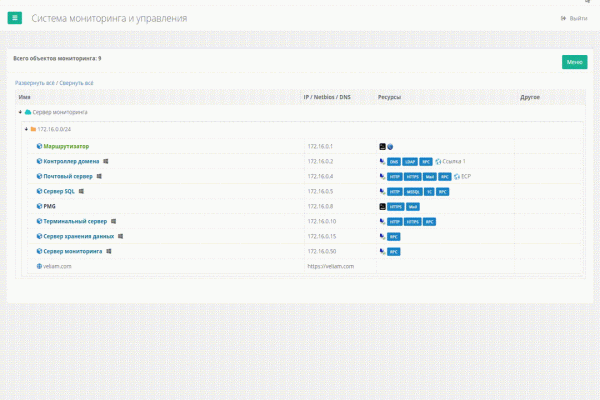
Fjärranslutningar
Så här ser det ut i praktiken i den nuvarande versionen av Veliam
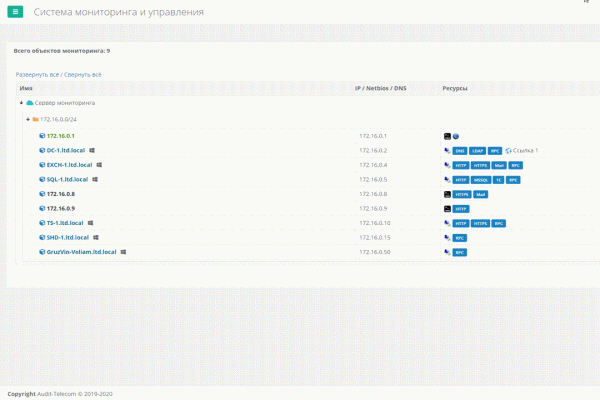
En av uppgifterna var att snabbt och enkelt ansluta till servrar, av vilka det nu har blivit många (inte bara hundra), och att gå igenom miljontals sparade RDP-genvägar var extremt opraktiskt. Ett verktyg behövdes. Det finns mjukvara på internet som fungerar som en adressbok för sådana RDP-anslutningar, men de är inte integrerade med övervakningssystemet, och användarkonton kan inte sparas. Att varje gång behöva skriva in uppgifterna för olika klienter är en verklig mardröm, speciellt när man på en dag ansluter flera gånger till olika servrar. För SSH-anslutningar är läget något bättre, det finns många bra program där det är möjligt att organisera sådana anslutningar i mappar och spara användaruppgifter. Men det finns två problem. För det första – för RDP- och SSH-anslutningar har vi inte hittat ett enda program. För det andra – om jag vid något tillfälle inte sitter vid min dator och snabbt behöver ansluta, eller om jag bara har installerat om systemet, kommer jag att behöva gå igenom dokumentationen för att se uppgifterna för den kunden. Det är opraktiskt och slöseri med tid.
Den hierarkiska struktur vi behövde för klienternas servrar fanns redan i vår interna produkt. Vi behövde bara komma på hur vi skulle koppla dit snabba anslutningar till den nödvändiga utrustningen. Först och främst, åtminstone inom vårt eget nätverk.
Eftersom kunden i vårt system var en webbläsare som inte har tillgång till datorns lokala resurser för att helt enkelt kunna starta den önskade applikationen med ett kommando, var tanken att göra allt genom "Windows custom url scheme". Så föddes en slags "plugin" till vårt system, som helt enkelt inkluderade Putty och Remote Desktop Plus, och vid installation registrerade den URI-schemat i Windows. Nu, när vi ville ansluta till en enhet via RDP eller SSH, klickade vi på åtgärden i vårt system och Custom URI aktiverades. Den startade standard mstsc.exe som är inbyggd i Windows eller putty som följde med "pluginen". Jag sätter ordet plugin inom citat, eftersom det inte är en webbläsarplugin i klassisk bemärkelse.
Det var åtminstone något. En praktisk adressbok. Och i fallet med Putty var allt faktiskt bra, eftersom man kunde ange både IP-adress och inloggning samt lösenord som inparametrar. D.v.s. till Linux-servrar i vårt nätverk kunde vi redan ansluta med ett klick utan att behöva ange lösenord. Men med RDP var det inte så enkelt. I standardmstsc kan man inte ange referenser som parametrar. Här kom Remote Desktop Plus till hjälp. Den gjorde det möjligt. Nu klarar vi oss utan den, men under lång tid var den en trogen följeslagare i vårt system. Med HTTP(S)-sajter var allt enkelt, sådana objekt öppnades bara i webbläsaren och det var allt. Praktiskt och bekvämt. Men det var bara en lycka i det interna nätverket.
Eftersom vi löste de flesta problemen på distans från kontoret, var det enklast att skapa VPN:er till kunderna. Och då kunde vi ansluta till dem från vårt system. Men det var fortfarande lite krångligt. För varje kund behövde vi ha massor av sparade anslutningar på varje dator, och innan vi anslöt till någon av dem var vi tvungna att aktivera motsvarande VPN. Den lösningen använde vi under en ganska lång tid. Men antalet kunder ökade, antalet VPN:er också, och allt detta började bli en belastning och vi behövde göra något åt det. Särskilt tårar började rinna efter systemåterställningen, när vi var tvungna att ange dussintals VPN-anslutningar på nytt i den nya Windows-profilen. Det är dags att stå ut med detta, sa jag och började tänka på vad vi kunde göra. VPN anslutningar och innan man kopplade till någon, var man tvungen att aktivera motsvarande VPN. Den lösningen använde vi under ganska lång tid. Men antalet kunder ökade, antalet VPN:er också och allt detta började bli påfrestande, och vi behövde göra något åt det. Speciellt kom tårarna fram efter ominstallation av systemet, när man behövde mata in tiotals VPN-anslutningar på nytt i den nya Windows-profilen. Nu räcker det, sa jag och började tänka på vad som kunde göras åt detta.
Det har blivit så att alla kunder har använt routerutrustning från det välkända företaget Mikrotik. De är mycket funktionella och bekväma för att hantera nästan alla uppgifter. En nackdel är att de ofta "hackas". Vi löste det problemet enkelt genom att stänga av all extern åtkomst. Men vi behövde ändå ha tillgång till dem utan att behöva åka till kunden, eftersom det tar för lång tid. Vi skapade helt enkelt tunnlar till varje Mikrotik och sammanställde dem i en separat pool, utan någon routing för att undvika att blanda vårt nätverk med kundernas nätverk och deras nätverk sinsemellan.
Idén föddes att göra så att när jag klickade på ett objekt i systemet, skulle den centrala övervakningsservern, med kännedom om SSH-inloggningarna till alla kunders Mikrotik-enheter, koppla upp sig mot den aktuella, skapa en portöppning till rätt värd med rätt port. Här finns flera aspekter. Lösningen är inte universell – den fungerar bara för Mikrotik, eftersom kommandots syntax är specifik för varje router. Dessutom måste dessa portöppningar på något sätt tas bort senare, och serverdelen av vårt system kunde i grunden inte spåra om jag var klar med min RDP-session. Och en sådan portöppning utgör en säkerhetsrisk för kunden. Vi strävade inte efter universell lösning eftersom produkten användes internt i vårt företag och vi hade inte ens tankar på att offentliggöra den.
Var och en av dessa problem löstes på ett sätt. När portöppningen skapades var den endast tillgänglig för en specifik extern IP-adress (den från vilken anslutningen initierades). Så vi lyckades undvika säkerhetsrisker. Men vid varje sådan anslutning lades en regel till Mikrotik på NAT-sidan och togs inte bort. Och det är allmänt känt att ju fler regler där finns, desto mer belastas routerns processor. Dessutom kunde jag inte acceptera tanken på att jag en dag skulle logga in på en Mikrotik och där skulle finnas hundratals döda regler som ingen behöver.
Eftersom vår server inte kan övervaka anslutningens tillstånd, låt Mikrotik övervaka dem själv. Jag skrev ett skript som kontinuerligt övervakade alla portregler med en viss beskrivning (description) och kontrollerade om det fanns en TCP-anslutning som passade regeln. Om det inte fanns någon under en tid, var det troligt att anslutningen redan var avslutad och den porten kunde tas bort. Allt fungerade, skriptet fungerade bra.
Förresten, här är det:
global atmonrulecounter {"dontDelete"="dontDelete"}
:foreach i in=[/ip firewall nat find comment~"atmon_script_main"] do={
	local dstport [/ip firewall nat get value-name="dst-port" $i]
	local dstaddress [/ip firewall nat get value-name="dst-address" $i]
	local dstaddrport "$dstaddress:$dstport"
	#log warning message=$dstaddrport
	local thereIsCon [/ip firewall connection find dst-address~"$dstaddrport"]
	if ($thereIsCon = "") do={
		set ($atmonrulecounter->dstport) ($atmonrulecounter->dstport + 1)
		#:log warning message=($atmonrulecounter->dstport)
		if (($atmonrulecounter->dstport) > 5) do={
			#log warning message="Removing nat rules added automaticaly by atmon_script"
			/ip firewall nat remove [/ip firewall nat find comment~"atmon_script_main_$dstport"]
			/ip firewall nat remove [/ip firewall nat find comment~"atmon_script_sub_$dstport"]
			set ($atmonrulecounter->dstport) 0
		}
	} else {
		set ($atmonrulecounter->dstport) 0
	}
}
Det går säkert att göra det snyggare, snabbare osv., men det fungerade, belastade inte Mikrotik och klarade sig utmärkt. Vi kunde äntligen ansluta till servrar och kundernas nätverksutrustning bara med ett musklick. Utan att köra VPN och utan att skriva in lösenord. Det blev verkligen mycket mer bekvämt att arbeta med systemet. Tiden för underhåll minskade, och vi tillbringade vår tid på att arbeta, istället för att ansluta till nödvändiga objekt.
Backup av Mikrotik
Vi hade ställt in backup av alla Mikrotik på FTP. Och överlag var allt bra. Men när vi behövde hämta en backup, behövde vi öppna den FTP:n och leta efter den där. Vi har ett system där alla routrar är registrerade, vi kan kommunicera med enheter via SSH. Vad skulle hindra oss från att låta systemet dagligen hämta backuper från alla Mikrotik, tänkte jag. Och satte igång att implementera det. Vi anslöt, gjorde en backup och sparade den i lagringen.
PHP-skriptkoden för att ta backup från Mikrotik:
<?php

	$IP = '0.0.0.0';
	$LOGIN = 'admin';
	$PASSWORD = '';
	$BACKUP_NAME = 'test';

    $connection = ssh2_connect($IP, 22);

    if (!ssh2_auth_password($connection, $LOGIN, $PASSWORD)) exit;

    ssh2_exec($connection, 'system backup save name="atmon" password="atmon"');
    stream_get_contents($connection);
    ssh2_exec($connection, 'export file="atmon.rsc"');
    stream_get_contents($connection);
    sleep(40); // Waiting bakup makes

    $sftp = ssh2_sftp($connection);

    // Download backup file
    $size = filesize("ssh2.sftp://$sftp/atmon.backup");
    $stream = fopen("ssh2.sftp://$sftp/atmon.backup", 'r');
    $contents = '';
    $read = 0;
    $len = $size;
    while ($read < $len && ($buf = fread($stream, $len - $read))) {
        $read += strlen($buf);
        $contents .= $buf;
    }
    file_put_contents ($BACKUP_NAME . '.backup',$contents);
    @fclose($stream);

    sleep(3);
    // Download RSC file
    $size = filesize("ssh2.sftp://$sftp/atmon.rsc");
    $stream = fopen("ssh2.sftp://$sftp/atmon.rsc", 'r');
    $contents = '';
    $read = 0;
    $len = $size;
    while ($read
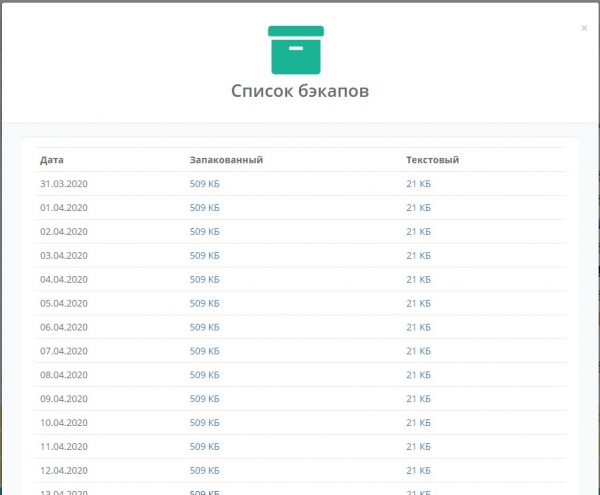
Backup tas som görs i två former – binär och textkonfiguration. Binären hjälper att snabbt återställa den nödvändiga konfigurationen, medan textversionen gör att man förstår vad som behöver göras om det sker en ofrivillig hårdvarubyte och binären inte kan laddas. Resultatet blir en till användbar funktionalitet i systemet. Dessutom, när nya MikroTik-enheter lades till behövde ingenting konfigureras, man la bara till objektet i systemet och angav en SSH-inloggning för den. Systemet tog hand om backupen automatiskt. I den aktuella versionen av SaaS Veliam finns denna funktionalitet ännu inte, men den kommer snart att porteras.
Screendumpar över hur det såg ut i det interna systemet
Övergång till normal lagring i databasen
Jag har tidigare nämnt att det uppstod artefakter. Ibland försvann hela listan över objekt i systemet, och ibland sparades inte informationen vid redigering av ett objekt, vilket ledde till att jag var tvungen att byta namn på objektet tre gånger. Det irriterade alla enormt. Försvinnandet av objekt inträffade sällan och kunde enkelt åtgärdas genom att återställa filen, men problemen vid redigering av objekt var vanliga. Troligtvis gjorde jag det inte via databasen från början eftersom jag inte kunde förstå hur man skulle hålla ett träd med alla relationer i en platt tabell. Den är ju platt, medan trädet är hierarkiskt. Men en bra lösning för samtidig åtkomst, och senare (i takt med att systemet blev mer komplicerat) även för transaktioner, är en databas. Jag är säker på att jag inte är den första som har stött på det här problemet. Jag började googla. Det visade sig att allt redan var tänkt innan mig, och det finns flera algoritmer som bygger ett träd från en platt tabell. Efter att ha tittat på varje, implementerade jag en av dem. Men det var redan en ny version av systemet, eftersom det i grunden krävdes ganska mycket omarbetning på grund av detta. Resultatet var förväntat, problemen med systemets slumpmässiga beteende försvann. Någon kan säga att felen var ganska amatörmässiga (enkla skript, lagring av information som hade flera samtidiga åtkomster från olika trådar i en fil osv.) inom programvaruutveckling. Kanske är det så, men mitt huvudjobb var administration, och programmering var en hobby för själen, och jag hade helt enkelt ingen erfarenhet av att arbeta i ett team av programmerare som kunde ha påmint mig om sådana grundläggande saker. Därför fick jag lära mig på egen hand, men jag tog definitivt till mig materialet. Dessutom innebär mitt arbete - möten med kunder, aktiviteter riktade mot att försöka marknadsföra företaget, massor av administrativa frågor internt i företaget och mycket mer. Men på ett eller annat sätt var det som fanns efterfrågat. Killarna och jag själv använde produkten i vårt dagliga arbete. Det fanns även uppenbart misslyckade idéer och lösningar som kostade tid, och i slutändan blev det klart att det var ett odugligt verktyg som ingen använde, och det hamnade inte i Veliam.
Supporttjänst — HelpDesk
Det är också värt att nämna hur HelpDesk har utvecklats. Det är verkligen en egen historia, eftersom det i Veliam redan är den tredje helt nya versionen, som skiljer sig från alla tidigare. Nu är det ett enkelt system, intuitivt förståeligt utan onödiga utsmyckningar och finesser, med möjlighet att integreras med domänen, samt med möjlighet att få tillgång till samma användarprofil från vilket ställe som helst via en länk i ett mail. Och det viktigaste av allt, det finns möjlighet att ansluta till användaren via VNC direkt från ärendet utan VPN eller portforwarding, oavsett var jag befinner mig (hemma eller på kontoret). Jag kommer att berätta hur vi kom hit, vad som var före och vilka fruktansvärda lösningar som fanns.
Vi kopplade upp oss till användarna via det välkända TeamViewer. På alla datorer där användarna vi supportar har TeamViewer installerat. Det första vi gjorde fel, och som vi senare tog bort, var att knyta varje klients HWID till hårdvaran. Hur logger en användare in i HW-systemet för att lämna en begäran? Förutom TeamViewer hade vi installerat ett speciellt verktyg skrivet i Lazarus (många kommer att höja ögonbrynen och kanske till och med börja googla vad det är, men av de kompilatorer jag kände till var Delphi det bästa, och Lazarus är nästan detsamma, bara gratis). Användaren körde en speciell batchfil som startade detta verktyg, som i sin tur läste av systemets HWID och därefter startades webbläsaren och autentiseringen skedde. Varför gjorde vi så här? I vissa företag räknas de supportade användarna individuellt, och priset för supporten för varje månad baseras på antalet personer. Det är tydligt, säger du, men varför knyta det till hårdvaran? Väldigt enkelt, vissa individer kom hem och lämnade en begäran från sin bärbara dator i stil med "gör allt fint här". Förutom att läsa av systemets HWID, hämtade verktyget även den aktuella ID:n för TeamViewer från registret och skickade det till oss. TeamViewer har ett API för integration. Och vi gjorde denna integration. Men det fanns en hake. Genom detta API kan man inte ansluta till användarens dator om denne inte initierar sessionen och efter att man försökt att ansluta till dem måste de fortfarande trycka på "bekräfta". Vid den tiden verkade det logiskt för oss att ingen skulle koppla upp sig utan användarens medgivande, och eftersom personen är vid datorn, så initierade denne sessionen och gav positivt svar på begäran om fjärranslutning. Så blev det inte. De som ansökte glömde att initiera sessionen, och vi var tvungna att nämna detta i telefonsamtalet. Det tog tid och irriterade båda parter i processen. Dessutom var det inte ovanligt att en person lämnade en begäran, men endast tillät anslutning när denne gick på lunch. Eftersom det inte var ett kritiskt problem ville de inte avbryta sitt arbetsflöde. Därför tryckte de inte på några knappar för att tillåta anslutning. Så uppstod den extra funktionen vid autentiseringen i HelpDesk - avläsning av TeamViewer-ID. Vi kände till det fasta lösenord som användes vid installationen av TeamViewer. Mer exakt, det var endast systemet som kände till det, eftersom det var inbakat i installationen och vårt system. Så det fanns en knapp för att ansluta från begäran som när man tryckte på den inte behövde vänta, utan direkt öppnades TeamViewer och anslutningen skedde. Resultatet blev två typer av möjliga anslutningar. Genom TeamViewers officiella API och vår egen lösning. Till min överraskning slutade användningen av det första nästan omedelbart, även om det var angivet att man endast skulle använda det i särskilda fall och när användaren själv ger sitt medgivande. Säkerhet är viktiga nu för tiden. Men det visade sig att de som begärde inte behövde det. De hade överhuvudtaget inget emot att bli anslutna utan bekräftelseknappen. Och eftersom det var så behövde vi inte längre ansluta via API.
Övergång till flerkörning i Linux
Frågan om att snabba upp nätverkskanarens angrepp på öppnandet av en förbestämd lista av portar och det enkla pingandet av nätverksobjekt har länge varit aktuell. Det första självklara svaret som dyker upp är flerkörning. Eftersom den största tiden som går åt till att pinga är väntan på att paketet ska återkomma, och nästa ping inte kan starta förrän det föregående paketet har kommit tillbaka, är det redan trögt för företag med mer än 20 servrar plus nätverksutrustning. Poängen är att ett paket kan försvinna, och det skulle inte vara möjligt att omedelbart notifiera systemadministratören om detta. Han skulle snabbt sluta ta hand om sådan spam. Det betyder att varje objekt måste pingas flera gånger innan man drar slutsatsen om det är otillgängligt. Utan att gå in på för mycket detaljer, måste man parallellisera, för om man inte gör det, kommer systemadministratören förmodligen att få höra om problemet av kunden, inte av övervakningssystemet.
PHP kan i sig själv inte hantera flerkörning direkt. Det kan hantera flersprocessbarhet, man kan förgrena sig. Men jag hade redan i praktiken skrivit en frågemekanism och ville göra så att jag bara läste alla nödvändiga noder från databasen en gång, pingade dem alla på en gång, väntade på svar från varje och först efter det skrev jag omedelbart ner data. Detta sparar på antalet läsförfrågningar. Idén med flerkörning passade perfekt. För PHP finns det modulen PThreads, som gör verklig flerkörning möjlig. Det krävdes dock en hel del arbete för att konfigurera detta på PHP 7.2, men det blev gjort. Portskanning och pingande blev snabba. Och istället för exempelvis 15 sekunder tidigare, tog den här processen nu 2 sekunder. Det var ett bra resultat.
Snabb granskning av nya företag
Hur kom funktionen för insamling av olika mätvärden och hårdvarukarakteristik till? Det är enkelt. Ibland beställer kunder bara en granskning av den nuvarande IT-infrastrukturen. Och samma sak behövs för att snabba upp granskningen av en ny kund. Vi behövde något som gjorde att vi snabbt kunde komma in i ett medelstort eller stort företag och få en överblick över vad de faktiskt har. Pingen i det interna nätverket blockeras, tycker jag, bara av dem som vill komplicera livet för sig själva, och de är i vår erfarenhet inte många. Men de finns. Därför kan man snabbt skanna nätverken efter enheter med en enkel ping. Därefter kan man lägga till dem och skanna dem för öppna portar som vi är intresserade av. Egentligen fanns denna funktion redan, det behövdes bara en kommandofunktion från den centrala servern till den underordnade, så att den kunde skanna de angivna näten och lägga till allt den hittar i listan. Jag glömde att nämna att vi antog att vi redan hade en färdig bild med ett konfigurerat system (den underordnade övervakningsservern) som vi helt enkelt kunde rulla ut hos kunden under granskningen och koppla till vårt moln.
Men resultatet av audit brukar vanligtvis att innehålla en mängd olika information, och en av dessa är vad för enheter som finns i nätverket. Först och främst var vi intresserade av Windows-servrar och Windows-arbetsstationer inom domänen. Eftersom avsaknaden av en domän i medelstora och stora företag förmodligen är en undantag från regeln. För att prata samma språk, vad jag anser vara genomsnittligt, är det 100+ personer. Det behövdes en metod för att samla in data från alla Windows-maskiner och servrar, med vetskap om deras IP och domänadministratörens konto, utan att installera något program på var och en av dem. Här kommer WMI-gränssnittet till hjälp. Windows Management Instrumentation (WMI) är bokstavligt översatt till Windows hanteringsverktyg. WMI är en av de grundläggande teknologierna för centraliserad hantering och övervakning av olika delar av datorinfrastrukturen som körs på Windows-plattformen. Hittat på wiki. Vidare fick vi återigen arbeta med att samla in wmic (detta är WMI-klienten) för Debian. När allt var klart återstod endast att fråga de nödvändiga noderna genom wmic efter den information som behövdes. Genom WMI kan man hämta nästan vilken information som helst från en Windows-dator, och dessutom kan man också styra datorn, till exempel skicka en omstart. Så kom insamlingen av information om Windows-stationer och servrar in i vårt system. Dessutom kom aktuell information om systemets belastningsvärden med. Dessa frågar vi oftare, medan informationen om hårdvaran sällan. Efter detta blev det lite trevligare att genomföra en revision.
Beslut om programvarudistribution
Vi använder själva systemet dagligen, och det är alltid öppet för varje teknisk anställd. Och vi tänkte att vi också kan dela med oss av vad vi redan har med andra. Systemet var fortfarande oklart redo för distribution. Mycket behövde omarbetas för att den lokala versionen skulle omvandlas till SaaS. Det handlar om förändringar i olika tekniska aspekter av systemets arbete (fjärranslutningar, supporttjänst), analys av moduler för licensiering, shardning av kundernas databaser, skalning av varje tjänst och utveckling av system för automatisk uppdatering av alla delar. Men det kommer att vara i del två av artikeln.
Uppdatering
Källa: habr.com
