

Hej, Habr. Jag fortsätter med cykeln av artiklar om VxLAN EVPN-teknologin som skrevs specifikt inför lanseringen av kursen från OTUS. Idag kommer vi att titta på en intressant del av uppgiften — ruttningsprocessen. Hur trivialt det än låter kan det dock vara mer komplicerat i nätverksfabriken.
I den föregående delen uppnådde vi en bredkastsdomän byggd ovanpå nätverksfabriken på Nexus 9000v. Men detta är långt ifrån hela spektrumet av uppgifter som måste lösas inom datacentret. Idag kommer vi att titta på nästa uppgift — ruttning mellan nätverk eller mellan VNI.
Jag påminner om att topologin Spine-Leaf används:
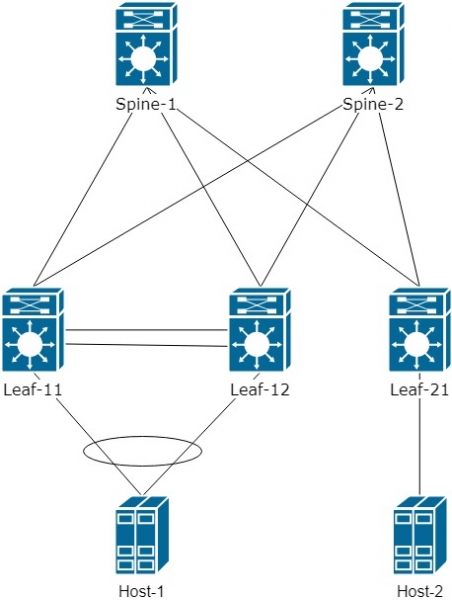
Först ska vi gå igenom hur ruttningsprocessen går till och vilka speciella egenskaper som finns.
För att förstå ska vi förenkla den logiska schemat och lägga till ännu en VNI 20000 för Host-2. Resultatet blir:
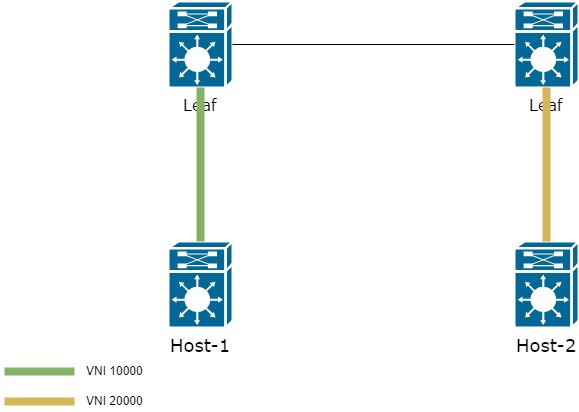
Hur kan man i sådana fall överföra trafik från en Host till en annan?
Det finns två alternativ:
- Att ha information om alla VNI på alla Leaf-switchar, så att all rutting sker på den första Leaf i nätverket;
- Att använda en särskild — L3 VNI
Den första metoden är enkel och praktisk. Eftersom det bara krävs att registrera alla VNI på alla Leaf-switchar. Men att registrera flera hundra eller tusen VNI på alla Leaf verkar inte vara en enkel uppgift. Därför används den i praktiken ganska sällan.
Vi går igenom det andra alternativet, som är mer intressant och lite mer komplicerat, men ger större flexibilitet vid konfigurationen av fabriken.
Vi lägger till VRF "PROD" i topologin. I den lägger vi till interface vlan 10 på Leaf-11/12 och interface VLAN 20 på Leaf-21. VLAN 20 kopplas till VNI 20000.
vrf context PROD
  rd auto       ! Route Distinguisher är inte avgörande och vi kan använda den automatiskt formade
  address-family ipv4 unicast
    route-target both auto      ! vi anger route-target som prefixen kommer importeras och exporteras till/från VRF
vlan 20
  vn-segment 20000

interface nve 1
  member vni 20000
    ingress-replication protocol bgp

interface Vlan10
  no shutdown
  vrf member PROD
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway
För att använda L3VNI måste vi skapa en ny VLAN och koppla den till en ny VNI. Den nya VNI:n måste vara densamma på alla Leaf som är intresserade av information om VLAN 10 och 20.
vlan 99
  vn-segment 99000

interface nve1
  member vni 99000 associate-vrf        ! Skapa L3 VNI

vrf context PROD
  vni 99000                             ! Koppla L3 VNI till en specifik VRF
Resultatet blir att schemat presenteras så här:
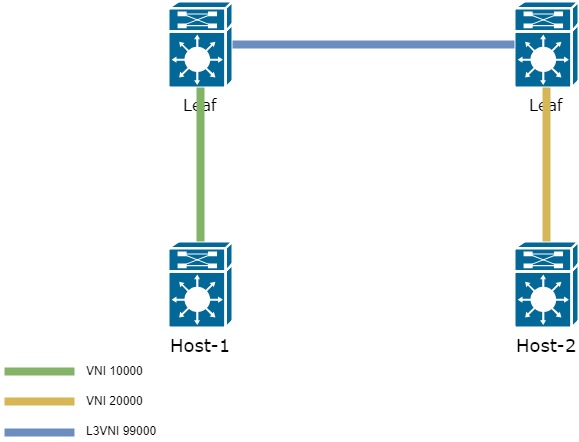
Det finns bara lite kvar att göra - att lägga till ett till interface - interface vlan 99 i VRF PROD
interface Vlan99
  no shutdown
  vrf member PROD
  ip forward  ! Det får inte finnas något IP-adress på interfacet. Används endast för att vidarebefordra paket mellan Leaf
Slutligen är logiken för hur ramen passerar från Host-1 till Host-2 som följer:
- Ramen som skickas från Host-1 kommer till Leaf i VLAN 10, som är kopplat till VNI 10000;
- Leaf kontrollerar var destinationsadressen ligger och hittar den genom L3 VNI på den andra Leaf-switch;
- Så snart vägen till destinationsadressen hittas, packar Leaf ramen i en rubrik med nödvändig L3VNI 99000 - och skickar den mot den andra Leaf;
- Den andra Leaf-switchen tar emot data från L3VNI 99000. Den tar ut den ursprungliga ramen och flyttar den till det nödvändiga L2VNI 20000 och vidare till VLAN 20.
Resultatet av detta arbete är att L3VNI eliminerar behovet av att hålla information om alla VNI på alla Leaf-switchar.
Så, när vi skickar trafik från Host-1 till Host-2 packas paketet in i VxLAN med det nya VNI - 99000:
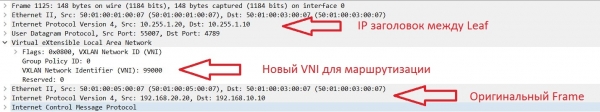
Det återstår att förstå hur Leaf-1 får reda på MAC-adressen från ett annat VNI. Det händer också genom EVPN route-type 2 (MAC/IP).
Nedan visas processen för spridning av rutt om ett prefix som finns i ett annat VNI:
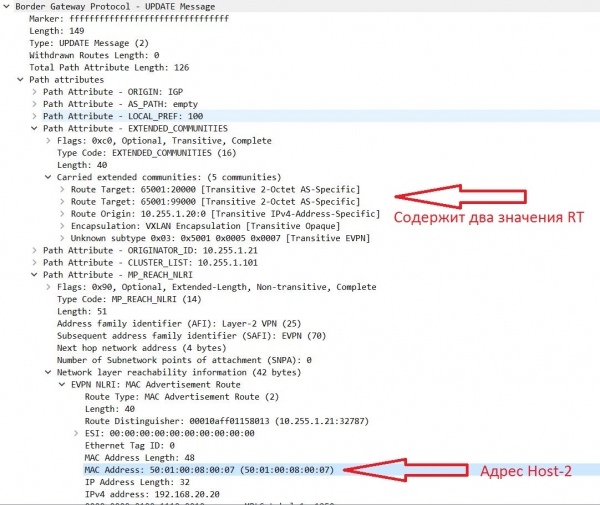
Det vill säga adresser som erhållits från VNI 20000 har två RT.
Kom ihåg att rutter som erhållits från Update hamnar i BGP-tabellen med Route-target angiven i VRF-inställningarna (processen är något mer komplex, men vi ska inte gå djupare in på det i denna artikel).
Själva RT formuleras enligt formeln: AS:VNI (om automatisk läge används).
Exempel på hur RT formas i både automatisk och manuell läge:
vrf context PROD
  address-family ipv4 unicast
    route-target import auto - automatiskt läge
    route-target export 65001:20000 - manuellt läge för att forma RT
Som syns ovan har prefixen från ett annat VNI två RT-värden.
Ett av dem är 65001:99000 - en extra L3 VNI. Eftersom detta VNI är detsamma på alla Leaf och omfattas av våra importregler i VRF-inställningarna - hamnar prefixet i BGP-tabellen, vilket kan ses i utskriften:
sh bgp l2vpn evpn

   Nätverk           Nästa hopp          Metrik     LocPrf     Vikt   Stig
Rutt Distinguisher: 10.255.1.11:32777    (L2VNI 10000)
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]\/216
                      10.255.1.10                       100      32768 i
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]\/272
                      10.255.1.10                       100      32768 i
*>l[3]:[0]:[32]:[10.255.1.10]\/88
                      10.255.1.10                       100      32768 i

Rutt Distinguisher: 10.255.1.21:32787
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]\/272    ! Prefix erhållet från VNI 20000
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
Om vi tittar noggrannare på den mottagna uppdateringen, så ser vi att denna prefix har två RT:
Leaf11# sh bgp l2vpn evpn 5001.0008.0007
BGP-routingtabellens information för VRF standard, adressfamilj L2VPN EVPN
Rutt Distinguisher: 10.255.1.21:32787
BGP-routingtabellspost för [2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]\/272, version 5164
Vägar: (2 tillgängliga, bästa #2)
Flaggor: (0x000202) (high32 00000000) på xmit-lista, finns inte i l2rib/evpn, finns inte i HW

  Vägtillstånd: internt, vägen är giltig, inte bästa orsaken: Grannadress, ingen märkt nästa hopp
  AS-Väg: INGEN, väg som är källad internt till AS
    10.255.1.20 (metrik 81) från 10.255.1.102 (10.255.1.102)
      Ursprung IGP, MED inte inställt, localpref 100, vikt 0
      Mottagen etikett 20000 99000                                 ! Två etiketter för att arbeta med VxLAN
      Extcommunity: RT:65001:20000 RT:65001:99000 SOO:10.255.1.20:0 ENCAP:8     ! Två värden Route-target, baserat på vilka, denna prefix har lagts till
          Router MAC:5001.0005.0007
      Ursprung: 10.255.1.21 Klusterlista: 10.255.1.102
I routingtabellen på Leaf-1 kan vi också observera prefixet 192.168.20.20\/32:
Leaf11# sh ip route vrf PROD
192.168.10.0\/24, ubest\/mbest: 1\/0, bifogad
 *via 192.168.10.1, Vlan10, [0\/0], 01:29:28, direkt
192.168.10.1\/32, ubest\/mbest: 1\/0, bifogad
 *via 192.168.10.1, Vlan10, [0\/0], 01:29:28, lokal
192.168.10.10\/32, ubest\/mbest: 1\/0, bifogad
 *via 192.168.10.10, Vlan10, [190\/0], 01:27:22, hmm
192.168.20.20\/32, ubest\/mbest: 1\/0 ! Adress Host-2
 *via 10.255.1.20fault, [200\/0], 01:20:20, bgp-65001, intern, tag 65001 ! Tillgänglig via Leaf-2
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! Genom VNI 99000
Har du märkt att den primära prefixen 192.168.20.0\/24 saknas i routingtabellen?
Just det, den finns inte där. Det vill säga att avlägsna Leaf får information endast om värdar som finns i ditt nätverk. Och det är korrekt beteende. Ovan i alla uppdateringar syns det att information kommer med innehåll av MAC\/IP. Ingen diskussion om prefixen.
Det är protokollet Host Mobility Manager (HMM) som fyller i ARP-tabellen därifrån BGP-tabellen fylls (i denna artikel kommer vi att utelämna den processen). Baserat på informationen som hämtas från HMM bildas EVPN route-type 2 (MAC\/IP överförs).
Men vad ska man göra om det finns ett behov av att överföra information om en viss prefix?
För denna typ av information finns det EVPN route-type 5 — det möjliggör överföring av prefixer via address-family l2vpn evpn (denna typ av rutter befinner sig vid tidpunkten för denna text endast i utkastversion) , vilket gör att beteendet för denna typ av rutt kan variera mellan olika tillverkare)
För att överföra prefixer är det nödvändigt att lägga till de prefixer som ska annonseras i BGP för VRF under processen:
router bgp 65001
  vrf PROD
    address-family ipv4 unicast
      redistribute direct route-map VNI20000        ! Här annonserar vi prefixer kopplade direkt till Leaf i VNI 20000
route-map VNI20000 permit 10
  match ip address prefix-list VNI20000_OUT    ! Specificera vilken prefix-list som ska användas

ip prefix-list VNI20000_OUT seq 5 permit 192.168.20.0/24   ! Specificera vilka nätverk som kommer ingå i EVPN route-type 5
Resultatet i Update kommer vara:
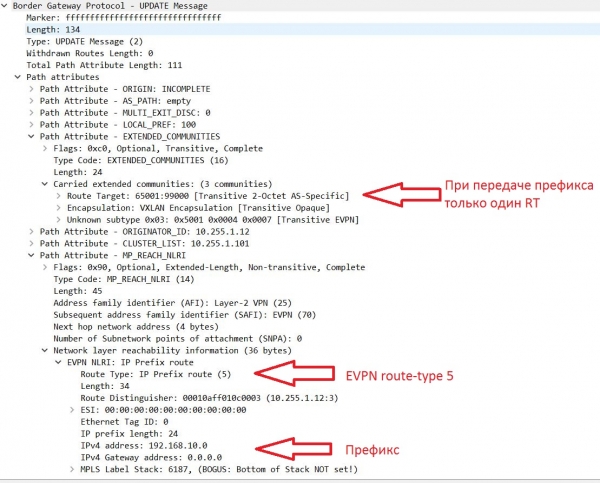
Låt oss titta på BGP-tabellen. Förutom EVPN route-type 2 och 3 har route-type 5 rutter kommit, som innehåller information om nätverksnumret:
Nätverk            Nästa Hopp            Metrik     LocPrf     Vikt Väg
Rutt Distinguisher: 10.255.1.11:3
* i[5]:[0]:[0]:[24]:[192.168.10.0]/224
                      10.255.1.10              0        100          0 ?
*>i                   10.255.1.10              0        100          0 ?

Rutt Distinguisher: 10.255.1.11:32777
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]/216
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]/272
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[3]:[0]:[32]:[10.255.1.10]/88
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i

Rutt Distinguisher: 10.255.1.12:3
*>i[5]:[0]:[0]:[24]:[192.168.10.0]/224      ! EVPN route-type 5 med prefixnummer
                      10.255.1.10              0        100          0 ?
* i
Prefixet har också dykt upp i ruttningstabellen:
Leaf21# sh ip ro vrf PROD
192.168.10.0/24, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 00:14:32, bgp-65001, intern, tag 65001 ! Avlägset prefix, tillgängligt genom Leaf1/2 (Next-hop adress = virtuell IP mellan VPC-par)
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN ! Prefixet är tillgängligt via L3VNI 99000

192.168.10.10/32, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 02:33:40, bgp-65001, intern, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN

192.168.20.0/24, ubest/mbest: 1/0, kopplad
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, direkt
192.168.20.1/32, ubest/mbest: 1/0, kopplad
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, lokal
192.168.20.20/32, ubest/mbest: 1/0, kopplad
 *via 192.168.20.20, Vlan20, [190/0], 02:35:46, hmm
Vi avslutar den andra delen av artikelsviten om VxLAN EVPN här. I nästa del kommer vi att titta närmare på olika alternativ för ruttning mellan VRF.
Källa: habr.com
