

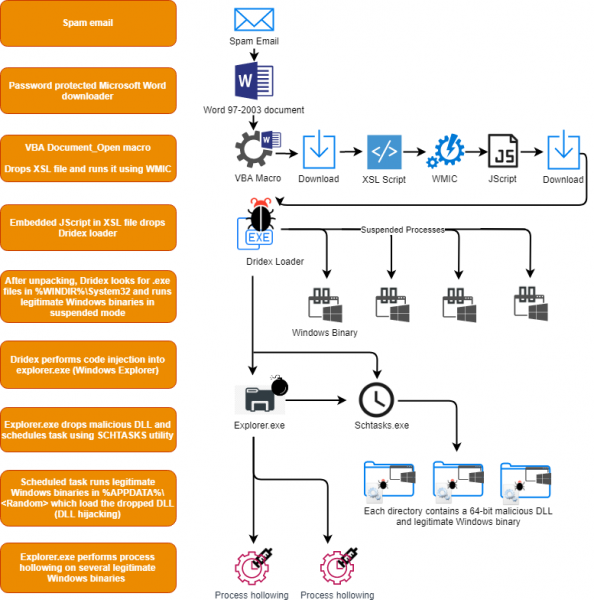
En av de vanligaste typerna av attacker är skapandet av en skadlig process i trädet av fullt legitima processer. En misstänkt väg till den körbara filen kan väcka misstankar: skadlig programvara använder ofta mappar som AppData eller Temp, vilket inte är typiskt för legitima program. För rättvisans skull bör nämnas att vissa automatiska uppdateringsverktyg körs från AppData, så att enbart kontrollera startplatsen är inte tillräckligt för att påstå att programmet är skadligt.
En ytterligare faktor för legitimitet är den kryptografiska signaturen: många originalprogram är signerade av leverantören. Avsaknaden av en signatur kan användas som en metod för att identifiera misstänkta autostartselement. Men ånyo finns det skadlig programvara som använder stulna certifikat för att signera sig själv.
Det går också att kontrollera värdena av kryptografiska hashar som MD5 eller SHA256, som kan motsvara vissa tidigare upptäckta skadliga program. Statisk analys kan utföras genom att granska signaturer i programmet (med hjälp av Yara-regler eller antivirusprodukter). Dessutom finns det dynamisk analys (att köra programmet i en säker miljö och övervaka dess beteende) och reverse engineering.
Det kan finnas många tecken på en skadlig process. I den här artikeln kommer vi att berätta hur man aktiverar audit av relevanta händelser i Windows och gå igenom de tecken på vilka det inbyggda regeln bygger. för att identifiera misstänkta processer. InTrust är en för insamling, analys och lagring av ostrukturerade data, där det redan finns hundratals förinställda reaktioner på olika typer av attacker.
När programmet startas, laddas det in i datorns minne. Den körbara filen innehåller datorinstruktioner och hjälpbibliotek (till exempel *.dll). När processen har startat kan den skapa ytterligare trådar. Trådar gör det möjligt för processen att utföra olika uppsättningar instruktioner samtidigt. Det finns många sätt för skadlig kod att infiltrera minnet och starta, låt oss gå igenom några av dem.
Det enklaste sättet att starta en skadlig process är att få användaren att starta den direkt (till exempel från en e-postbilaga), och sedan använda RunOnce-nyckeln för att köra den vid varje omstart av datorn. Hit kan vi också räkna skadlig programvara utan filer, som lagrar PowerShell-skript i registernycklar som körs baserat på en trigger. I detta fall fungerar PowerShell-skriptet som skadlig kod.
Problemet med att explicit köra skadlig programvara är att det är en välkänt metod som lätt kan upptäckas. Vissa skadliga program tar till mer listiga knep, till exempel genom att använda en annan process för att börja köras i minnet. Följaktligen kan processen skapa en annan process genom att köra en viss datorinstruktion och ange en körbar fil (.exe) att starta.
Filen kan anges med en fullständig sökväg (till exempel C:\Windows\system32\cmd.exe) eller en ofullständig (till exempel cmd.exe). Om den ursprungliga processen är osäker tillåter den att illegitima program startas. En attack kan se ut så här: processen startar cmd.exe utan att ange den fullständiga sökvägen, angriparen placerar sin cmd.exe på ett sådant ställe så att processen startar den innan den legitima. Efter att den skadliga programvaran har startat kan den i sin tur starta ett legitimt program (till exempel C:\Windows\system32\cmd.exe) för att den ursprungliga programmet ska fortsätta att fungera som den ska.
En variation av den tidigare attacken är DLL-injektion i en legitim process. När en process startas, hittar och laddar den bibliotek som utökar dess funktionalitet. Genom att använda DLL-injektion skapar angriparen ett skadligt bibliotek med samma namn och API som det legitima. Programmet laddar det skadliga biblioteket, som i sin tur laddar det legitima, och vid behov anropar det för att utföra operationer. Det skadliga biblioteket börjar fungera som en proxy för det legitima biblioteket.
Ett annat sätt att placera skadlig kod i minnet är att infoga den i en osäker process som redan är igång. Processerna får input från olika källor — de läser från nätverket eller filer. Vanligtvis utför de en kontroll för att säkerställa legitimiteten av indata. Men vissa processer har inte tillräckligt skydd när de kör instruktioner. Vid en sådan attack finns det inget bibliotek på disken eller något exekverbart fil med skadlig kod. Allt lagras i minnet tillsammans med den utnyttjade processen.
Nu ska vi gå igenom metoden för att aktivera insamlingen av sådana händelser i Windows och regeln i InTrust som implementerar skydd mot dessa typer av hot. Först aktiverar vi det via InTrusts administrationskonsol.
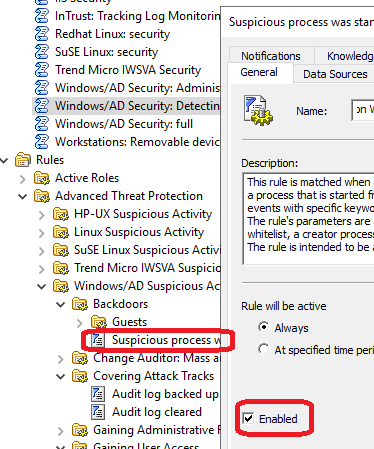
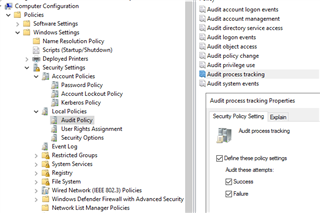
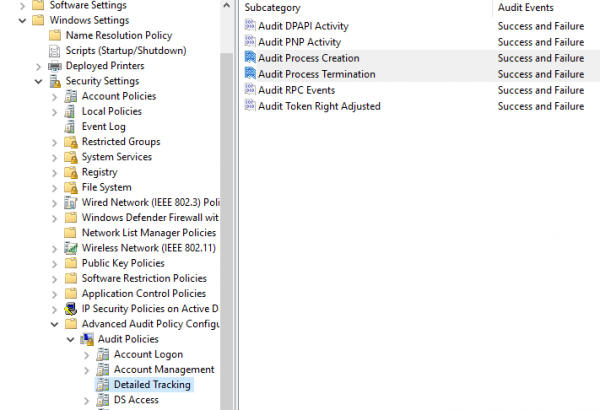
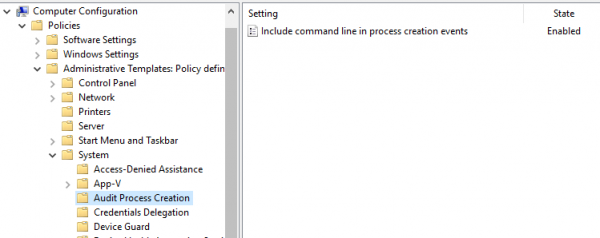
Regeln använder möjligheterna för processövervakning i Windows. Tyvärr är det inte uppenbart hur man aktiverar insamlingen av sådana händelser. Det krävs att ändra tre olika inställningar i grupprincipen:
Datorinställningar > Policyer > Windows-inställningar > Säkerhetsinställningar > Lokala policyer > Granskningspolicy > Granska processövervakning
Datorinställningar > Policyer > Windows-inställningar > Säkerhetsinställningar > Avancerad granskningspolicykonfiguration > Granskningspolicyer > Detaljerad övervakning > Granska processkapande
Datorinställningar > Policyer > Administrativa mallar > System > Granska processskapande > Inkludera kommandoraden i processkapande händelser
Efter aktivering, tillåter InTrust-regler att upptäcka tidigare okända hot som visar misstänkt beteende. Till exempel kan man identifiera skadlig programvara Dridex. Tack vare HP Bromium-projektet är det känt hur ett sådant hot fungerar.
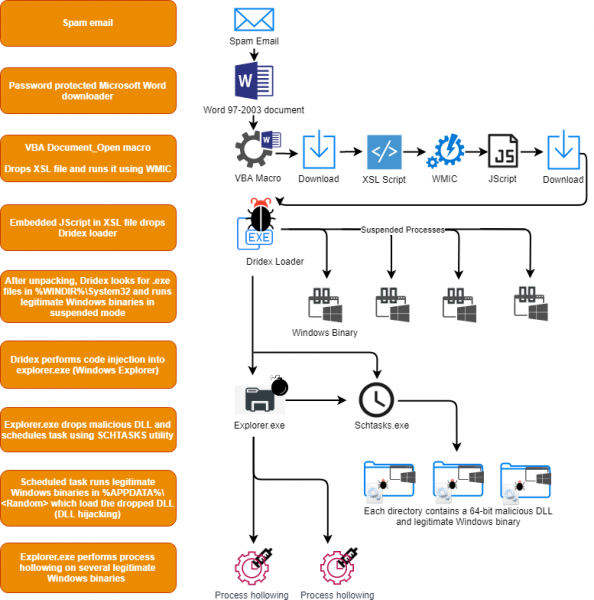
I sin handlingskedja använder Dridex schtasks.exe för att skapa ett schemalagt uppdrag. Användningen av just det här verktyget från kommandoraden betraktas som ett mycket misstänkt beteende, och detsamma gäller för att köra svchost.exe med parametrar som pekar på användarmappar eller med parametrar som liknar kommandona "net view" eller "whoami". Här är ett utdrag av den relevanta :
detection:
    selection1:
        CommandLine: '*svchost.exe C:Users\*Desktop\*'
    selection2:
        ParentImage: '*svchost.exe*'
        CommandLine:
            - '*whoami.exe /all'
            - '*net.exe view'
    condition: 1 of them
I InTrust är allt misstänkt beteende inkluderat i en regel, eftersom de flesta av dessa handlingar inte är specifika för en viss hotbild, utan snarare är misstänkta i sin helhet och i 99% av fallen används för mindre ärorika syften. En sådan lista över handlingar inkluderar, men är inte begränsad till:
- Processer som körs från ovanliga platser, såsom användartidsmappar.
- Ett välkänt systemprocess med misstänkt arv — vissa hot kan försöka använda namnet på systemprocesser för att förbli obemärkta.
- Misstänkt utförande av administrativa verktyg, såsom cmd eller PsExec, när de använder lokala systemuppgifter eller misstänkt arv.
- Misstänkta operationer för skuggkopiering — vanligt beteende för ransomware före kryptering av systemet, de dödar säkerhetskopior:
— Via vssadmin.exe;
— Via WMI. - Registerdumpning av hela registergrupper.
- Horisontell förflyttning av skadlig kod vid fjärrstart av process med hjälp av sådana kommandon som at.exe.
- Misstänkt lokala grupoperations och domänoperationer med hjälp av net.exe.
- Misstänkta brandväggsoperationer med hjälp av netsh.exe.
- Misstänkt manipulation med ACL.
- Användning av BITS för exfiltrering av data.
- Misstänkt manipulation med WMI.
- Misstänkta skriptkommandon.
- Försök att dumpa säkra systemfiler.
Den sammanlagda regeln fungerar mycket bra för att upptäcka hot som RUYK, LockerGoga och andra ransomware, skadlig programvara och verktygssatser för cyberbrott. Regeln har verifierats av leverantören i operativa miljöer för att minimera falska positiva. Och tack vare SIGMA-projektet producerar de flesta av dessa indikatorer ett minimalt antal brusiga händelser.
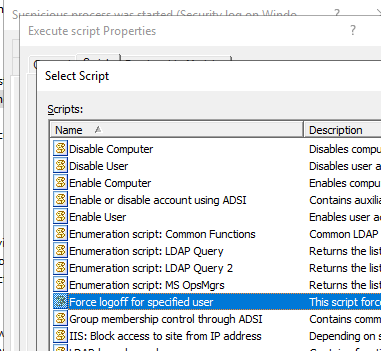
Eftersom detta är en övervakningsregel i InTrust kan du utföra ett svarsscenario som reaktion på hotet. Du kan använda ett av de inbyggda scenarierna eller skapa ditt eget, och InTrust kommer automatiskt att distribuera det.
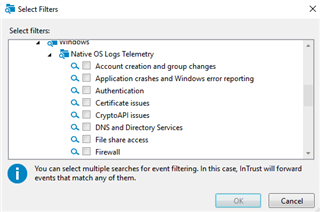
Dessutom kan du kontrollera all telemetri relaterad till händelsen: PowerShell-skript, körning av processer, manipulation av schemalagda uppgifter, administrativ aktivitet i WMI och använda dem för postmortem vid säkerhetsincidenter.
InTrust har hundratals andra regler, några av dem:
- Identifiering av en nedgradering av PowerShell — när någon avsiktligt använder en gammal version av PowerShell, eftersom det i en äldre version inte fanns möjlighet att audityra vad som hände.
- Identifiering av inloggning med hög privilegienivå — när konton som är medlemmar i en viss privilegierad grupp (till exempel domänadministratörer) oavsiktligt eller på grund av säkerhetsincidenter loggar in interaktivt på arbetsstationer.
InTrust möjliggör användning av säkerhetsbästa metoder genom förinställda detekterings- och reaktionsregler. Och om du anser att något borde fungera annorlunda — kan du göra en egen kopia av regeln och justera den som du vill. Du kan skicka en begäran för att genomföra en pilot eller få distributionspaket med tillfälliga licenser via på vår webbplats.
Prenumerera på vår , där vi publicerar korta anteckningar och intressanta länkar.
Läs våra andra artiklar om informationssäkerhet:
(populär artikel)
Källa: habr.com
