

Sedan maj 2020 har försäljningen av externa hårddiskar från WD My Book i Ryssland inletts, vilket stödjer hårdvarukryptering med AES och 256-bitarsnyckel. På grund av lagliga begränsningar kunde sådana enheter tidigare endast köpas i utländska elektroniska butiker eller på den svarta marknaden, men nu kan vem som helst skaffa sig ett säkert lagringsmedium med en treårig garanti från Western Digital. I samband med detta betydelsefulla tillfälle har vi beslutat att göra en kort översikt av historien och ta reda på hur Advanced Encryption Standard kom till och vad som gör den så bra jämfört med konkurrerande lösningar.
Under lång tid var DES (Data Encryption Standard — standard för datakryptering) det officiella symmetrisk kryptostandarden i USA, utvecklat av IBM och tillagt i listan över federala standarder för informationshantering 1977 (FIPS 46-3). Algoritmen baserades på resultat som erhölls under ett forskningsprojekt med kodnamnet Lucifer. När det amerikanska standardiseringsbyrån den 15 maj 1973 tillkännagav en tävling vars mål var att skapa en krypteringsstandard för statliga institutioner, deltog företaget i den kryptografiska kapplöpningen med den tredje versionen av Lucifer, som använde ett uppdaterat Feistel-nätverk. Tillsammans med andra tävlande ledde det emellertid till fiasko: ingen av algoritmerna som presenterades i den första tävlingen uppfyllde de strikta kraven som experterna från NBS formulerade.
Självklart kunde inte IBM bara acceptera nederlaget: när tävlingen återstartades den 27 augusti 1974 ansökte det amerikanska företaget igen och presenterade en förbättrad version av Lucifer. Denna gång hade juryn inga invändningar alls: genom att ha gjort ett noggrant arbete på felen lyckades IBM framgångsrikt åtgärda alla brister, så det fanns inget att klaga på. Efter att ha vunnit övertygande bytte Lucifer namn till DES och den 17 mars 1975 registrerades det i den federala registret.
Under öppna symposier som organiserades 1976 för att diskutera en ny kryptografisk standard, utsattes DES för hård kritik från expertgruppen. Anledningen till detta var de ändringar som gjordes i algoritmen av NSA:s specialister: bland annat minskades nyckellängden till 56 bitar (ursprungligen stödde Lucifer 64- och 128-bitars nycklar), och logiken i blockens permutationer ändrades. Enligt kryptografer hade "förbättringarna" ingen mening och det enda syftet med NSA:s modifieringar var att få möjlighet att obehindrat granska krypterade dokument.
På grund av de nämnda anklagelserna inrättades en särskild kommission vid den amerikanska senaten vars mål var att granska giltigheten av NSA:s handlingar. År 1978 publicerades en rapport med resultaten av utredningen, där det framgick följande:
- representanter för NSA deltog bara indirekt i revideringen av DES, och deras bidrag berörde endast förändringen av blockens permutationer;
- den slutliga versionen av DES visade sig vara mer motståndskraftig mot intrång och kryptografisk analys än den ursprungliga, vilket gjorde att de ändringar som gjordes var motiverade;
- nyckellängden på 56 bitar är mer än tillräcklig för de flesta applikationer, eftersom det skulle kräva en superdator värd minst flera tiotals miljoner dollar för att bryta ett sådant krypteringssystem, och eftersom vanliga brottslingar och till och med professionella hackare inte har liknande resurser, finns det inget att oroa sig för.
Kommissionens slutsatser delvis bekräftades 1990 då de israeliska kryptograferna Eli Biham och Adi Shamir, när de arbetade med konceptet för differential kryptanalys, genomförde en stor studie av blockalgoritmer, inklusive DES. Forskarna kom fram till att den nya modellen för permutationer var mycket mer motståndskraftig mot attacker än den ursprungliga, vilket innebär att NSA verkligen hade bidragit till att åtgärda flera sårbarheter i algoritmen.
Adi Shamir
Samtidigt visade begränsningen av nyckellängden sig vara ett allvarligt problem, vilket den ideella organisationen Electronic Frontier Foundation (EFF) övertygande bevisade 1998 genom experimentet DES Challenge II, som genomfördes under ledning av RSA Laboratory. En superdator, med kodnamnet EFF DES Cracker, byggdes specifikt för att knäcka DES, och detta arbete utfördes av John Gilmore, medgrundare av EFF och projektledare för DES Challenge, samt Paul Kocher, grundare av företaget Cryptography Research.
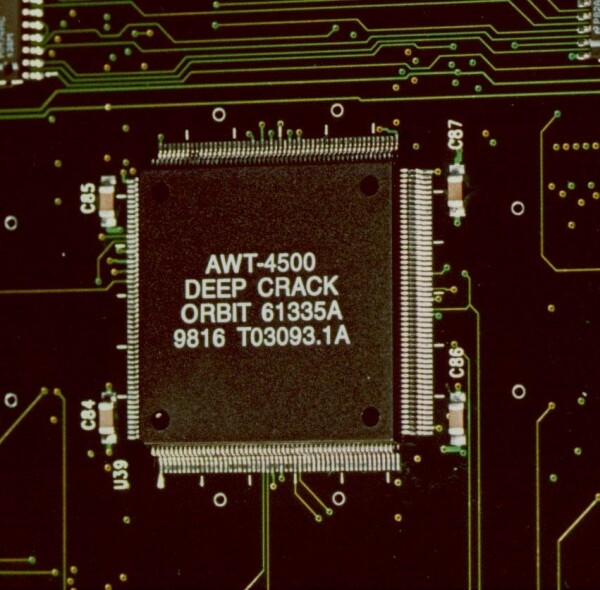
Processor EFF DES Cracker
Det system de utvecklade kunde framgångsrikt knäcka nyckeln till en krypterad provbit genom bruteforce-metoden på bara 56 timmar, det vill säga mindre än tre dygn. För detta behövde DES Cracker kontrollera cirka en fjärdedel av alla möjliga kombinationer, vilket betyder att även under de mest ogynnsamma omständigheterna skulle det ta drygt 224 timmar, det vill säga högst 10 dygn, att bryta sig in. Kostnaden för superdatorn, med beaktande av utgifterna för designen, uppgick endast till 250 000 dollar. Det är inte svårt att föreställa sig att det idag är ännu enklare och billigare att knäcka sådana krypteringar: inte bara har hårdvaran blivit mycket kraftfullare, utan tack vare utvecklingen av internet-teknologier behöver en hacker dessutom inte nödvändigtvis köpa eller hyra nödvändig utrustning - det räcker med att skapa ett botnät av infekterade datorer.
Detta experiment visade tydligt hur föråldrat DES var. Och eftersom algoritmen vid den tiden användes i nästan 50% av lösningarna inom datakryptering (enligt samma EFF), blev frågan om att hitta alternativ mer angelägen än någonsin.
Nya utmaningar - ny tävling
För rättvisans skull bör det nämnas att sökandet efter en ersättning för Data Encryption Standard började praktiskt taget samtidigt som förberedelserna för EFF DES Cracker: Det amerikanska National Institute of Standards and Technology (NIST) tillkännagav redan 1997 att en tävling för krypteringsalgoritmer skulle inledas, avsedd att identifiera den nya "gyllene standarden" för kryptosäkerhet. Och om det i forna tider genomfördes liknande evenemang enbart "för insidan", beslutade NIST, med tanke på den misslyckade erfarenheten för 30 år sedan, att göra tävlingen helt öppen: vilken företag och privatperson som helst, oavsett plats eller medborgarskap, kunde delta.
Denna metod visade sig framgångsrik redan under urvalsprocessen: bland författarna som ansökte om deltagande i tävlingen för Advanced Encryption Standard fanns både världskända kryptologer (Ross Anderson, Eli Biham, Lars Knudsen), och små IT-företag som specialiserat sig på cybersäkerhet (Counterpane), och stora företag (den tyska Deutsche Telekom), och utbildningsinstitutioner (Katolska universitetet i Löwen, Belgien), samt startups och små företag som få kände till utanför sina länder (till exempel Tecnologia Apropriada Internacional från Costa Rica).
Intressant nog godkände NIST denna gång endast två huvudkrav för de deltagande algoritmerna:
- datablocket måste ha en fast storlek på 128 bitar;
- algoritmen måste stödja minst tre nyckelstorlekar: 128, 192 och 256 bitar.
Att uppnå sådana resultat var relativt enkelt, men som man säger, djävulen ligger i detaljerna: de sekundära kraven var betydligt fler, och att uppfylla dem var betydligt svårare. Samtidigt var det just på basis av dessa krav som NIST:s granskare gjorde sitt urval av tävlande. Här är de kriterier som kandidaterna till segern måste uppfylla:
- förmåga att motstå alla kryptanalytiska attacker som var kända vid tidpunkten för tävlingen, inklusive attacker genom sidokanalmetoder;
- frånvaro av svaga och ekvivalenta krypteringsnycklar (med ekvivalenta avses sådana nycklar som, även om de skiljer sig avsevärt från varandra, ger identiska krypterade resultat);
- krypteringshastigheten är stabil och ungefär densamma på alla aktuella plattformar (från 8 till 64 bitar);
- optimering för flerprocessor-system, stöd för parallellbearbetning av operationer;
- minimala krav på mängden RAM;
- inga begränsningar för användning i standard scenarier (som grund för att skapa hash-funktioner, PRNG, osv.);
- algoritmstrukturen ska vara välmotiverad och enkel att förstå.
Den sista punkten kan verka konstig, men om man tänker efter, har den sin mening, eftersom en välstrukturerad algoritm är mycket enklare att analysera, dessutom är det svårare att gömma en "bakdörr" i den, med hjälp av vilken utvecklaren skulle kunna få obegränsad åtkomst till krypterade data.
Tidsramen för ansökningar till tävlingen om Advanced Encryption Standard var ett och ett halvt år. Totalt deltog 15 algoritmer:
- CAST-256, utvecklad av det kanadensiska företaget Entrust Technologies baserat på CAST-128, som skapades av Karl Adams och Stafford Tavares;
- Crypton, utvecklad av kryptologen Che Hong Lim från det sydkoreanska företaget Future Systems, verksam inom cybersäkerhet;
- DEAL, vars koncept ursprungligen föreslogs av den danska matematikern Lars Knudsen, och senare utvecklades hans idéer av Richard Outerbridge, som också lämnade in sin ansökan till tävlingen;
- DFC, ett gemensamt projekt mellan Paris högre utbildning, det franska nationella forskningscentret (CNRS) och telekomföretaget France Telecom;
- E2, utvecklad under ledning av den största telekommunikationsföretaget i Japan Nippon Telegraph and Telephone;
- FROG, skapad av det kostaricanska företaget Tecnologia Apropriada Internacional;
- HPC, skapad av den amerikanska kryptologen och matematikern Richard Schrepel från University of Arizona;
- LOKI97, skapad av de australiensiska kryptograferna Lawrence Brown och Jennifer Seberry;
- Magenta, utvecklad av Michael Jacobson och Klaus Huber för det tyska telekommunikationsföretaget Deutsche Telekom AG;
- MARS från IBM, där Don Coppersmith, en av skaparna av Lucifer, deltog;
- RC6, skriven av Ron Rivest, Matt Robshaw och Ray Sidney specifikt för AES-tävlingen;
- Rijndael, skapad av Vincent Rijmen och Joan Daemen från Katholieke Universiteit Leuven;
- SAFER+, utvecklad av det kaliforniska företaget Cylink tillsammans med den nationella vetenskapsakademin i Armenien;
- Serpent, skapad av Ross Anderson, Eli Biham och Lars Knudsen;
- Twofish, utvecklad av Bruce Schneiers forskarteam baserat på kryptografialgoritmen Blowfish, som Bruce föreslog redan 1993.
Efter den första omgången utsågs 5 finalister, bland vilka fanns Serpent, Twofish, MARS, RC6 och Rijndael. Jurymedlemmarna fann brister i nästan varje nämnd algoritm, förutom en. Vem blev vinnaren? Låt oss först förlänga spänningen och titta närmare på fördelarna och nackdelarna med varje lösning.
MARS
När det gäller "krigsguden" noterade experterna identiteten hos krypterings- och dekrypteringsprocedurerna, men detta begränsade också dess fördelar. IBMs algoritm visade sig vara förvånansvärt resurskrävande, vilket gjorde den olämplig för arbete i resursbegränsade miljöer. Det fanns även problem med parallellberäkningar. För att fungera effektivt krävde MARS hårdvarustöd för 32-bitars multiplikation och rotation med variabelt antal bitar, vilket ytterligare begränsade antalet stödgrupper.
MARS visade sig också vara ganska sårbar mot tids- och energiförbrukningsattacker, hade problem med dynamisk nyckelutvidgning, och dess komplexitet gjorde det svårt att analysera arkitekturen och orsakade ytterligare problem under praktisk implementering. Med andra ord, i jämförelse med andra finalister verkade MARS vara en riktig underdog.
RC6
Algoritmen ärvde vissa transformationer från sin föregångare, RC5, som tidigare undersökts noggrant, vilket i kombination med dess enkla och tydliga struktur gjorde den helt transparent för experter och uteslöt förekomsten av "bakdörrar". Dessutom uppvisade RC6 rekordhöga bearbetningshastigheter på 32-bitars plattformar, och krypterings- och dekrypteringsprocedurerna utfördes helt identiskt.
Men algoritmen hade samma problem som ovan nämnda MARS: både sårbarhet mot sidokanalattacker, och beroende av stöd för 32-bitarsoperationer, samt problem med parallella beräkningar, nyckelutvidgning och hårdvaruresurskrav. Därför kvalificerade den sig inte på något sätt som vinnare.
Twofish
Twofish visade sig vara ganska snabb och väloptimerad för drift på lågpresterande enheter, hanterade nyckelutvidgning utmärkt och föreslog flera implementeringsalternativ, vilket gjorde det möjligt att fint anpassa den efter specifika uppgifter. Samtidigt visade sig "två fiskar" vara sårbara för angripare via sidokanaler (specifikt genom tid och strömförbrukning), hade inte särskilt bra samarbete med flerkärniga system och kännetecknades av överdriven komplexitet, vilket förstås även påverkade hastigheten på nyckelutvidgningen.
Serpent
Algoritmen hade en enkel och tydlig struktur, vilket väsentligt förenklade dess granskning, var inte särskilt krävande på den hårdvaruplattform som användes, hade stöd för nyckelutvidgning "i drift" och var relativt enkel att modifiera, vilket gjorde den fördelaktig jämfört med sina rivaler. Trots detta var Serpent i grund och botten den långsammaste av finalisterna, dessutom varierade procedurerna för kryptering och dekryptering av information märkbart och krävde helt olika tillvägagångssätt för implementering.
Rijndael
Rijndael visade sig vara extremt nära idealet: algoritmen uppfyllde fullt ut NIST:s krav och överträffade samtidigt konkurrenterna på många sätt. Inga svaga punkter utöver två kunde hittas hos Rijndael: sårbarhet för angrepp via energiförbrukning vid nyckelutvidgning, vilket är ett ganska specifikt scenario, och vissa problem med nyckelutvidgning "i drift" (denna mekanism fungerade utan begränsningar endast för två tävlande — Serpent och Twofish). Dessutom bedömde experter att Rijndael hade något mindre av en kryptostyrka än Serpent, Twofish och MARS, vilket dock kompenserades i hög grad av dess motståndskraft mot majoriteten av varianterna av sidokanalsangrepp och ett brett spektrum av implementeringsalternativ.
Kategori
Serpent
Twofish
MARS
RC6
Rijndael
Kryptostyrka
+
+
+
+
+
Mängd kryptostyrka
++
++
++
+
+
Krypteringshastighet vid programvaruimplementering
—
±
±
+
+
Nyckelutvidgningshastighet vid programvaruimplementering
±
—
±
±
+
Smartkort med hög resurskapacitet
+
+
—
±
++
Smartkort med begränsade resurser
±
+
—
±
++
Hårdvaruimplementation (FPGA)
+
+
—
±
+
Hårdvaruimplementation (specialiserad mikrochip)
+
±
—
—
+
Skydd mot angrepp baserade på exekveringstid och strömförbrukning
+
±
—
—
+
Skydd mot kraftkonsumeringsattacker vid nyckelutvidgningsproceduren
±
±
±
±
—
Skydd mot kraftkonsumeringsattacker vid implementeringar i smarta kort
±
+
—
±
+
Möjlighet till "on-the-fly" nyckelutvidgning
+
+
±
±
±
Närvaro av implementeringsalternativ (utan kompatibilitetsförluster)
+
+
±
±
+
Möjlighet till parallella beräkningar
±
±
±
±
+
Baserat på de sammanlagda egenskaperna överträffade Rijndael sina konkurrenter så snart att resultatet av den slutliga omröstningen var fullt rimligt: algoritmen vann en tydlig seger med 86 röster "för" och endast 10 "emot". Serpent tog en hedervärd andra plats med 59 röster, medan Twofish hamnade på tredje plats: 31 jurymedlemmar ställde sig bakom den. Därefter följde RC6, som fick 23 röster, medan MARS rimligtvis hamnade på sista plats med bara 13 röster "för" och 83 "emot".
Den 2 oktober 2000 tillkännagavs Rijndael som vinnare av AES-tävlingen, och efter traditionen bytte den namn till Advanced Encryption Standard, vilket är namnet den är känd under idag. Standardiseringsproceduren tog cirka ett år: den 26 november 2001 lades AES till i listan över federala standarder för informationsbehandling med index FIPS 197. Den nya algoritmen fick höga betyg även från NSA, och från juni 2003 erkände den amerikanska nationella säkerhetsmyndigheten till och med AES med en 256-bitars krypteringsnyckel som tillräckligt säker för att skydda dokument av kategorin "hemligt".
Externa lagringsenheter WD My Book med stöd för hårdvarukryptering AES-256
Tack vare kombinationen av hög tillförlitlighet och prestanda, fick Advanced Encryption Standard snabbt världsomspännande erkännande och blev en av de mest populära symmetriska krypteringsalgoritmerna i världen, och ingick i många kryptografiska bibliotek (OpenSSL, GnuTLS, Linuxs Crypto API, med flera). För närvarande används AES i stor utsträckning i företags- och användarnivåapplikationer, och dess stöd implementeras i en mängd olika enheter. Särskilt används hårdvarukryptering AES-256 i externa lagringsenheter från Western Digital i My Book-serien för att skydda sparade data. Låt oss titta närmare på dessa enheter.
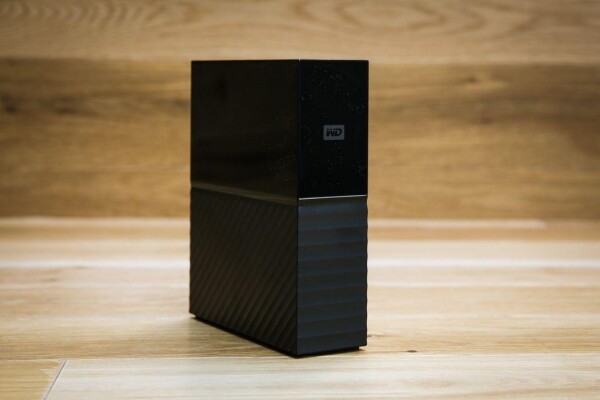
WD My Book-serien av externa hårddiskar inkluderar sex modeller med olika kapaciteter: 4, 6, 8, 10, 12 och 14 terabyte, vilket möjliggör val av en enhet som optimalt passar dina behov. Som standard använder externa HDD:er filsystemet exFAT, vilket säkerställer kompatibilitet med ett brett spektrum av operativsystem, inklusive Microsoft Windows 7, 8, 8.1 och 10, samt Apple macOS version 10.13 (High Sierra) och senare. Användare av Linux-operativsystem kan montera disken med hjälp av drivrutinen exfat-nofuse.
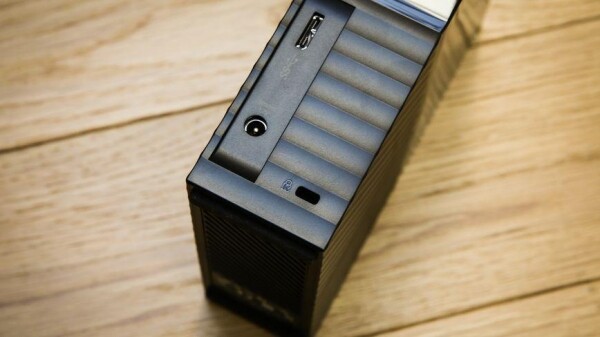
Anslutningen av My Book till datorn görs med hjälp av den hög hastighets USB 3.0-gränssnittet, som är bakåtkompatibelt med USB 2.0. Å ena sidan möjliggör detta överföring av filer med maximal hastighet, eftersom kapaciteten för USB SuperSpeed är 5 Gbps (det vill säga 640 MB/s), vilket är mer än tillräckligt. Samtidigt säkerställer den bakåtkompatibla funktionen stöd för nästan alla enheter som släppts under de senaste 10 åren.
Även om My Book inte kräver installation av ytterligare programvara tack vare Plug and Play-teknologi för automatisk upptäckte och konfiguration av kringutrustning, rekommenderar vi ändå att använda den officiella programvarupaketet WD Discovery, som medföljer varje enhet.
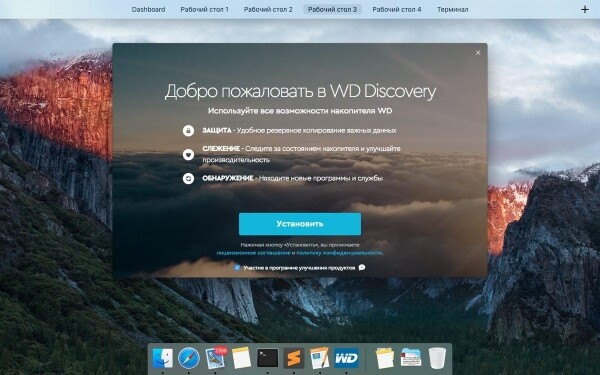
Paketen inkluderar följande applikationer:
WD Drive Utilities
Programmet ger aktuell information om enhetens status baserat på S.M.A.R.T. data och kontrollerar hårddisken för defekta sektorer. Dessutom gör Drive Utilities det möjligt att snabbt radera alla data som sparats på din My Book: i det här fallet kommer filerna inte bara att raderas, utan också helt skrivas över flera gånger, vilket gör att de inte kan återställas efter proceduren.
WD Backup
Genom att använda detta verktyg kan du ställa in säkerhetskopiering enligt ett angivet schema. Det är värt att nämna att WD Backup stöder arbete med Google Drive och Dropbox, samtidigt som du kan välja vilken kombination av "källa-mål" som helst vid skapandet av säkerhetskopian. På så sätt kan du ställa in automatisk överföring av data från My Book till molnet eller importera de nödvändiga filerna och mapparna från de angivna tjänsterna till både en extern hårddisk och en lokal dator. Dessutom finns det möjlighet att synkronisera med ett konto på sociala medier Facebook, vilket gör att du automatiskt kan skapa säkerhetskopior av foton och videor från din profil.
WD Security
Just med detta verktyg kan du begränsa åtkomsten till enheten med ett lösenord och hantera kryptering av data. Allt som behövs för detta är att ange ett lösenord (den maximala längden kan vara upp till 25 tecken), varefter all information på disken kommer att krypteras, och åtkomst till de sparade filerna kan endast fås av den som känner till koden. För större bekvämlighet låter WD Security dig skapa en lista med betrodda enheter, som när de är anslutna automatiskt låser upp My Book.
Vi vill betona att WD Security endast erbjuder ett användarvänligt gränssnitt för hantering av kryptografiskt skydd, medan krypteringen av data utförs av den externa lagringsenheten på hårdvarunivå. Detta tillvägagångssätt ger en rad viktiga fördelar, nämligen:
- ansvaret för skapande av krypteringsnycklar ligger hos hårdvarugeneratorn av slumpmässiga tal och inte hos en pseudo-slumptalsgenerator, vilket hjälper till att uppnå en hög grad av entropi och öka deras kryptografiska styrka;
- under krypterings- och dekrypteringsprocessen laddas inte kryptografiska nycklar upp i datorns RAM-minne, och temporära kopior av de behandlade filerna skapas inte i dolda mappar på systemdisken, vilket minimerar risken för deras avlyssning;
- behandlingens hastighet av filer påverkas inte av prestandan hos klientenheten;
- efter aktivering av skyddet kommer krypteringen av filer att genomföras automatiskt, "i farten", utan att användaren behöver vidta några ytterligare åtgärder.
All of the above ensures data security and practically eliminates the likelihood of confidential information theft. Considering the additional capabilities of the storage device, this makes My Book one of the best secure storage solutions available on the Russian market.
Källa: habr.com
