

Jag har arbetat inom IT i mer än 20 år, men jag har aldrig riktigt kommit mig för att arbeta med containrar. I teorin förstod jag hur de fungerar och hur de är uppbyggda. Men eftersom jag aldrig har stött på dem i praktiken var jag osäker på hur deras mekanismer fungerar under ytan.
Dessutom hade jag ingen aning om deras säkerhet. Återigen låter teorin vacker, men den gamla visan 'ju större säkerhet, desto mindre användarvänlighet' har fastnat i mitt huvud. Så jag tänkte att eftersom det är så enkelt att arbeta med containrar så kan säkerheten där vara under all kritik. Som det visade sig hade jag rätt.
För en snabb start anmälde jag mig till en kurs 2020 med titeln '».
Kursen som leddes av Sheila A. Berta och Sol Ozzan började genast med en beskrivning av hur Docker-containrar fungerar samt vilken väg de tar när de distribueras i Kubernetes. Det var helt praktiska lektioner – studenterna måste installera Docker och microk8s på sina maskiner innan lektionerna – ett utmärkt sätt att se hur verktygen interagerar med varandra, upptäcka svagheter och, viktigast av allt, prova att blockera dem.
Tyvärr, även om kurserna lovade att göra oss till 'kungar' på två dagar, kände jag att allt bara hade börjat och att jag fortfarande hade mycket att lära.
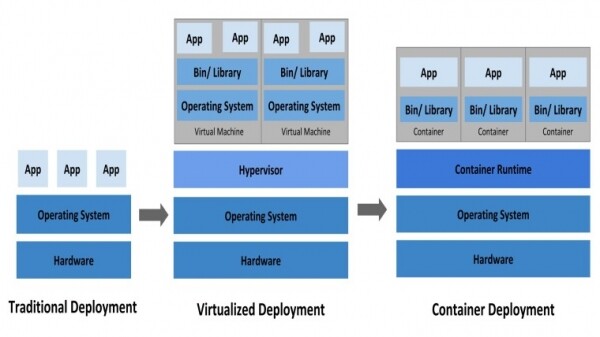
Innan jag dyker ner i mina höga insikter är det viktigt att förklara vad en container är. Inom utveckling är det en vanlig situation att koden som skrivs på din personliga maskin fungerar perfekt, men när du försöker köra den på en server så fungerar den helt enkelt inte. Containrar försöker övervinna detta problem genom att erbjuda autonoma miljöer som du enkelt kan flytta mellan servrar, med vetskap om att de alltid kommer att fungera. Som namnet antyder innehåller de koden, biblioteken och annan programvara som behövs för att fungera. Kubernetes, å sin sida, är . I princip kan man med den hantera hundratals eller tusentals olika containrar sömlöst.
Nedan följer några av mina insikter från perspektivet av det röda och blå laget.
Det röda laget
Det mesta av innehållet i containrar körs under root: det innebär att om du komprometterar containern, får du fullständig åtkomst till containern. Detta gör de efterföljande stegen betydligt enklare.
Montering av docker.sock inuti containern är farligt: om du får rootåtkomst inuti containern och dessutom installerar Docker inuti containern som har Docker-socket (\/var\/run\/docker.sock), har du en potentiell möjlighet att utforska hela klustret, inklusive åtkomst till alla andra containrar. Sådan åtkomst kan inte förhindras varken genom nätverksisolering eller på andra sätt.
Miljövariabler innehåller ofta hemliga data: i de flesta fall skickar folk lösenord till containrar med hjälp av vanliga miljövariabler. Så om du har åtkomst till kontot kan du avlyssna dessa miljövariabler för att senare utöka dina befogenheter.
Docker API kan ge massor av information: Docker API, när det är inställt på standard, fungerar utan autentisering och kan ge massor av information. Med hjälp av Shodan kan du enkelt hitta en lista över öppna portar, få detaljerad information om klustret — och gå vidare till fullständig övertagning. TrendMicro har skrivit om detta .
Det blå laget
Kör inte innehållet i containrar under root: även om det är enklare att köra som root, bör du inte göra det. Istället bör du köra applikationer med sänkta rättigheter genom att ange uid antingen med hjälp av parametern —user när du arbetar med CLI, eller genom att ange USER i Dockerfile.
Tillåt inte installation av program i containrar: nästan varje attack börjar med att installera något. Från nmap till ifconfig och själva Docker (inuti containern) har det att installera något i containern varit vanligt. Av samma anledning bör alltid alla oanvända portarna blockeras. Detta hjälper också till att förhindra överföring av kontrollkommandon vid infektion av din maskin. Förutom att förhindra installation av program bör du se till att det finns ett minimum av applikationer installerade i containern som behövs för att utföra uppgiften.
Skydda docker.sock: den måste skyddas eftersom kommunikation mellan containern och klustret hanteras via denna socket. Eftersom jag inte vill gå in på detaljer i denna artikel, läs , vad som kan hända och hur man blockerar allt detta.
Använd Docker-hemligheter istället för miljövariabler: Det finns hemligheter . Även om det inte är säkert, är det ändå bättre än miljövariabler för att överföra hemliga data till containrar.
Om artikeln väckte ditt intresse för containrar - kan du ganska lätt installera Docker eller microk8s (en liten version av Kubernetes). Det finns installationsinstruktioner för Docker för Linux och MacOS, och – installationsinstruktioner för microk8s för Windows, Linux och MacOS.
Efter installationen kan du följa från Docker, en liknande variant finns även för microk8s.
Om det finns ett intresse och/eller behov av att gå en omfattande kurs om Docker, där praktiker diskuterar alla dess verktyg: från grundläggande abstraktioner till nätverksalternativ, detaljer i hur det fungerar med olika operativsystem och programmeringsspråk, testa “”. Du kommer att lära dig teknologin och förstå var och hur man bäst använder Docker. Samtidigt får du best practice-fall — det är bättre att lära sig i säkerhet och med stöd av praktiker genom berättelser om misstag, snarare än att personligen uppleva dem.
Källa: habr.com
