

Hej! Under den senaste tiden har många fantastiska automatiseringsverktyg släppts både för att bygga Docker-imagen och för att deploya till Kubernetes. Därför bestämde jag mig för att experimentera med GitLab, studera dess möjligheter ordentligt och självklart konfigurera pipeline.
Inspirationen för detta arbete kom från webbplatsen , som genereras automatiskt, och för varje inskickad pull-begäran genererar roboten automatiskt en förhandsvisningsversion av webbplatsen med dina ändringar och tillhandahåller en länk för att visa den. Jag har försökt bygga en liknande process från grunden, men helt baserad på GitLab CI och de fria verktyg som jag är van vid att använda för att deploya applikationer i Kubernetes. Idag kommer jag äntligen att berätta mer om dem.
I artikeln kommer vi att gå igenom verktyg som:
kaniko
Hugo, qbec, med skapandet av dynamiska miljöer., git-crypt och GitLab CI Innehåll
Introduktion till Hugo
Som exempel på vårt projekt kommer vi att försöka skapa en webbplats för publicering av dokumentation, byggd på Hugo. Hugo är en statisk innehållsgenerator.
För dem som inte är bekanta med statiska generatorer ska jag berätta lite mer om dem. Till skillnad från vanliga webbplatser med databaser och något php, som genererar sidor i realtid vid användarförfrågningar, är statiska generatorer uppbyggda på ett lite annat sätt. De låter en ta källkoden, som vanligtvis är ett paket med Markdown-filer och temablanketter, och sedan kompilera dem till en helt färdig webbplats.
Det vill säga, du får en mappstruktur och en uppsättning genererade html-filer som du enkelt kan ladda upp på valfri billig webbhotell och få en fungerande webbplats.
Hugo kan installeras lokalt och prova på riktigt:
Initiera en ny webbplats:
hugo new site docs.example.org
Och också ett git-repo:cd docs.example.org git init
Tillsammans är vår webbplats fortfarande jungfrulig och för att något ska dyka upp på den behöver vi först koppla ett tema, vilket bara är en uppsättning mallar och angivna regler som webbplatsen genereras utifrån.Vår webbplats är fortfarande orörd, och för att något ska dyka upp på den behöver vi först aktivera ett tema. Ett tema är bara en uppsättning mallar och regler enligt vilka vår webbplats genereras.
Som tema kommer vi att använda , vilket, enligt mig, passar perfekt för en dokumentationssajt.
Vi vill särskilt nämna att vi inte behöver spara temafilerna i vårt projekts repository; istället kan vi enkelt ansluta den med git submodule:
git submodule add https://github.com/matcornic/hugo-theme-learn themes/learnSåledes kommer vårt repository endast att innehålla filer som direkt relaterar till vårt projekt, och det anslutna temat kommer att hållas som en länk till ett specifikt repository och commit där, vilket innebär att det alltid kan hämtas från den ursprungliga källan utan oro för inkompatibla ändringar.
Låt oss justera konfigurationen config.toml:
baseURL = "http://docs.example.org/"
languageCode = "sv-se"
title = "Min dokumentationssajt"
theme = "learn"
Redan vid detta skede kan vi starta:
hugo serverOch vid adressen kontrollera vår nyss skapade webbplats; alla ändringar som görs i katalogen uppdaterar automatiskt den öppna sidan i webbläsaren, mycket praktiskt!
Låt oss försöka skapa en titelns sida i content/_index.md:
# My docs site

## Welcome to the docs!

You will be very smart :-)
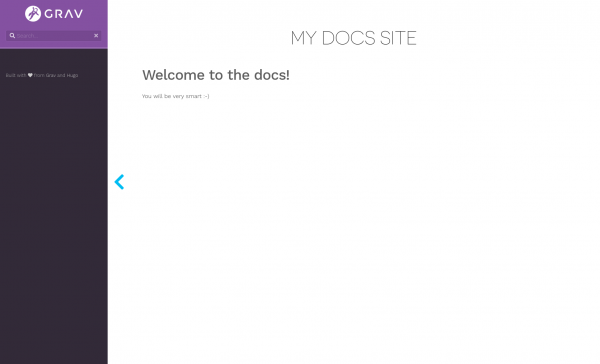
Skärmdump av den just skapade sidan
För att generera webbplatsen räcker det med att köra:
hugoInnehållet i katalogen public/ kommer att utgöra din webbplats.
Ja, förresten, låt oss direkt lägga till den i .gitignore:
echo /public > .gitignoreKom ihåg att commita våra ändringar:
git add .
git commit -m "Ny webbplats skapad"
2. Förbered Dockerfile
Det är dags att definiera strukturen för vårt repository. Vanligtvis använder jag något liknande:
.
├── deploy
│   ├── app1
│   └── app2
└── dockerfiles
    ├── image1
└── image2- dockerfiles/ — innehåller kataloger med Dockerfiles och allt som behövs för att bygga våra dockerbilder.
- deploy/ — innehåller kataloger för distribution av våra applikationer i Kubernetes.
Således kommer vår första Dockerfile att skapas på dockerfiles/website/Dockerfile
FROM alpine:3.11 as builder
ARG HUGO_VERSION=0.62.0
RUN wget -O- https://github.com/gohugoio/hugo/releases/download/v${HUGO_VERSION}/hugo_${HUGO_VERSION}_linux-64bit.tar.gz | tar -xz -C /usr/local/bin
ADD . /src
RUN hugo -s /src

FROM alpine:3.11
RUN apk add --no-cache darkhttpd
COPY --from=builder /src/public /var/www
ENTRYPOINT [ "/usr/bin/darkhttpd" ]
CMD [ "/var/www" ]
Som du kan se innehåller Dockerfile två FRÅN, denna funktion kallas och gör det möjligt att utesluta allt onödigt från den slutliga dockerbilden.
Således kommer den slutliga bilden att innehålla endast darkhttpd (en lätt HTTP-server) och public/ — innehållet på vår statiskt genererade webbplats.
Kom ihåg att commita våra ändringar:
git add dockerfiles/website
git commit -m "Lägg till Dockerfile för webbplatsen"
3. Introduktion till kaniko
Som byggare av docker-bilder har jag beslutat att använda , eftersom det inte kräver en docker-demon för att fungera, och byggprocessen kan genomföras på vilken maskin som helst och cachen kan lagras direkt i registret, vilket eliminerar behovet av att ha en fullständig persistent lagring.
För att bygga bilden räcker det med att starta en container med kaniko executor och skicka den aktuella byggkontexten till den, vilket kan göras lokalt via docker:
docker run -ti --rm
  -v $PWD: /workspace
  -v ~ / .docker / config.json: /kaniko / .docker / config.json:ro
  gcr.io / kaniko-project / executor:v0.15.0
  --cache
  --dockerfile=dockerfiles/website/Dockerfile
  --destination=registry.gitlab.com/kvaps/docs.example.org/website:v0.0.1
Där registry.gitlab.com/kvaps/docs.example.org/website — namnet på din docker-bild, efter att den har byggts kommer den automatiskt att pushas till docker-registret.
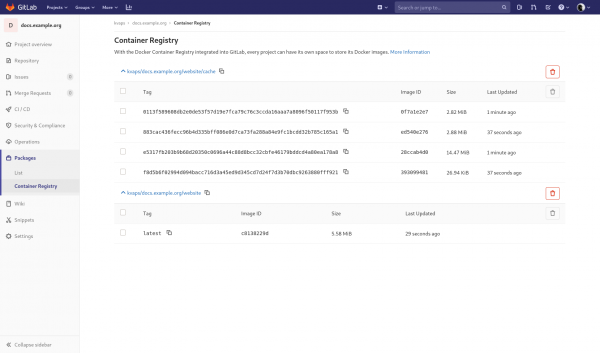
Parameter —cache tillåter att cachen av lagren sparas i docker-registret, i det ovanstående exemplet kommer de att sparas i registry.gitlab.com/kvaps/docs.example.org/website/cache, men du kan ange en annan väg med hjälp av parametern —cache-repo.
Screenshot av docker-registry
4. Introduktion till qbec
— är ett deploymentsverktyg som låter dig deklarativt beskriva manifest för din applikation och distribuera dem till Kubernetes. Användning av Jsonnet som huvudsaklig syntax gör det mycket enklare att beskriva skillnader för flera miljöer och nästan helt eliminerar kodupprepning.
Detta kan vara särskilt relevant när du behöver distribuera en applikation i flera kluster med olika parametrar och du vill deklarativt beskriva dem i Git.
Qbec låter oss också rendera Helm-diagram genom att skicka nödvändiga parametrar och sedan hantera dem som vanliga manifest, bland annat kan vi applicera olika mutationer på dem, vilket i sin tur eliminerar behovet av att använda ChartMuseum. Det vill säga, vi kan lagra och rendera diagram direkt från git, där de verkligen hör hemma.
Som jag nämnde tidigare, kommer alla distributioner att lagras i katalogen deploy/:
mkdir deploy
cd deploy
Låt oss initiera vår första applikation:
qbec init website
cd website
Nu ser strukturen för vår applikation ut så här:
.
├── components
├── environments
│   ├── base.libsonnet
│   └── default.libsonnet
├── params.libsonnet
└── qbec.yaml
låt oss titta på filen qbec.yaml:
apiVersion: qbec.io/v1alpha1
kind: App
metadata:
  name: website
spec:
  environments:
    default:
      defaultNamespace: docs
      server: https://kubernetes.example.org:8443
  vars: {}
Här är vi först och främst intresserade av spec.environments, qbec har redan skapat en standardmiljö åt oss och tagit serveradressen samt namespace från vår aktuella kubeconfig.
Nu, vid distribution i default miljö, kommer qbec alltid att distribuera endast till den angivna Kubernetes-klustret och det angivna namespace, vilket betyder att du inte längre behöver växla mellan kontexter och namespaces för att utföra distribution.
Vid behov kan du alltid uppdatera inställningarna i denna fil.
Alla dina miljöer beskrivs i qbec.yaml, och i filen params.libsonnet, där det anges varifrån parametrarna ska hämtas för dem.
Sedan ser vi två kataloger:
- components/ — här kommer alla manifest för vår applikation att lagras, de kan beskrivas både som jsonnet och som vanliga yaml-filer.
- environments/ — här kommer vi att beskriva alla variabler (parametrar) för våra miljöer.
Som standard har vi två filer:
- environments/base.libsonnet — den kommer att innehålla gemensamma parametrar för alla miljöer.
- environments/default.libsonnet — innehåller parametrar som är överskrivna för miljön. default
Låt oss öppna environments/base.libsonnet och lägga till parametrar för vår första komponent:
{
  components: {
    website: {
      name: 'example-docs',
      image: 'registry.gitlab.com/kvaps/docs.example.org/website:v0.0.1',
      replicas: 1,
      containerPort: 80,
      servicePort: 80,
      nodeSelector: {},
      tolerations: [],
      ingressClass: 'nginx',
      domain: 'docs.example.org',
    },
  },
}
Skapa också vår första komponent components/website.jsonnet:
lokal miljö = {
  namn: std.extVar('qbec.io/env'),
  namnrymd: std.extVar('qbec.io/defaultNs'),
};
lokal p = import '.. /params.libsonnet';
lokal params = p.components.website;

[
  {
    apiVersion: 'apps/v1',
    typ: 'Deployment',
    metadata: {
      etiketter: { app: params.name },
      namn: params.name,
    },
    spec: {
      repliker: params.replicas,
      väljare: {
        matchLabels: {
          app: params.name,
        },
      },
      mall: {
        metadata: {
          etiketter: { app: params.name },
        },
        spec: {
          containrar: [
            {
              namn: 'darkhttpd',
              bild: params.image,
              portar: [
                {
                  containerPort: params.containerPort,
                },
              ],
            },
          ],
          nodVäljare: params.nodeSelector,
          toleranser: params.tolerations,
          bildHämtningsHemligheter: [{ namn: 'regsecret' }],
        },
      },
    },
  },
  {
    apiVersion: 'v1',
    typ: 'Service',
    metadata: {
      etiketter: { app: params.name },
      namn: params.name,
    },
    spec: {
      väljare: {
        app: params.name,
      },
      portar: [
        {
          port: params.servicePort,
          targetPort: params.containerPort,
        },
      ],
    },
  },
  {
    apiVersion: 'extensions/v1beta1',
    typ: 'Ingress',
    metadata: {
      anteckningar: {
        'kubernetes.io/ingress.class': params.ingressClass,
      },
      etiketter: { app: params.name },
      namn: params.name,
    },
    spec: {
      regler: [
        {
          värd: params.domain,
          http: {
            vägar: [
              {
                backend: {
                  serviceName: params.name,
                  servicePort: params.servicePort,
                },
              },
            ],
          },
        },
      ],
    },
  },
]
I den här filen har vi beskrivit tre Kubernetes-entiteter, dessa är: Deployment, Tjänst och Ingress. Om vi ville kunde vi dela upp dem i olika komponenter, men på detta stadium räcker det med en.
Syntax jsonnet är mycket lik vanlig json; i princip är vanlig json redan en giltig jsonnet, så det första tiden kan det vara lättare att använda online-tjänster som yaml2json för att konvertera ditt välkända yaml till json, eller, om dina komponenter inte innehåller några variabler, kan de mycket väl beskrivas i form av vanlig yaml.
När man arbetar med jsonnet Jag rekommenderar verkligen att installera ett plugin för din editor.
Till exempel finns det ett plugin för vim vim-jsonnet, som inkluderar syntaxmarkering och automatiskt kör jsonnet fmt vid varje sparande (kräver att jsonnet är installerat).
Allt är klart, nu kan vi börja med deployment:
För att se vad vi har åstadkommit, kör vi:
qbec show defaultSom resultat kommer du att se de renderade yaml-manifester som kommer att tillämpas i klustret default.
Utmärkt, nu tillämpar vi:
qbec apply defaultSom resultat kommer du alltid att se vad som kommer att göras i ditt kluster, qbec kommer att be dig att godkänna ändringarna genom att skriva y du kommer att kunna bekräfta dina avsikter.
Klart, nu är vår applikation distribuerad!
Om du gör ändringar kan du alltid utföra:
qbec diff defaultför att se hur dessa ändringar påverkar den aktuella distributionen
Kom ihåg att commita våra ändringar:
cd ..../..
git add deploy/website
git commit -m "Lägg till distribution för webbplats"
5. Vi testar Gitlab-runner med Kubernetes-executor
Tidigare har jag endast använt vanliga gitlab-runner på en förberedd maskin (LXC-container) med shell- eller docker-executor. Till en början hade vi flera sådana runners globalt definierade i vår Gitlab. De byggde docker-bilder för alla projekt.
Men som praktiken har visat sig — den här lösningen är inte den mest idealiska, vare sig praktiskt eller säkerhetsmässigt. Det är mycket bättre och ideologiskt mer korrekt att ha separata runners distribuerade för varje projekt, eller till och med för varje miljö.
Lyckligtvis är detta inte ett problem, eftersom vi nu kommer att distribuera gitlab-runner direkt som en del av vårt projekt rakt in i Kubernetes.
Gitlab tillhandahåller en färdig helm-chart för distribution av gitlab-runner i Kubernetes. Så allt du behöver göra är att ta reda på registreringstoken för vårt projekt i Inställningar → CI / CD → Runners och överföra det till helm:
helm repo add gitlab https://charts.gitlab.io

helm install gitlab-runner
  --set gitlabUrl=https://gitlab.com
  --set runnerRegistrationToken=yga8y-jdCusVDn_t4Wxc
  --set rbac.create=true
  gitlab/gitlab-runner
Hvor:
- — adressen till din Gitlab-server.
- yga8y-jdCusVDn_t4Wxc — registreringstoken för ditt projekt.
- rbac.create=true — ger runnern nödvändiga rättigheter för att kunna skapa pods för att utföra våra uppgifter med hjälp av kubernetes-executor.
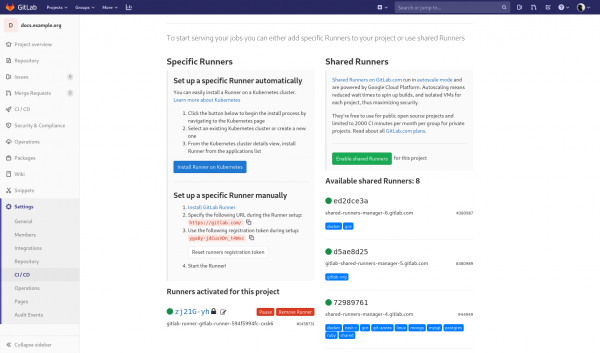
Om allt är gjort korrekt bör du se den registrerade runnern i sektionen Runners, i inställningarna för ditt projekt.
Skärmbild av den tillagda runnern
Så enkelt? — ja, så enkelt! Ingen mer krångel med att registrera runners manuellt, från och med nu kommer runners att skapas och förstöras automatiskt.
6. Distribution av Helm-charts med QBEC
Eftersom vi har beslutat att betrakta gitlab-runner som en del av vårt projekt, är det dags att beskriva det i vårt Git-repo.
Vi skulle kunna beskriva det som en separat komponent website, men vi planerar att distribuera olika kopior website mycket ofta, till skillnad från gitlab-runner, som bara kommer att distribueras en gång per Kubernetes-kluster. Så låt oss initiera en separat applikation för det:
cd deploy
qbec init gitlab-runner
cd gitlab-runner
Denna gång kommer vi inte att beskriva Kubernetes-entiteter manuellt, utan vi kommer att använda en färdig Helm-diagram. En av fördelarna med qbec är möjligheten att rendera Helm-diagram direkt från ett Git-repositorium.
Låt oss koppla det med hjälp av git submodule:
git submodule add https://gitlab.com/gitlab-org/charts/gitlab-runner vendor/gitlab-runnerNu innehåller katalogen vendor/gitlab-runner ett repositorium med diagrammet för gitlab-runner.
På samma sätt kan vi ansluta andra repositorier, till exempel hela repositoriet med officiella diagram.
Låt oss beskriva komponenten components/gitlab-runner.jsonnet:
local env = {
  name: std.extVar('qbec.io/env'),
  namespace: std.extVar('qbec.io/defaultNs'),
};
local p = import '../params.libsonnet';
local params = p.components.gitlabRunner;

std.native('expandHelmTemplate')(
  '../vendor/gitlab-runner',
  params.values,
  {
    nameTemplate: params.name,
    namespace: env.namespace,
    thisFile: std.thisFile,
    verbose: true,
  }
)
Som första argument till expandHelmTemplate ger vi sökvägen till diagrammet, sedan params.values, som vi hämtar från miljöparametrarna, och därefter ett objekt med
- nameTemplate – namnet på releasen
- namnrymd – namnrymden som skickas till Helm
- thisFile – ett obligatoriskt parameter som anger sökvägen till den aktuella filen
- verbose – visar kommandot helm template med alla argument vid rendering av diagrammet.
Nu beskriver vi parametrarna för vår komponent i environments/base.libsonnet:
local secrets = import '../secrets/base.libsonnet';

{
  components: {
    gitlabRunner: {
      name: 'gitlab-runner',
      values: {
        gitlabUrl: 'https://gitlab.com/',
        rbac: {
          create: true,
        },
        runnerRegistrationToken: secrets.runnerRegistrationToken,
      },
    },
  },
}
Observera runnerRegistrationToken hämtar vi från en extern fil secrets/base.libsonnet, låt oss skapa den:
{
  runnerRegistrationToken: 'yga8y-jdCusVDn_t4Wxc',
}
Låt oss kontrollera om allt fungerar:
qbec show defaultom allt är bra, kan vi radera vår tidigare release som distribuerades via Helm:
helm uninstall gitlab-runneroch distribuera den igen, men nu via qbec:
qbec apply default7. Introduktion till git-crypt
är ett verktyg som gör det möjligt att ställa in transparent kryptering för ditt repositorium.
För närvarande ser strukturen i vår katalog för gitlab-runner ut så här:
.
├── components
│   ├── gitlab-runner.jsonnet
├── environments
│   ├── base.libsonnet
│   └── default.libsonnet
├── params.libsonnet
├── qbec.yaml
├── secrets
│   └── base.libsonnet
└── vendor
    └── gitlab-runner (submodule)
Men det är osäkert att lagra hemligheter i Git, eller hur? Så vi behöver kryptera dem på rätt sätt.
Normalt sett är det inte alltid meningsfullt för enstaka variabler. Du kan överföra hemligheter i qbec och genom miljövariabler i ditt CI-system.
Men det är värt att notera att det finns mer komplexa projekt som kan innehålla mycket fler hemligheter, och att överföra dem alla via miljövariabler skulle vara oerhört svårt.Dessutom skulle jag inte kunna berätta för er om det fantastiska verktyget som git-crypt.
git-crypt är så bekvämt eftersom det låter dig spara hela historiken av hemligheter samt jämföra, slå samman och lösa konflikter på samma sätt som vi är vana vid i Git.
Först och främst efter installationen git-crypt måste vi generera nycklar för vårt förvar:
git crypt initOm du har en PGP-nyckel kan du genast lägga till dig själv som medarbetare för detta projekt:
git-crypt add-gpg-user kvapss@gmail.comPå så sätt kan du alltid dekryptera detta förvar med din privata nyckel.
Om du inte har någon PGP-nyckel och inte planerar att skaffa en, kan du ta en annan väg och exportera projektets nyckel:
git crypt export-key /path/to/keyfileDärmed kan alla som har den exporterade keyfile dekryptera ditt förvar.
Det är dags att konfigurera vår första hemlighet.
Kom ihåg att vi fortfarande befinner oss i katalogen deploy/gitlab-runner/, där vi har en katalog secrets/, låt oss kryptera alla filer i den, så vi skapar en fil secrets/.gitattributes med följande innehåll:
* filter=git-crypt diff=git-crypt
.gitattributes !filter !diff
Som syns från innehållet kommer alla filer som matchar mönstret * att passera genom git-crypt, med undantag för själva .gitattributes
Vi kan kontrollera detta genom att köra:
git crypt status -eUtdata kommer att vara en lista över alla filer i förvaret för vilka kryptering är aktiverad.
Det är klart, nu kan vi lugnt committa våra ändringar:
cd ../../
git add .
git commit -m "Add deploy for gitlab-runner"
För att låsa förvaret räcker det att köra:
git crypt lockoch omedelbart förvandlas alla krypterade filer till binärt skräp som inte går att läsa.
För att dekryptera förvaret kör du:
git crypt unlock8. Skapa en toolbox-image
En toolbox-image är en sådan bild med alla verktyg som vi kommer att använda för att deploya vårt projekt. Den kommer att användas av gitlab-runners för att utföra typiska deploymentsuppgifter.
Här är det enkelt, skapa en ny dockerfiles/toolbox/Dockerfile med följande innehåll:
FRÅN alpine:3.11

RUN apk add --no-cache git git-crypt

RUN QBEC_VER=0.10.3
 && wget -O- https://github.com/splunk/qbec/releases/download/v${QBEC_VER}/qbec-linux-amd64.tar.gz
     | tar -C /tmp -xzf -
 && mv /tmp/qbec /tmp/jsonnet-qbec /usr/local/bin/

RUN KUBECTL_VER=1.17.0
 && wget -O /usr/local/bin/kubectl
      https://storage.googleapis.com/kubernetes-release/release/v${KUBECTL_VER}/bin/linux/amd64/kubectl
 && chmod +x /usr/local/bin/kubectl

RUN HELM_VER=3.0.2
 && wget -O- https://get.helm.sh/helm-v${HELM_VER}-linux-amd64.tar.gz
     | tar -C /tmp -zxf -
 && mv /tmp/linux-amd64/helm /usr/local/bin/helm
Som ni kan se installerar vi i denna bild alla verktyg som vi använde för att distribuera vår applikation. Vi behöver egentligen inte kubectl, men ni kanske vill leka med det i steg för att sätta upp pipeline.
För att kunna kommunicera med Kubernetes och utföra deployment där, behöver vi konfigurera en roll för de pods som genereras av gitlab-runner.
För detta går vi till katalogen med gitlab-runner:
cd deploy/gitlab-runneroch lägger till en ny komponent components/rbac.jsonnet:
local env = {
  name: std.extVar('qbec.io/env'),
  namespace: std.extVar('qbec.io/defaultNs'),
};
local p = import '../params.libsonnet';
local params = p.components.rbac;

[
  {
    apiVersion: 'v1',
    kind: 'ServiceAccount',
    metadata: {
      labels: {
        app: params.name,
      },
      name: params.name,
    },
  },
  {
    apiVersion: 'rbac.authorization.k8s.io/v1',
    kind: 'Role',
    metadata: {
      labels: {
        app: params.name,
      },
      name: params.name,
    },
    rules: [
      {
        apiGroups: [
          '*',
        ],
        resources: [
          '*',
        ],
        verbs: [
          '*',
        ],
      },
    ],
  },
  {
    apiVersion: 'rbac.authorization.k8s.io/v1',
    kind: 'RoleBinding',
    metadata: {
      labels: {
        app: params.name,
      },
      name: params.name,
    },
    roleRef: {
      apiGroup: 'rbac.authorization.k8s.io',
      kind: 'Role',
      name: params.name,
    },
    subjects: [
      {
        kind: 'ServiceAccount',
        name: params.name,
        namespace: env.namespace,
      },
    ],
  },
]
Låt oss också beskriva nya parametrar i environments/base.libsonnet, som nu ser ut så här:
local secrets = import '../secrets/base.libsonnet';

{
  components: {
    gitlabRunner: {
      name: 'gitlab-runner',
      values: {
        gitlabUrl: 'https://gitlab.com/',
        rbac: {
          create: true,
        },
        runnerRegistrationToken: secrets.runnerRegistrationToken,
        runners: {
          serviceAccountName: $.components.rbac.name,
          image: 'registry.gitlab.com/kvaps/docs.example.org/toolbox:v0.0.1',
        },
      },
    },
    rbac: {
      name: 'gitlab-runner-deploy',
    },
  },
}
Observera $.components.rbac.name refererar till name för komponenten rbac
Låt oss kontrollera vad som har ändrats:
qbec diff defaultoch tillämpa våra ändringar i Kubernetes:
qbec apply defaultGlöm inte att committa våra ändringar i git:
cd ../..
git add dockerfiles/toolbox
git commit -m "Lägg till Dockerfile för toolbox"
git add deploy/gitlab-runner
git commit -m "Konfigurera gitlab-runner för att använda toolbox"
9. Vår första pipeline och byggande av bilder baserat på taggar
I roten av projektet kommer vi att skapa .gitlab-ci.yml med följande innehåll:
.build_docker_image:
  stage: build
  image:
    name: gcr.io/kaniko-project/executor:debug-v0.15.0
    entrypoint: [""]
  before_script:
    - echo "{"auths":{"$CI_REGISTRY":{"username":"$CI_REGISTRY_USER","password":"$CI_REGISTRY_PASSWORD"}}}" > /kaniko/.docker/config.json

build_toolbox:
  extends: .build_docker_image
  script:
    - /kaniko/executor --cache --context $CI_PROJECT_DIR/dockerfiles/toolbox --dockerfile $CI_PROJECT_DIR/dockerfiles/toolbox/Dockerfile --destination $CI_REGISTRY_IMAGE/toolbox:$CI_COMMIT_TAG
  only:
    refs:
      - tags

build_website:
  extends: .build_docker_image
  variables:
    GIT_SUBMODULE_STRATEGY: normal
  script:
    - /kaniko/executor --cache --context $CI_PROJECT_DIR --dockerfile $CI_PROJECT_DIR/dockerfiles/website/Dockerfile --destination $CI_REGISTRY_IMAGE/website:$CI_COMMIT_TAG
  only:
    refs:
      - tags
Observera att vi använder GIT_SUBMODULE_STRATEGY: normal för de jobb där det är nödvändigt att uttryckligen initiera submoduler före körning.
Kom ihåg att commita våra ändringar:
git add .gitlab-ci.yml
git commit -m "Automatisera dockerbygget"
Jag tror att vi kan kallade detta version v0.0.1 och sätta en tagg:
git tag v0.0.1Vi kommer att sätta taggar varje gång vi behöver släppa en ny version. Taggar i Docker-bilder kommer att kopplas till Git-taggar. Varje push med en ny tagg kommer att initiera bygget av bilder med den taggen.
Vi genomför git push --tags, och ser vårt första pipeline:
Skärmbild av första pipelinen
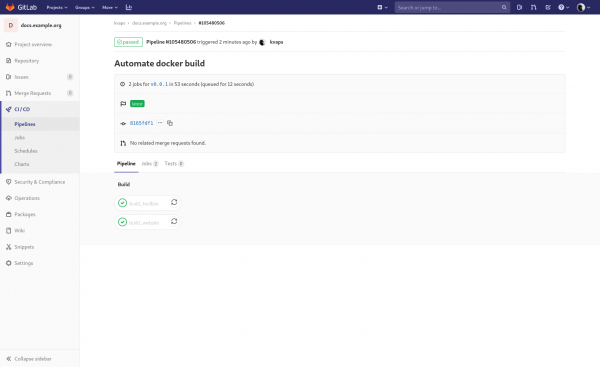
Det är värt att notera att bygget med taggar är lämpligt för att bygga dockerbilder, men inte passar för att deploya applikationen i Kubernetes. Eftersom nya taggar kan tilldelas gamla commits, kommer initieringen av pipelinen för dessa att leda till en deployment av den gamla versionen.
För att lösa detta problem kopplas vanligtvis bygget av dockerbilder till taggar, medan deployment av applikationen kopplas till en gren master, i vilken versionerna av de byggda bilderna är hårdkodade. Just i detta fall kan du initiera en rollback med en enkel revert master-gren.
10. Automatisering av deployment
För att Gitlab-runner ska kunna dekryptera våra hemligheter behöver vi exportera nyckeln för repot och lägga till den i våra CI-miljövärden:
git crypt export-key /tmp/docs-repo.key
base64 -w0 /tmp/docs-repo.key; echo
Den resulterande strängen kommer att sparas i Gitlab, för detta går vi till inställningarna för vårt projekt:
Settings -> CI / CD -> Variables
Och skapar en ny variabel:
Type
Nyckel
Värde
Skyddad
Maskerad
Omfång
Arkiv
GITCRYPT_KEY
<your string>
true (under utbildningen kan även false)
true
Alla miljöer
Skärmbild av den tillagda variabeln
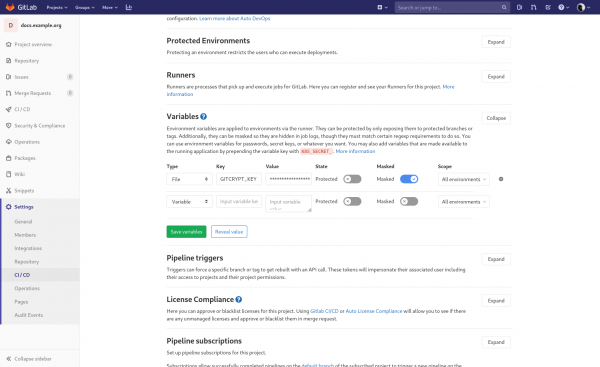
Nu uppdaterar vi vårt .gitlab-ci.yml genom att lägga till:
.deploy_qbec_app:
  stage: deploy
  only:
    refs:
      - master

deploy_gitlab_runner:
  extends: .deploy_qbec_app
  variables:
    GIT_SUBMODULE_STRATEGY: normal
  before_script:
    - base64 -d "$GITCRYPT_KEY" | git-crypt unlock -
  script:
    - qbec apply default --root deploy/gitlab-runner --force:k8s-context __incluster__ --wait --yes

deploy_website:
  extends: .deploy_qbec_app
  script:
    - qbec apply default --root deploy/website --force:k8s-context __incluster__ --wait --yes
Här har vi använt flera nya alternativ för qbec:
- —root some/app — gör att du kan definiera katalogen för en specifik applikation
- —force:k8s-context __incluster__ — detta är en magisk variabel som säger att deployment kommer att ske i samma kluster som gitlab-runner körs. Detta är nödvändigt, annars kommer qbec att försöka hitta en lämplig Kubernetes-server i din kubeconfig.
- —wait — får qbec att vänta tills de resurser som skapas befinner sig i Ready-status och avslutas först därefter med en framgångsrik exit-kod.
- —yes — stänger bara av den interaktiva shellen. Är du säker? vid deployment.
Kom ihåg att commita våra ändringar:
git add .gitlab-ci.yml
git commit -m "Automatisera distribution"
Och efter git push kommer vi att se hur våra applikationer har distribuerats:
Skärmdump av den andra pipelinen
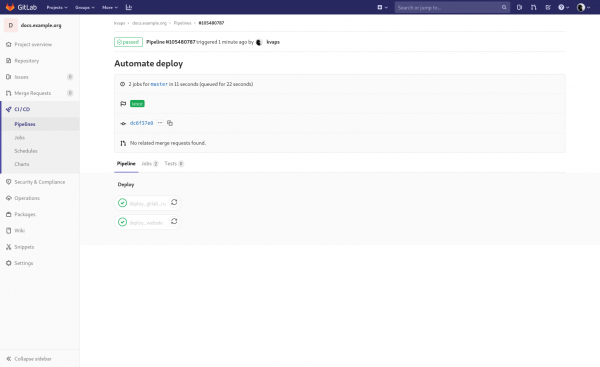
11. Artefakter och bygg vid push till master
De ovan beskrivna stegen är vanligtvis tillräckliga för att bygga och leverera nästan vilken mikrotjänst som helst, men vi vill inte bara sätta en tagg varje gång vi behöver uppdatera webbplatsen. Därför kommer vi att ta en mer dynamisk väg och ställa in deployment efter digest i master-grenen.
Idén är enkel: nu kommer vår website att byggas om varje gång vi gör en push till master, och efter det automatiskt distribueras till Kubernetes.
Låt oss uppdatera dessa två jobb i vår .gitlab-ci.yml:
build_website:
  extends: .build_docker_image
  variables:
    GIT_SUBMODULE_STRATEGY: normal
  script:
    - mkdir -p $CI_PROJECT_DIR/artifacts
    - /kaniko/executor --cache --context $CI_PROJECT_DIR --dockerfile $CI_PROJECT_DIR/dockerfiles/website/Dockerfile --destination $CI_REGISTRY_IMAGE/website:$CI_COMMIT_REF_NAME --digest-file $CI_PROJECT_DIR/artifacts/website.digest
  artifacts:
    paths:
      - artifacts/
  only:
    refs:
      - master
      - tags

deploy_website:
  extends: .deploy_qbec_app
  script:
    - DIGEST="$(cat artifacts/website.digest)"
    - qbec apply default --root deploy/website --force:k8s-context __incluster__ --wait --yes --vm:ext-str digest="$DIGEST"
Observera att vi har lagt till grenen master till refs för jobbet build_website och vi använder nu $CI_COMMIT_REF_NAME istället för $CI_COMMIT_TAG, det vill säga vi frigör oss från taggar i Git och kommer nu att pusha bilden med namnet på den gren som committade och initierade pipelinen. Det är värt att notera att detta också kommer att fungera med taggar, vilket gör att vi kan spara snapshots av webbplatsen med en viss version i docker-registry.
När namnet på docker-taggen för den nya versionen av webbplatsen kan vara oförändrat, måste vi ändå beskriva ändringarna för Kubernetes, annars kommer det helt enkelt inte att återdistribuera appen från den nya bilden, eftersom det inte kommer att upptäcka några ändringar i distributionsmanifestet.
Alternativ —vm:ext-str digest=»$DIGEST» för qbec — gör att externa variabler kan skickas till jsonnet. Vi vill att vår applikation ska återdistribueras i klustret med varje release. Att använda en tagg som nu kan förbli oförändrad är inte längre möjligt, eftersom vi behöver koppla oss till den specifika versionsbilden och trigga distributionen vid dess ändring.
Här kan Kanikos möjlighet att spara bildens digest i en fil hjälpa oss (alternativ —digest-file)
Denna fil kommer vi att skicka med och läsa vid distributionstillfället.
Vi uppdaterar parametrarna för vår deploy/website/environments/base.libsonnet som nu kommer att se ut så här:
{
  components: {
    website: {
      name: 'example-docs',
      image: 'registry.gitlab.com/kvaps/docs.example.org/website@' + std.extVar('digest'),
      replicas: 1,
      containerPort: 80,
      servicePort: 80,
      nodeSelector: {},
      tolerations: [],
      ingressClass: 'nginx',
      domain: 'docs.example.org',
    },
  },
}
Klart, nu kommer varje commit i master att initiera byggandet av docker-bilden för website, och sedan dess distribution i Kubernetes.
Kom ihåg att commita våra ändringar:
git add .
git commit -m "Konfigurera dynamisk bygg"
Vi kollar, efter git push vi ska se något liknande:
Skärmdump av pipeline för master
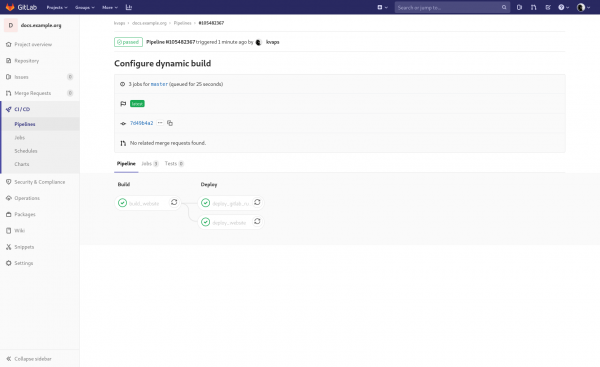
I princip har vi ingen anledning att återdistribuera gitlab-runner vid varje push, om inget har ändrats i dess konfiguration, låt oss ändra detta i .gitlab-ci.yml:
deploy_gitlab_runner:
  extends: .deploy_qbec_app
  variables:
    GIT_SUBMODULE_STRATEGY: normal
  before_script:
    - base64 -d "$GITCRYPT_KEY" | git-crypt unlock -
  script:
    - qbec apply default --root deploy/gitlab-runner --force:k8s-context __incluster__ --wait --yes
  only:
    changes:
      - deploy/gitlab-runner/**/*
changes kommer att övervaka ändringar i deploy/gitlab-runner/ och kommer att trigga vårt jobb endast om sådana finns
Kom ihåg att commita våra ändringar:
git add .gitlab-ci.yml
git commit -m "Minska gitlab-runner distribution"
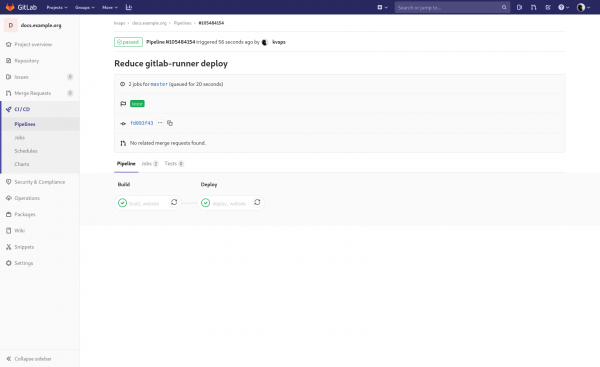
git push, så här är det bättre:
Skärmdump av den uppdaterade pipelinen
12. Dynamiska miljöer
Det är dags att diversifiera vår pipeline med dynamiska miljöer.
Först uppdaterar vi jobbet build_website i vår .gitlab-ci.yml, och tar bort blocket only, vilket får Gitlab att trigga det vid varje commit i vilken gren som helst:
build_website:
  extends: .build_docker_image
  variables:
    GIT_SUBMODULE_STRATEGY: normal
  script:
    - mkdir -p $CI_PROJECT_DIR/artifacts
    - /kaniko/executor --cache --context $CI_PROJECT_DIR --dockerfile $CI_PROJECT_DIR/dockerfiles/website/Dockerfile --destination $CI_REGISTRY_IMAGE/website:$CI_COMMIT_REF_NAME --digest-file $CI_PROJECT_DIR/artifacts/website.digest
  artifacts:
    paths:
      - artifacts/
Sedan uppdaterar vi jobbet deploy_website, vi lägger till en block miljö:
deploy_website:
  extends: .deploy_qbec_app
  environment:
    name: prod
    url: https://docs.example.org
  script:
    - DIGEST="$(cat artifacts/website.digest)"
    - qbec apply default --root deploy/website --force:k8s-context __incluster__ --wait --yes --vm:ext-str digest="$DIGEST"
Detta gör att Gitlab kan koppla jobbet till prod miljön och visa den korrekta länken till den.
Nu lägger vi till ytterligare två jobb:
deploy_website:
  extends: .deploy_qbec_app
  environment:
    name: prod
    url: https://docs.example.org
  script:
    - DIGEST="$(cat artifacts/website.digest)"
    - qbec apply default --root deploy/website --force:k8s-context __incluster__ --wait --yes --vm:ext-str digest="$DIGEST"

deploy_review:
  extends: .deploy_qbec_app
  environment:
    name: review/$CI_COMMIT_REF_NAME
    url: http://$CI_ENVIRONMENT_SLUG.docs.example.org
    on_stop: stop_review
  script:
    - DIGEST="$(cat artifacts/website.digest)"
    - qbec apply review --root deploy/website --force:k8s-context __incluster__ --wait --yes --vm:ext-str digest="$DIGEST" --vm:ext-str subdomain="$CI_ENVIRONMENT_SLUG" --app-tag "$CI_ENVIRONMENT_SLUG"
  only:
    refs:
    - branches
  except:
    refs:
      - master

stop_review:
  extends: .deploy_qbec_app
  environment:
    name: review/$CI_COMMIT_REF_NAME
    action: stop
  stage: deploy
  before_script:
    - git clone "$CI_REPOSITORY_URL" master
    - cd master
  script:
    - qbec delete review --root deploy/website --force:k8s-context __incluster__ --yes --vm:ext-str digest="$DIGEST" --vm:ext-str subdomain="$CI_ENVIRONMENT_SLUG" --app-tag "$CI_ENVIRONMENT_SLUG"
  variables:
    GIT_STRATEGY: none
  only:
    refs:
    - branches
  except:
    refs:
      - master
  when: manual
De kommer att köras vid push till alla grenar utom master och kommer att distribuera en förhandsversion av webbplatsen.
Vi ser en ny option för qbec: —app-tag — det låter dig märka de distribuerade versionerna av applikationen och arbeta endast inom den taggen. Vid skapande och radering av resurser i Kubernetes kommer qbec endast att hantera dessa.
På så sätt behöver vi inte skapa en separat miljö för varje granskning, utan kan helt enkelt återanvända samma.
Här använder vi också qbec apply review, istället för qbec apply default — det är just det ögonblicket då vi försöker beskriva skillnaderna mellan våra miljöer (granskning och standard):
Låt oss lägga till granskning miljö i deploy/website/qbec.yaml
spec:
  environments:
    review:
      defaultNamespace: docs
      server: https://kubernetes.example.org:8443
Därefter deklarerar vi den i deploy/website/params.libsonnet:
local env = std.extVar('qbec.io/env');
local paramsMap = {
  _: import './environments/base.libsonnet',
  default: import './environments/default.libsonnet',
  review: import './environments/review.libsonnet',
};

if std.objectHas(paramsMap, env) then paramsMap[env] else error 'environment ' + env + ' not defined in ' + std.thisFile
Och vi sparar anpassade parametrar för den i deploy/website/environments/review.libsonnet:
// this file has the param overrides for the default environment
local base = import './base.libsonnet';
local slug = std.extVar('qbec.io/tag');
local subdomain = std.extVar('subdomain');

base {
  components+: {
    website+: {
      name: 'example-docs-' + slug,
      domain: subdomain + '.docs.example.org',
    },
  },
}
Låt oss också ta en närmare titt på jobbet stop_review, det kommer att triggas vid borttagning av en gren och för att Gitlab inte ska försöka göra checkout på den används GIT_STRATEGY: none, senare klonar vi master-grenen och tar bort granskningen genom den.
Lite besvärligt, men jag har ännu inte hittat ett mer elegant sätt.
Ett alternativ kan vara att deploya varje review i ett eget namespace som alltid kan tas bort helt.
Kom ihåg att commita våra ändringar:
git add .
git commit -m "Aktivera automatisk review"
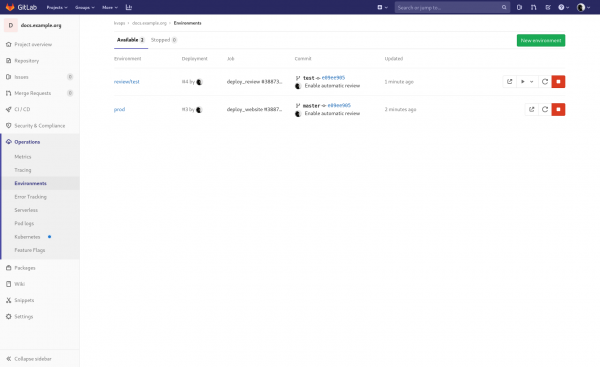
git push, git checkout -b test, git push origin test, kontrollerar:
Skärmdump av skapade miljöer i Gitlab
Fungerar allt? — utmärkt, vi tar bort vår testgren: git checkout master, git push origin :test, vi kontrollerar att jobben för att ta bort miljön har körts utan fel.
Här vill jag genast klargöra att vilken utvecklare som helst i projektet kan skapa grenar, han kan också ändra .gitlab-ci.yml filen och få tillgång till hemliga variabler.
Därför rekommenderas det starkt att tillåta deras användning endast för skyddade grenar, till exempel i master, eller att skapa en separat uppsättning variabler för varje miljö.
13. Review Apps
det är en funktion i Gitlab som gör det möjligt att för varje fil i repositoryt lägga till en knapp för snabb förhandsvisning i den distribuerade miljön.
För att dessa knappar ska dyka upp måste du skapa en fil .gitlab/route-map.yml och beskriva alla vägtransformationer i den, i vårt fall blir det mycket enkelt:
# Indices
- source: /content/(.+?)_index.(md|html)/
  public: '1'

# Pages
- source: /content/(.+?).(md|html)/
  public: '1/'
Kom ihåg att commita våra ändringar:
git add .gitlab/
git commit -m "Aktivera review apps"
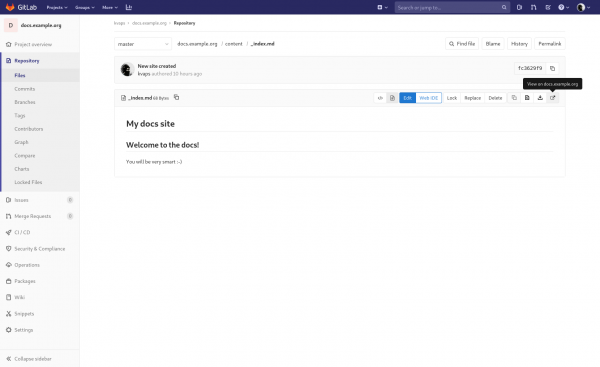
git push, och vi kontrollerar:
Skärmdump av Review App-knappen
Jobbet är klart!
Projektets källkod:
- på Gitlab:
- på GitHub:
Tack för uppmärksamheten, jag hoppas att ni gillade det 
Källa: habr.com
