

Det har blivit dags att avsluta serien av artiklar om den nya generationen SMB Check Point (1500-serien). Vi hoppas att detta har varit en nyttig erfarenhet för dig, och att du fortsätter att följa oss på TS Solutions blogg. Ämnet för den avslutande artikeln är inte särskilt väl täckt, men det är minst lika viktigt — prestandaoptimering av SMB. I denna artikel kommer vi att diskutera konfigurationsmöjligheterna för både hårdvara och mjukvara för NGFW, samt beskriva tillgängliga kommandon och sätt att interagera.
Alla artiklar i serien om NGFW för småföretag:
För närvarande finns det inte så många källor till information om prestandaoptimering för SMB-lösningar på grund av det interna operativsystemet — Gaia 80.20 Embedded. I vår artikel kommer vi att använda en layout med centraliserad hantering (dedikerad Management Server) — den möjliggör användning av fler verktyg när man arbetar med NGFW.
Hårdvarudel
Innan vi berör arkitekturen för Check Point-familjen av SMB kan du alltid kontakta din partner för att hantera verktyget Appliance Sizing Tool, för att hitta den optimala lösningen enligt de angivna specifikationerna (bandbredd, förväntat antal användare osv.).
Viktiga anteckningar vid interaktion med hårdvaran för ditt NGFW
NGFW-lösningar inom SMB-familjen har inte möjlighet till hårdvaruuppgradering av systemkomponenter (CPU, RAM, HDD), beroende på modell finns det stöd för SD-kort, vilket gör det möjligt att öka diskens kapacitet, men inte i betydande grad.
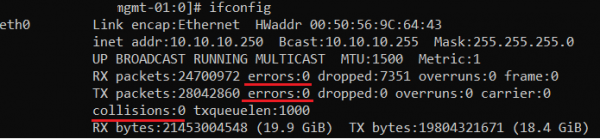
Arbetet med nätverksgränssnitt kräver övervakning. I Gaia 80.20 Embedded finns det inte så många verktyg för övervakning, men du kan alltid använda den allmänt kända kommandot i CLI genom Expert-läget
# ifconfig

Observera de understrukna raderna, de låter dig bedöma antalet fel på gränssnittet. Det rekommenderas starkt att kontrollera dessa parametrar vid den initiala implementeringen av ditt NGFW samt periodiskt under driften.
För fullständig Gaia finns följande kommando:
> show diag
Med hjälp av detta kan du få information om hårdvarans temperatur. Tyvärr finns denna funktion inte i 80.20 Embedded, vi kommer att ange de mest populära SNMP-traps:
Namn
Beskrivning
Interface disconnected
Gränssnittet är frånkopplat
VLAN removed
VLAN borttaget
High memory utilization
Hög användning av RAM
Low disk space
Lite utrymme på HDD
High CPU utilization
Hög användning av CPU
High CPU interrupts rate
Hög avbrottsfrekvens
High connection rate
Hög ström av nya anslutningar
Höga samtidiga anslutningar
Hög nivå av konkurrenssessioner
Hög brandvägg genomströmning
Hög nivå av brandväggskapacitet
Hög accepterad paketfrekvens
Hög nivå av pakettagning
Kluster medlemsstatus ändrad
Ändring av klusterstatus
Anslutning till loggservern fel
Förlorad kontakt med Log-Server
Funktionen för din gateway kräver övervakning av RAM. För att använda Gaia (Linux-liknande OS) är detta , när RAM-användning når upp till 70-80%.
I arkitekturen för SMB-lösningar finns ingen användning av SWAP-minne, till skillnad från äldre Check Point-modeller. Det har dock observerats en <vm.swappiness> i Linux-systemfiler, vilket indikerar en teoretisk möjlighet att ändra SWAP-parametern.
Programvarudelen
Vid tidpunkten för artikelns publicering versionen av Gaia är 80.20.10. Du bör veta att det finns begränsningar vid arbete i CLI: i Expert-läget stöds vissa Linux-kommandon. För att utvärdera NGFW: s funktionalitet krävs en bedömning av daemoner och tjänster, mer detaljerat om detta kan du läsa i min kollegas arbete. Vi kommer att titta på möjliga kommandon för SMB.
Arbete med Gaia OS
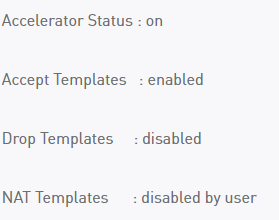
Visa SecureXL-mallar
# fwaccel stat

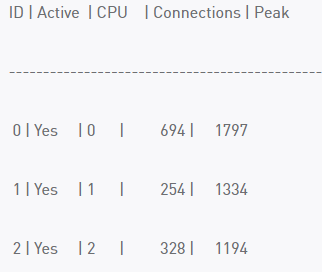
Visa belastning per kärna
# fw ctl multik stat

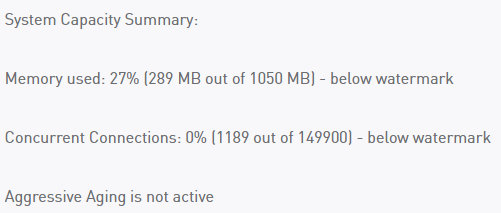
Visa antal sessioner (anslutningar).
# fw ctl pstat

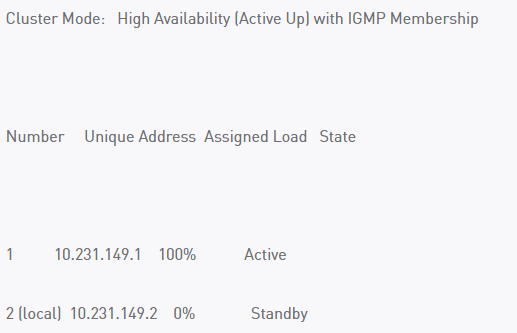
*Visa klusterstatus
# cphaprob stat

Klassisk Linux-kommando TOP
Loggning
Som du redan vet finns det tre sätt att arbeta med NGFW-loggar (lagring, behandling): lokalt, centralt och i molnet. De senaste två alternativen innebär att det finns en entitet – Management Server.
Möjliga konfigurationer för hantering av NGFW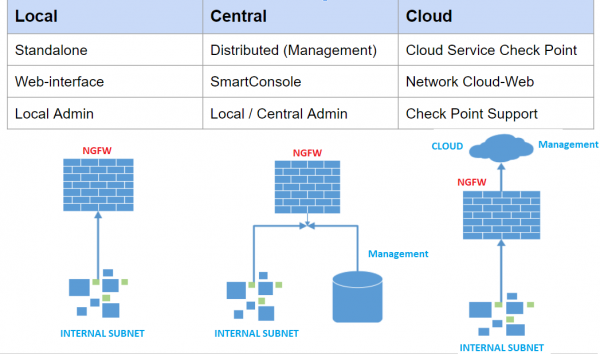
De mest värdefulla loggfilerna
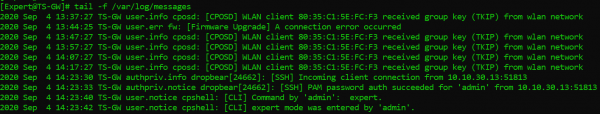
Systemmeddelanden (innehåller mindre information än i fullständig Gaia)
# tail -f /var/log/messages2

Felmeddelanden från blades (en ganska användbar fil vid sökning efter problem)
# tail -f /var/log/log/sfwd.elg

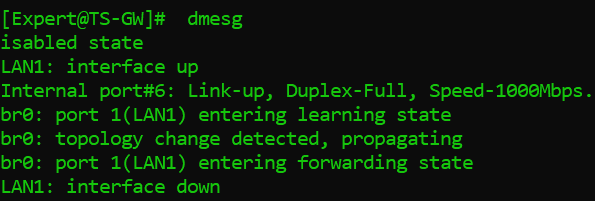
Visa meddelanden från bufferten på systemets kärnnivå.
# dmesg


Konfiguration av blades
Detta avsnitt kommer inte att innehålla fullständiga instruktioner för att konfigurera din NGFW Check Point, det innehåller endast våra rekommendationer baserade på praktisk erfarenhet.
Application Control / URL Filtering
Rekommenderas att undvika regler med villkor ANY, ANY (Källa, Destination).
Om ett anpassat URL-resurs anges skulle det vara mer effektivt att använda reguljära uttryck som: (^|..)checkpoint.com
Undvik överdriven användning av loggning enligt regler och visning av blockeringssidor (UserCheck).
Se till att teknologin fungerar korrekt “SecureXL”. Den största delen av trafiken bör gå genom accelerated / medium path. Glöm inte att filtrera reglerna efter de mest använda (fält Träffar ).
HTTPS-inspektion
Det är ingen hemlighet att 70-80% av användartrafiken går via HTTPS-anslutningar, vilket kräver resurser från processorn i din gateway. Dessutom deltar HTTPS-inspektion i arbetet av IPS, Antivirus, Antibot.
Från version 80.40 finns det möjlighet att arbeta med HTTPS-regler utan Legacy Dashboard, här är en rekommenderad ordning för regler:
Bypass för grupp av adresser och nät (Destination).
Bypass för grupp av URL-adresser.
Bypass för interna IP-adresser och nät med privilegerad åtkomst (Source).
Inspektera för nödvändiga nät, användare
Bypass för alla andra.
* Det är alltid bättre att välja tjänster för HTTPS eller HTTPS-proxy manuellt, undvik att lämna Any. Logga händelser efter reglerna för Inspektera.
IPS
IPS-bladet kan orsaka ett fel vid installation av policyn på din NGFW om för många signaturer används. Enligt Check Point är arkitekturen för SMB-enheter inte konstruerad för att köra den fulla rekommenderade profilsättningen för IPS.
För att lösa eller förhindra problemet, följ dessa steg:
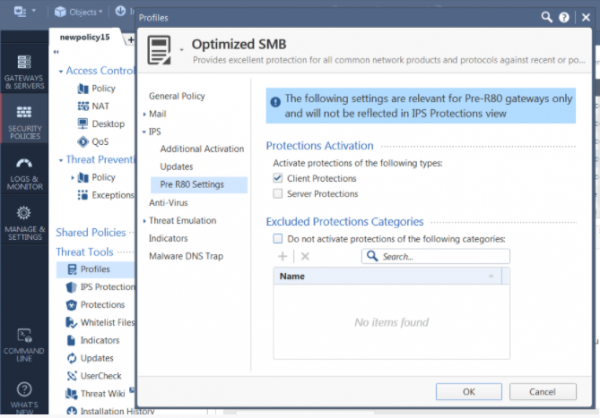
Klonar profil med namnet "Optimized SMB" (eller något annat efter ditt val).
Redigera profilen, gå till avsnittet IPS → Pre R80.Settings och stäng av Server Protections.

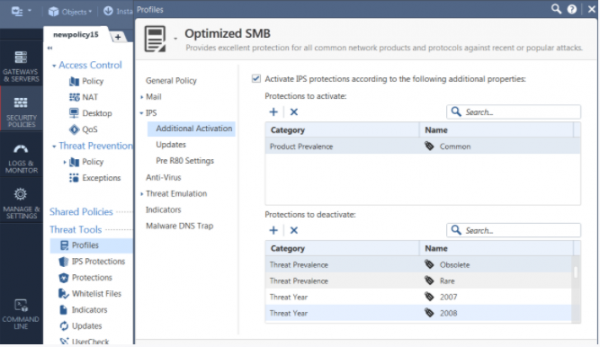
Du kan välja att avaktivera CVE äldre än 2010, dessa sårbarheter kan sällan upptäckas i små kontor men påverkar prestandan. För att stänga av några av dem, gå till Profil → IPS → Extra aktivering → Lista över skydd att avaktivera

Avslutande
Inom ramen för artiklarna om den nya generationens NGFW i SMB-familjen (1500) har vi försökt belysa de huvudsakliga funktionerna i lösningen, och visat viktiga säkerhetskomponenter med konkreta exempel. Vi ser fram emot att svara på eventuella frågor om produkten i kommentarerna. Tack för ditt intresse!
. För att inte missa nya inlägg - följ uppdateringarna på våra sociala medier (, , , , ).
Källa: habr.com
