

Oavsett hur mycket myter och legender som diskuteras kring överensstämmelse med 152-FZ, finns det alltid något som förblir osynligt. Idag vill vi diskutera de inte alltid uppenbara nuance som både stora företag och små företag kan möta:
nuancer i klassificeringen av PDb i kategorier - när en liten e-handel samlar in data som tillhör en speciell kategori utan att ens veta om det;
var man kan lagra backuper av insamlade PDb och utföra operationer på dem;
vad som skiljer ett certifikat från ett överensstämmelsedokument, vilka dokument som överhuvudtaget bör begäras från leverantören och allt som hör till ämnet.
Till sist kommer vi att dela med oss av vår egen erfarenhet av att genomgå certifiering. Låt oss börja!
Experten i den dagens artikel är Aleksej Afanasjev, specialist på frågor om cybersäkerhet hos cloudleverantörerna «ИТ-ГРАД» och #CloudМТS (som ingår i MTS-gruppen).
Nuancer i klassificeringen
Vi stöter ofta på klientens önskan att snabbt, utan audit av informationssystem, bestämma den nödvändiga skyddsnivån för ISPDb. Vissa material på internet om detta ämne ger ett falskt intryck av att det är en enkel uppgift och att det är svårt att göra ett misstag.
För att bestämma skyddsnivån måste man förstå vilka uppgifter som ska samlas in och behandlas av klientens informationssystem. Ibland är det inte lätt att entydigt definiera krav på skydd och kategori av PDb som företaget arbetar med. Samma typer av personuppgifter kan bedömas och klassificeras helt olika. Därför kan företagsåsikter ibland skilja sig från auditorns eller till och med inspektörens åsikter. Låt oss titta på några exempel.
Fordon. Det verkar som en ganska traditionell typ av verksamhet. Många transportföretag har funnits i decennier, och deras ägare anställer egenföretagare och privatpersoner. I regel omfattas anställdas data av krav på UZ-4. Men för att arbeta med chaufförer måste man inte bara samla in registreringsdata, utan också genomföra medicinska kontroller på transportföretagets område innan de går på skift, och den information som samlas in i processen klassas direkt som medicinska data – vilket är personlig data av särskild kategori. Dessutom kan transportföretaget begära intyg som sedan kommer att förvaras i förarens akt. En skanning av ett sådant intyg i elektronisk form – data om hälsotillstånd, personlig data av särskild kategori. Det innebär att UZ-4 inte längre räcker, minst UZ-3 krävs.
Webbutik. Det verkar som de insamlade namnen, e-postadresserna och telefonnumren faller inom en allmänt tillgänglig kategori. Men om dina kunder anger kostpreferenser, exempelvis halal eller kosher, kan sådan information betraktas som uppgifter om religiös tillhörighet och övertygelser. Därför kan en inspekterande person vid kontroll eller andra övervakningsåtgärder klassificera de data som du samlar in som en särskild kategori av personuppgifter. Om webbutiken samlade information om huruvida kunden föredrar kött eller fisk, skulle uppgifterna kunna kategoriseras som övriga personuppgifter. Förresten, vad gör man med vegetarianer? För det kan också klassificeras som filosofiska övertygelser, som också tillhör den särskilda kategorin. Å andra sidan kan det helt enkelt vara en persons ställningstagande för att utesluta kött från sin diet. Tyvärr finns det ingen tabell som tydligt definierar kategorin av personuppgifter i sådana "finstämda" situationer.
Reklambyrå genom en västerländsk molntjänst behandlar offentlig information om sina kunder – namn, e-postadresser och telefonnummer. Dessa uppgifter omfattas självklart av personuppgiftslagstiftningen. Frågan uppstår: är det lagligt att utföra sådan behandling? Kan man överhuvudtaget flytta sådana data utan anonymisering utanför Ryssland, till exempel lagra backuper i någon utländsk molntjänst? Självklart kan man göra det. Även om företaget har rätt att lagra dessa data utanför Ryssland, måste den ursprungliga insamlingen, enligt vår lagstiftning, ske på ryska territoriet. Om du säkerhetskopierar sådan information, baserar statistik på den, genomför forskning eller utför andra typer av operationer med den – allt detta kan göras på västerländska resurser. Den avgörande punkten ur ett lagligt perspektiv är var personuppgifterna samlas in. Därför är det viktigt att inte blanda samman initial insamling och behandling.
Som framgår av dessa korta exempel är det inte alltid enkelt att arbeta med personuppgifter. Det krävs inte bara att veta att man arbetar med dem, utan också att kunna klassificera dem korrekt, förstå hur informationssystemet fungerar för att korrekt fastställa den erforderliga skyddsnivån. I vissa fall kan frågan ställas om vilken mängd personuppgifter som faktiskt är nödvändig för organisationens arbete. Är det möjligt att avstå från de mest "känsliga" eller helt enkelt överflödiga uppgifterna? Dessutom rekommenderar tillsynsmyndigheten att anonymisera personuppgifter där det är möjligt.
Som i exemplen ovan kan man ibland stöta på att tillsynsmyndigheterna tolkas de insamlade personuppgifterna något annorlunda än hur du själv har bedömt dem.
Självklart kan man ta hjälp av en revisor eller systemintegratör, men kommer "hjälparen" att vara ansvarig för de valda lösningarna vid en granskning? Det är värt att notera att ansvaret alltid ligger på ägaren av personuppgiftsbehandlingen – operatören av personuppgifter. Det är därför viktigt att när ett företag genomför sådana arbeten att vända sig till seriösa aktörer på marknaden för sådana tjänster, till exempel företag som genomför certifieringsarbeten. Certifieringsföretag har mycket erfarenhet av att genomföra sådana arbeten.
Alternativ för att bygga personuppgiftsbehandling
Byggandet av en ISPDn är inte bara en teknisk fråga, utan i stor utsträckning även en juridisk fråga. IT-chefen eller säkerhetschefen bör absolut rådgöra med en jurist. Eftersom det ofta saknas en specialist med rätt profil i företaget kan det vara värt att överväga att anlita externa revisorer. Många av de knepiga aspekterna är inte alltid uppenbara.
Konsultationen kommer att hjälpa till att fastställa vilka personuppgifter ni hanterar och vilken skyddsnivå som krävs för dem. Ni får därför en översikt över IS:et som behöver skapas eller kompletteras med skyddsåtgärder och ORD.
Ofta står valet för företaget mellan två alternativ:
Att bygga det lämpliga IS:et på sina egna programvaru- och hårdvarulösningar, förmodligen i sin egen serverhall.
Att vända sig till en molnleverantör och välja en flexibel lösning, en redan certifierad "virtuell serverhall".
De flesta IS:er som hanterar personuppgifter använder en traditionell metod som, utifrån ett affärsperspektiv, är svår att kalla lätt och framgångsrik. Vid val av detta alternativ är det viktigt att förstå att det tekniska projektet kommer att inkludera en beskrivning av utrustningen, inklusive programvaru- och hårdvarulösningar samt plattformar. Det betyder att ni kommer att behöva möta följande svårigheter och begränsningar:
svårigheter med skalbarhet;
lång tid för projektgenomförande: det krävs tid för att välja, köpa, installera, konfigurera och dokumentera systemet;
en mängd "pappersarbete", som till exempel att utveckla ett komplett dokumentationspaket för hela ISPDn.
Dessutom är företag vanligtvis bara bekanta med den "övre" nivån av sitt IS - de använda affärsapplikationerna. Med andra ord är IT-personalen kvalificerad inom sitt snäva område. Det finns en brist på förståelse för hur alla "lägre nivåer" fungerar: programvaru- och hårdvaruskydd, lagringssystem, backup och naturligtvis hur man, med beaktande av alla krav, konfigurerar skyddsåtgärder och bygger den "maskinella" delen av konfigurationen. Det är viktigt att förstå: det här är en stor mängd kunskap som ligger bortom kundens affär. Här kan erfarenheten från en molnleverantör, som tillhandahåller en certifierad "virtuell serverhall", verkligen göra skillnad.
Å sin sida har molnleverantörer en rad fördelar som utan överdrift kan tillfredsställa 99 % av företagens behov inom skydd av personuppgifter:
kapitalkostnader omvandlas till driftkostnader;
leverantören garanterar en nödvändig nivå av säkerhet och tillgänglighet baserat på beprövade standardlösningar;
det är inte nödvändigt att ha en personalstyrka som ska säkerställa att ISPDat arbetar på 'maskinnivå';
leverantörer erbjuder mycket mer flexibla och elastiska lösningar;
leverantörens experter har alla nödvändiga certifikat;
compliance är inte lägre än vid byggandet av egen arkitektur, med hänsyn till krav och rekommendationer från reglerande myndigheter.
Den gamla myten om att man inte kan lagra personuppgifter i molnet är fortfarande oerhört populär. Den är endast delvis sann: personuppgifter får faktiskt inte lagras i ett slumpmässigt moln. Det krävs efterlevnad av vissa tekniska åtgärder, användning av särskilda certifierade lösningar. Om leverantören uppfyller alla lagkrav minimeras riskerna för läckage av personuppgifter. Många leverantörer har en separat infrastruktur för behandling av personuppgifter i enlighet med 152-FZ. Men också valet av leverantör behöver göras med kännedom om vissa kriterier, som vi kommer att ta upp nedan.
Kunder kommer ofta till oss med vissa bekymmer om att lagra personuppgifter i leverantörens moln. Låt oss diskutera dem direkt.
Data kan stjälas under överföring eller migration.
Det finns ingen anledning att frukta detta — leverantören erbjuder kunden att skapa en säker datakanal baserad på certifierade lösningar, förstärkta autentiseringsåtgärder för motparter och anställda. Det återstår att välja lämpliga skyddsåtgärder och implementera dem i arbetet med kunden.
Maskerade personer kommer att dyka upp och ta bort/embagera/stänga av servern.
Det är helt förståeligt att kunder oroar sig för att deras affärsprocesser kan störas på grund av otillräcklig kontroll över infrastrukturen. Vanligtvis är det de kunder som tidigare haft sin utrustning i små serverrum, snarare än specialiserade datacenter, som tänker så. I verkligheten är datacentren utrustade med moderna medel för såväl fysisk som informationsskydd. Några operationer i ett sådant datacenter kan knappast genomföras utan tillräckliga bevis och dokument, och sådana aktiviteter kräver att ett helt antal procedurer följs. Dessutom kan "utdragningen" av din server från datacentret påverka andra kunder hos leverantören, och det behöver ingen. Ingen kan peka ut "din" virtuella server, så om någon vill stjäla den eller arrangera en maskerad, måste de först stötte på en mängd byråkratiska hinder. Under den tiden har du sannolikt hunnit migrera flera gånger till en annan plats.
Hackare kommer att hacka molnet och stjäla data
Internet och tryckt media svämmar över av rubriker om hur ännu ett moln blivit offer för cyberskurkar, och miljoner poster med personuppgifter har läckt ut på nätet. I de allra flesta fall upptäcktes sårbarheterna inte hos leverantören, utan i offrets informationssystem: svaga eller i princip standardlösenord, 'hål' i webbplats- och databasmotorer, och företagets grundläggande vårdslöshet när det gäller val av skyddsåtgärder och organisering av procedurer för datatillgång. Alla certifierade lösningar kontrolleras för sårbarheter. Vi genomför också regelbundet 'kontroll'-pentester och säkerhetsgranskningar, både på egen hand och med hjälp av externa organisationer. För leverantören handlar det om rykte och affärer som helhet.
Leverantören/leverantörens anställda kommer att stjäla personuppgifter i själviska syften
Det här är en känslig fråga. Ett antal företag inom cybersäkerhet "skräms" sina kunder och insisterar på att "intern personal är farligare än externa hackare". I vissa fall kan detta stämma, men ett företag kan inte byggas utan förtroende. Då och då dyker det upp nyheter om att företagets egna anställda läcker kunddata till illvilliga aktörer, och den interna säkerheten är ofta mycket sämre organiserad än den externa. Här är det viktigt att förstå att varje stor leverantör är extremt ointresserad av negativa fall. Leverantörens anställdas handlingar är väl reglerade, rollerna och ansvarsområdena är delade. Alla affärsprocesser är utformade så att dataläckagesfall är extremt osannolika och alltid märkbara för interna tjänster, så kunder behöver inte oroa sig för problem från den sidan.
Du betalar lite eftersom du betalar för tjänster med dina affärsuppgifter.
En annan myt: en kund som hyr en säker infrastruktur till ett rimligt pris betalar i själva verket med sina data – så tänker ofta specialister som gärna läser ett par konspirationsteorier innan de går till sängs. För det första är möjligheten att genomföra några operationer med dina data utöver dem som anges i uppdraget i praktiken noll. För det andra värdesätter en seriös leverantör relationerna med sina kunder och sitt omdöme – förutom dig har han många andra kunder. Det är mer troligt att den motsatta situationen uppstår, där leverantören entusiastiskt skyddar sina kunders data, som också är en del av hans verksamhet.
Välja en molnleverantör för PDL
I dagsläget erbjuder marknaden många lösningar för företag som är operatörer av PDL. Nedan följer en allmän lista med rekommendationer för att välja rätt.
Leverantören bör vara beredd att ingå ett officiellt avtal som beskriver parternas skyldigheter, SLA och ansvar inom ramen för hanteringen av PDL. Faktiskt, mellan dig och leverantören bör det, förutom tjänsteavtalet, undertecknas ett uppdrag för hantering av PDL. I vilket fall som helst bör du studera dem noggrant. Det är viktigt att förstå gränserna för ansvar mellan dig och leverantören.
Observera att segmentet måste uppfylla kraven, vilket innebär att det ska ha ett certifikat som anger en säkerhetsnivå som inte är lägre än vad som krävs av ditt informationssystem. Ibland publicerar leverantörer endast första sidan av certifikatet, vilket ger lite klarhet, eller hänvisar till revision eller efterlevnadsprocedurer utan att publicera själva certifikatet ("fanns pojken?"). Det är värt att begära det — det är ett offentligt dokument där det anges vem som har genomfört certifieringen, giltighetstid, molnens plats osv.
Leverantören måste tillhandahålla information om var deras platser (skyddsobjekt) är belägna, så att du kan kontrollera var dina data är lagrade. Vi påminner om att den initiala insamlingen av personuppgifter måste ske inom Rysslands gränser, därför är det önskvärt att se adresserna för datacenter i avtalet/certifikatet.
Leverantören måste använda certifierade skyddssystem och kryptografiska skyddssystem. Naturligtvis annonserar de flesta leverantörer inte de tekniska skyddsåtgärder och lösningars arkitektur som används. Men du som kund kan inte vara ovetande om detta. Till exempel, för att fjärransluta till hanteringssystemet (hanteringsportalen) måste skyddsåtgärder användas. Leverantören kan inte kringgå detta krav och kommer att förse dig (eller kräva att du använder) certifierade lösningar. Testa resurserna och du kommer snart att förstå hur och vad som är uppbyggt.
Det är mycket önskvärt att molnleverantören erbjuder ytterligare tjänster inom informationssäkerhet. Dessa kan vara olika tjänster: skydd mot DDoS-attacker och WAF, antivirusservice eller sandbox och liknande. Allt detta gör att du kan få skydd som en tjänst, utan att behöva avleda uppmärksamheten till att bygga skyddssystem, och istället fokusera på affärsapplikationer.
Leverantören måste ha licenser från FSTEK och FSB. Vanligtvis publiceras sådan information direkt på webbplatsen. Se till att begära dessa dokument och kontrollera om tjänsternas adresser, leverantörens företagsnamn osv. anges korrekt.
Låt oss sammanfatta. Hyra av infrastruktur gör det möjligt att avstå från CAPEX och behålla endast sina affärsapplikationer och data under sin kontroll, medan det tunga ansvaret för certifiering av "hårdvara" och programvaru- och hårdvarulösningar överlämnas till leverantören.
Hur vi genomgick certifieringen
Nyligen genomförde vi framgångsrikt en reattestation av infrastrukturen för "Skyddat moln FZ-152" för att säkerställa att den uppfyller kraven för arbete med personuppgifter. Arbetet utfördes av "Nationella certifieringscentret".
För närvarande är "Skyddat moln FZ-152" certifierat för placering av informationssystem som deltar i hantering, lagring eller överföring av personuppgifter (ISPD) enligt kraven för nivå UZ-3.
Certifieringsproceduren innebär en kontroll av molnleverantörens infrastruktur för att säkerställa att den uppfyller skyddsnivån. Själva leverantören tillhandahåller IaaS-tjänster och är inte en operatör för personuppgifter. Processen involverar utvärdering av både organisatoriska (dokumentation, order etc.) och tekniska åtgärder (konfiguration av skyddsåtgärder etc.).
Det kan inte kallas trivialt. Trots att GOST för program och metoder för genomförande av certifieringsåtgärder infördes redan 2013, finns det fortfarande inga strikta program för molnobjekt. Certifieringscentren utvecklar dessa program baserat på sin egen expertis. Med framkomsten av ny teknologi blir programmen mer komplexa och uppdateras, därför måste certifieraren ha erfarenhet av att arbeta med molnlösningar och förstå specifikationerna.
I vårt fall består skyddsobjektet av två platser.
Inom datacentret finns de molnbaserade resurserna (servrar, lagringssystem, nätverksinfrastruktur, skyddsmekanismer etc.). Självklart är det virtuella datacentret anslutet till allmänna nätverk, vilket innebär att vissa krav för brandskydd måste uppfyllas, till exempel användning av certifierade brandväggar.
Den andra delen av objektet är verktyg för molnhantering. Det handlar om arbetsstationer (administratörsarbetsplatser) varifrån den skyddade sektionen hanteras.
Platserna kopplas samman via VPN-kanal, byggd på SKZI.
Eftersom virtualiseringsteknologier skapar förutsättningar för hot, använder vi även ytterligare certifierade skyddsmekanismer.
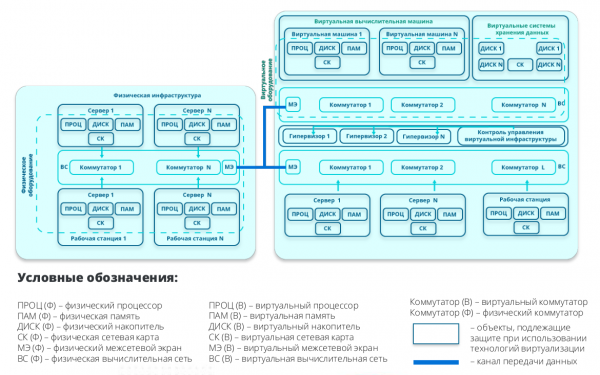 Strukturschema "utifrån certifierarens perspektiv"
Om en klient behöver certifiering av sitt ISPDN, måste han efter att ha hyrt IaaS bara genomföra en utvärdering av informationssystemet över nivån av en virtuell datacentral. Denna procedur innebär en kontroll av infrastrukturen och programvaran som används. Eftersom ni kan hänvisa till certifikatet från leverantören för alla infrastrukturella frågor, återstår det bara att arbeta med programvaran.
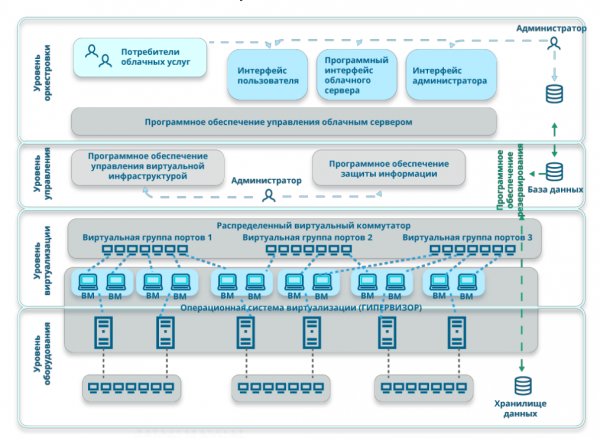 Abstraktionsnivåindelning
Som en sammanfattning presenterar vi en liten checklista för företag som redan arbetar med PData eller just planerar detta. Så, hur ska man hantera det för att inte göra misstag.
För att genomföra en revision och utveckla hot- och brottsmodeller, bjud in en erfaren konsult från certifieringslaboratorier som kan hjälpa till att utveckla nödvändiga dokument och leda er till fasen med tekniska lösningar.
Vid valet av molnleverantör, var uppmärksam på att det finns ett certifikat. Det är bra om företaget har publicerat det direkt på sin webbplats. Leverantören ska vara licensierad av FSTEK och FSB, och den tjänst som erbjuds ska vara certifierad.
Se till att ni har ett officiellt avtal och att ett uppdrag för behandling av PData har undertecknats. Baserat på detta kommer ni att kunna utföra både överensstämmelsekontroller och certifiering av ISPDN. Om dessa arbeten i den tekniska projekt- och projekttekniska dokumentationen verkar besvärliga, kan det vara värt att kontakta externa konsultföretag från certifieringslaboratorier.
Om frågor om behandling av PData är aktuella för er, ser vi fram emot att se er på webinaret den 18 september, denna fredag. .
Källa: habr.com
