

I år har många företag hastigt övergått till distansarbete. För vissa kunder har vi att organisera mer än hundra distansarbetsplatser på en vecka. Det var viktigt att göra detta snabbt men också säkert. VDI-teknologin kom till hjälp: den gör det enkelt att sprida säkerhetspolicyer till alla arbetsplatser och skydda sig mot dataintrång.
I den här artikeln kommer jag att berätta hur vår tjänst med virtuella skrivbord baserad på Citrix VDI fungerar ur perspektivet av informationssäkerhet. Jag kommer att visa vad vi gör för att skydda kundernas skrivbord från externa hot som ransomware eller riktade attacker.
Vilka säkerhetsutmaningar vi hanterar
Vi har identifierat några grundläggande säkerhetshot för tjänsten. Å ena sidan riskerar det virtuella skrivbordet att smittas från användarens dator. Å andra sidan finns det en risk att gå ut från det virtuella skrivbordet till det fria internet och ladda ner en infekterad fil. Även om detta skulle inträffa bör det inte påverka hela infrastrukturen. Därför har vi vid skapandet av tjänsten hanterat flera uppgifter:
- Skydd av hela VDI-ståndet mot externa hot.
- Isolering av kunder från varandra.
- Skydd av de virtuella skrivborden själva.
- Säker anslutning för användare från alla enheter.
Kärnan i vårt skydd är FortiGate – en nästa generations brandvägg från Fortinet. Den kontrollerar trafiken för VDI-ståndet, tillhandahåller en isolerad infrastruktur för varje kund och skyddar mot sårbarheter på användarsidan. Dess funktioner är tillräckliga för att lösa en stor del av säkerhetsfrågorna.
Men om ett företag har speciella säkerhetskrav erbjuder vi ytterligare möjligheter:
- Vi organiserar en säker anslutning för arbete från hem-PC.
- Vi ger tillgång till självständig analys av säkerhetsloggar.
- Vi tillhandahåller hantering av antivirus Skydd på skrivborden.
- Vi skyddar mot sårbarheter "på den nollte dagen".
- Vi konfigurerar multifaktorautentisering för extra skydd mot obehörig åtkomst.
Jag kommer att berätta mer om hur vi löste uppgifterna.
Hur vi skyddar ståndet och säkerställer nätverkssäkerhet
Vi segmenterar den nätverksdel. Vid monteringen framhäver vi det stängda managementsegmentet för att hantera alla resurser. Managementsegmentet är inte tillgängligt utifrån: vid en attack mot kunden kan angriparna inte komma in där.
Skyddet hanteras av FortiGate. Det kombinerar funktionerna hos ett antivirus, en brandvägg och ett system för intrångsskydd (intrusion prevention system, IPS).
För varje kund skapar vi ett isolerat nätverkssegment för virtuella arbetsstationer. För detta finns det en teknik för virtuella domäner, eller VDOM, i FortiGate. Det gör att man kan dela upp brandväggen i flera virtuella enheter och ge varje kund sin egen VDOM, som fungerar som en separat brandvägg. Vi skapar också en separat VDOM för managementsegmentet.
Detta resulterar i följande schema:
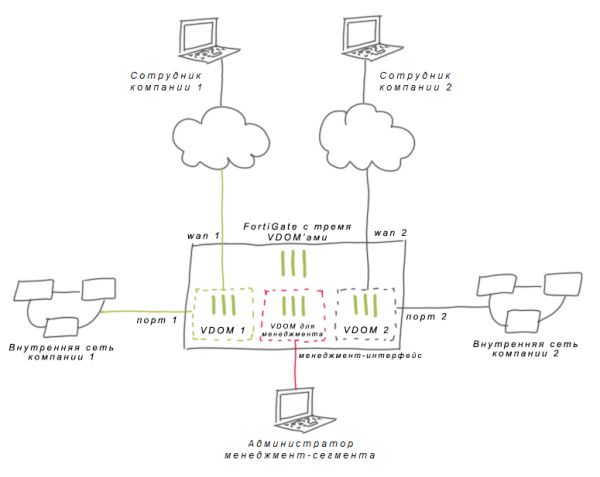
Det finns ingen nätverkskoppling mellan kunderna: varje kund lever i sin egen VDOM och påverkar inte den andra. Utan denna teknologi skulle vi behöva separera kunderna med brandväggsregler, vilket är riskabelt på grund av den mänskliga faktorn. Man kan jämföra sådana regler med en dörr som ständigt måste stängas. Med VDOM lämnar vi överhuvudtaget inga "dörrar".
I en separat VDOM har kunden sin egen adressering och routning. Därför blir överlappningen av adresser inte ett problem för företaget. Kunden kan tilldela de nödvändiga IP-adresserna till de virtuella arbetsstationerna. Detta är praktiskt för stora företag som har sina egna IP-planer.
Vi löser kopplingsfrågor med kundens företagsnät. En separat uppgift är att koppla VDI med kundens infrastruktur. Om företaget har sina företagsystem i vår datacenter kan vi helt enkelt dra en nätverkskabel från dess utrustning till brandväggen. Men oftare hanterar vi en avlägsen plats – en annan datacenter eller kundkontor. I det här fallet planerar vi en säker anslutning med platsen och bygger en site-to-site VPN med hjälp av IPsec VPN.
Scheman kan variera beroende på infrastrukturens komplexitet. I vissa fall räcker det med att koppla en enda kontorsnätverk till VDI – där räcker statisk routning. I stora företag finns det många nätverk som ständigt förändras; här behöver kunden dynamisk routning. Vi använder olika protokoll: vi har redan haft fall med OSPF (Open Shortest Path First), GRE-tunnlar (Generic Routing Encapsulation) och BGP (Border Gateway Protocol). FortiGate stöder nätverksprotokoll i separata VDOM:ar, utan påverkan på andra kunder.
Det går att bygga en GOST-VPN – kryptering baserad på certifierade medel för kryptoskydd från FSB i Ryssland. Till exempel med hjälp av klass KS1-lösningar i den virtuella miljön "C-Terra virtuell gateway" eller PAK ViPNet, APKSH "Kontinent", "C-Terra".
Vi konfigurerar Group Policies. Vi kommer överens med kunden om grupperingspolicyer som tillämpas på VDI. Här skiljer sig konfigurationsprinciperna inget från policyn i kontoret. Vi konfigurerar integration med Active Directory och delegerar till kunderna att hantera vissa grupperingspolicyer. Kundens administratörer kan tillämpa policyer på objektet Computer, administrera organisatoriska enheter i Active Directory och skapa användare.
På FortiGate skriver vi en säkerhetspolicy för varje kunds VDOM, ställer in åtkomstbegränsningar och konfigurerar trafikövervakning. Vi använder flera moduler från FortiGate:
- IPS-modulen övervakar trafiken för skadlig programvara och förhindrar intrång;
- antivirus skyddar arbetsstationerna från skadlig och spionprogramvara;
- webbfiltrering blockerar åtkomst till opålitliga resurser och webbplatser med skadligt eller oacceptabelt innehåll;
- inställningar för brandväggen kan tillåta att användare får tillgång till internet endast på vissa webbplatser.
Ibland vill kunden själva hantera anställdas åtkomst till webbplatser. Oftare kommer sådana förfrågningar från banker: säkerhetstjänster kräver att åtkomstkontroll förblir på företagets sida. Dessa företag övervakar själva trafiken och uppdaterar regelbundet policyerna. I det här fallet dirigerar vi all trafik från FortiGate mot kunden. För detta använder vi en konfigurerad koppling till företagets infrastruktur. Efter det konfigurerar kunden själv åtkomstregler till det interna nätverket och internet.
Vi övervakar händelserna vid montern. Tillsammans med FortiGate använder vi FortiAnalyzer – logginsamlaren från Fortinet. Med den kan vi titta på alla händelseloggar på VDI på ett och samma ställe, identifiera misstänkt aktivitet och spåra korrelationer.
En av våra kunder använder Fortinets produkter på sitt kontor. För honom har vi konfigurerat loggexport – så att kunden kan analysera alla säkerhetshändelser för kontorsmaskiner och virtuella skrivbord.
Så skyddar vi virtuella skrivbord
Från kända hot. Om kunden vill hantera antivirus skyddet själv, installerar vi dessutom Kaspersky Security för virtuella miljöer.
Denna lösning fungerar bra i molnet. Vi är alla vana vid att den klassiska Kaspersky-antivirus är en "tung" lösning. Till skillnad från den, belastar Kaspersky Security för virtuella miljöer inte de virtuella maskinerna. Alla virusdatar finns på servern, som ger domar för alla virtuella maskiner i noden. På det virtuella skrivbordet är endast en lätt agent installerad. Den skickar filer för kontroll till servern.
Denna arkitektur erbjuder samtidigt filskydd, internet-skydd, skydd mot attacker och sänker inte prestandan på de virtuella maskinerna. Kunden kan också själv lägga till undantag i filskyddet. Vi hjälper till med grundinställningen av lösningen. Vi kommer att berätta mer om dess funktioner i en separat artikel.
Från okända hot. För detta ansluter vi FortiSandbox – "sandlådan" från Fortinet. Vi använder den som ett filter ifall antiviruset skulle missa ett "noll-dags-hot". Efter att ha laddat ner en fil, kontrollerar vi den först med antivirus och skickar sedan till "sandlådan". FortiSandbox emulerar en virtuell maskin, kör filen och observerar dess beteende: vilka registerobjekt den kontaktar, om den skickar externa förfrågningar, och så vidare. Om filen uppträder misstänkt tas den virtuella maskinen i sandlådan bort, och den skadliga filen når inte användarens VDI.
Så konfigurerar vi en säker anslutning till VDI
Vi kontrollerar att enheten uppfyller krav inom informationssäkerhet. Sedan distansarbetet började har kunder kontaktat oss med förfrågningar: att säkerställa en säker arbetsmiljö för användare med deras personliga datorer. Varje cybersäkerhetsspecialist vet att det är svårt att skydda hem-enheter: det går inte att installera nödvändiga antivirusprogram eller tillämpa grupppolicyer, eftersom detta inte är kontorsutrustning.
Som standard blir VDI ett säkert "skikt" mellan den personliga enheten och företagsnätverket. För att skydda VDI från attacker från användarens maskin inaktiverar vi urklipp och förbjuder USB-genomföringar. Men detta gör inte själva användardatorn säker.
Vi löser problemet med FortiClient. Detta är ett verktyg för skydd av slutpunkter (endpoint-skydd). Företagets användare installerar FortiClient på sina hemcomputers och ansluter via detta till den virtuella arbetsstationen. FortiClient löser omedelbart tre uppgifter:
- blir "ett enda fönster" för användarens åtkomst;
- kontrollerar om det finns antivirus och de senaste operativsystemuppdateringarna på den personliga datorn;
- bygger en VPN-tunnel för säker åtkomst.
Användaren får åtkomst endast om hen klarar av kontrollen. De virtuella arbetsstationerna är dock inte tillgängliga från internet, vilket gör dem bättre skyddade mot attacker.
Om företaget vill hantera endpoint-skyddet själva erbjuder vi FortiClient EMS (Endpoint Management Server). Kunden kan själv konfigurera skanning av arbetsstationer och förebyggande av intrång samt skapa en vit lista med adresser.
Vi lägger till autentiseringsfaktorer. Som standard autentiseras användare via Citrix netscaler. Här kan vi också stärka säkerheten med hjälp av multifaktorautentisering baserad på SafeNet-produkter. Detta ämne förtjänar särskild uppmärksamhet, och vi kommer att berätta mer om det i en separat artikel.
Denna erfarenhet av att arbeta med olika lösningar har vi samlat på oss under det senaste året. Tjänsten VDI anpassas särskilt för varje kund, så vi har valt så flexibla verktyg som möjligt. Kanske kommer vi inom kort att lägga till något ytterligare och dela med oss av vår erfarenhet.
Den 7 oktober klockan 17.00 kommer mina kollegor att berätta om virtuella arbetsstationer i webbinariet "Behöver vi VDI, eller hur organiserar vi distansarbete?"
, om ni vill diskutera när VDI-teknologin passar för ett företag och när det är bättre att använda andra metoder.
Källa: habr.com
