

Bland våra kunder finns det företag som använder Kaspersky-lösningar som företagsstandard och själva hanterar antivirus skyddet. Det verkar som om de inte riktigt behöver en virtuell skrivbordstjänst, där leverantören ansvarar för antivirus. Idag ska jag visa hur kunder kan hantera skyddet själva utan att äventyra säkerheten för de virtuella skrivborden.
I Vi har redan berättat rent allmänt hur vi skyddar våra kunders virtuella skrivbord. Antivirus inom VDI-tjänsten hjälper till att förstärka skyddet av maskinerna i molnet och att självständigt kontrollera det.
I den första delen av artikeln kommer jag att visa hur vi hanterar lösningen i molnet och jämföra resultaten från "molnet" Kaspersky med traditionell Endpoint Security. Den andra delen kommer att handla om möjligheterna till självständig hantering.
Så här hanterar vi lösningen
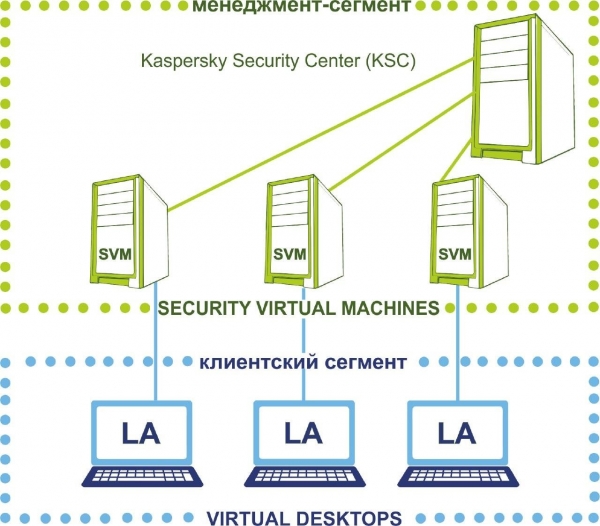
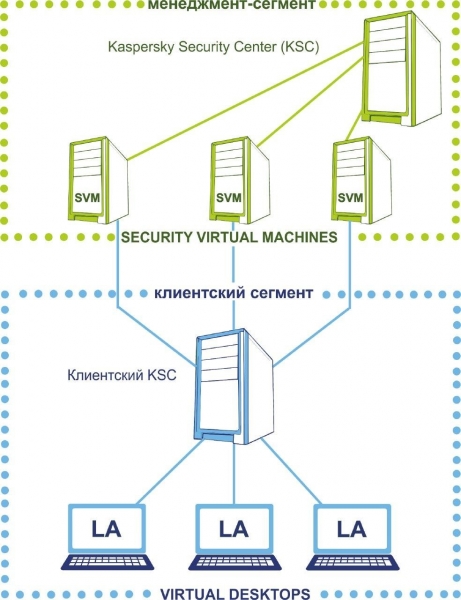
Så här ser arkitekturen för lösningen ut i vårt moln. För antiviruset avsätter vi två nätverkssegment:
- klientsegmentet, där de virtuella arbetsplatserna för användarna finns,
- hanteringssegmentet, där serverdelen av antiviruset finns.
Hanteringssegmentet förblir under kontroll av våra ingenjörer, kunden har ingen åtkomst till denna del. Hanteringssegmentet inkluderar huvudservern för hantering, KSC, som innehåller licensfiler, nycklar för aktivering av kundens arbetsplatser.
Detta är vad lösningen består av enligt "Kaspersky Lab".
- På användarnas virtuella skrivbord installeras en lätt agent (LA). Den gör inte några filkontroller utan skickar dem till SVM och väntar på "dom från ovan". Resultatet är att resurserna på användarens skrivbord inte slösas på antivirusaktiviteter, och anställda klagar inte över att "VDI laggar".
- En separat säkerhets-VM (Security virtual machine, SVM)ansvarar för kontrollerna. Det är en dedikerad säkerhetsenhet där databaser för skadlig programvara finns. Under kontrollerna läggs belastningen över på SVM: via den kommunicerar den lätta agenten med servern.
- Kaspersky Security Center (KSC) som hanterar säkerhets-VM:er. Det är en konsol med inställningar för uppgifter och policys som kommer att tillämpas på slutenheter.
Denna arbetsmodell lovar en besparing på upp till 30% av de hårdvaruresurser som används av användarens maskin jämfört med antivirusprogram på användarens dator. Låt oss se hur det fungerar i praktiken.
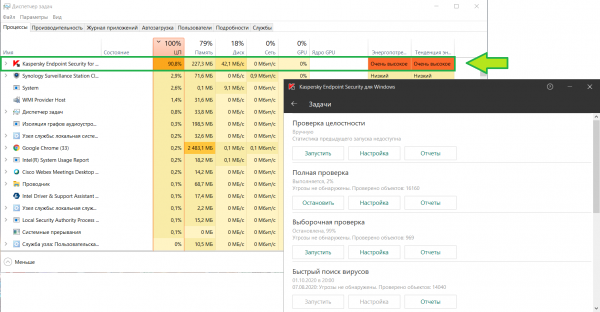
För jämförelse tog jag min arbetslaptop med installerad Kaspersky Endpoint Security, startade en skanning och såg på resursförbrukningen:
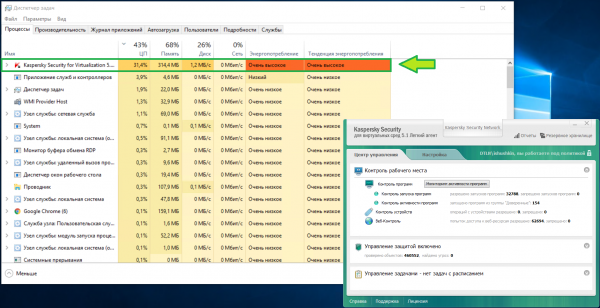
Och här är samma situation på en virtuell arbetsstation med liknande specifikationer i vår infrastruktur. Minne används ungefär lika mycket, men CPU-belastningen är två gånger lägre:
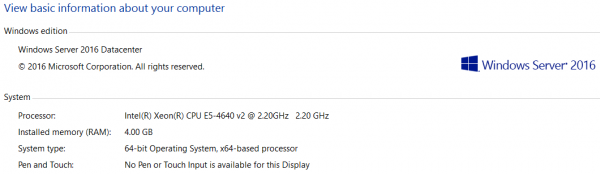
Själva KSC är också ganska resurskrävande. Vi tilldelar till den
tillräckligt för att administratören ska kunna arbeta bekvämt. Se själva:
Vad som förblir under kundens kontroll
Så vi har klarat av uppgifterna på leverantörens sida, nu ska vi ge kunden kontroll över antivirus-skyddet. För detta skapar vi en underordnad KSC-server och placerar den i kundsegmentet:
Låt oss logga in på den kundspecifika KSC-konsolen och se vilka inställningar kunden kommer att ha som standard.
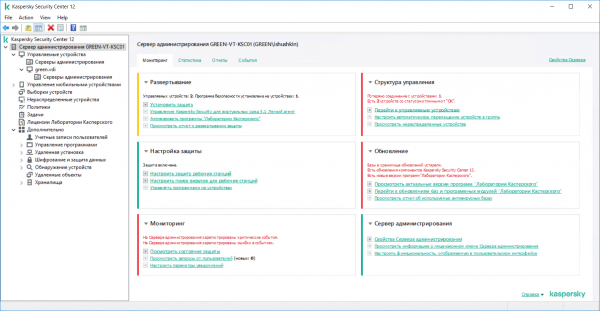
Övervakning. På den första fliken ser vi instrumentpanelen. Det är tydligt vilka problemområden som behöver uppmärksamhet:
Låt oss gå vidare till statistiken. Här är några exempel på vad som kan granskas.
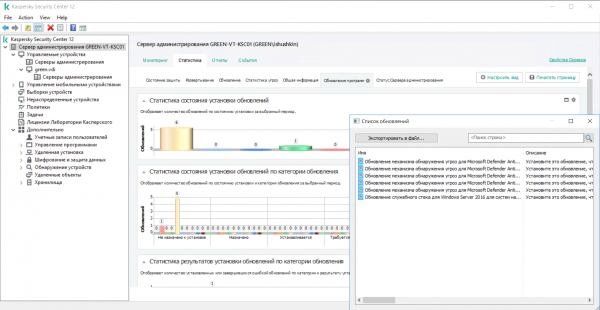
Här ser administratören om det har uppstått problem med uppdateringar på vissa maskiner
eller om ett annat problem har uppstått som rör programvaran på de virtuella arbetsstationerna. Deras
uppdatering kan påverka säkerheten för hela den virtuella maskinen:
I denna flik kan man analysera funna hot ända ner till den specifika hoten som identifierats på de skyddade enheterna:
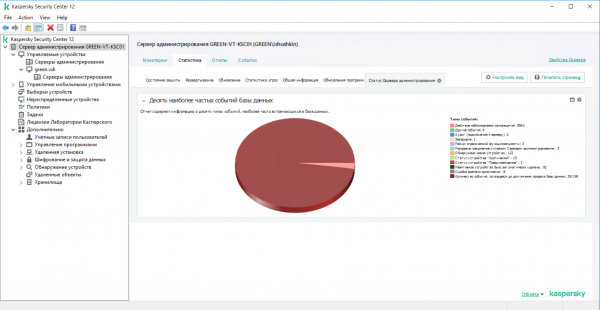
I den tredje fliken finns alla möjliga alternativ av förinställda rapporter. Kunderna kan skapa sina egna rapporter från mallar, välja vilken information som ska visas. Det går att ställa in schemalagd e-postutskick eller granska rapporterna lokalt från servern
(KSC).
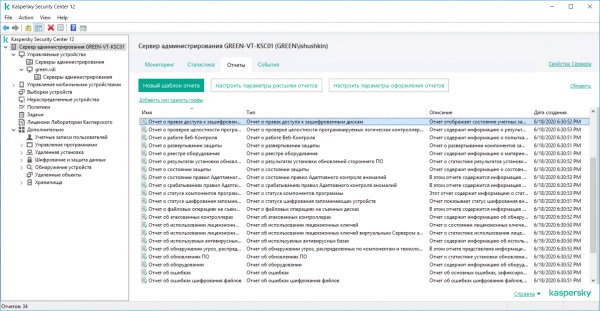
Administrationsgrupper. Till höger ser vi alla hanterade enheter: i vårt fall – de virtuella arbetsstationerna som styrs av KSC-servern.
Dessa kan grupperas för att skapa gemensamma uppgifter och grupppolicyer för olika avdelningar eller för alla användare samtidigt.
Så snart kunden har skapat en virtuell maskin i det privata molnet, blir den omedelbart identifierad i nätverket, och Kaspersky skickar den till obestämda enheter:
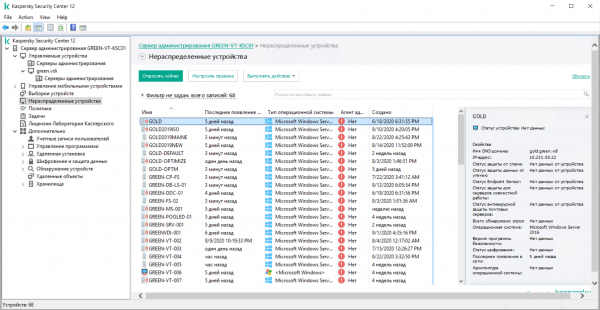
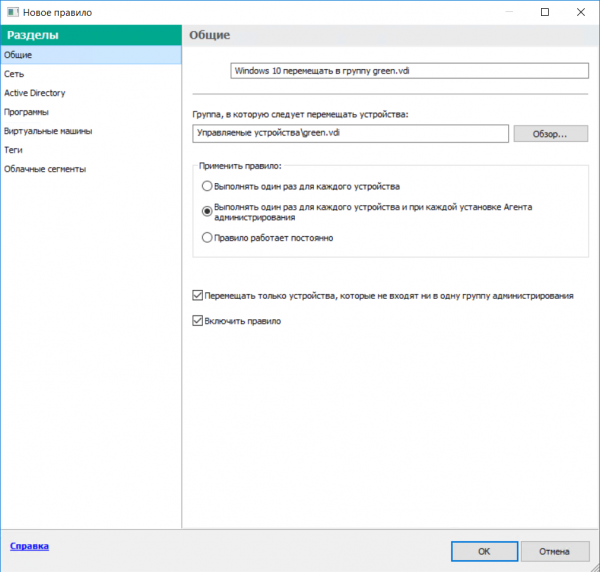
Obestämda enheter omfattas inte av grupprinciper. För att inte behöva fördela virtuella skrivbord manuellt till grupper kan vi använda regler. På så sätt automatiserar vi flytten av enheter till grupper.
Till exempel kommer virtuella skrivbord med Windows 10, men utan installerad administrationsagent, att hamna i gruppen VDI_1, medan de med Windows 10 och installerad agent hamnar i gruppen VDI_2. På liknande sätt kan enheter automatiskt fördelas baserat på deras domänsammanhang, placering i olika nätverk och specifika taggar som kunden själv kan ställa in utifrån sina uppgifter och behov.
För att skapa en regel startar vi helt enkelt guiden för fördelning av enheter till grupper:
Gruppuppgifter. Genom uppgifter automatiserar KSC genomförandet av vissa regler vid en viss tidpunkt eller när en viss händelse inträffar, exempelvis: viruskontrollen utförs på obekväm tid eller vid "stillestånd" av den virtuella maskinen, vilket i sin tur minskar belastningen på VM. I denna sektion kan du enkelt schemalägga kontroller på virtuella skrivbord inom gruppen och även uppdatera virusdatabaser.
Här är hela listan över tillgängliga uppgifter:
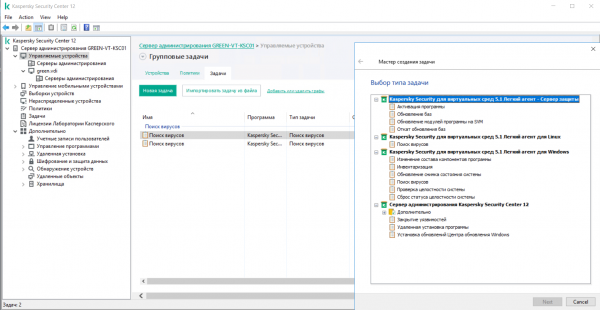
Grupprinciper. Från den underordnade KSC kan kunden själv sprida skyddet till nya virtuella skrivbord, uppdatera signaturer, ställa in undantag
för filer och nätverk, bygga rapporter och även hantera alla typer av kontroller av sina maskiner. Inklusive – begränsa åtkomsten till specifika filer, webbplatser eller värdar.
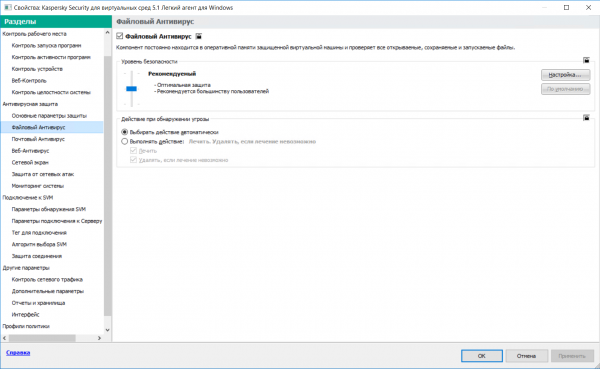
Politik och regler för huvudservern kan återaktiveras om något går fel. I värsta fall, vid felaktig konfiguration, tappar lätta agenter kontakten med SVM och lämnar de virtuella skrivborden utan skydd. Våra tekniker får genast en avisering om detta och kan aktivera arv av policyer från huvudservern KSC.
Detta är de grundläggande inställningarna som jag ville berätta om idag.
Källa: habr.com
