

Förord
Vårt "vänskap" började för två år sedan. Jag började på en ny arbetsplats där den tidigare administratören avslappnat lämnade denna programvara som ett arv till mig. På internet kunde jag inte hitta någonting förutom den officiella dokumentationen. Även nu, om man googlar "rudder", dyker det i 99% av fallen upp: rattar för skepp och drönare. Jag lyckades hitta en väg att arbeta med den. Eftersom gemenskapen kring denna programvara är mycket liten, beslutade jag mig för att dela med mig av mina erfarenheter och hinder. Jag tror att det kan vara till hjälp för någon.
Så, Rudder
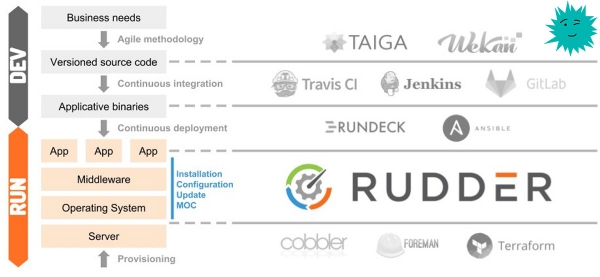
Rudder är ett verktyg för granskning och hantering av konfiguration med öppen källkod som hjälper till att automatisera systemkonfigurationen. Det fungerar genom att installera en agent på varje slutanvändare. Via ett användarvänligt gränssnitt kan vi se hur väl vår infrastruktur uppfyller alla angivna riktlinjer.
Användning
Nedan listar jag vad jag använder Rudder till.
Övervakning av filer och konfigurationer: .\/ssh\/authorized_keys ; \/etc\/hosts ; iptables ; (och sedan vart fantasin tar oss)
Övervakning av installerade paket: zabbix.agent eller vilken annan programvara som helst
Installation av server
Häromdagen uppgraderade jag från version 5 till 6.1, allt gick smidigt. Nedan visas kommandon för Deban\/Ubuntu men stöd finns även för: och .
Jag gömmer installationen i spoilers för att inte avleda din uppmärksamhet.
Spoiler
Beroenden
För rudder-server krävs Java RE minst version 8, det kan installeras från standardförrådet:
Kontrollerar om den är installerad
java -versionom resultatet
-bash: java: command not founddå installerar vi
apt install default-jreServern
Importer nyckeln
wget --quiet -O- "https:\/\/repository.rudder.io\/apt\/rudder_apt_key.pub" | sudo apt-key add -Här är själva fingeravtrycket
pub  4096R\/474A19E8 2011-12-15 Rudder Project (release key)
      Key fingerprint = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Eftersom vi inte har en betalande prenumeration lägger vi till följande förråd
echo "deb http:\/\/repository.rudder.io\/apt\/6.1\/ $(lsb_release -cs) main" > \/etc\/apt\/sources.list.d\/rudder.listUppdatera listan över förråd och installera servern
apt update
apt install rudder-server-root
Skapa användaren admin
rudder server create-user -u admin -p "Ditt Lösenord"Vi kan senare hantera användarna via konfigurationen
Klart, servern är redo.
Serverkonfiguration
Nu måste vi lägga till IP-adresserna för agenterna i Rudder eller hela subnät, vi baserar oss på säkerhetspolicyn.
Inställningar —> Allmänt
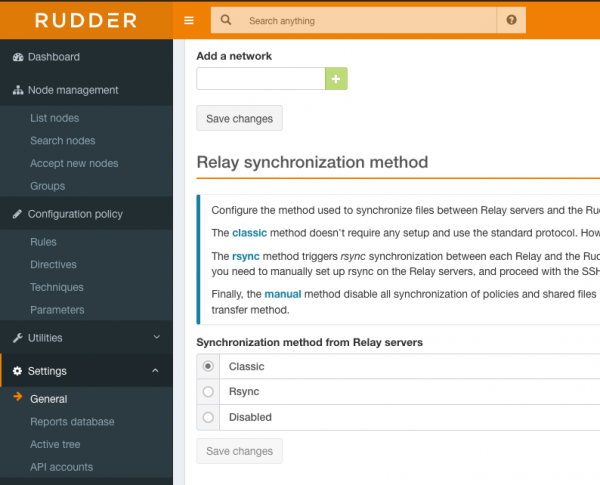
I fältet «Lägg till ett nätverk» anger vi adressen och masken i formatet x.x.x.x/xx. För att tillåta åtkomst från alla adresser i det interna nätverket (om det nu är ett testnät och du befinner dig bakom NAT) anger vi: 0.0.0.0/0
Viktigt — efter att ha lagt till ip-adressen glöm inte att klicka på Spara ändringar, annars sparas ingenting.
Portar
På servern öppnar vi följande portar
443 — tcp
5309 — tcp
514 — udp
Vi har gått igenom den initiala serverinställningen.
Installation av Agent
Spoiler
Lägg till nyckel
wget --quiet -O- "https:\/\/repository.rudder.io\/apt\/rudder_apt_key.pub" | sudo apt-key add -Nyckelavtryck
pub  4096R\/474A19E8 2011-12-15 Rudder Project (release key)
      Key fingerprint = 7C16 9817 7904 212D D58C  B4D1 9322 C330 474A 19E8
Lägg till repository
echo "deb http:\/\/repository.rudder.io\/apt\/6.1\/ $(lsb_release -cs) main" > \/etc\/apt\/sources.list.d\/rudder.listInstallerar agent
apt update
apt install rudder-agent
Konfiguration av agent
Vi anger agentens ip-adress för policy-servern
rudder agent policy-server #Utan parenteser. Domännamn kan också användas Genom att köra följande kommando skickar vi en begäran om att lägga till en ny agent på servern, efter några minuter kommer den att visas i listan över nya agenter. Hur man lägger till förklarar jag i nästa avsnitt.
rudder agent inventoryVi kan också tvinga agenten att köra och skicka begäran omedelbart
rudder agent runVår agent är konfigurerad, vi går vidare.
Tillägg av agenter
Loggar in
https://127.0.0.1/rudder/index.html
I avsnittet «Acceptera nya noder» kommer din agent att visas, sätt en bock och klicka på Acceptera
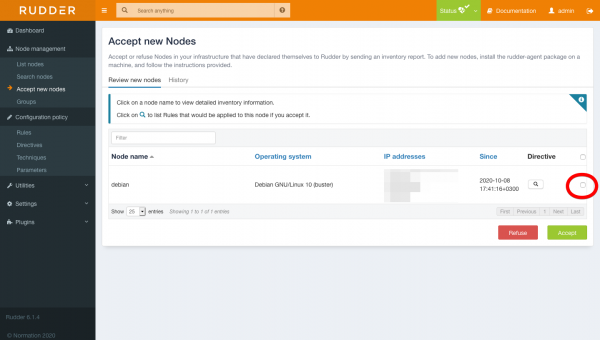
Det bör ta lite tid innan systemet kontrollerar servern för överensstämmelse
Skapande av servergrupper
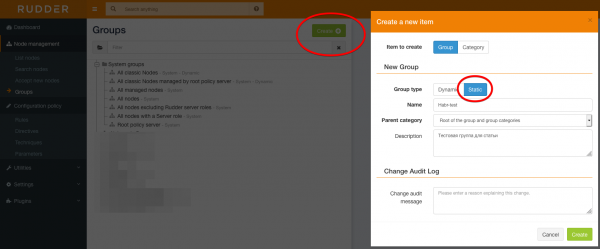
Vi skapar en grupp (som är en utmaning), jag har ingen aning om varför utvecklarna gjorde så komplicerat gruppbildande, men som jag förstått det finns det inget annat sätt. Vi går till avsnittet Node management -> Groups och klickar på Skapa, väljer en statisk grupp och ger den ett namn.
Vi filtrerar den nödvändiga servern efter specifika kännetecken, till exempel efter ip-adress, och sparar
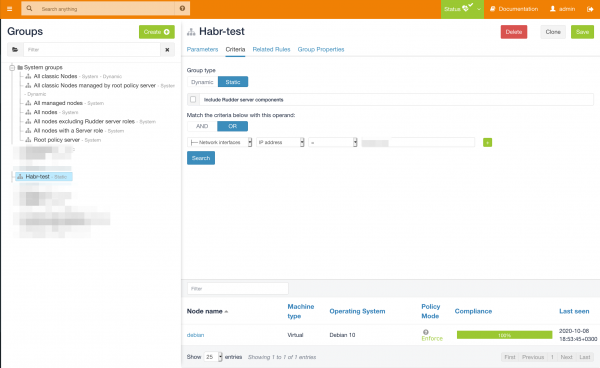
Gruppen är konfigurerad.
Konfiguration av regler
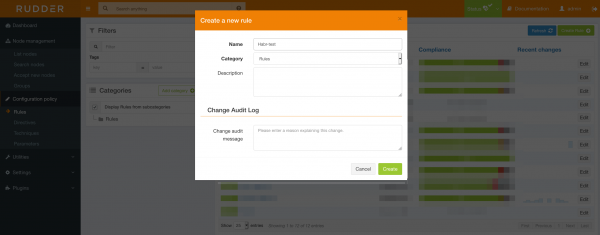
Vi går till Configuration policy → Rules, och skapar en ny regel
Vi lägger till den tidigare förberedda gruppen (detta kan göras senare också)
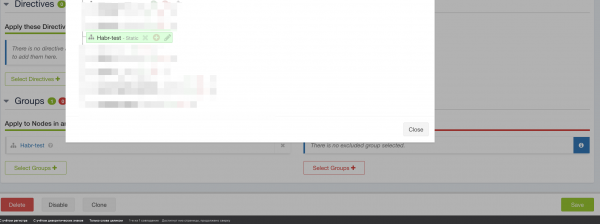
Och skapar en ny direktiv
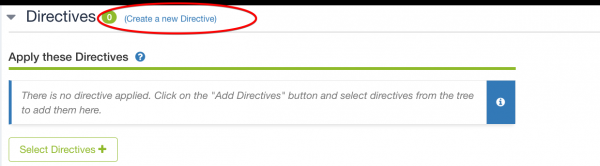
Vi skapar ett direktiv för att lägga till offentliga nycklar i .ssh/authorized_keys. Jag använder detta när en ny medarbetare börjar, eller för att vara på den säkra sidan, till exempel om någon av misstag raderar min nyckel.
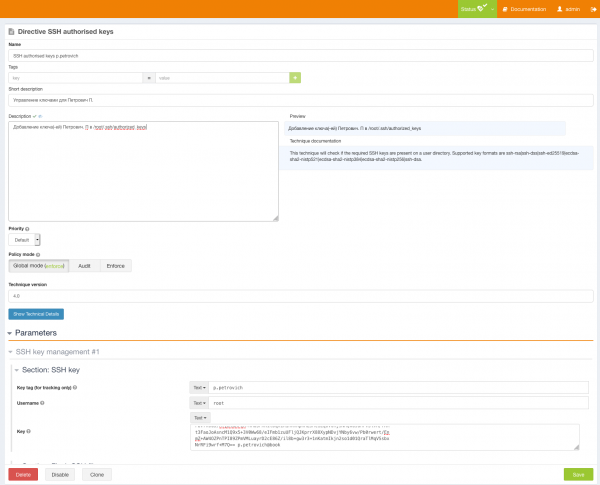
Vi går till Configuration policy → Directives, till vänster ser vi «Directive library» Vi hittar «Remote access → SSH authorised keys», till höger klickar vi på Skapa Direktivet
Vi anger användardata och lägger till nyckeln. Sedan väljer vi tillämpningspolicy
Global — Policyn som är inställd som standard
Enforce — Utför på de valda servrarna
Audit — Genomför en revision och informerar om vilka kunder som har nyckeln
Vi anger alltid vår regel
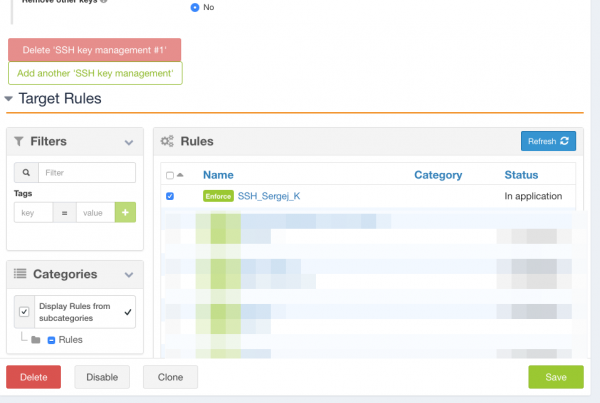
Spara sedan och allt är klart.
Kontrollerar

Nyckeln har lagts till framgångsrikt
Fördelar
Agenten ger fullständig information om servern. Listor över installerade paket, gränssnitt, öppna portar och mycket mer, som du kan se i skärmdumpen nedan
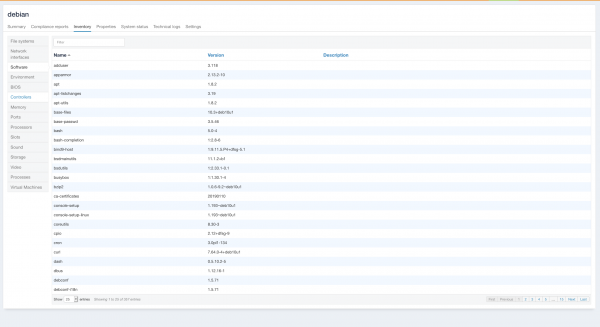
Du kan också installera och kontrollera programvaran inte bara på Linux utan även på Windows, jag har inte kontrollerat det senaste, det har inte varit nödvändigt.
Från författaren
Du kanske undrar varför man ska uppfinna hjulet på nytt, när Ansible och Puppet redan är uppfunna?
Jag svarar: Ansible har sina nackdelar, till exempel ser vi inte i vilket tillstånd den aktuella konfigurationen är, eller den alltför välkända situationen när man kör en roll eller playbook och det kommer upp felmeddelanden om krasch, och man måste gå in på servern och kolla vilken paket som har uppdaterats. Jag har dock inte arbetat med Puppet.
Finns det nackdelar med Rudder? Många... Från att agenterna slutar fungera och man måste installera om dem eller använda kommandot rudder reset. (Men förresten har jag inte sett detta i version 6), till den extremt komplicerade konfigurationen och den ologiska gränssnittet.
Finns det fördelar? Och det finns många: Till skillnad från det välkända Ansible finns det en webbgränssnitt där vi kan se compliance vi har tillämpat. Till exempel — är portar öppna mot omvärlden, i vilket tillstånd är brandväggen, är säkerhetsagenter installerade eller andra tjänster.
Denna programvara passar utmärkt för informationssäkerhetsavdelningen, eftersom tillståndet för infrastrukturen alltid kommer att vara i fokus, och om något av reglerna lyser rött, är det en anledning att besöka servern. Som jag har sagt, jag har använt Rudder i två år, och om man bekantar sig med det lite, så blir livet bättre. Det svåraste i en stor infrastruktur är att man inte minns i vilket tillstånd servern är, har man missat installationen av säkerhetsagenter eller har man konfigurerat iptables korrekt? Rudder hjälper dig att hålla dig informerad om alla händelser. Informerad är beväpnad! )
P.S. Det blev mycket mer än jag hade planerat, jag kommer inte att beskriva hur man installerar paket, om det skulle komma förfrågningar kan jag skriva en del två.
P.S.S Artikeln är av informativ karaktär, jag bestämde mig för att dela detta eftersom det finns väldigt lite information på internet. Kanske detta kommer att vara intressant för någon. Ha en bra tid på dagen, kära vänner )
I reklamens namn
Episk server — detta är eller Windows med kraftfulla processorer från AMD EPYC-familjen och mycket snabba NVMe-diskar från Intel. Skynda dig att beställa!
Källa: habr.com
