

 Minimering av riskerna med DoH och DoT
Skydd mot DoH och DoT
Kontrollerar du din DNS-trafik? Organisationer investerar mycket tid, pengar och resurser för att säkra sina nätverk. En av de områden som ofta inte får tillräcklig uppmärksamhet är DNS.
En bra översikt över riskerna med DNS är vid konferensen Infosecurity.
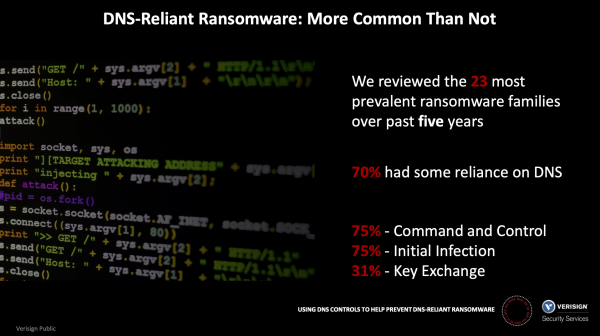 31% av de granskade ransomware-typerna använde DNS för nyckelutbyte. Resultaten av studien
31% av de granskade ransomware-typerna använde DNS för nyckelutbyte.
Problemet är allvarligt. Enligt forskningslaboratoriet Palo Alto Networks Unit 42, använder ungefär 85% av skadlig programvara DNS för att etablera styr- och kontrollkanaler, vilket gör det lätt för angripare att införa skadlig programvara i ditt nätverk och stjäla data. Sedan starten har DNS-trafik till stor del varit okrypterad och lätt analyserad av NGFW-säkerhetslösningar.
Nya protokoll för DNS har dykt upp, inriktade på att öka konfidentialiteten i DNS-anslutningar. Dessa stöds aktivt av ledande webbläsartillverkare och andra programvaruleverantörer. Snart kommer det att ske en ökning av krypterad DNS-trafik i företagsnätverk. Krypterad DNS-trafik som inte analyseras ordentligt och är tillåten, utgör en säkerhetshot för företaget. Ett exempel på detta hot är kryptolockare som använder DNS för nyckelutbyte. Angriparna kräver nu lösenbelopp på flera miljoner dollar för att återfå tillgång till dina data. I företaget Garmin betalade man exempelvis 10 miljoner dollar.
Med rätt inställning kan NGFW förhindra eller skydda användningen av DNS-over-TLS (DoT) och kan användas för att förbjuda användningen av DNS-over-HTTPS (DoH), vilket gör det möjligt att analysera all DNS-trafik i ditt nätverk.
Vad är krypterad DNS?
Vad är DNS
Domain Name System (DNS) omvandlar läsbara domännamn (till exempel adress ) till IP-adresser (till exempel, 34.107.151.202). När en användare skriver in ett domännamn i webbläsaren skickar webbläsaren en DNS-förfrågan till DNS-servern och ber om IP-adressen kopplad till detta domännamn. I svar skickar DNS-servern tillbaka IP-adressen som webbläsaren kommer att använda.
DNS-förfrågningar och -svar överförs över nätverket i klartext, vilket gör dem sårbara för avlyssning eller manipulering av svar och omdirigering av webbläsaren till skadliga servrar. Kryptering av DNS gör det svårare att spåra DNS-förfrågningar eller ändra dem under överföringen. Kryptering av DNS-förfrågningar och -svar skyddar dig mot Man-in-the-Middle-attacker och utför samtidigt samma funktioner som det traditionella klarskrivna DNS-protokollet (Domain Name System).
Under de senaste åren har två DNS-krypteringsprotokoll implementerats:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Dessa protokoll har en gemensam nämnare: de döljer avsiktligt DNS-förfrågningar från all eventuell avlyssning… inklusive från säkerhetspersonal inom organisationen. Protokollen använder främst protokollet TLS (Transport Layer Security) för att etablera en krypterad förbindelse mellan klienten, som gör förfrågningar, och servern som löser DNS-förfrågningar, via en port som vanligtvis inte används för DNS-trafik.
Sekretessen kring DNS-förfrågningar är en stor fördel med dessa protokoll. Men de skapar problem för säkerhetspersonal som behöver övervaka nätverkstrafik och upptäcka och blockera skadliga anslutningar. Eftersom protokollen har olika implementationer kommer även analysmetoderna att skilja sig åt mellan DoH och DoT.
DNS över HTTPS (DoH)
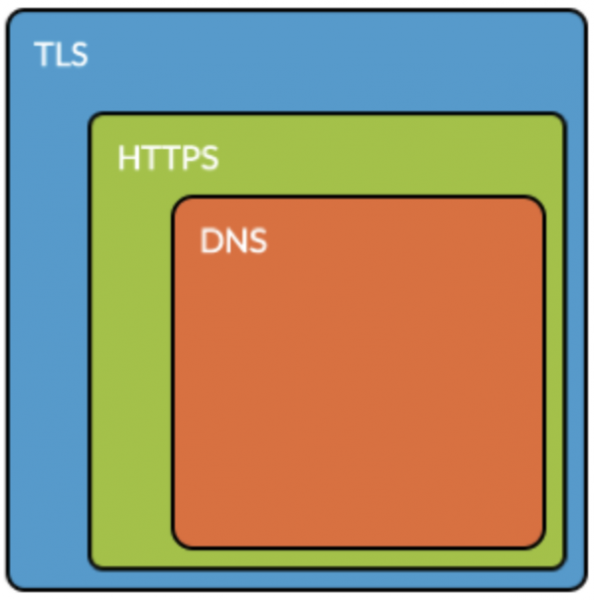 DNS inom HTTPS
DoH använder den välkända porten 443 för HTTPS, för vilken det i RFC specifikt anges att syftet är "att blanda DoH-trafik med annan HTTPS-trafik i samma anslutning", "att göra det svårare att analysera DNS-trafik" och därmed kringgå företagskontrollåtgärder ( ). Protokollet DoH använder TLS-kryptering och syntax för förfrågningar som tillhandahålls av standarder för HTTPS och HTTP/2, och lägger till DNS-förfrågningar och -svar ovanpå standard HTTP-förfrågningar.
Riskerna med DoH
Om du inte kan särskilja vanlig HTTPS-trafik från DoH-förfrågningar kan applikationer inom din organisation (och kommer att) kringgå lokala DNS-inställningar genom att omdirigera förfrågningar till externa servrar som svarar på DoH-förfrågningar. Detta undviker all övervakning, vilket innebär att möjligheten att kontrollera DNS-trafik försvinner. I idealfallet bör du kontrollera DoH genom att använda HTTPS-avkrypteringsfunktioner.
Och i den senaste versionen av sina webbläsare, och båda företagen arbetar med att använda DoH som standard för alla DNS-förfrågningar. för att integrera DoH i sina operativsystem. Nackdelen är att inte bara välrenommerade programvaruutvecklare utan även illvilliga aktörer har börjat använda DoH som ett sätt att kringgå traditionella företagsbrandväggar. (Till exempel, se följande artiklar: , och .) Oavsett, både legitimerad och skadlig DoH-trafik kommer att förbli oövervakad, vilket lämnar organisationen blind för illvillig användning av DoH som en kanal för att styra skadlig programvara (C2) och stjäla konfidentiell information.
Att säkerställa synlighet och kontroll över DoH-trafik
Som den bästa lösningen för att kontrollera DoH rekommenderar vi att ställa in avkryptering av HTTPS-trafik och blockering av DoH-trafik (applikationsnamn: dns-over-https) i NGFW.
Först, se till att NGFW är konfigurerat för HTTPS-avkryptering, enligt .
För det andra, skapa en regel för applikationstrafik "dns-over-https", som visas nedan:
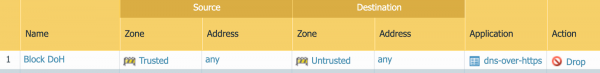 Regel för Palo Alto Networks NGFW för att blockera DNS-over-HTTPS
Som ett mellanalternativ (om din organisation inte helt har implementerat HTTPS-avkryptering) kan NGFW konfigureras för att tillämpa åtgärden "förbjud" på applikations-ID:n "dns-over-https", men effekten kommer att vara begränsad till att blockera vissa välkända DoH-servrar baserat på deras domännamn, eftersom DoH-trafik inte kan verifieras helt utan HTTPS-avkryptering (se. och sök efter frasen "dns-over-https").
DNS över TLS (DoT)
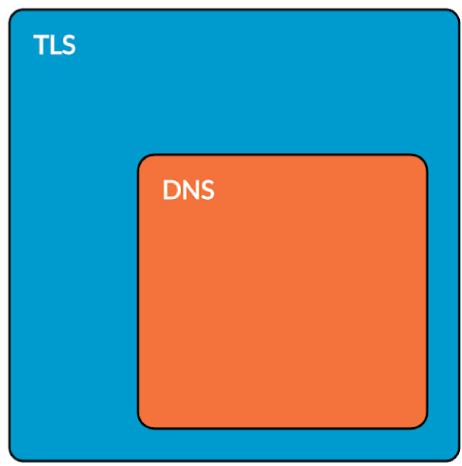 DNS inuti TLS
Medan DoH-protokollet strävar efter att gömma sig bland annan trafik på samma port, använder DoT som standard en speciell port som är reserverad för detta enda syfte, och förbjuder specifikt användning av samma port för traditionell okrypterad DNS-trafik ( ).
DoT-protokollet använder TLS-protokollet för att säkerställa kryptering som kapslar in standard DNS-förfrågningar med trafik som använder den välkända porten 853 ( ). DoT-protokollet har utvecklats för att förenkla för organisationer att blockera trafik på porten, antingen genom att godkänna dess användning men inkludera dekryptering på denna port.
Risker relaterade till DoT
Google har implementerat DoT i sin klient , där inställningen för automatisk användning av DoT är aktiverad som standard om det är tillgängligt. Om du har bedömt riskerna och är beredd att använda DoT på organisationsnivå, måste nätverksadministratörer uttryckligen tillåta utgående trafik på port 853 genom sin perimeter för detta nya protokoll.
Säkerställa synlighet och kontroll av DoT-trafik
Som bästa praxis för att kontrollera DoT rekommenderar vi någon av följande åtgärder baserat på dina organisationskrav:
Konfigurera NGFW för att dekryptera all trafik för destinationsport 853. Genom att dekryptera trafiken kommer DoT att visas som en DNS-applikation som du kan vidta åtgärder mot, såsom att aktivera prenumeration. för att kontrollera DGA-domäner eller redan existerande och anti-spyware.
Alternativt kan du helt blockera trafik för 'dns-over-tls' genom port 853 med App-ID-motorn. Den är vanligtvis blockerat som standard, inga åtgärder krävs (om du inte specifikt har tillåtit applikationen 'dns-over-tls' eller trafik genom port 853).
Källa: habr.com
