

HashiCorp har visat upp ett nytt projekt till . Det använder en HCL-baserad fil för att beskriva byggandet, implementeringen och lanseringen av applikationer för olika molnplattformar, från Kubernetes till AWS och Google Cloud Run. Man kan tänka sig att Waypoint är en sammanslagning av Terraform och Vagrant för att beskriva processen för byggande, leverans och lansering av dina applikationer.
Utan att förändra sig själv har HashiCorp släppt Waypoint som öppen källkod, och det kommer även med många exempel. Nivån på orkestratorn ligger i dina händer, Waypoint levereras som en körbar fil som du kan köra direkt på din laptop eller från det CI/CD-verktyg du väljer. Målet för applikationens distribution väljer du också, eftersom Waypoint stöder Kubernetes, Docker, Google Cloud Run, AWS ECS och fler.
Efter att ha läst de fantastiska och mest imponerande applikationerna som tillhandahålls av HashiCorp ville vi ta en närmare titt på orkestreringen av Waypoint med GitLab CI/CD. För att göra detta tar vi en enkel Node.js-applikation som körs på AWS ECS från exempelrepo.
Efter att ha klonat repo kommer vi att se strukturen av applikationen som visar en sida:
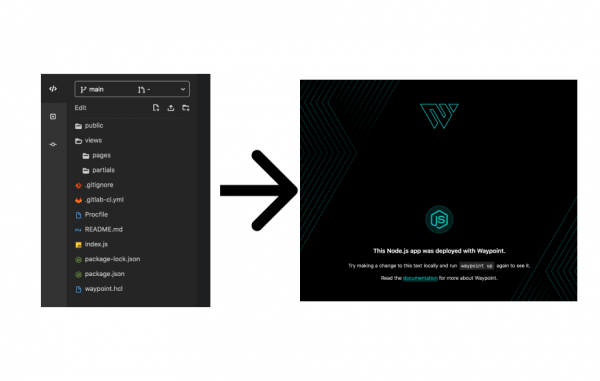
Som du kanske har märkt saknas Dockerfile i det här projektet. De har inte lagts till i exemplet eftersom vi i princip inte behöver dem, eftersom Waypoint kommer att ta hand om dem åt oss. Låt oss ta en närmare titt på filen waypoint.hcl, för att förstå vad den kommer att göra:
project = "example-nodejs"

app "example-nodejs" {
  labels = {
    "service" = "example-nodejs",
    "env" = "dev"
  }

  build {
    use "pack" {}
    registry {
    use "aws-ecr" {
        region = "us-east-1"
        repository = "waypoint-gitlab"
        tag = "latest"
    }
    }
  }

  deploy {
    use "aws-ecs" {
    region = "us-east-1"
    memory = "512"
    }
  }
}
Under byggsteget använder Waypoint Cloud Native Buildpacks (), för att bestämma programmeringsspråket för projektet och skapa en Docker-image utan användning av Dockerfile. I grund och botten är det samma teknik som används av GitLab under Auto Build-steget. Det är trevligt att se att CNB från CNCF får allt fler användare inom branschen.
När bilden har byggts kommer Waypoint automatiskt att ladda upp den till vår AWS ECR-register så att den är redo för distribution. När byggsteget är klart använder leveranssteget för att distribuera vår applikation till vårt AWS-konto.
Från min bärbara dator är det enkelt. Jag installerar Waypoint, som redan är autentiserat i mitt AWS-konto, och det "bara fungerar". Men vad händer om jag vill gå utanför min bärbara dator? Eller plötsligt vill jag automatisera denna distribution som en del av min övergripande CI/CD-pipeline, där mina aktuella integrationstester, säkerhetstester och andra körs? Det är här GitLab CI/CD kommer in i bilden!
N.B. Om du bara planerar att implementera CI/CD eller vill börja använda bästa praxis för att bygga pipelines, kolla in den nya kursen från Slörma. . Den är nu tillgänglig till ett förhandsbokningspris.
Waypoint i GitLab CI/CD
För att orkestrera allt detta i GitLab CI/CD, låt oss se vad vi behöver i vår fil. .gitlab-ci.yml:
- Först och främst behövs en basbild för att köra i den. Waypoint fungerar på alla Linux-distributioner, den behöver bara Docker, så vi kan köra med en generell Docker-bild.
- Därefter måste vi installera Waypoint i denna bild. I framtiden kan vi sammanställa och containerisera denna process för oss själva.
- Till slut kommer vi att köra Waypoint-kommandona.
Ovan har vi beskrivit allt som vår pipeline behöver för att köra de skript som krävs för distributionen, men för distribution till AWS behöver vi en sak till: vi måste autentisera oss på vårt AWS-konto. I beskrivningen av Waypoint för autentisering och auktorisering. HashiCorp lanserade också ett imponerande projekt den här veckan, . Men just nu kan vi bara ta hand om autentisering och auktorisering själva.
För att autentisera GitLab CI/CD med AWS finns det flera alternativ. Det första alternativet är att använda den inbyggda . Det passar om ditt team redan använder Vault för att hantera autentiseringar. Ett annat sätt, som är lämpligt om ditt team hanterar auktorisering med AWS IAM, är att kontrollera att distributionsjobb körs genom , auktoriserad för att initiera distribution via IAM. Men om du bara vill bekanta dig med Waypoint och vill göra det snabbt, finns det ett sista alternativ - att lägga till dina AWS API-nycklar och hemliga nycklar i AWS_ACCESS_KEY_ID och AWS_SECRET_ACCESS_KEY.
Sammanfatta allt
Så snart vi har hanterat autentiseringen kan vi börja! Vår slutgiltiga .gitlab-ci.yml ser ut så här:
waypoint:
  image: docker:latest
  stage: build
  services:
    - docker:dind
  # Definiera miljövariabler, t.ex. `WAYPOINT_VERSION: '0.1.1'`
  variables:
    WAYPOINT_VERSION: ''
    WAYPOINT_SERVER_ADDR: ''
    WAYPOINT_SERVER_TOKEN: ''
    WAYPOINT_SERVER_TLS: '1'
    WAYPOINT_SERVER_TLS_SKIP_VERIFY: '1'
  script:
    - wget -q -O /tmp/waypoint.zip https://releases.hashicorp.com/waypoint/${WAYPOINT_VERSION}/waypoint_${WAYPOINT_VERSION}_linux_amd64.zip
    - unzip -d /usr/local/bin /tmp/waypoint.zip
    - rm -rf /tmp/waypoint*
    - waypoint init
    - waypoint build
    - waypoint deploy
    - waypoint release
Du ser att vi börjar med bilden docker:latest och sätter några miljövariabler som krävs för Waypoint. I avsnittet script laddar vi ner den senaste versionen av Waypoints körbara fil och installerar den i /usr/local/bin. Eftersom vår runner redan är autentiserad i AWS, kör vi bara waypoint init, build, deploy och release.
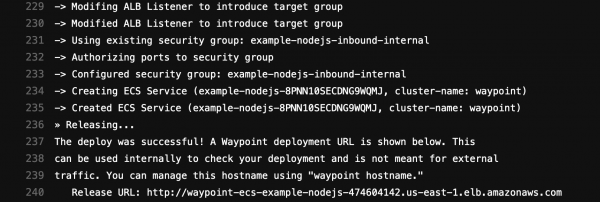
Bygguppgiftens utdata kommer att visa oss endpointen dit vi distribuerade applikationen:
Waypoint är en av , som fungerar utmärkt med GitLab. Till exempel kan vi förutom distribution av applikationer orkestrera underliggande infrastruktur med hjälp av . För att standardisera säkerheten i SDLC kan vi också integrera för hantering av hemligheter och token i CI/CD-pipelines, vilket ger en heltäckande lösning för utvecklare och administratörer som är beroende av hemlighetshantering vid utveckling, testning och produktion.
De gemensamma lösningarna som utvecklats av HashiCorp och GitLab hjälper företag att hitta det bästa sättet att utveckla applikationer, vilket ger konsekvent hantering av leveransflöden och infrastruktur. Waypoint har tagit ytterligare ett steg i rätt riktning, och vi ser fram emot framtida utvecklingar av projektet. Du kan läsa mer om Waypoint , det är också värt att titta på och för projektet. Vi har lagt till den kunskap vi har fått i . Om du vill prova allt själv kan du ta ett fullt fungerande exempel från .
För att förstå principerna bakom CI/CD, behärska alla detaljer om arbetet med GitLab CI och börja tillämpa bästa praxis kan du gå en videokurs . Gå med oss!
Källa: habr.com
