

Välkommen till en ny cykel av artiklar, denna gång om incidentutredning, specifikt analys av skadlig kod med Check Points forensik. Tidigare publicerade vi om hur man arbetar i Smart Event, men denna gång kommer vi att titta på forensikrapporter för specifika händelser i olika Check Point-produkter:
Varför är forensik av förhindrade incidenter viktigt? Det kan verka som att fånga ett virus är bra, men varför gå djupare? Praktiken visar att man inte bara bör blockera attacken utan även förstå hur den fungerar: vilken ingångspunkt som användes, vilken sårbarhet som utnyttjades, vilka processer som involverades, om registret och filsystemet berörs, vilket virusfamilj det handlar om, vilken potentiell skada som kan uppstå, osv. Dessa och andra användbara uppgifter kan erhållas från utförliga forensikrapporter från Check Point (både i text och grafisk form). Att få en sådan rapport manuellt är mycket svårt. Dessa uppgifter kan sedan hjälpa till att vidta nödvändiga åtgärder och utesluta möjligheten för framgångsrika liknande attacker i framtiden. Idag kommer vi att titta på rapporten för Check Point SandBlast Network.
SandBlast Network
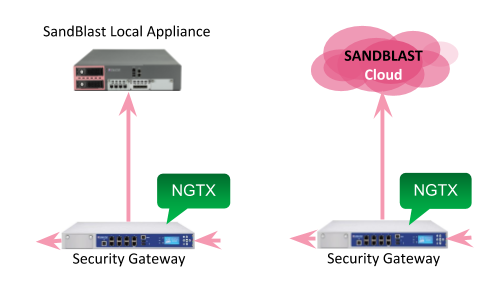
Användningen av sandlådor för att stärka nätverksperimeter är numera en självklarhet och en lika obligatorisk komponent som IPS. Hos Check Point ansvarar Threat Emulation-bladet för sandlådefunktionaliteten, som ingår i SandBlast-teknologin (där finns även Threat Extraction). Vi har tidigare publicerat även för version Gaia 77.30 (jag rekommenderar att titta på det om du inte förstår vad som diskuteras just nu). Ur ett arkitekturperspektiv har i princip ingenting förändrats sedan dess. Om du har en Check Point Gateway vid nätverksperimetern kan du använda två integreringsalternativ med sandlådan:
- SandBlast Local Appliance — en extra SandBlast-apparat installeras i ditt nätverk, dit filer skickas för analys.
- SandBlast Cloud — filer skickas till Check Points moln för analys.
Sandlådan kan betraktas som det sista skyddet vid nätverksperimetern. Den aktiveras först efter analys med traditionella medel — antivirus och IPS. Om dessa klassiska signaturbaserade verktyg nästan inte ger någon analys, kan sandlådan detaljerat förklara varför filen blockerades och vad den faktiskt gör som är skadligt. En sådan forensisk rapport kan erhållas både från en lokal och en moln-baserad sandlåda.
Check Point Forensics Report
Anta att du, som säkerhetsspecialist, kom till jobbet och öppnade instrumentpanelen i SmartConsole. Här ser du incidenter från de senaste 24 timmarna och ditt intresse väcks av händelserna Threat Emulation — de mest riskabla attackerna som inte blockerades av signaturanalyser.
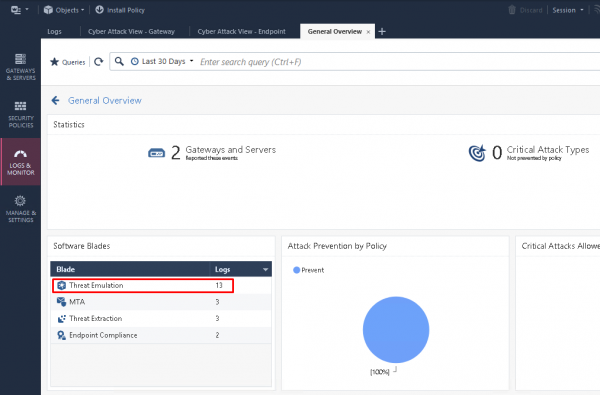
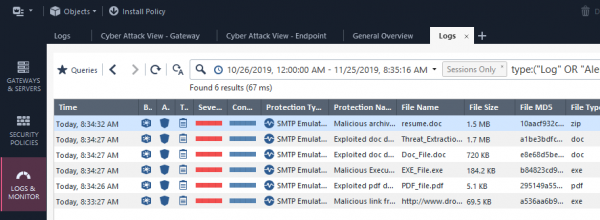
Du kan "gräva ner" i dessa händelser och titta på alla loggar för bladet Threat Emulation.
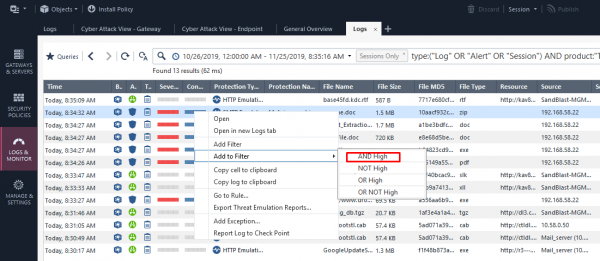
Efter detta kan du ytterligare filtrera loggarna efter hotens kritikalitetsnivå (Severity), samt efter Confidence Level (trovärdigheten i händelsen):
Genom att klicka på den aktuella händelsen kan du se allmän information (src, dst, severity, sender osv.):
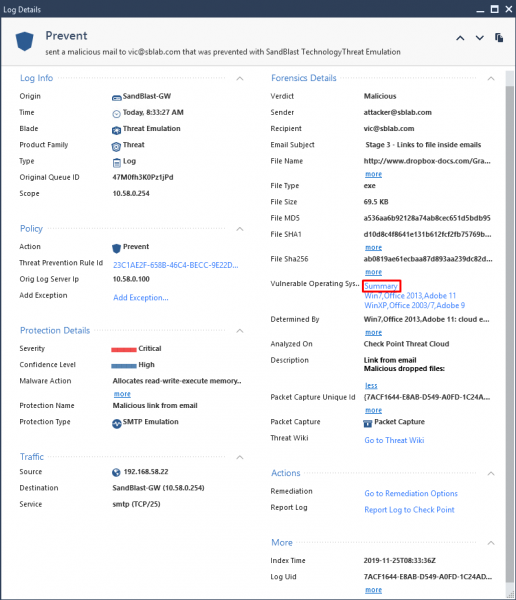
Och där kan du också märka avsnittet Forensics med en tillgänglig Summary rapport. Genom att klicka på den öppnas en detaljerad analys av skadlig kod i form av en interaktiv HTML-sida:
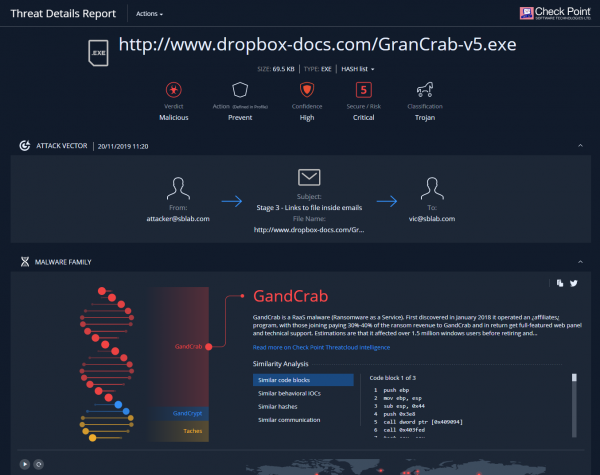
(Detta är en del av sidan. )
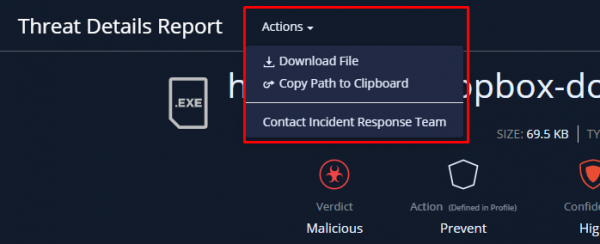
Från denna rapport kan vi ladda ner originalfilen av den skadliga koden (i ett lösenordskyddat arkiv), eller direkt kontakta Check Points reaktionslag.
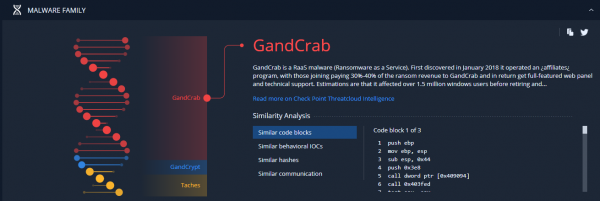
Lite längre ner kan du se en vacker animation som i procent visar hur vår version relaterar till redan kända skadliga koder (inklusive själva koden och makrona). Denna analys tillhandahålls genom användning av maskininlärning i Check Point Threat Cloud.
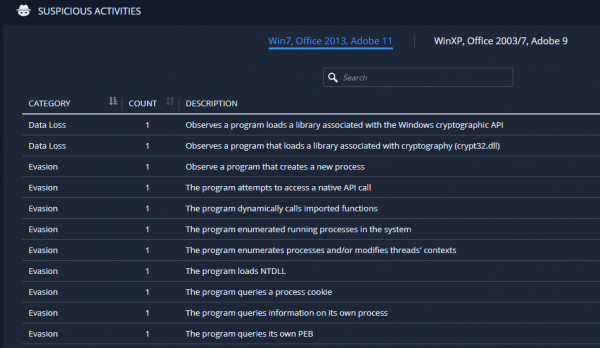
Sedan kan vi se vilka specifika aktiviteter i sandlådan som gjorde att vi drog slutsatsen om filens skadlighet. I det här fallet ser vi användning av kringgående tekniker och ett försök att ladda ner ransomware:
Det kan noteras att emuleringen genomfördes på två system (Win 7, Win XP) och med olika mjukvaruversioner (Office, Adobe). Längre ner finns en video (bildspel) med processen för att öppna denna fil i sandlådan:
Exempelvideo:
I slutet kan vi tydligt se hur attacken utvecklades. Antingen i tabellform eller grafiskt:
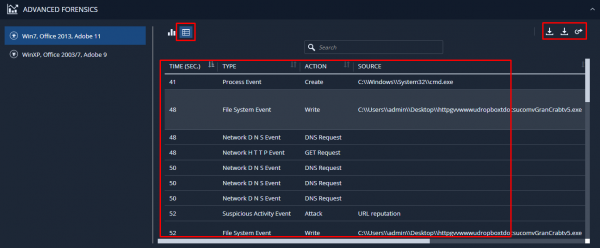
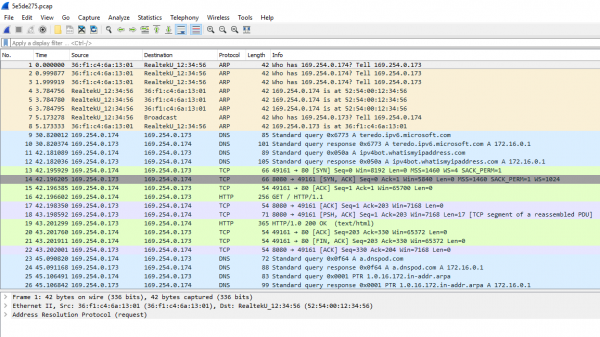
Här kan vi ladda ner denna information i RAW-format och pcap-fil för detaljerad analys av den genererade trafiken i Wireshark:
Slutsats
Genom att använda denna information kan du avsevärt stärka ditt nätverks skydd. Blockera värdar som sprider virus, stänga utnyttjade sårbarheter, förhindra potentiell feedback till C&C och mycket mer. Försummas inte denna analys.
I kommande artiklar kommer vi på samma sätt att granska rapporterna från SandBlast Agent, SandBlast Mobile, samt CloudGuard SaaS. Så håll ögonen öppna för uppdateringar (, , , )!
Källa: habr.com
