

Hej, vänner! Vi är glada att välkomna er till vår nya kurs FortiAnalyzer Introduktion. I kursen har vi redan gått igenom FortiAnalyzers funktionalitet, men vi gick bara ytligt igenom den. Nu vill jag gå in mer på djupet om denna produkt, dess syften, mål och möjligheter. Denna kurs kommer inte att bli lika omfattande som den förra, men jag hoppas att den blir intressant och lärorik.
Eftersom lektionen blev helt teoretisk har vi för er bekvämlighet beslutat att även presentera den i artikelformat.
Under denna kurs kommer vi att behandla följande punkter:
- Allmän information om produkten, dess syfte, lösna uppgifter och viktiga funktioner
- Vi förbereder en mall, där vi under förberedelsen noggrant går igenom den initiala konfigurationen av FortiAnalyzer
- Vi lär känna mekanismen för lagring, bearbetning och filtrering av loggar för enkel sökning, och vi går också igenom mekanismen FortiView, som presenterar information om nätverksstatus i form av olika diagram, grafer och andra widgets.
- Vi kommer att granska processen för att skapa befintliga rapporter och lära oss att skapa egna rapporter och redigera befintliga rapporter.
- Vi ska gå igenom de viktigaste frågorna relaterade till administration av FortiAnalyzer.
- Vi diskuterar på nytt licensieringsschemat — jag har redan berättat om det i lektion 11 av kursen , men som man säger, repetition är kunskapens moder.
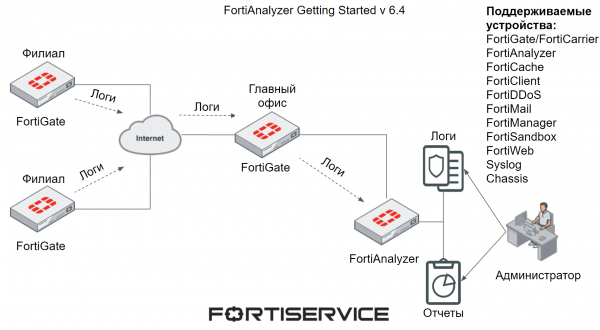
Det huvudsakliga syftet med FortiAnalyzer är centraliserad lagring av loggar från en eller flera enheter från Fortinet, samt deras bearbetning och analys. Detta gör det möjligt för säkerhetsadministratörer att övervaka olika nätverkshändelser och säkerhetshändelser från en plats, snabbt få nödvändig information från loggar och widgets, samt att skapa rapporter för alla eller specifika enheter.
Listan över enheter som FortiAnalyzer kan ta emot loggar från och analysera dem presenteras i bilden nedan.
FortiAnalyzer har tre nyckelfunktioner — rapportering, aviseringar, arkivering. Vi går igenom var och en av dem.
Rapportering – rapporter ger en tydlig översikt av nätverkshändelser, säkerhetshändelser och olika aktiviteter som äger rum på de stödda enheterna. Rapporteringsmekanismen samlar nödvändiga data från befintliga loggar och presenterar dem i ett lättläst och analyserbart format. Genom rapporter kan man snabbt få den information som behövs om enheternas prestanda, nätverksäkerhet, de mest besökta resurserna, osv. Det finns många alternativ. Rapporter kan också användas för att analysera nätverkets och de stödda enheternas tillstånd under en längre tidsperiod. De är ofta ovärderliga vid utredning av olika säkerhetsincidenter.
Varningar möjliggör snabb reaktion på olika hot som uppstår i nätverket. Systemet genererar varningar när loggar dyker upp som uppfyller i förväg konfigurerade villkor – upptäckten av ett virus, utnyttjande av olika sårbarheter osv. Dessa varningar kan ses i webbgränssnittet på FortiAnalyzer, och man kan också ställa in deras sändning via SNMP-protokollet, till en syslog-server och till vissa e-postadresser.
Arkivering möjliggör att spara kopior av olika innehåll som passerar genom nätverket på FortiAnalyzer. Detta används vanligtvis tillsammans med DLP-mekanismen för lagring av olika filer som omfattas av olika regler för denna mekanism. Det kan också vara användbart vid utredningar av olika säkerhetsincidenter.
En annan intressant funktion är möjligheten att använda administrativa domäner. Denna teknik gör det möjligt att skapa grupper av enheter baserat på olika kriterier – typ av enheter, geografisk plats osv. Att skapa sådana enhetsgrupper syftar till följande mål:
- Gruppindelning av enheter baserat på liknande egenskaper för att underlätta övervakning och hantering – till exempel kan enheter grupperas efter geografisk plats. Om du behöver hitta viss information i loggarna för enheter inom en grupp, behöver du istället för att noggrant filtrera loggarna bara granska loggarna för den aktuella administrativa domänen och leta efter den nödvändiga informationen.
- För att avgränsa administrativ åtkomst - varje administrativ domän kan ha en eller flera administratörer som har tillgång endast till den specifika administrativa domänen.
- Effektiv hantering av lagringsutrymme och lagringspolicyer för data som tas emot från enheter - istället för att skapa en enhetlig datalagringskonfiguration för alla enheter tillåter administrativa domäner att ställa in mer lämpliga konfigurationer för specifika grupper av enheter. Detta kan vara användbart om du har flera enheter och för en grupp behöver lagra data i ett år, medan för en annan grupp är det tre år. Därför kan lämpligt lagringsutrymme tilldelas varje grupp - för en grupp som genererar ett stort antal loggar ges mer utrymme, medan en annan grupp får mindre utrymme.
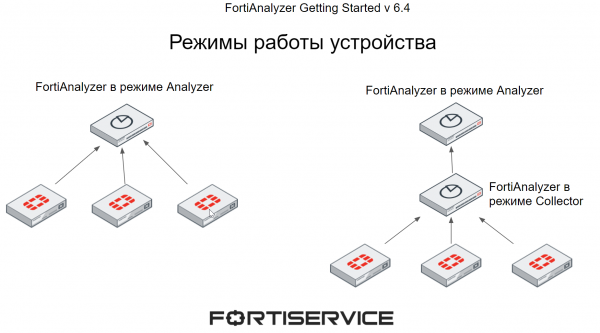
FortiAnalyzer kan arbeta i två lägen - Analyzer och Collector. Arbetsläget väljs beroende på individuella krav och nätverkstopologi.
När FortiAnalyzer arbetar i läget Analyzer fungerar den som den primära loggaggregatorn från en eller flera loggsamlare. Loggsamlare kan vara FortiAnalyzer i läget Collector eller andra enheter som stöds av FortiAnalyzer (denna lista har redovisats ovan i bilden). Detta arbetsläge används som standard.
När FortiAnalyzer arbetar i läget Collector samlar den in loggar från andra enheter och skickar dem sedan till en annan enhet, såsom FortiAnalyzer i läget Analyzer eller Syslog. I läget Collector kan FortiAnalyzer inte använda de flesta funktioner, som rapportering och aviseringar, eftersom dess främsta syfte är att samla in och vidarebefordra loggar.
Genom att använda flera FortiAnalyzer-enheter i olika lägen kan prestandan ökas - FortiAnalyzer i läget Collector samlar loggar från alla enheter och skickar dem till Analyzer för vidare analys, vilket gör att FortiAnalyzer i läget Analyzer kan spara resurser som används för att ta emot loggar från många enheter och helt fokusera på att bearbeta loggar.
FortiAnalyzer stöder det deklarativa frågespråket SQL för loggning och rapportering. Med hjälp av det presenteras loggar i läsbart format. Detta frågespråk används också för att skapa olika rapporter. För vissa rapporteringsfunktioner krävs viss kunskap om SQL och databaser, men ofta gör FortiAnalyzers inbyggda funktioner det möjligt att klara sig utan dessa kunskaper. Vi kommer att stöta på detta när vi diskuterar rapporteringssystemet.
Själva FortiAnalyzer kan representeras i flera varianter. Det kan vara en fristående fysisk enhet, en virtuell maskin — olika hypervisorer stöds, och en komplett lista finns i . Det kan också implementeras i specialiserade infrastrukturer — AWS, Azure, Google Cloud och andra. Den sista varianten är FortiAnalyzer Cloud — en molntjänst som tillhandahålls av Fortinet.
I nästa lektion kommer vi att förbereda en mall för framtida praktiska uppgifter. För att inte missa den, prenumerera på vår .
Du kan också följa uppdateringar på följande resurser:
Källa: habr.com
