

Idag spenderar nätverksadministratörer eller IT-säkerhetsingenjörer mycket tid och ansträngning på att skydda företagets nätverksperimeter från olika hot. De lär sig ständigt nya system för händelseövervakning och prevention, men inte ens det garanterar dem fullständig säkerhet. Social ingenjörskonst används aktivt av illvilliga aktörer och kan leda till allvarliga konsekvenser.
Hur ofta har du fångat dig själv på tanken: "Det skulle vara bra att genomföra en granskning av personalen kring säkerhetskompetens"? Tyvärr krockar tankarna med en mur av oförståelse i form av ett stort antal uppgifter eller tidsbegränsningar under arbetsdagen. Vi planerar att berätta för dig om moderna produkter och teknologier inom automatisering av personalutbildning som inte kräver lång förberedelse för att genomföra pilotprojekt eller implementering, men om allt i rätt ordning.
Teoretisk grund
Idag sprids mer än 80% av skadliga filer via e-post (data från Check Points rapporter det senaste året med hjälp av tjänsten Intelligence Reports).
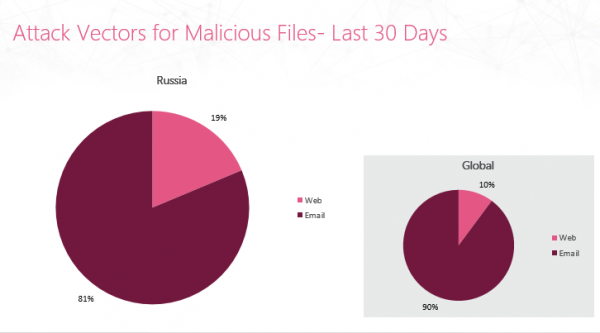 Rapport för de senaste 30 dagarna om angreppsvägar för spridning av skadliga filer (Ryssland) – Check Point
Detta visar att innehållet i e-postmeddelanden är mycket sårbart för utnyttjande av illvilliga aktörer. Om vi ser på de mest populära skadliga filformaten i bilagor (EXE, RTF, DOC), så är det värt att notera att de vanligtvis innehåller automatiska kodkörningselement (skript, makron).
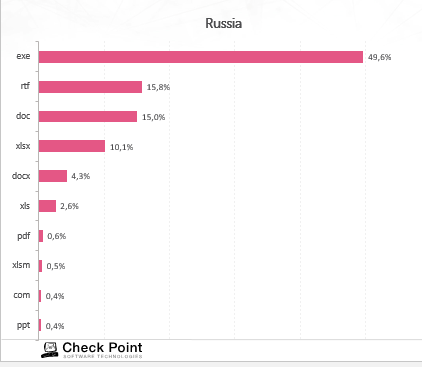 Årsrapport om filformat i mottagna skadliga meddelanden – Check Point
Hur kan vi bekämpa denna angreppsväg? E-postkontroll innebär användning av säkerhetsverktyg:
Antivirus – signaturdetektering av hot.
Emulering – en sandbox där bilagor öppnas i en isolerad miljö.
Content Awareness – extrahering av aktiva element från dokument. Användaren får ett rensat dokument (vanligtvis i PDF-format).
AntiSpam – kontroll av mottagarens/avsändarens domän för att bedöma dess rykte.
Och i teorin borde detta vara tillräckligt, men det finns en annan minst lika värdefull resurs för företaget – anställdas företags- och personlig information. De senaste åren har populariteten av följande typ av internetbedrägeri ökat snabbt:
Phishing (eng. phishing, from fishing — fishing, extraction) — a type of internet fraud aimed at obtaining users' identification data. This includes stealing passwords, credit card numbers, bank account details, and other confidential information.
Criminals are improving methods of phishing attacks, redirecting DNS requests from popular websites, and launching entire campaigns using social engineering for sending emails.
Thus, to protect your corporate email from phishing, it is recommended to use two approaches, and their combined use yields the best results:
Technical protection tools. As mentioned earlier, various technologies are used to check and send only legitimate emails.
Theoretical training of personnel. This involves comprehensive testing of personnel to identify potential victims. They are then retrained, and statistics are continuously recorded.
Trust but verify
Today, we will discuss the second approach to preventing phishing attacks, namely automated training of personnel to increase the overall security level of corporate and personal data. Why can this be so dangerous?
Social ingenjörskonst — psychological manipulation of people to perform certain actions or disclose confidential information (in terms of information security).
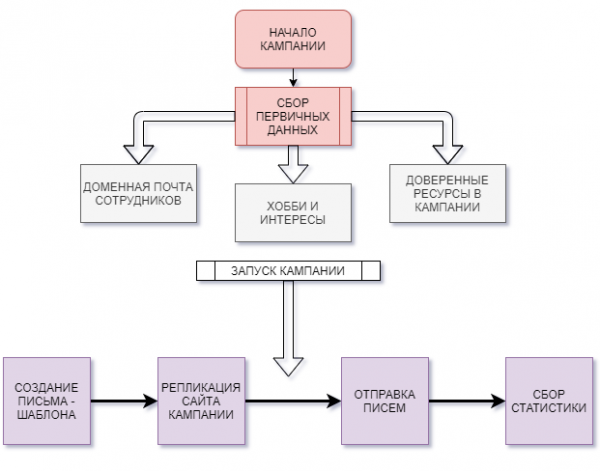 Diagram of a typical phishing attack deployment scenario
Let’s turn to an engaging flowchart briefly illustrating the pathway of a phishing campaign. It has various stages:
Collecting initial data.
In the 21st century, it's hard to find a person who is not registered on any social network or various thematic forums. Naturally, many of us leave detailed information about ourselves: current job place, group for colleagues, phone, email, etc. Add to this personalized information about a person's interests, and you will get data to form a phishing template. Even if it's difficult to find people with such information, there is always the company's website where you can gather all the information we need (domain email, contacts, connections).
Launching the campaign.
När "plattformsbasen" har förberetts kan du, med hjälp av gratis eller betalda verktyg, starta din egen riktade phishingkampanj. Under arbetets gång kommer statistik att samlas in: levererad e-post, öppnad e-post, klick på länkar, inmatning av inloggningsuppgifter osv.
Produkter på marknaden
Phishing kan användas både av angripare och av företagets informationssäkerhetspersonal för att göra en ständig granskning av medarbetarnas beteende. Vad erbjuder då marknaden av gratis och kommersiella lösningar för automatiserat lärande av företagsanställda:
— ett open source-projekt som möjliggör lansering av en phishingkampanj för att testa IT-kompetensen hos dina anställda. Fördelarna inkluderar enkel installation och minimala systemkrav. Nackdelarna är avsaknaden av färdiga e-postmallar, bristen på tester och utbildningsmaterial för personalen.
— en plattform med ett stort antal tillgängliga produkter för att testa personal.
— ett automatiserat system för test och utbildning av anställda. Det finns olika versioner av produkterna som stödjer 10 upp till över 1000 anställda. Utbildningskurserna omfattar teori och praktiska uppgifter, och det finns möjlighet att identifiera behov baserat på erhållen statistik efter phishingkampanjen. Lösningen är kommersiell med möjlighet till en provperiod.
— ett automatiserat system för utbildning och kontroll av säkerhet. Produkten erbjuder genomförande av periodiska övningsattacker, utbildning av anställda osv. Som en demoversion erbjuds en kampanj som inkluderar distribution av mallar och genomförande av tre övningsattacker.
De ovan nämnda lösningarna är bara en del av de tillgängliga produkterna på marknaden för automatiserad utbildning av personal. Självklart har var och en sina fördelar och nackdelar. Idag kommer vi att bekanta oss med , simulera en phishingattack, och utforska tillgängliga alternativ.
GoPhish
Nu är det dags för praktik. GoPhish valdes inte av en slump: det är ett användarvänligt verktyg med följande egenskaper:
Förenklad installation och körning.
Stöd för REST API. Gör det möjligt att skapa förfrågningar från och tillämpa automatiserade skript.
Ett användarvänligt grafiskt gränssnitt för hantering.
Plattformsoberoende.
Utvecklarteamet har förberett en utmärkt för installation och konfiguration av GoPhish. I själva verket behöver du bara gå till , ladda ner ZIP-arkivet för den aktuella operativsystemet, köra den interna binära filen, och verktyget kommer att installeras.
VIKTIG ANMÄRKNING!
Till slut bör du få information om den distribuerade portalen i terminalen samt inloggningsuppgifter (relevant för versioner över 0.10.1). Glöm inte att notera ditt lösenord!
msg="Please login with the username admin and the password "Vi går igenom konfigureringen av GoPhish
Efter installationen kommer en konfigurationsfil (config.json) att skapas i applikationskatalogen. Vi beskriver parametrarna för dess ändring:
Nyckeln
Värde (standard)
Beskrivning
admin_server.listen_url
127.0.0.1:3333
IP-adress för GoPhish-servern
admin_server.use_tls
false
Används TLS för anslutning till GoPhish-servern
admin_server.cert_path
example.crt
Sökväg till SSL-certifikatet för GoPhish administrationsportal
admin_server.key_path
example.key
Sökväg till den privata SSL-nyckeln
phish_server.listen_url
0.0.0.0:80
IP-adress och port för webbplatsen för phishing (som standard placeras på GoPhish-servern på port 80)
—> Gå till administrationsportalen. I vårt fall: https://127.0.0.1:3333
—> Du kommer att erbjudas att ändra ett ganska långt lösenord till ett enklare eller tvärtom.
Skapa en avsändarprofil
Gå till fliken 'Sending Profiles' och ange information om användaren från vilken vår e-postkampanj kommer att skickas:
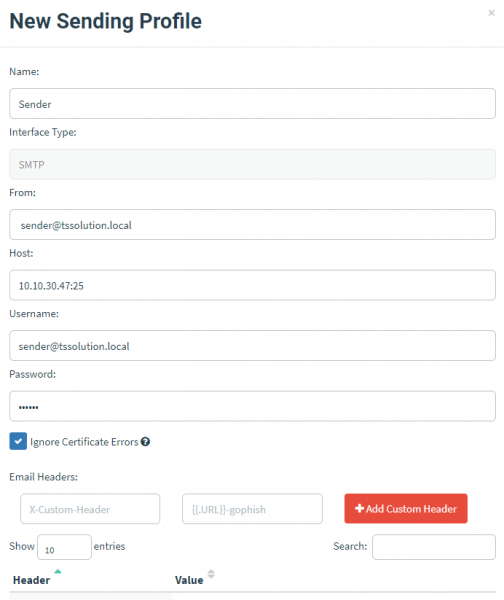
Hvor:
Namn
Avsändarens namn
Från
Avsändarens e-post
Värd
IP-adressen för e-postservern, från vilken inkommande e-post kommer att övervakas.
Användarnamn
Inloggning för e-postserverns användarkonto.
Lösenord
Lösenord för e-postserverns användarkonto.
Du kan också skicka ett testmeddelande för att säkerställa att leveransen lyckas. Spara inställningarna med knappen 'Save profile'.
Skapa en mottagargrupp
Därefter ska du skapa en grupp för 'lycko-mailen'. Gå till 'User & Groups' → 'New Group'. Det finns två sätt att lägga till: manuellt eller genom att importera en CSV-fil.
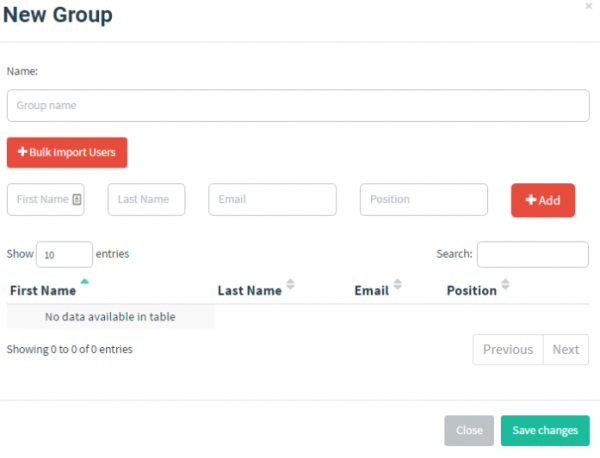
För den andra metoden krävs följande obligatoriska fält:
Förnamn
Efternamn
Email
Position
Som exempel:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Skapa en mall för phishing-e-post
Efter att vi har identifierat den påhittade angriparen och de potentiella offren, måste vi skapa en mall för meddelandet. För detta, gå till avsnittet “E-postmallar” → “Nya mallar”.
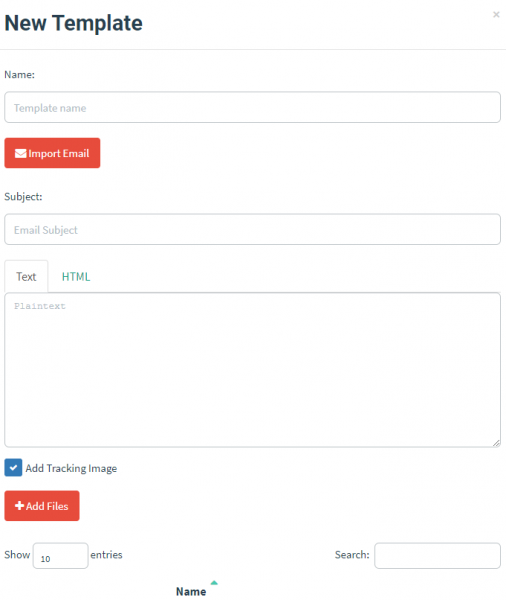
Vid skapandet av mallen används en teknisk och kreativ metod; meddelandet från tjänsten bör vara bekant för offren eller väcka en viss reaktion hos dem. Möjliga alternativ:
Namn
Mallens namn
Subject
Ämnet för e-postmeddelandet
Text / HTML
Inmatningsfält för text eller HTML-kod
Gophish stödjer import av e-post, men vi kommer att skapa vår egen. För detta imiterar vi scenariot: en företagsanvändare får ett e-postmeddelande med ett erbjudande om att ändra sitt lösenord för den företags-e-post.
I mallen kommer vi att använda inbyggda variabler. Mer information om dem finns i den tidigare nämnda i avsnittet .
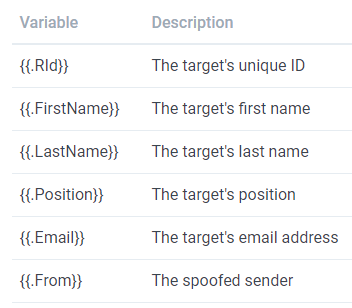
För att börja laddar vi upp följande text:
{{.FirstName}},

Lösenordet för {{.Email}} har löpt ut. Vänligen återställ ditt lösenord här.

Tack,
IT-teamet
Därmed kommer användarens namn automatiskt att sättas in (enligt tidigare angiven punkt “Ny grupp”) och hans e-postadress att anges.
Därefter måste vi ange en länk till vår phishingresurs. För detta markerar vi ordet “här” i texten och väljer alternativet «Länk» i kontrollpanelen.
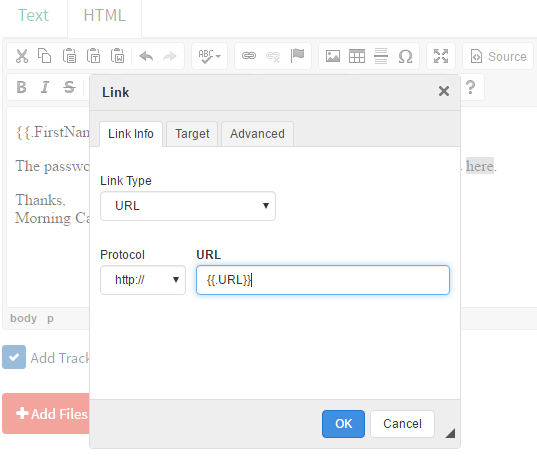
Som URL anger vi den inbyggda variabeln {{.URL}}, som vi kommer att fylla i senare. Den kommer automatiskt att integreras i texten i phishing-e-postmeddelandet.
Innan vi sparar mallen, glöm inte att aktivera alternativet «Lägg till spårningsbild». Detta kommer att lägga till ett mediaelement på 1×1 pixel, som kommer att spåra om användaren har öppnat e-postmeddelandet.
Så, det är kvar lite, men innan vi sammanfattar de obligatoriska stegen efter inloggning på Gophish-portalen:
Skapa en avsändarprofil;
Skapa en e-postlista där användarna anges;
Skapa en mall för phishing-e-post.
Håll med om att inställningen inte tog mycket tid och vi är nästan redo att starta vår kampanj. Det återstår bara att lägga till phishing-sidan.
Skapande av phishing-sidan
Gå till fliken “Landningssidor”.
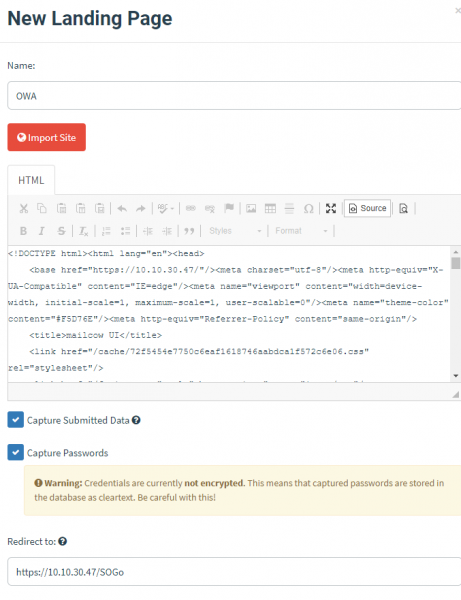
Vi kommer att bli ombedda att ange objektets namn. Det finns möjlighet att importera källwebbplatsen. I vårt exempel försökte jag ange en fungerande webbportal för e-postservern. Därför importerades den i form av HTML-kod (om än inte helt). Härnäst följer intressanta alternativ för att fånga de data som användaren anger:
Fånga inskickade data. Om den angivna sidan på webbplatsen innehåller olika formulär för inmatning, kommer all information att registreras.
Fånga lösenord — fånga inmatade lösenord. Data registreras i GoPhish-databasen utan kryptering, precis som de är.
Vi kan även använda alternativet “Redirect to”, som omdirigerar användaren till en angiven sida efter inmatning av autentiseringsuppgifter. Jag påminner om att vi ställt in ett scenario där användaren ombeds att ändra lösenordet för företags-e-posten. För detta erbjuds en falsk inloggningssida för e-postportalen, varefter användaren kan skickas till vilken tillgänglig resurs som helst i företaget.
Glöm inte att spara den ifyllda sidan och gå till avsnittet "New Campaign".
Starta GoPhish-fisket
Vi har angett all nödvändig information. I fliken "New Campaign" skapar vi en ny kampanj.
Starta kampanj
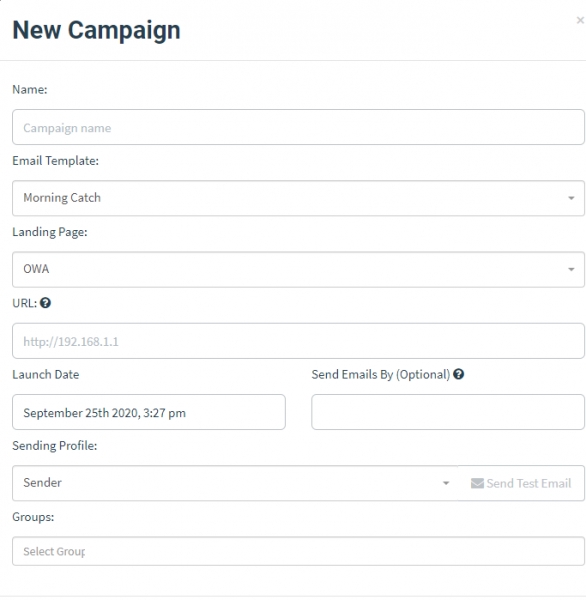
Hvor:
Namn
Kampanjens namn
E-postmall
Meddelandemall
Landningssida
Phishing-sidan
URL
IP-adressen för din GoPhish-server (måste vara nätverksmågglig för offrets värd)
Startdatum
Kampanjens startdatum
Skicka e-post enligt
Kampanjens slutdatum (utskick fördelas jämnt)
Sändningsprofil
Avsändarprofil
Grupper
Grupp av mottagare för utskick
Efter starten kan vi alltid se statistiken som visar: skickade meddelanden, öppnade meddelanden, klick på länkar, överlämnade data, risk för skräppost.
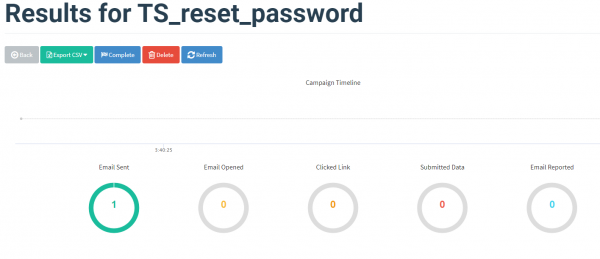
Från statistiken kan vi se att 1 meddelande har skickats, låt oss kontrollera e-posten från mottagarens sida:
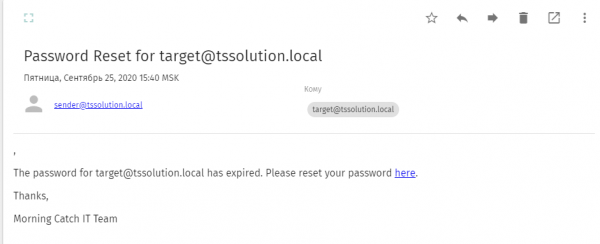
Verkligen, offret har framgångsrikt fått ett phishing-e-postmeddelande med en begäran om att klicka på länken för att ändra lösenordet för det företagskonto. Vi följer de begärda åtgärderna och blir skickade till sidan Landningssidor, hur ser statistiken ut?
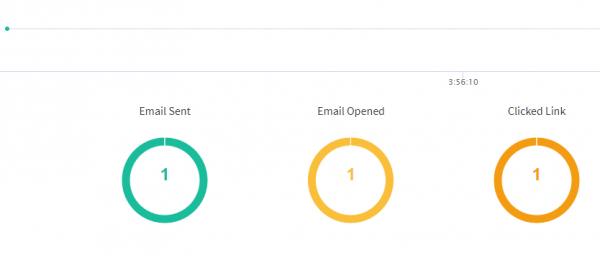
Som ett resultat gick vår användare till phishing-länken där de potentiellt kunde lämna uppgifter om sitt konto.
Författarens kommentar: inmatningsprocessen registrerades inte på grund av användningen av en testlayout, men det finns ett sådant alternativ. Innehållet krypteras inte och lagras i GoPhish-databasen, tänk på det.
Avslutande
Idag kommer vi att ta upp ett aktuellt ämne om att genomföra automatiserad utbildning av medarbetare för att skydda dem mot phishing-attacker och bygga IT-kompetens. Som en tillgänglig lösning har Gophish implementerats, vilket har visat sig vara effektivt i förhållandet mellan implementeringstid och resultat. Med hjälp av detta tillgängliga verktyg kan ni kontrollera era medarbetare och skapa rapporter om deras beteende. Om ni är intresserade av denna produkt erbjuder vi hjälp med dess implementering och genomförande av granskningar av era medarbetare (sales@tssolution.ru).
Men vi tänker inte stanna vid att granska en lösning och planerar att fortsätta med en serie där vi berättar om företagslösningar för automatisering av utbildningsprocessen och övervakning av medarbetares säkerhet. Håll er kvar hos oss och var vaksamma!
Källa: habr.com
