

Hej vänner! Vi har äntligen nått till den sista, avslutande lektionen i Check Point Introduktion. Idag kommer vi att prata om ett mycket viktigt ämne — Licensiering. Jag vill snabbt påpeka att denna lektion inte är en uttömmande handbok för val av utrustning eller licenser. Det här är bara en sammanfattning av nyckelpunkterna som varje Check Point-administratör bör känna till. Om du verkligen är osäker på valet av licens eller enhet, är det bättre att rådgöra med proffs, alltså oss :). Det finns många fallgropar som är svåra att förklara inom ramen för kursen, och det är inte lätt att komma ihåg dem direkt.
Lektionen kommer att vara helt teoretisk, så ni kan stänga av era testservrar och koppla av. I slutet av artikeln hittar ni en videolektion där jag går igenom alla detaljer.
Licensiering av gateway
Vi börjar med att beskriva licensieringsspecifikationerna för säkerhetsgateways. Detta gäller både hårdvaruenheter och virtuella enheter. Anta att du beslutar dig för att köpa en gateway. Det är omöjligt att bara köpa hårdvaran eller en virtuell enhet utan "prenumerationer"! Det finns tre alternativ för prenumerationer:
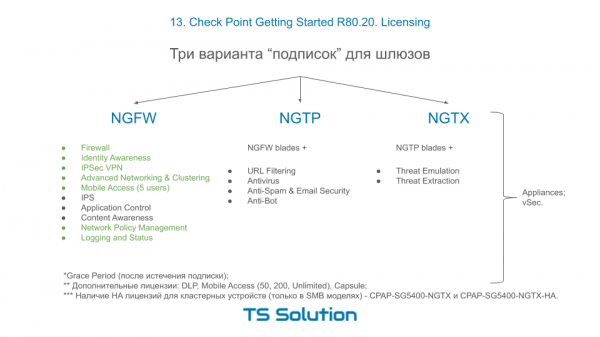
Och nu den första intressanta punkten! Du kan bara köpa en enhet eller virtuell enhet med prenumerationerna NGTP eller NGTX. Men när du ska förnya din prenumeration kan du välja paketet NGFW, om du inte behöver bladen AV, AB, URL, AS, TE och TX. Sådana är villkoren. Själva prenumerationerna kan köpas för ett år, två eller tre år.
Jag kan förutse din första fråga! “Vad händer om prenumerationen inte förnyas?”. Jag har markerat med grön färg de blad som alltid kommer att fungera, och UANU förnyelse. Så kallade perpetual blades. De andra bladen, som kräver ständig uppdatering, kommer helt enkelt sluta fungera. För IPS kommer dock nyckelsignaturerna fortfarande att fungera (men de är väldigt få). Detta gäller både hårdvara och virtuella enheter, alltså vSec.
Jag har särskilt nämnt tre blad som inte ingår i något paket: DLP, MAB och Capsule.
Kom också ihåg att om du köper en klusterlösning, bör du välja en modell med suffixet HA (dvs. High Availability) som den andra enheten. På bilden finns ett exempel för gateway 5400. Detta var vad gäller gateways. Nu till hanteringsservern.
Licensiering av hanteringsserver
Som vi redan har nämnt i de första lektionerna finns det två scenarier för implementering av Check Point: Standalone (när både gateway och management finns på en och samma enhet) och Distributed (när managementservern flyttas till en separat enhet). Men det finns fler alternativ. Låt oss titta på tre typiska scenarier för att sätta upp managementservern:
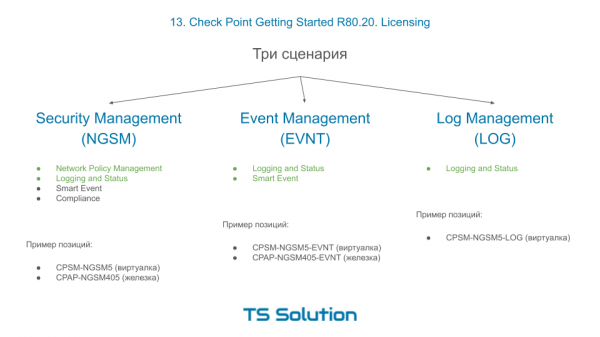
- Köp av dedikerad NGSM. Det är det mest populära alternativet. Du väljer antingen hårdvaran Smart-1 eller en virtuell maskin. Självklart väljer du beroende på hur många gateways du kommer att administrera, 5, 10, 25 etc. När du har installerat denna enhet kan du använda fyra nyckelblades av managementservern: NPM (dvs. policyhantering), Logging and Status (dvs. loggning), Smart Event (SIEM från Check Point som ger oss all rapportering) och Compliance (detta är bedömningen av kvaliteten på inställningarna, antingen i förhållande till regulatoriska krav, som PCI DSS, eller helt enkelt Best Practice). Här ser vi direkt att blades NPM och LS är permanenta blades, dvs. de kommer att fungera utan förnyelse av prenumerationer, medan blades Smart Event och Compliance ingår endast det första året! Därefter måste de förnyas mot en separat kostnad. Detta är en viktig punkt, glöm inte det. Och även om man kan klara sig utan Compliance-bladen, så behövs Smart Event definitivt av alla.
- Köp av dedikerad Event Management-server TILLÄGG till den redan existerande servern hanteringen av NGSM. Varför behövs detta? Faktum är att funktionaliteten för loggning och särskilt Smart Event "tar" en ganska stor mängd systemresurser. Och om det finns mycket loggar kan det leda till “lagg” på servern hanteringen. Därför är det vanligt att flytta denna funktionalitet till en separat enhet, antingen en hårdvara Smart-1 eller återigen en virtuell maskin. Stora integrationer med ett stort antal loggar kräver praktiskt taget alltid en dedikerad server för Smart Event. Den kan också ta emot loggar. På så sätt kommer din managementserver endast att utföra hanteringsfunktioner. Detta ökar stabiliteten och systemets respons kraftigt. Som man kan se, vid köp av en dedikerad Smart Event-server får du dessa två blades för permanent användning, även utan förnyelse. På en 3-4-årig horisont kommer detta till och med att vara ekonomiskt fördelaktigare än att köpa förnyelser av Smart Event för en vanlig NGSM-server varje år.
- Dedikerad Log Management-server, som kompletterar NGSM och Smart Event-servrar. Meningen borde vara tydlig. Vid en MYCKET stor mängd loggar kan vi flytta loggningsfunktionen till en separat server. En dedikerad loggserver har också en evig licens och kräver ingen förnyelse.
Videolektion
Här hittar du ytterligare information om hantering av licenser och teknisk support för Check Point:

Källa: habr.com
