

Vi fortsätter att utforska den nya molnplattformen Check Point Management Platform för att hantera säkerhetsverktyget SandBlast Agent. Vi har beskrivit de grundläggande komponenterna i SandBlast Agent, bekantat oss med arkitekturen av Check Point Infinity och registrerat applikationen SandBlast Agent Management Platform på Infinity Portal. Idag kommer vi att detaljstudera webbgränssnittet hos agenthanteringssystemet — denna artikel kommer att fungera som en praktisk vägledning till alla funktioner och möjligheter i den molnbaserade konsolen. Som förberedelse för nästa artikel kommer vi att installera SandBlast Agent och bekanta oss med dess gränssnitt.
Strukturen av molnkonsolen för Management Platform
Gränssnittet för SandBlast Agent Management Platform kan ungefärligt delas in i tre komponenter:
- Kontrollpanel — finns högst upp i gränssnittet och möjliggör grundläggande administrationsuppgifter: hantera konton, kontakta Check Points tekniska support och konfigurera administratörsprofilen;
- Navigeringspanelen — finns till vänster och gör det möjligt att navigera mellan de viktigaste komponenterna i kontrollpanelen, såsom inställning av policy, visning av loggar osv.;
- Arbetsytan — upptar en större del av kontrollpanelen och inkluderar möjligheter att konfigurera sektionerna i navigeringspanelen, visa grafisk information (loggar, rapporter) och konfigurera globala systeminställningar.
Låt oss titta närmare på varje element i SandBlast Agent Management Platform. Arbetsytorna kommer att beskrivas i detalj för alla komponenter i navigeringspanelen, men vi börjar med funktionerna i kontrollpanelen.
Kontrollpanel
Kontrollpanelen består av 6 komponenter, vi går igenom dem från vänster till höger. Den första är knappen "Menu", som när den trycks visar dina aktuella tjänster på portalen och möjliggör att lägga till nya tjänster från kategorierna Cloud Protection, Network Protection och Endpoint Protection till ditt konto. Nästa är namnet på den aktuella applikationen du arbetar med — i detta fall SandBlast Agent Management Platform. När du klickar på applikationsikonen kan du alltid gå till avsnittet "OVERVIEW" i navigeringspanelen. Den tredje komponenten är ikonen för kontoadministration, som gör det möjligt att snabbt växla mellan företagskonton där du är administratör.
Den fjärde komponenten i kontrollpanelen är hjälpknappen, som gör det möjligt att kontakta teknisk support för Check Point direkt från konsolen och gå till för att spåra status för Check Points moln- och webbresurser, samt få tillgång till "Administratörsguider" för SandBlast Agent Management Platform och Infinity Portal. Nästa objekt är din profil på Infinity Portal, genom att klicka på den kan du "dyka ner" i profilinställningarna eller logga ut från den aktuella profilen. Slutligen är det sista objektet i kontrollpanelen knappen för att gå till webbplatsen .
Inställningar för Infinity Portal-profilen
När du klickar på namnet på din Infinity Portal-profil öppnas ett arbetsområde för att konfigurera profilen: du kan ändra det visade användarnamnet och telefonnumret, samt byta språk för gränssnittet (för närvarande finns engelska och japanska) och välja det konto som profilen är kopplad till. Dessutom kan du ändra det nuvarande profilens lösenord och aktivera tvåfaktorsautentisering med hjälp av Google Authenticator eller Twilio Authy för att få åtkomst till portalen. Processen för att konfigurera tvåfaktorsautentisering är mycket enkel – med hjälp av appen skannas en QR-kod, efter vilket den genererade åtkomsttoken anges och 2FA aktiveringen bekräftas.
Navigeringspanelen
Kontrollkonsolen för SandBlast Agent Management Platform har 9 sektioner i navigeringspanelen, som visas i bilden nedan, som gör det möjligt att utföra många uppgifter för distribution och administration av agenter, samt hantera inställningar för webbkonsolen. Vi går kortfattat igenom varje sektion, och för mer detaljerad information – klicka på spoilern med namnet på den intressanta sektionen. Låt oss börja:
- ÖVERSIKT – en sektion som består av flera instrumentpaneler som visar det aktuella tillståndet för kundmaskiner och agenter ur funktionsperspektiv (antal skyddade maskiner, deras operativsystemversioner, agenternas tillstånd, felmeddelanden etc.) och ur säkerhetsperspektiv (data om attackerade och infekterade maskiner, aktiva och blockerade attacker, tidslinje för attacker etc.);
ÖVERSIKT-sektionen: detaljerad
Denna sektion består av två underavsnitt: Operativ översikt och Säkerhetsöversikt. I den första delen, Operational Overview, visas information om statusen för användarmaskiner och agenter: antal skyddade maskiner, egenskaper för användardatorer (typ av enhet – personlig dator/laptop, typ av operativsystem – Windows/MacOS), statistik över distribueringsprocessen för agenter, "maskinens hälsotillstånd", information om uppdatering av antivirusdatabaser på datorerna, samt versionerna av de installerade SandBlast Agent och de använda operativsystemet, samt området för aktiva händelser (Alerts). Från detta avsnitt kan SandBlast Agent-klienten laddas ner.
Den andra delen, Security Overview, visar information om skyddsnivåerna för användarmaskiner och om attacker (aktiva och blockerade). Detta avsnitt tillåter filtrering av visad information efter tid, samt att specifika sökparametrar kan anges. Varje block i avsnittet Security Overview kan anpassas individuellt – diagram av olika typer kan läggas till som visar information i enlighet med det angivna filtret. Avsnittet kan exporteras som en rapport i Excel/PDF-format. Från detta avsnitt kan också SandBlast Agent-klienten laddas ner.
- POLICY – avsnittet i navigationspanelen där inställningar för den förenade säkerhetspolicyn (så kallad Unified Policy) konfigureras, liksom regler för spridningen av agenter och globala policyinställningar;
Avsnitt POLICY: i detalj
Den första delen, Hotförebyggande, möjliggör anpassning av säkerhetspolicyregler genom att ange objekt som policyn kommer att tillämpas på, samt att detaljerat konfigurera funktionen för bladen. Varje regel kan innehålla inställningar för tre logiska komponenter av Threat Prevention-policyn: Web & Files Protection, Behavioral Protection, Analysis & Remediation. Komponent Web & Files Protection inkluderar inställningar för URL Filtrering, Download protection, Credential protection, Files Protection. Komponent Behavioral Protection består av bladen Anti-Bot, Behavioral Guard & Anti-Ransomware, Anti-Exploit. Komponent Analysis & Remediation inkluderar Automated attack analysis (forensics), Remediation & Response.
Det finns tre förinställda profiler som reglerar säkerhetskomponenternas inställningar: Tuning (alla blades är i Detect-läget), Recommended (del av blades är i Detect-läget) och Default (endast URL Filtering är i Detect-läget). I avsnittet Threat Prevention kan man även lägga till undantag (i Exclusions Center) för att kringgå policyregler.
Det andra avsnittet — Data Protection, inkluderar inställningar för fullständig disk-kryptering (Full Disk Encryption). Stöd finns för Check Point-kryptering och BitLocker-kryptering för Windows, File Vault för MacOS. Dessutom finns möjlighet att ytterligare konfigurera krypteringsalternativ, Pre-Boot Authentication och avancerade inställningar för Windows Authentication.
Det nästa avsnittet — Deployment, där man ställer in installationsparametrar för SandBlast Agent-komponenterna på användarmaskiner. I detta avsnitt kan man dela upp installationen av olika blades för olika datorer och agentversioner med hjälp av policyregler.
Det sista avsnittet, Global Policy Settings, gör det möjligt att konfigurera lösenord för att ta bort SandBlast Agent från användarmaskinen, ändra dataöverföringsinställningar till Check Point samt fastställa lösenordets egenskaper för Full Disk Encryption.
- COMPUTER MANAGEMENT — ett område i navigeringspanelen som visar detaljerad information om alla klientmaskiner och möjliggör hantering av logiska grupper av datorer, utförande av tvångsåtgärder (Push Operation) och konfiguration av disk-kryptering (Full Disk Encryption Actions);
Avsnittet COMPUTER MANAGEMENT: detaljerat
I avsnittet COMPUTER MANAGEMENT finns tre huvudsakliga komponenter: inställningsikoner, fält för visning av information om användarmaskiner och filter för konfiguration av visningsinställningar. Låt oss gå igenom inställningsikonerna från vänster till höger: uppdatera information; exportera rapport för vald maskin i CSV-format; skapa en Directory Scanner för att hämta information om användare, maskiner och grupper från Active Directory; hantera grupper (skapa/redigera/ta bort); skapa en ny virtuell grupp; lägga till en användarmaskin till en befintlig virtuell grupp; lägga till en tvångsåtgärd från kategorin Push Operation (som beskrivits i detalj i respektive avsnitt); skapa uppgifter för att återställa data från en krypterad disk vid problem med åtkomst (Full Disk Encryption Actions).
Virtuella grupper möjliggör att gruppera användarmaskiner i logiska grupper för flexibel hantering. Dessa grupper kan användas som ett alternativ till Active Directory eller tillsammans med AD. Det finns flera virtuella grupper som automatiskt tilldelas användarmaskiner, såsom Desktops, Laptops, Servers och andra.
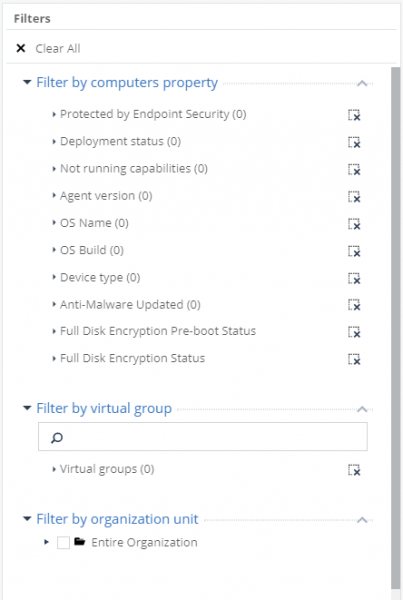
Visningsfältet för användarmaskiner kan anpassas efter filtren som visas i bilden ovan. Det första filtret (efter maskinvaruegenskaper) har många inbyggda kriterier och möjliggör visning av användardatorer beroende på deras egenskaper, maskinens tillstånd eller komponenter från SandBlast Agent. Det andra filtret (efter virtuell grupp) ger möjlighet att göra urval baserat på virtuella grupper, och det tredje (efter organisationsenhet) — efter parametrar i Active Directory.
- LOGGAR — en loggvisningspanel som visar statistik för flera parametrar (blad, händelsens allvarlighetsgrad, användarmaskiner osv.) och som ger detaljerad information om varje logg;
Avsnittet LOGGAR: detaljerat
Detta avsnitt erbjuder ett användarvänligt gränssnitt för att granska loggar med många filtreringsverktyg. I arbetsområdet för avsnittet LOGGAR kan man dela in i fyra komponenter: den övre sökfältet för förfrågningar och val av tidsperiod; den vänstra panelen med statistik för olika kriterier; den centrala delen med visning av alla loggar och grundläggande information om dem; den högra panelen med detaljerad information om den valda loggen. Det finns möjlighet att visa loggar utan information om användare och maskin (Dölj identiteter) och exportera till Excel-fil.
- PUSH-OPERATIONER — ett avsnitt där uppgifter som tvingas utföras på klientmaskinen (insamling av loggar, omstart eller avstängning av maskinen, skanning efter skadlig programvara/filer osv.) skapas och spåras;
Avsnittet PUSH-OPERATIONER: detaljerat
Det finns två huvudarbetsområden i detta avsnitt: den övre där tvingade uppgifter för klientmaskiner konfigureras och visas, och den nedre där detaljerad information om den valda uppgiften presenteras.
Det finns tre kategorier av tvingade operationer, där varje kategori har flera uppgifter: i kategorin Anti-Malware finns Scan for Malware, Update malware signature Database, Restore files from quarantine; i kategorin Forensics And Remediation detta Analyze by Indicator, File Remediation; i kategorin Agentinställningar detta Collect Client Logs, Repair Client, Shutdown Computer, Restart Computer. Varje tvångsuppgift kan också tilldelas en exakt starttid och ett kommentar med beskrivning.
- SLUTPUNKTEN INSTÄLLNINGAR — avsnitt i navigationspanelen där integration med Active Directory ställs in, systemvarningar (Alerts) konfigureras, export av loggar aktiveras med hjälp av Syslog, och möjlighet finns att övervaka licensstatus och välja vilken typ av gällande policy (user-based eller computer-based);
Avsnittet SLUTPUNKTEN INSTÄLLNINGAR: detaljerat
Den första delen, AD Scanners, gör det möjligt att ställa in fullständig synkronisering av portalen med Active Directory i din organisation för att hämta information om alla användare och maskiner. Som standard är Organisation Distributed Scan-läget aktiverat, där maskiner med installerad SandBlast Agent skickar data om sin väg till kontrollpanelen för vidare visning i avsnittet COMPUTER MANAGEMENT. Det går också att byta läge till Full Active Directory Sync, där all data från Active Directory dras till kontrollpanelen. För lyckad skanning krävs ett konto med fullständiga läsbehörigheter för: Active Directory root, alla underordnade behållare och objekt, samt behållaren för borttagna objekt.
Det andra underavsnittet är Alerts, där inställningar för varningar om kritiska situationer konfigureras, till exempel vid infektion av maskinen eller problem med agentdistributionen. På den högra sidan av arbetsytan ställs parametrar in för 12 förinställda kritiska situationer, inklusive tröskelvärden för aktivering och avaktivering av varningar. I detta avsnitt kan också inställningar för e-postserver konfigureras för att skicka meddelanden via e-post.
Därefter följer avsnittet Exportera händelser, som möjliggör överföring av loggar i olika format (Syslog, CEF, LEEF, Generic) till din loggserver. Denna funktion gör det också möjligt att konfigurera överföring av loggar till ditt SIEM-system, där en Syslog-agent kan köras.
Det nästa avsnittet — Licenser, där information om licenser visas: unik nyckel, licensstatus, antal aktiva agenter och storlek på kvoten. Hantering av licenser sker i inställningarna GLOBAL SETTINGS.
Det sista underavsnittet är Policy Operation Mode, där den aktiva policyn väljs: Users based Policy eller Computers based Policy. Som framgår av beskrivningen av policys nedan — skiljer de sig åt genom att antingen tillämpas uteslutande på maskiner eller genom en blandad tillämpning på både användare och maskiner.
- TJÄNSTHANTERING — området i navigationspanelen som gör det möjligt att hantera tjänsten Endpoint Management Platform och använda SmartView för att se detaljerade rapporter om säkerhetshändelser, samt härifrån kan installationsfiler för SmartConsole och klienten SandBlast Agent laddas ner;
Avsnittet TJÄNSTHANTERING: i detalj
Arbetsytan i avsnittet TJÄNSTHANTERING består av tre komponenter: tjänstehantering och visning av servicedata, samt tillgång till SmartView (gränssnittet visas på bilden nedan) för analys av loggar och rapporter; panelen för nedladdning av SmartConsole R80.40 — hanteringsprogrammet för Check Point-produkter, inklusive SandBlast Agent; panelen för nedladdning av klienten SandBlast Agent.
- HOTJAGT — avsnittet där regler för proaktiv hotjakt konfigureras (för närvarande i Beta-version);
Avsnittet HOTJAGT: i detalj
Metoden för Hotjakt gör det möjligt att proaktivt söka efter onormal eller skadlig aktivitet på användarmaskiner med installerad SandBlast Agent — exempelvis anrop till av Check Point bedömda skadliga domäner, processer som körs via WMI, och så vidare. Det finns möjlighet att använda förinställda filter för sökning, eller skapa egna. Denna teknik använder sig av Check Point ThreatCloud — en ständigt uppdaterad tjänst som utgör ett globalt nätverk av hotdetekteringssensorer och företag som skickar information om hot till Check Point. För närvarande är Hotjakt under utveckling och tillgång till Beta-versionen ges på begäran till Check Point. Vi kommer definitivt att titta mer på detta verktyg i en av de kommande artiklarna i serien.
- GLOBALA INSTÄLLNINGAR — en sektion för globala inställningar för alla dina applikationer på Infinity Portal, som gör att du kan ändra företagskontoets inställningar på portalen, hantera administratörskonton och spåra deras åtgärder, visa tillståndet för avtal för olika applikationer av kontot samt hantera API-nycklar och exportera loggar från CloudGuard SaaS till din lokala loggserver.
Sektionen GLOBAL SETTINGS: detaljerat
Den första delen, Kontoinställningar, visar namnet på ditt konto och Account ID, samt möjliggör inställningar för tvångsgodkännande och inaktivitetstidsgräns. Dessutom kan du i denna undersektion ange parametrar för SSO-autentisering och ändra kontotyp (kund, partner av kategori Distributor/Reseller eller partner av kategori MSSP).
Den följande undersektionen, Användare, visar information om administratörerna på din portal — kontaktinformation samt registreringsdatum och tid för senaste inloggning på portalen. I denna sektion kan du även lägga till användare av två typer — administratör och Read-only-användare.
Därefter följer avsnittet Audits, vilket gör att du kan spåra aktiviteterna hos administratörerna på portalen. Som visas på bilden nedan innehåller loggar över administratörers aktiviteter användarnamn, datum och tid för händelsen, tjänst, kategori och typ av händelse, samt en kort beskrivning av loggen. Till exempel, i loggarna nedan registrerades händelser för inloggning på portalen (Login), ändring av kontotyp (Account Updated) till "Distributor", samt tillägg av tvåfaktorsautentisering för att ge en specifik användare åtkomst till portalen (User Updated).
Den fjärde undersektionen är Contracts, som visar information om avtal för dina applikationer på portalen — kontraktets utgångsdatum, antal avtal och utnyttjande av kvot (om sådan föreligger). I denna undersektion kan du även hantera anslutna Check Point-konton från punkten ASSOCIATED ACCOUNTS.
Det nästa avsnittet — API Keys, som möjliggör hantering av API-nycklar för alla tillgängliga applikationer på Infinity Portal. När en nyckel genereras skapas en Client ID och Secret Key, som senare kan användas för att få åtkomst till portalen via tredjepartsapplikationer.
De sista två undersektionerna — Exportera händelser och Partnerinställningar, den första beskriver processen för att exportera loggar från CloudGuard SaaS till din lokala loggserver, medan den andra gör det möjligt att visa information om konton och lägga till nya (endast för konton av kategorin Partner).
SandBlast Agent: installation och bekantskap med gränssnittet
Alternativ för distribution av agenter
Check Point beskriver två sätt att distribuera agenter till användardatorer: automatisk och manuell. Automatisk distribution — sker genom installation av en initial klient (Initial Client) med användning av tredjepartslösningar (t.ex. gruppolicyer i Active Directory) och efterföljande nedladdning av riktlinjer till agenten automatiskt. Manuell distribution — klienten med inbyggda riktlinjer för Threat Prevention och/eller Data Protection laddas ner och distribueras sedan till användarmaskiner med hjälp av tredjepartslösningar. Första metoden är mer praktisk eftersom versionen av Initial Client väger tiotals gånger mindre än den fullständiga versionen med alla riktlinjer, vilket gör det möjligt att sprida agenten, till exempel via e-post som en bilaga. Å andra sidan kräver manuell distribution ingen tid för att ladda ner riktlinjer och blades till agenten efter installation — alla komponenter ingår redan i paketet SandBlast Agent.
Vi kommer att använda automatisk distribution av agenten. Versionen av Initial Client kan laddas ner från två sektioner av konsolen: Service Management och Overview. I sektionen Service Management, när alternativet Download Initial Client väljs, laddas den initiala klienten ner. Vid nedladdning från sektionen Overview finns tre versionsalternativ för SandBlast Agent: Quick Install (Initial), Threat Prevention Agent och Data Protection & Threat Prevention. Det andra och tredje alternativet är lämpliga för manuell distribution, medan den första representerar en version av Initial Client.
Den nedladdade filen EPS.msi överförs till användarmaskinen, varefter installationsprocessen måste startas. Vid slutförandet av en framgångsrik installation visas en ikon för Check Point Endpoint Security i aktivitetsfältet, vilket signalerar att agenten är frånkopplad från administrationsservern.
Under tiden försöker klienten automatiskt ansluta till den molnbaserade styrservern via den inbyggda adressen. Detta är en ganska snabb process, och efter några minuter visas en ny avisering som angav att agentinstallation är planerad. Detta meddelande visar att agenten har anslutit framgångsrikt till den molnbaserade styrservern.
Genom att högerklicka på ikonen för Endpoint Security kan man få mer detaljerad information om den etablerade anslutningen till styrservern, till exempel namnet på styrservern som klienten har anslutit till och den aktuella anslutningsstatusen.
Efter att ha anslutit framgångsrikt till styrservern inleds processen med att ladda ner nödvändiga komponenter (enligt säkerhetspolicyn) till användarens maskin. Administratören kan övervaka statusen för agentinstallationens process i avsnittet Computer Management i webbkonsolen. Efter att användarens maskin har anslutit framgångsrikt till den molnbaserade styrservern ändras dess status från Scheduled till Downloading i avsnittet Computer Management. Efter nedladdning och validering av alla komponenter får användaren möjlighet att installera agenten omedelbart eller skjuta upp installationsprocessen. Om agenten inte installeras av användaren inom 2 dagar från att processen inleddes kommer agenten att installeras automatiskt, vilket meddelas i det fönster som föreslår att påbörja installationen.
Efter att installationen av agenten har påbörjats, ändras den användarens maskin i Computer Management-konsolen till status Deploying. När agentinstallationen är klar kan man öppna dess gränssnitt genom att högerklicka på ikonen för Endpoint Security och välja alternativet Display Overview.
Efter installationen rekommenderas det att man klickar på 'Update now' för att initiera processen för att uppdatera policies och databaser på agenten. Den första uppdateringen av databasen Anti-Malware kan ta en stund. Så snart alla databaser har uppdaterats kommer den automatiska första systemskanningen att starta. Vid denna tidpunkt bör klientens maskin i konsolen visas med status Completed, vilket indikerar att agenten har installerats framgångsrikt.
Låt oss börja studera agentens gränssnitt. I det nedre vänstra hörnet visas agentens status (Online/Disconnected) och namnet på din molnkontrollserver — i vårt fall är detta status "Online" och namnet på kontrollservern "matssolution". I det nedre högra hörnet anges den aktuella versionen av agenten — vi har installerat version E83.11 (83.11.2702). Navigeringspanelen för agenten består av flera sektioner:
- Översikt — huvudsektionen som visar information om statusen för alla blade och om användarens dator överensstämmer med säkerhetspolicy. Från denna sektion kan man också "gräva ner sig" i varje blade för att få mer detaljerad information om status och säkerhetshändelser;
- Uppdatera nu — låter dig starta processen för att kontrollera aktualiteten hos de säkerhetspolicyer och databaser som agenten använder;
- Skanna systemet nu — initierar processen för att skanna systemet efter skadlig programvara eller filer;
- Avancerad — avancerade inställningar för agenten som tillåter dig att se den installerade policyn, visa eller samla loggar samt använda användarens dator som en Deployment Agent.
Eftersom inga ändringar har gjorts i den ursprungliga policyn — för närvarande innehåller agenten endast blade i Threat Prevention-policyn med standardinställningar. Innehållet i den ursprungliga Threat Prevention-policyn kommer att behandlas mer detaljerat i vår nästa artikel i serien.
Slutsats
Det är dags att sammanfatta det arbete som gjorts: i denna artikel har vi grundligt bekantat oss med gränssnittet för SandBlast Agent Management Platform webbkonsolen, installerat agenten på användarmaskinen och studerat dess gränssnitt.
I vår nästa artikel i serien kommer vi att studera den standardiserade Threat Prevention-policyn och testa den för att motverka de mest populära attackerna. Vi kommer också att skapa egna policyregler för att höja säkerhetsnivån på användarmaskinen.
. För att inte missa kommande publiceringar om SandBlast Agent Management Platform — följ våra uppdateringar på våra sociala medier (, , , , ).
Källa: habr.com
