

Välkommen till den andra lektionen i kursen . I dag kommer vi att diskutera mekanismen för administrativa domäner på , och även gå igenom processen för logghantering – att förstå principerna för hur dessa mekanismer fungerar är nödvändigt för de initiala inställningarna . Efter det kommer vi att diskutera layouten som vi kommer att använda under kursen, samt genomföra en första konfiguration . Den teoretiska delen samt den fullständiga inspelningen av lektionen finns under länken.
Till att börja med, låt oss en gång till diskutera administrativa domäner. Det finns några saker som är viktiga att veta om dem innan vi börjar använda:
- Möjligheten att skapa administrativa domäner aktiveras och avaktiveras centralt.
- För att registrera några enheter, förutom FortiGate, krävs en separat administrativ domän. Det vill säga, om du vill registrera flera FortiMail-enheter på en enhet behöver du en separat administrativ domän för detta. Men detta utesluter inte att du kan skapa olika administrativa domäner för att gruppera FortiGate-enheter.
- Det maximala antalet stöd för administrativa domäner beror på modellen av FortiAnalyzer-enheten.
- När möjligheten att skapa administrativa domäner aktiveras måste en arbetslägen väljas – Normal eller Avancerad. I Normal-läget kan olika virtuella domäner (eller VDOM:ar) från en FortiGate inte läggas till i olika administrativa domäner på FortiAnalyzer-enheten. I Avancerad-läget är detta möjligt. Avancerad-läget tillåter att hantera data från olika virtuella domäner och få separata rapporter om dem. Om du har glömt vad virtuella domäner är, titta på , där det förklaras ganska ingående.
Vi kommer att titta på skapandet av administrativa domäner och fördelning av resurser mellan dem lite senare i den praktiska delen av lektionen.
Nu ska vi prata om mekanismen för loggning och bearbetning av loggar som kommer till FortiAnalyzer.
Loggarna som kommer till FortiAnalyzer komprimeras och sparas i en loggfil. När denna fil når en viss storlek överskrivs den och arkiveras. Dessa loggar kallas arkiverade. De anses vara offline-loggar, eftersom de inte kan analyseras i realtid. För att visa dem är de endast tillgängliga i råformat. Policyn för datalagring inom det administrativa domänen avgör hur länge dessa loggar kommer att lagras i enhetens minne.
Samtidigt indexeras loggarna i en SQL-databas. Dessa loggar används för datanalys med hjälp av mekanismerna Log View, FortiView och Rapportering. Policyn för datalagring inom det administrativa domänen avgör hur länge dessa loggar kommer att lagras i enhetens minne. Efter att loggarna har tagits bort från enhetens minne kan de finnas kvar som arkiverade loggar, men detta beror på policyn för datalagring inom det administrativa domänen.
För att förstå de ursprungliga inställningarna av denna kunskap räcker det med detta. Låt oss nu diskutera vår layout:
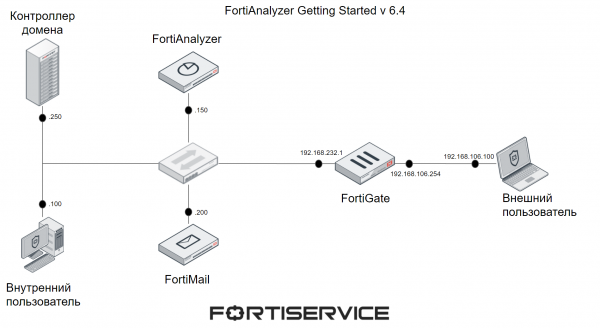
På den ser du 6 enheter — FortiGate, FortiMail, FortiAnalyzer, domänkontroller, dator för extern användare och dator för intern användare. FortiGate och FortiMail behövs för att generera loggar från olika Fortinet-enheter, för att exemplifiera arbetet med olika administrativa domäner. Interna och externa användare samt domänkontroller behövs för att generera olika trafik. Den interna användardatorn har Windows OS installerat, medan den externa datorn har Kali Linux.
I detta exempel fungerar FortiMail i Server-läge, vilket innebär att den är en separat e-postserver som gör att interna och externa användare kan byta e-postmeddelanden. Nödvändiga inställningar, såsom MX-poster, är konfigurerade på domänkontrollern. För den externa användaren är DNS-servern den interna domänkontrollern — detta har genomförts med hjälp av portvidarebefordran (eller med en annan teknologi som kallas Virtual IP) på FortiGate.
Dessa inställningar behandlas inte under lektionen, eftersom de inte relaterar till kursens ämne. Distributionen och initial konfiguration av enheten FortiAnalyzer kommer att behandlas. Övriga komponenter av den aktuella layouten har förberetts i förväg.
Systemkraven för olika enheter presenteras nedan. Jag har denna layout som fungerar på en förberedd maskin i den virtuella miljön VMWare Workstation. Specifikationerna för denna maskin anges också nedan.
Enheten
RAM, GB
vCPU
HDD, GB
Domänkontroller
6
3
40
Intern användare
4
2
32
Extern användare
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Maskin för layout
28
19
280
Systemkraven som anges i denna tabell är minimala — i praktiken krävs oftast mer resurser. Mer information om systemkrav finns på .
I videolektionen presenteras det teoretiska materialet som behandlats ovan samt en praktisk del — med den initiala konfigurationen av enheten FortiAnalyzer. Trevlig titt!
I nästa lektion kommer vi att gå igenom aspekter av loggar. För att inte missa den, följ vårt .
Du kan också följa uppdateringar på följande resurser:
Källa: habr.com
