

Vi fortsätter att introducera er för en värld som kämpar mot phishing, studerar grunderna i social ingenjörskonst och glömmer inte att utbilda sin personal. Idag har vi produktet Phishman som gäst. Detta är en av partnerna till TS Solution som tillhandahåller ett automatiserat system för testning och utbildning av anställda. En kort sammanfattning av dess koncept:
Identifiering av utbildningsbehov hos specifika anställda.
Praktiska och teoretiska kurser för anställda via utbildningsportalen.
Flexibelt automatiseringssystem.
Introduktion till produkten
Företag har sedan 2016 utvecklat programvara relaterad till system för testning och utbildning av anställda i stora företag inom cybersäkerhet. Bland kunderna finns en mängd olika branscher: finans-, försäkrings-, handels-, råvaru- och industrijättar — från M.Video till Rosatom.
Erbjudna lösningar
Phishman samarbetar med olika företag (från småföretag till stora koncerner), det räcker att ha 10 anställda i början. Låt oss gå igenom prissättnings- och licensieringspolitiken:
För små företag:
A) — produktversion för 10 till 249 anställda med ett startpris för licensen från 875 rubel. Innehåller huvudmoduler: datainsamling (testutskick av phishing-e-post), utbildning (3 grundkurser i cybersäkerhet), automatisering (inställning av allmän testläge).
B) — produktversion för 10 till 999 anställda med ett startpris för licensen från 1120 rubel. Till skillnad från Lite-versionen har den möjlighet till synkronisering med er företags AD-server, utbildningsmodulen innehåller 5 kurser.
För stora företag:
A) I denna lösning finns det ingen begränsning på antalet anställda, vilket säkerställer en omfattande process för att öka medarbetarnas medvetenhet om IT-säkerhet för företag av alla storlekar. Utbildningen kan anpassas efter kundens och verksamhetens behov. Synchronisering med AD, SIEM, DLP-system är tillgänglig för insamling av information om anställda och för att identifiera användare som behöver utbildning. Det finns stöd för integration med befintliga e-learning-system (LMS), och prenumerationen innehåller 7 grundkurser, 4 fördjupade kurser och 3 spelbaserade kurser. En intressant funktion för utbildande attacker med hjälp av USB-minnen (flash-enheter) stöds också.
B) — den utökade versionen inkluderar alla alternativ från Enterprise, med möjlighet att utveckla egna anslutningar och rapporter (med hjälp av Phishmans ingenjörer).
Produkten kan därför flexibelt anpassas efter specifika affärsbehov och integreras i befintliga utbildningssystem för IT-säkerhet.
Introduktion till systemet
För att skriva artikeln utvecklade vi en mall med följande specifikationer:
Ubuntu Server från version 16.04.
4 GB RAM, 50 GB hårddiskutrymme, processor med en klockfrekvens på 1 GHz eller högre.
Windows-server med roller för DNS, AD, MAIL.
Sammanfattningsvis är uppsättningen standard och kräver inte stora resurskostnader, särskilt med tanke på att AD-servern vanligtvis redan finns. Vid driftsättningen kommer en Docker-behållare att installeras som automatiskt konfigurerar åtkomst till administrations- och utbildningsportalen.
Under spoiler-funktionen finns en typisk nätverksdiagram med Fishman
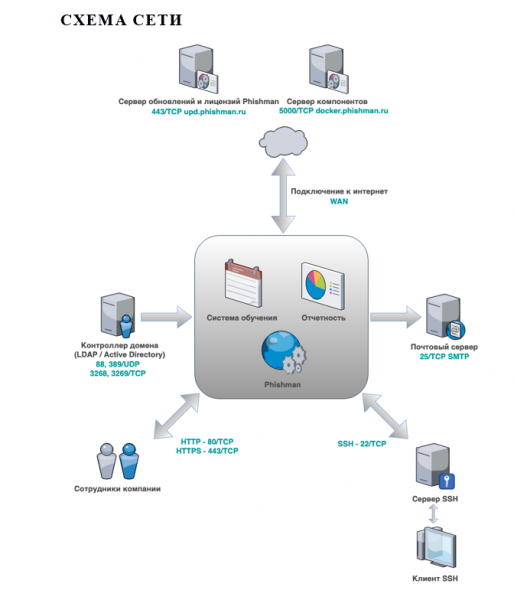 Typisk nätverksdiagram
Därefter kommer vi att bekanta oss med systemets gränssnitt, administrationsmöjligheterna och självklart funktionerna.
Ingång till administrationsportalen
Phishmans administrationsportal används för att hantera listor över avdelningar och anställda i företaget. Här startas attacker med phishing-e-postmeddelanden (som en del av utbildningen), och resultaten sammanställs i rapporter. Du kan nå den via IP-adressen eller domännamnet som du anger vid driftsättning av systemet.
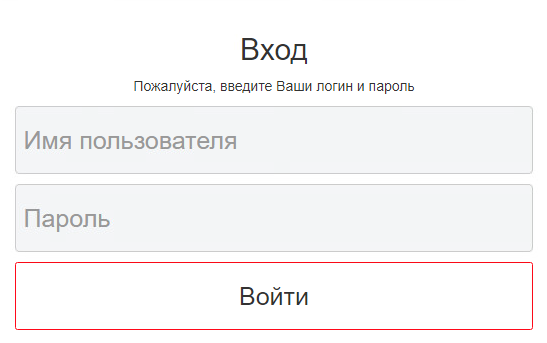 Autentisering på Phishman-portalen
På startsidan får du tillgång till användarvänliga widgets med statistik om dina anställda:
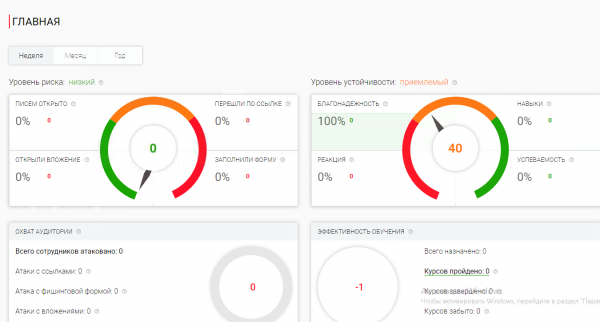 Startsidan för Phishman-portalen
Lägg till anställda för interaktioner
Från huvudmenyn kan du gå till avsnittet “Anställda”, där listan över all personal i företaget finns uppdelad efter avdelningar (manuellt eller via AD). Där finns verktyg för att hantera deras data och det finns möjlighet att strukturera enligt personalbehov.
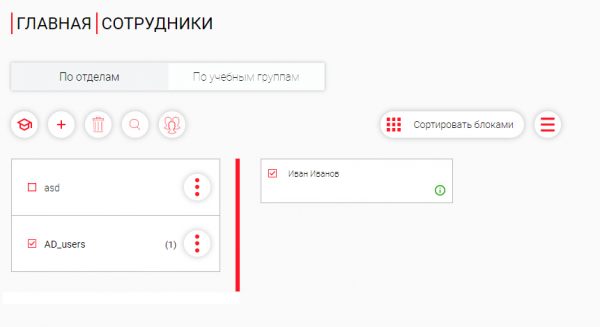 Användarpanel
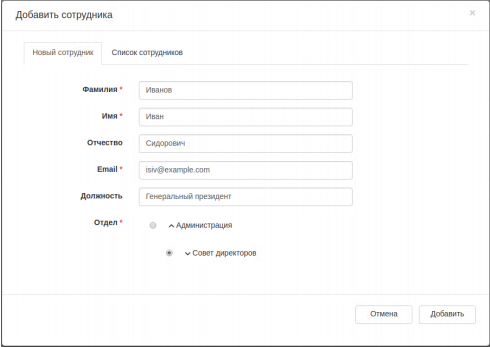 Anställd skaparkort
Valfritt: integration med AD är tillgänglig, vilket gör det enkelt att automatisera inlärningsprocessen för nya anställda och hålla en generell statistik.
Starta anställdas utbildning
När du har lagt till information om företagets anställda, finns det möjlighet att skicka dem till utbildningskurser. När detta kan vara användbart:
ny anställd;
planerad utbildning;
brådskande kurs (det finns en anledning, det är nödvändigt att informera).
Registreringen är tillgänglig både för en enskild anställd och för hela avdelningen.
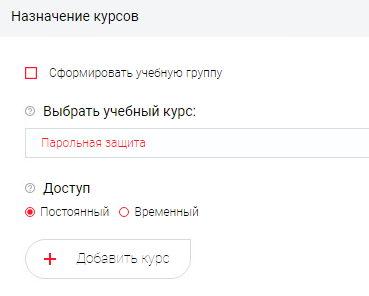 Skapa utbildningskurs
Där alternativ:
skapa en utbildningsgrupp (sammanfoga användare);
välja utbildningskurs (antal beroende på licens);
åtkomst (permanent eller tillfällig med specifikation av datum).
Viktigt!
Vid första registreringen på kurserna får den anställde ett meddelande med inloggningsinformation till Utbildningsportalen. Inbjudningsgränssnittet - mallen är tillgänglig för ändringar efter beställarens önskemål.
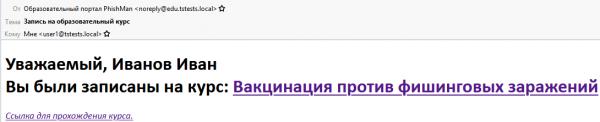 Exempel på inbjudningsbrev till utbildning
Om du följer länken kommer den anställde att komma till utbildningsportalen, där deras framsteg automatiskt registreras och visas i statistiken för administratören Phishman.
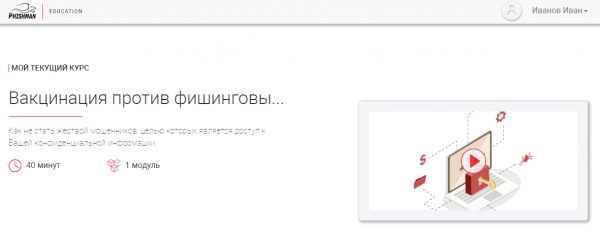 Exempel på kurs som användaren har startat
Arbeta med attackmallar
Mallar möjliggör att skicka målmedvetna utbildningsutskick av phishing-e-post med fokus på social ingenjörskonst.
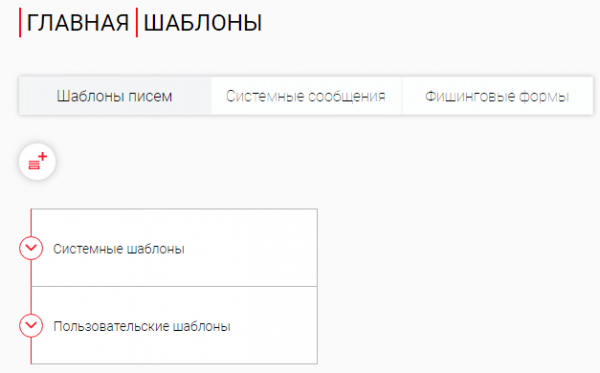 Avsnitt "Mallar"
Mallar finns inom kategorier, till exempel:
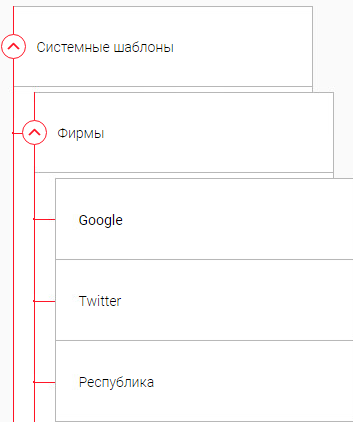 Flik för att söka i inbyggda mallar från olika kategorier
För varje färdig mall finns det information, inklusive effektivitet.
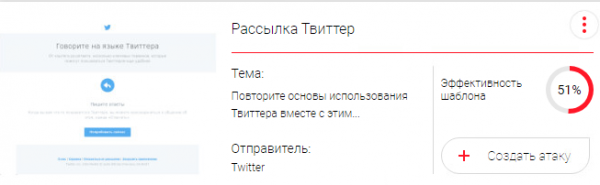 Exempel på mallen "Twitter-nyhetsbrev"
Det är också värt att nämna den bekväma möjligheten att skapa egna mallar: det räcker att kopiera texten från e-posten, så omvandlas det automatiskt till HTML-kod.
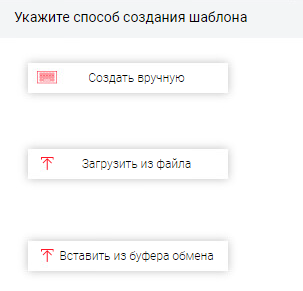
Notering:
om du återgår till innehållet , så var vi tvungna att manuellt välja en skabelon til forberedelse af phishingangreb. I Enterprise-løsningen Phishman er der mange integrerede skabeloner, og support for praktiske værktøjer til at oprette egne. Derudover understøtter leverandøren aktivt kunderne og kan hjælpe med at tilføje unikke skabeloner, hvilket vi betragter som langt mere effektivt.
Generel konfiguration og hjælp
I sektionen 'Indstillinger' ændres parametrene for Phishman-systemet afhængigt af det aktuelle brugers adgangeniveau (på grund af layoutbegrænsninger har vi ikke haft dem fuldt tilgængelige).
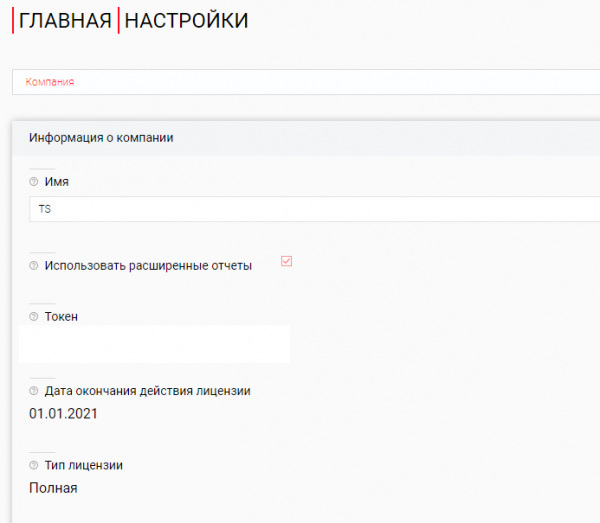 Brugergrænsefladen for sektionen 'Indstillinger'
Lad os kort opsummere mulighederne for konfiguration:
netværksparametre (mailserveradresse, port, kryptering, godkendelse);
valg af læringssystem (integration med andre LMS understøttes);
redigering af skabeloner til afsendelse og uddannelse;
blacklist over emailadresser (vigtig mulighed for at ekskludere deltagelse i phishingudsendelser, f.eks. for virksomhedens ledelse);
brugeradministration (oprettelse, redigering af adgangskonti);
opdatering (visning af status og planlægning).
Administrators vil finde sektionen 'Hjælp' nyttig, da den giver adgang til brugervejledningen med detaljeret analyze af arbejdet med Phishman, supportinformationen og systemstatus.
 Brugergrænsefladen for sektionen 'Hjælp'
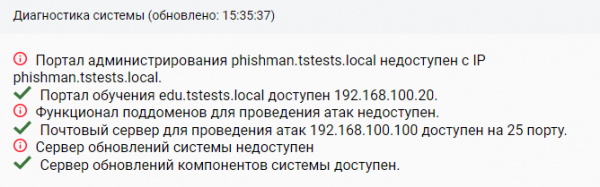 Oplysninger om systemets status
Angreb og uddannelse
Efter at have gennemgået de grundlæggende muligheder og indstillinger for systemet, vil vi udføre et træningsangreb, til dette åbner vi sektionen 'Angreb'.
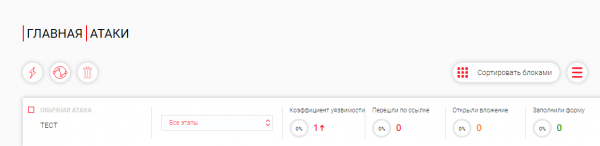 Brugergrænsefladen for kontrolpanelet 'Angreb'
Her kan vi se resultaterne af allerede kørte angreb, oprette nye osv. Vi beskriver trinnene for at starte en kampagne.
Start af angreb
1) Vi kalder det nye angreb 'databrud'.
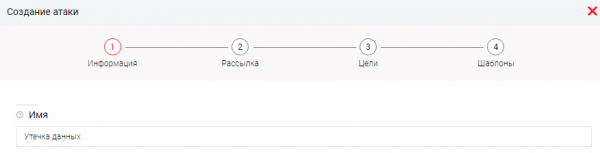
Vi angiver følgende indstillinger:
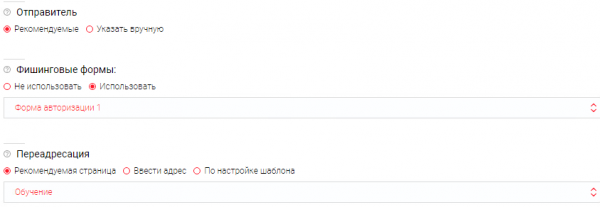
Hvor:
Afsender → angiver domænet for udsendelse (som standard fra leverandøren).
Phishingformularer → bruges i skabeloner med det formål at forsøge at indsamle data fra brugerne, mens kun selve indtastningen registreres, data gemmes ikke.
Omdirigering → angiver en omdirigering til siden efter brugerens overgang.
2) I distributionsstadiet angives angrebsmode
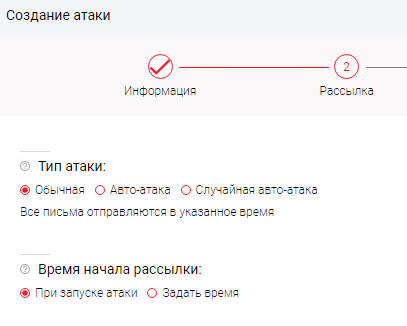
Hvor:
Angrebstype → anges hur och under hur lång tid attacken kommer att pågå. (alternativet inkluderar oregelbundet sändningsläge etc.)
Tid för utskick → anger tidpunkten för när meddelandena ska skickas.
3) I steget "Mål" anges medarbetarna enligt avdelningar eller individuellt
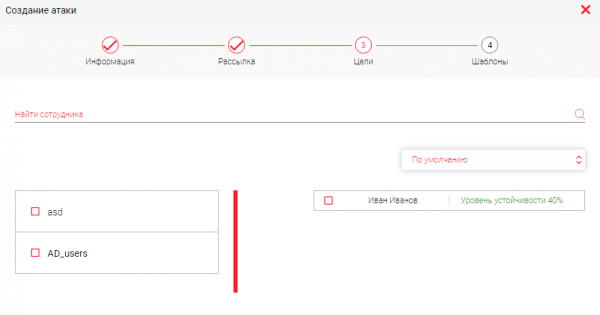
4) Därefter anger vi de mallar som används för attacken:
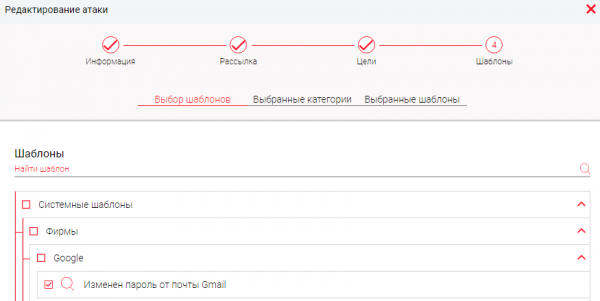
Således, för att starta attacken behövde vi:
a) skapa en attackmall;
b) ange sändningsläget;
c) välja mål;
d) definiera mallen för phishingmailet.
Kontroll av attackens resultat
Initialt har vi:
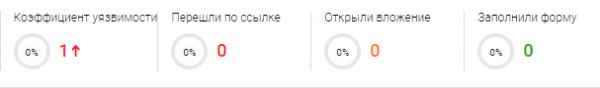
Från användarens sida syns ett nytt e-postmeddelande:

Öppnar vi det:
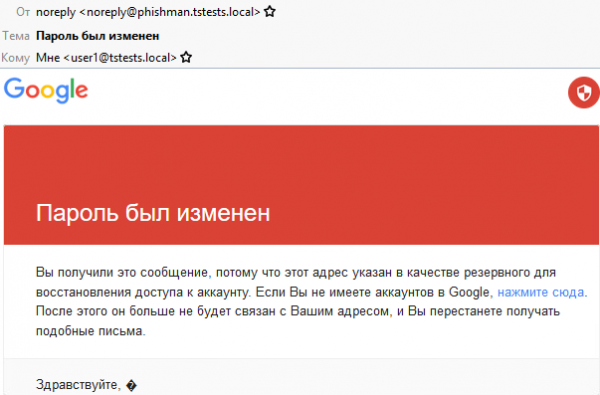
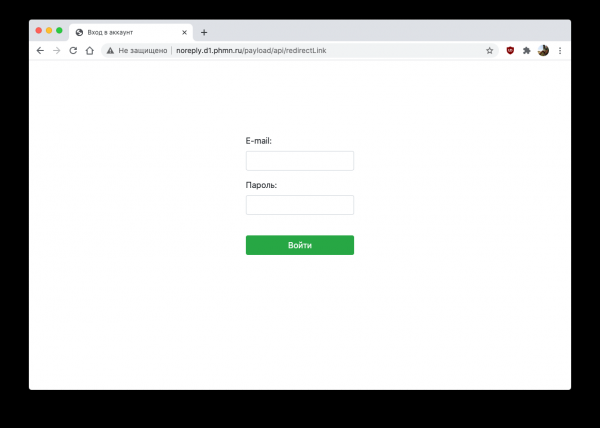
Om vi klickar på länken erbjuds vi att ange inloggningsuppgifter till e-posten:
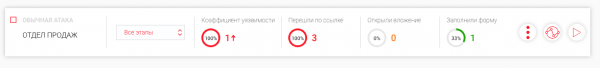
Samtidigt kollar vi på statistiken för attacken:
Viktigt!
Phishman-politiken följer strikt normativa och etiska standarder, så de uppgifter som användaren anger sparas inte någonstans, utan endast händelsen av läckaget registreras.
Rapporter
Allt som gjordes ovan ska stödjas av olika statistiker och övergripande information om anställningarnas beredskap. För övervakning finns en separat avdelning "Rapporter".
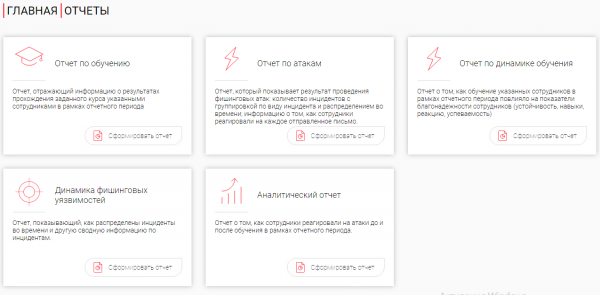
Den inkluderar:
Rapporten om utbildning som speglar information om resultaten av kursen inom den rapporterade perioden.
Rapporten om attacker som visar resultatet av genomförda phishingattacker (antal incidenter, fördelning över tid etc.).
Rapporten om utbildningens dynamik, som visar medarbetarnas prestation.
Rapporten om dynamiken av phishing-sårbarheter (sammanfattande information om incidenterna).
Analytisk rapport (medarbetares reaktion på händelser före/efter).
Arbete med rapporten
1) Vi genomför "Skapa rapport".
2) Ange avdelning/medarbetare för att skapa rapporten.
3) Välj period
4) Ange intressanta kurser
5) Skapa slutrapporten
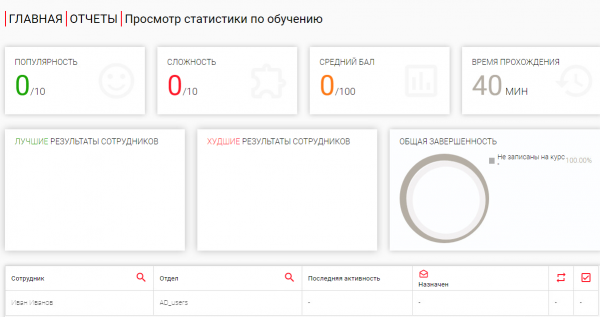
Därmed hjälper rapporterna att på ett bekvämt sätt spegla statistiken och följa resultaten av utbildningsportalen samt medarbetarnas beteende.
Automatisering av utbildning
Det är värt att nämna möjligheten att skapa automatiska regler som hjälper administratörer att konfigurera Phishmans arbetslogik.
Skrivande av automatiserat manus
För att konfigurera är det nödvändigt att gå till avsnittet "Regler". Vi erbjuds:
1) Ange namn och ställ in kontrolltid.
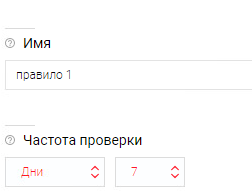
2) Skapa en händelse från en av källorna (Phishing, Utbildning, Användare). Om det finns flera kan du använda logiska operatorer (OCH / ELLER).
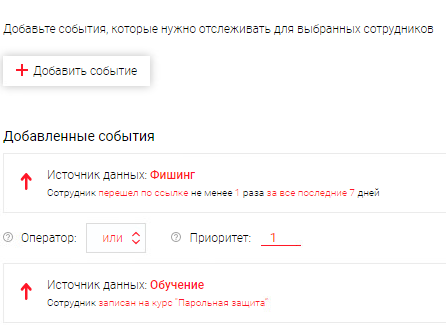
I vårt exempel skapade vi följande regel: "Om en användare klickar på en skadlig länk från en av våra phishing-attacker, så kommer de automatiskt att registreras på en utbildningskurs, och de får en inbjudan via e-post, och deras framsteg kommer att övervakas."
Valfritt:
—> Det finns stöd för att skapa olika regler baserade på källor (DLP, SIEM, Antivirus, Personalavdelningar osv.).
Scenario: "Om en användare skickar känslig information så registrerar DLP händelsen och skickar data till Phishman, där regeln triggas: ge en kurs till arbetstagaren om hantering av konfidentiell information."
På så sätt kan administratören minska delar av de rutinmässiga processerna (skicka anställda på utbildning, genomföra planerade attacker osv.).
Avslutande
Idag har vi bekantat oss med den ryska lösningen för automatisering av testning och utbildning av anställda. Den hjälper till att förbereda företaget för att uppfylla 187 FZ, PCI DSS, ISO 27001. Fördelarna med utbildning via Phishman inkluderar:
Anpassning av kurser — möjligheten att ändra kursinnehållet;
Branding — skapa en digital plattform enligt era företagsstandarder;
Arbeta offline — installation på egen server;
Automatisering — skapa regler (scenarier) för anställda;
Rapportering — statistik över intressanta händelser;
Flexibilitet i licensiering — stöd för 10 användare och fler.
Om du är intresserad av denna lösning kan du alltid kontakta , vi hjälper till att organisera en pilot och konsultera tillsammans med representanter från Phishman. Det var allt för idag, lär dig själv och utbilda dina anställda, vi ses snart!
Källa: habr.com
