

Hej, detta är den andra artikeln om NGFW-lösningen från företaget . Syftet med denna artikel är att visa hur man installerar brandväggen UserGate på ett virtuellt system (jag kommer att använda virtualiseringsprogrammet VMware Workstation) och utföra dess grundläggande inställning (ge åtkomst från det lokala nätverket genom UserGate-gatewayen till internet).
1. Inledning
Först kommer jag att beskriva olika sätt att implementera denna gateway i nätverket. Jag vill påpeka att beroende på det valda anslutningsalternativet kan viss funktionalitet i gatewayen vara otillgänglig. UserGate-lösningen stödjer följande anslutningslägen:
L3-L7-brandvägg
L2 transparent bro
L3 transparent bro
Virtuellt i avbrott, med användning av WCCP-protokollet
Virtuellt i avbrott, med användning av Policy Based Routing
Router on a Stick
Uppgivet WEB-proxy
UserGate som standardgateway
Övervakning av Mirror-port
UserGate stödjer 2 typer av kluster:
Konfigurationskluster. Noder som är sammanslagna i ett konfigurationskluster stöder enhetliga inställningar inom klustret.
Felövervakningskluster. Upp till 4 noder i konfigurationsklustret kan sammanföras i ett felövervakningskluster, som stöder drift i Aktív-Aktiv eller Aktív-Passiv-läge. Det är möjligt att skapa flera felövervakningskluster.
2. Installation
Som nämnts i den tidigare artikeln levereras UserGate som en programvaruhårdvarukombination eller distribueras i en virtuell miljö. Från ditt personliga konto på webbplatsen laddar vi ner en bild i OVF-format (Open Virtualization Format), detta format passar för VMware- och Oracle Virtualbox-leverantörer. För Microsoft Hyper-v och KVM tillhandahålls bilder av den virtuella maskinens diskar.
Enligt information från UserGate-webbplatsen rekommenderas det att använda minst 8 Gb RAM-minne och en 2-kärnig virtuell processor för korrekt drift av den virtuella maskinen. Hypervisorn måste stödja 64-bitars operativsystem.
Installationen börjar med att importera bilden i den valda hypervisorn (VirtualBox och VMware). När det gäller Microsoft Hyper-v och KVM måste en virtuell maskin skapas och den nedladdade bilden ska anges som disk, varefter integrationsjänsterna ska inaktiveras i inställningarna för den skapade virtuella maskinen.
Som standard skapas en virtuell maskin i VMware efter importen med följande inställningar:
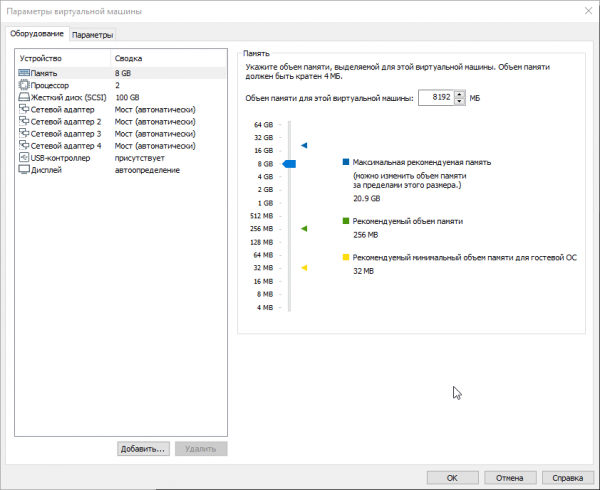
Som nämnts tidigare bör RAM-minnet vara minst 8 Gb, och dessutom bör man lägga till 1 Gb för varje 100 användare. Standardstorleken på hårddisken är 100 Gb, men detta är vanligtvis inte tillräckligt för att lagra alla loggar och inställningar. Den rekommenderade storleken är 300 Gb eller mer. Därför ändrar vi storleken på disken i egenskaperna för den virtuella maskinen.
Management — den första gränssnittet för den virtuella maskinen, en zon för att ansluta betrodda nätverk från vilka hantering av UserGate är tillåten.
Trusted — det andra gränssnittet för den virtuella maskinen, en zon för att ansluta betrodda nätverk, till exempel LAN-nätverk.
Untrusted — det tredje gränssnittet för den virtuella maskinen, en zon för gränssnitt som är anslutna till icke-betrodda nätverk, till exempel till internet.
DMZ — det fjärde gränssnittet för den virtuella maskinen, en zon för gränssnitt som är anslutna till DMZ-nätverket.
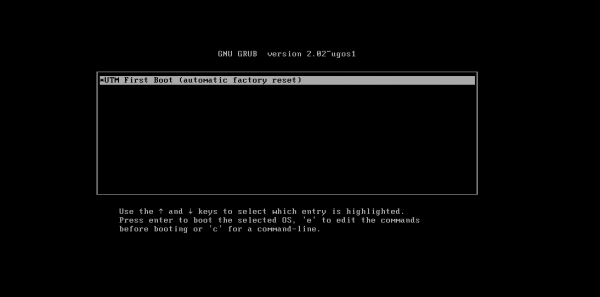
Vi startar vidare den virtuella maskinen, även om det i manualen står att man ska välja Support Tools och utföra Factory reset UTM, men som vi ser finns det bara ett val (UTM First Boot). Under detta steg konfigurerar UTM nätverksadaptrar och ökar storleken på partitionen på hårddisken till hela diskens storlek.
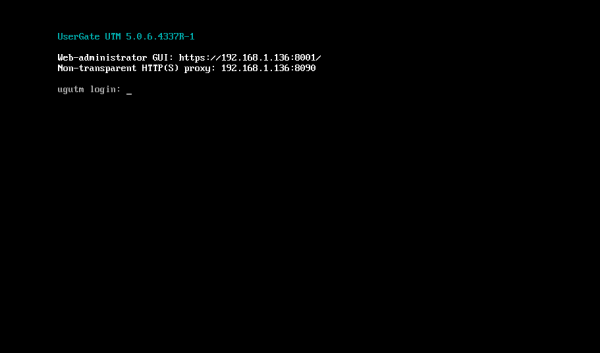
För att ansluta till webbgränssnittet för UserGate måste man gå in genom Management-zonen, vilket hanteras av gränssnittet eth0, som är inställt på att ta emot IP-adress automatiskt (DHCP). Om det inte är möjligt att tilldela en adress för Management-gränssnittet automatiskt via DHCP, kan man ange den explicit med CLI (Command Line Interface). För detta behöver man logga in på CLI med användarnamn och lösenord för en användare med Full administrator-rättigheter (standard är Admin med stor bokstav). Om enheten UserGate inte har genomgått den initiala konfigurationen, måste man använda Admin som användarnamn och utm som lösenord för att få åtkomst till CLI. Skriv in kommandot liknande iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Senare går vi till webbkonsolen för UserGate på den angivna adressen, som bör se ut ungefär så här:https://UserGateIPaddress:8001:
I webkonsolen fortsätter vi installationen, vi behöver välja gränssnittsspråk (just nu är det ryska eller engelska), tidszon, sedan läser vi och godkänner licensavtalet. Vi anger användarnamn och lösenord för att logga in i webbadministrationsgränssnittet.
3. Konfiguration
Efter installationen ser webbgränssnittet för plattformadministration ut så här:
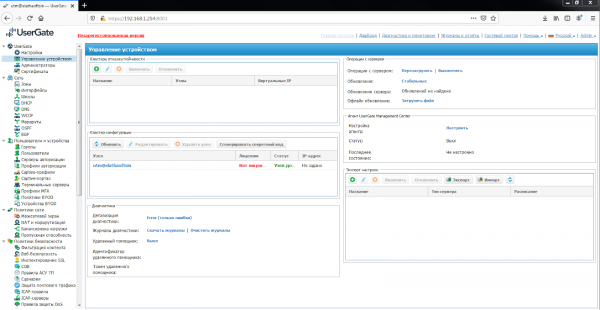
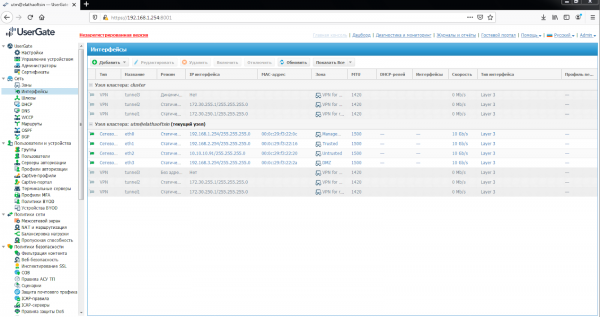
Därefter måste nätverksgränssnitten konfigureras. För detta, i avsnittet 'Gränssnitt', måste de aktiveras, korrekta IP-adresser anges och motsvarande zoner tilldelas.
Avsnittet 'Gränssnitt' visar alla fysiska och virtuella gränssnitt som finns i systemet, möjliggör ändring av deras inställningar och läggande av VLAN-gränssnitt. Det visar också alla gränssnitt för varje nod i klustret. Gränssnittsinställningarna är specifika för varje nod, det vill säga inte globala.
I gränssnittets egenskaper:
Aktivera eller inaktivera gränssnittet
Ange typ av gränssnitt – Layer 3 eller Mirror
Tilldela en zon till gränssnittet
Tilldela en Netflow-profil för att skicka statistikdata till Netflow-kollektorn
Ändra gränssnittets fysiska parametrar – MAC-adress och MTU-storlek
Välj typ av IP-adresstilldelning – utan adress, statisk IP-adress eller erhållen via DHCP
Konfigurera DHCP-reläets funktion på det valda gränssnittet.
Knappen 'Lägg till' gör att du kan lägga till följande typer av logiska gränssnitt:
VLAN
Bond
Bro
PPPoE
VPN
Tunnel
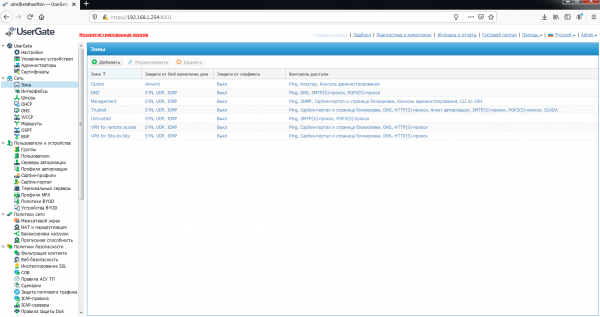
Förutom de tidigare nämnda zonerna som medföljer Usergate-avbildningen, finns det ytterligare tre typer av fördefinierade:
Cluster – zon för gränssnitt som används för klusterarbete
VPN for Site-to-Site – zon där alla kontor-till-kontor-klienter placeras som ansluts till UserGate via VPN
VPN for remote access – zon där alla mobila användare placeras som ansluts till UserGate via VPN
Administratörer i UserGate kan ändra inställningarna för de zoner som skapades som standard, samt skapa ytterligare zoner, men som nämnts i handboken för version 5 kan högst 15 zoner skapas. För att ändra eller skapa dem måste du gå till zonavsnittet. För varje zon kan en tröskel för paketavvisning sättas, som stöder SYN, UDP, ICMP. Även kontroll av åtkomst till Usergate-tjänster konfigureras, och skydd mot spoofing aktiveras.
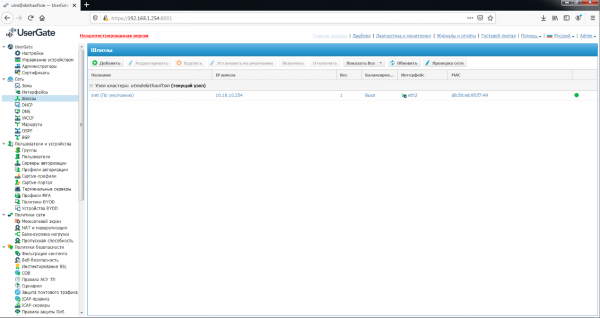
Efter konfiguration av gränssnitten måste standardrouten ställas in i avsnittet "Gateways". Det vill säga, för att ansluta UserGate till internet måste du ange IP-adressen för en eller flera gateways. Om flera leverantörer används för internetanslutning, måste flera gateways anges. Konfigurationen av gateway är unik för varje nod i klustret. Om två eller flera gateways är angivna finns det två möjliga driftsätt:
Lastbalansering mellan gateways.
Huvudgateway med växling till reservgateway.
Gatewayns tillstånd (tillgänglig – grön, otillgänglig – röd) definieras enligt följande:
Nätverkskontroll är avstängd – gatewayn anses vara tillgänglig om UserGate kan hämta dess MAC-adress via ARP-begäran. Ingen kontroll av internetåtkomst via denna gateway görs. Om gatewayns MAC-adress inte kan bestämmas anses gatewayn vara otillgänglig.
Nätverkskontroll är påslagen – gatewayn anses vara tillgänglig om:
UserGate kan hämta dess MAC-adress via ARP-begäran.
Kontrollen av internetåtkomst via denna gateway var framgångsrik.
Annars anses gatewayn vara otillgänglig.
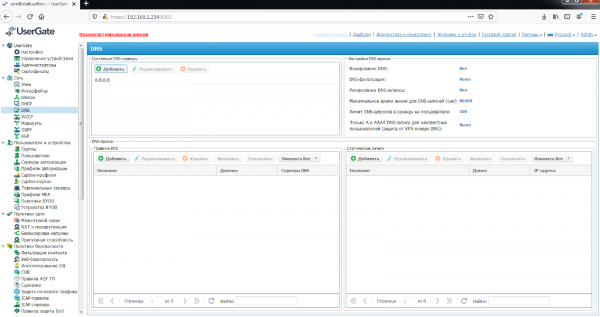
I avsnittet "DNS" måste du lägga till DNS-servrar som UserGate ska använda. Denna konfiguration anges i området System DNS-servrar. Nedan finns inställningar för att hantera DNS-förfrågningar från användare. UserGate tillåter användning av DNS-proxy. DNS-proxy-tjänsten gör det möjligt att fånga DNS-förfrågningar från användare och ändra dem beroende på administratörens behov. Med hjälp av DNS-proxy-regler kan du ange DNS-servrar dit förfrågningar om vissa domäner skickas. Dessutom, med DNS-proxy kan du definiera statiska poster av typen host (A-post).
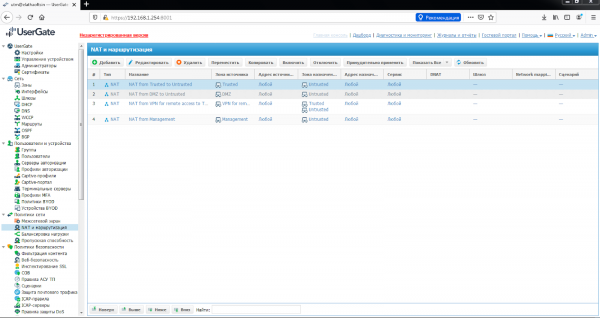
I avsnittet "NAT och Routing" behöver du skapa nödvändiga NAT-regler. För att ge internetåtkomst till användare i Trusted-nätverket har NAT-regeln redan skapats — "Trusted—>Untrusted"; den behöver bara aktiveras. Reglerna tillämpas från toppen ner i den ordning de anges i konsolen. Endast den första regeln, vars villkor matchar de angivna villkoren, verkställs. För att en regel ska träda i kraft måste alla villkor som anges i regeln matcha. UserGate rekommenderar att skapa allmänna NAT-regler, till exempel en NAT-regel från det lokala nätverket (vanligtvis Trusted-zonen) till internet (vanligtvis Untrusted-zonen), medan åtkomstbegränsning efter användare, tjänster och applikationer görs med hjälp av brandväggsregler.
Det finns också möjlighet att skapa DNAT-regler, port-forwarding, policybaserad routing och nätverkskartläggning.
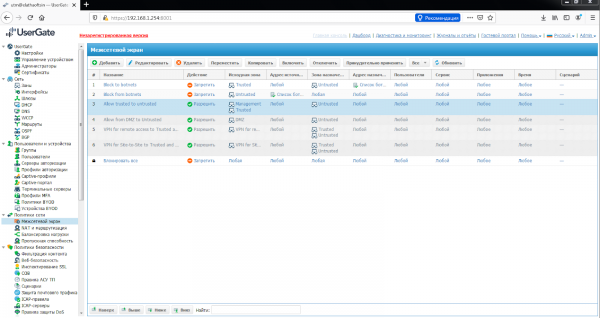
Efter detta måste du i avsnittet "Brandvägg" skapa brandväggsregler. För obegränsad internetåtkomst för användare i Trusted-nätverket har brandväggsregeln också redan skapats — "Internet for Trusted" och den måste aktiveras. Med hjälp av brandväggsregler kan administratören tillåta eller förbjuda vilken typ av transitnätverkstrafik som helst som passerar genom UserGate. Villkor för reglerna kan inkludera zoner och käll-/mål-IP-adresser, användare och grupper, tjänster och applikationer. Reglerna tillämpas på samma sätt som i avsnittet "NAT och Routing", det vill säga uppifrån och ner. Om inga regler har skapats, så är all transit trafik genom UserGate förbjuden.
4. Slutsats
Denna artikel har kommit till sitt slut. Vi har installerat brandväggen UserGate på en virtuell maskin och utfört de minimala nödvändiga inställningarna för att internet ska fungera i Trusted-nätverket. Vidare inställningar kommer vi att titta på i kommande artiklar.
Följ våra uppdateringar på våra kanaler (, , , )!
Källa: habr.com
