

Obs. övers.: Om du ställer dig frågor angående säkerheten i en Kubernetes-baserad infrastruktur, är denna fantastiska översikt från Sysdig en utmärkt utgångspunkt för en snabb introduktion till aktuella lösningar. Den inkluderar både komplexa system från kända aktörer på marknaden och betydligt mer blygsamma verktyg som hanterar olika problem. I kommentarerna är vi som alltid glada att höra om din erfarenhet med dessa verktyg och se länkar till andra projekt.
Programvaruprodukter för att säkerställa Kubernetes-säkerhet… det finns så många, och var och en har sina egna mål, tillämpningsområden och licenser.
Det är därför vi beslutade att skapa denna lista och inkludera både öppna projekt och kommersiella plattformar från olika leverantörer. Vi hoppas att den hjälper dig att välja de som är mest intressanta och leder dig i rätt riktning baserat på specifika säkerhetsbehov för Kubernetes.
Kategorier
För att underlätta navigationen i listan har verktygen delats upp efter huvudfunktioner och tillämpningsområden. Det blev följande avsnitt:
- Scanning av Kubernetes-bilder och statisk analys;
- Runtime-säkerhet;
- Nätverkssäkerhet för Kubernetes;
- Distribution av bilder och hantering av hemligheter;
- Säkerhetsrevision för Kubernetes;
- Komplexa kommersiella produkter.
Låt oss gå till saken:
Scanning av Kubernetes-bilder
Anchore
- Webbplats:
- Licens: fri (Apache) och kommersiellt erbjudande
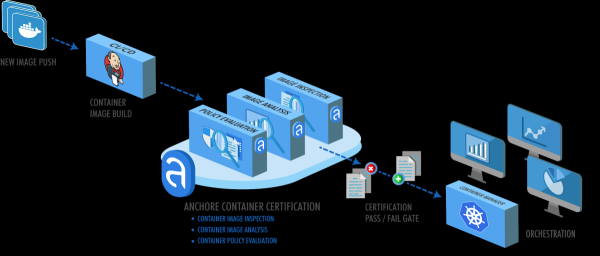
Anchore-paketet analyserar containerbilder och möjliggör säkerhetskontroller baserade på användardefinierade policys.
Förutom den vanliga scanning av containerbilder för kända sårbarheter från CVE-databasen, genomför Anchore många ytterligare kontroller inom ramen för scanningspolicyn: kontrollerar Dockerfile, läckage av autentiseringsuppgifter, paket av använda programmeringsspråk (npm, maven osv.), programvarulicenser och mycket mer.
Clair
- Webbplats: (nu under Red Hats förvaltning)
- Licens: fri (Apache)
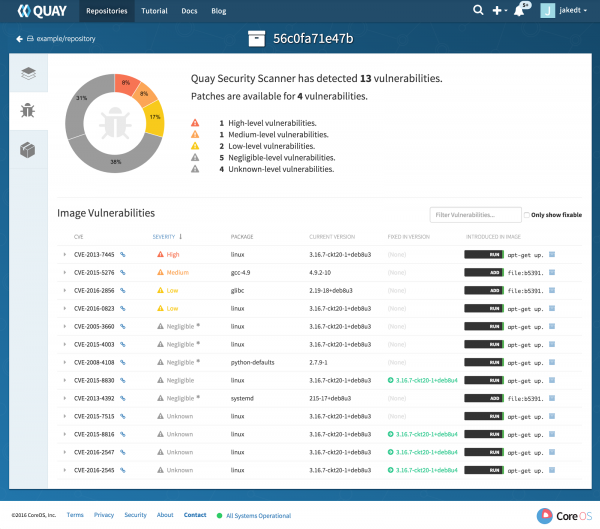
Clair var ett av de första Open Source-projekten för scanning av bilder. Den är välkänd som säkerhetsscanner som ligger till grund för bildregistret Quay (också från CoreOS — anm. övers.). Clair kan samla information om CVE från ett stort antal källor, inklusive specifika sårbarhetslistor för Linux-distributioner som hanteras av säkerhetsteam från Debian, Red Hat eller Ubuntu.
Till skillnad från Anchore fokuserar Clair främst på att söka efter sårbarheter och matcha data med CVE. Produkten erbjuder dock användare vissa möjligheter att utöka funktionalitet med hjälp av plugins.
Dagda
- Webbplats:
- Licens: fri (Apache)
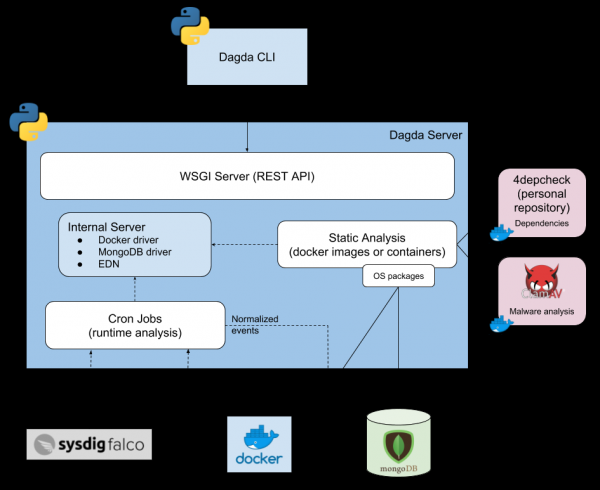
Dagda genomför statisk analys av containerbilder för att upptäcka kända sårbarheter, trojaner, virus, skadlig programvara och andra hot.
Två anmärkningsvärda egenskaper särskiljer paketet Dagda från andra liknande verktyg:
- Den integreras utmärkt med , fungerar inte bara som ett verktyg för att skanna containerbilder, utan också som antivirus.
- Ger också runtime-skydd genom att realtidshämta händelser från Docker-demonen och integrera med Falco (se nedan) för att samla säkerhetshändelser under containerdrift.
KubeXray
- Webbplats:
- Licens: fri (Apache), men kräver data från JFrog Xray (en kommersiell produkt)
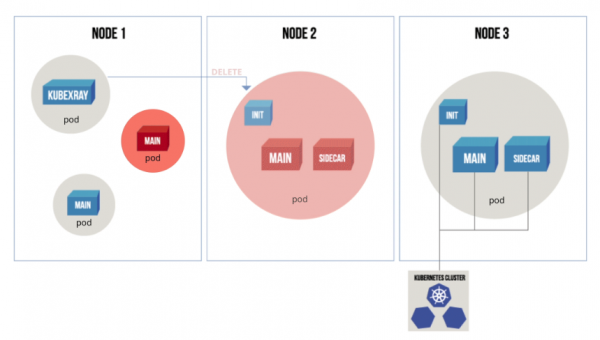
KubeXray "lyssnar" på händelser från Kubernetes API-servern och säkerställer, med hjälp av metadata från JFrog Xray, att endast poddar som uppfyller den aktuella policyn startas.
KubeXray genomför inte bara revision av nya eller uppdaterade containrar i distributioner (liknande ett admissionskontroller i Kubernetes), utan kontrollerar också dynamiskt aktiva containrar för att säkerställa att de överensstämmer med nya säkerhetspolicys, genom att ta bort resurser som hänvisar till sårbara bilder.
Snyk
- Webbplats:
- Licens: fri (Apache) och kommersiella versioner
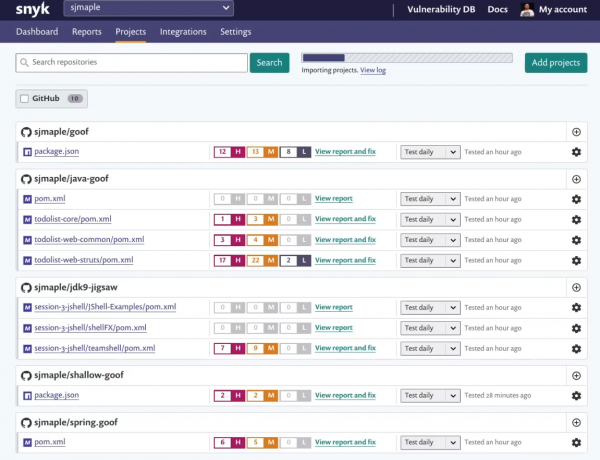
Snyk är en unik sårbarhetsskanner eftersom den är speciellt inriktad på utvecklingsprocessen och marknadsförs som "ett oumbärligt verktyg" för utvecklare.
Snyk kopplar direkt till kodförråd, parserar projektets manifest och analyserar importerad kod tillsammans med direkta och indirekta beroenden. Snyk stöder många populära programmeringsspråk och kan upptäcka dolda licensrisker.
Trivy
- Webbplats:
- Licens: fri (AGPL)
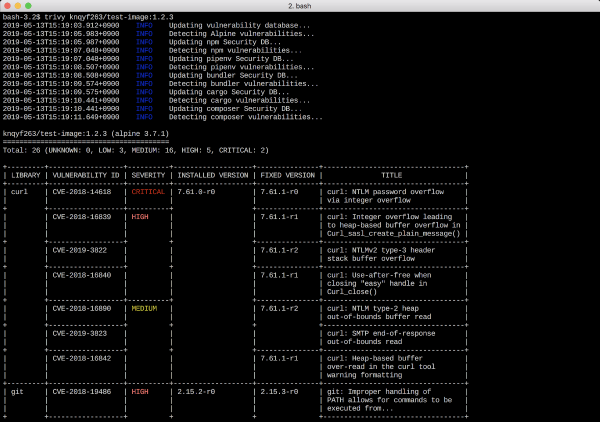
Trivy — en enkel men kraftfull sårbarhetsskanner för containrar, som enkelt kan integreras i CI/CD-pipelines. Dess anmärkningsvärda egenskap är dess enkelhet i installation och användning: appen består av en enda binärfil och kräver ingen databasinstallation eller ytterligare bibliotek.
Nackdelen med Trivys enkelhet är att man måste förstå hur man parserar och vidarebefordrar resultaten i JSON-format, så att andra säkerhetsverktyg för Kubernetes kan använda dem.
Runtime-säkerhet i Kubernetes
Falco
- Webbplats:
- Licens: fri (Apache)
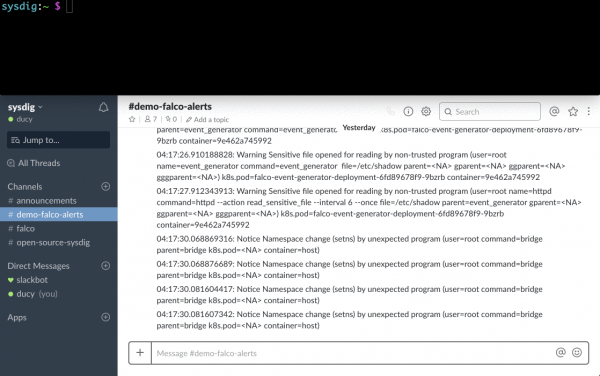
Falco — en uppsättning verktyg för att säkerställa säkerheten i molnbaserade miljöer. Ingår i familjen av projekt .
Genom att använda Sysdigs verktyg för arbete på Linux-kärnnivå och profilering av systemanrop, gör Falco en djupdykning i systemets beteende. Dess runtime-regelmekanism kan upptäcka misstänkt aktivitet i applikationer, containrar, värdsystem och Kubernetes-orchestratörer.
Falco erbjuder full insyn i runtime-arbetet och hotdetektering genom att placera speciella agenter på Kubernetes-noder. Fördelen är att det inte behövs modifiering av containrar genom att införa extern kod eller koppla på sidecar-containrar.
Linux-säkerhetsramverk för runtime
Dessa kärn-native Linux-ramverk är inte "Kubernetes-säkerhetsverktyg" i vanlig mening, men förtjänar att nämnas eftersom de utgör en viktig del av säkerheten i runtime, vilket ingår i Kubernetes Pod Security Policy (PSP).
kopplar en säkerhetsprofil till processer som körs i containern, definierar filsystembehörigheter, regler för nätverksåtkomst, bibliotekskopplingar etc. Det är ett system baserat på mandatbaserad åtkomstkontroll (Mandatory Access Control, MAC). Med andra ord förhindrar det utförande av förbjudna åtgärder.
Security-Enhanced Linux () — är en modul för utökad säkerhet i Linux-kärnan, som i vissa avseenden liknar AppArmor och ofta jämförs med det. SELinux överträffar AppArmor i kraft, flexibilitet och detaljnivå av konfigurationer. Dess nackdelar är lång inlärningstid och ökad komplexitet.
och seccomp-bpf möjliggör filtrering av systemanrop, blockera utförandet av sådana som potentiellt kan vara farliga för den underliggande OS och inte är nödvändiga för normal drift av användarapplikationer. Seccomp liknar på vissa sätt Falco, men känner inte till specifikationerna för containrar.
Sysdig öppen källkod
- Webbplats:
- Licens: fri (Apache)
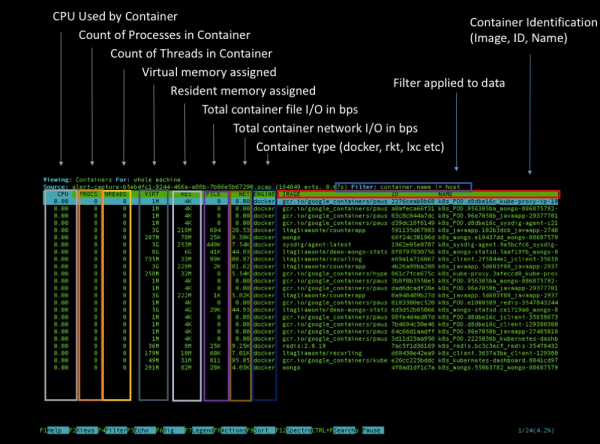
Sysdig är ett komplett verktyg för analys, diagnostik och felsökning av Linux-system (det fungerar också på Windows och macOS, men med begränsade funktioner). Det kan användas för att samla in detaljerad information, kontroller och kriminalteknisk expertis (forensik) den grundläggande systemet och alla containrar som körs på det.
Dessutom stödjer Sysdig från början körmiljöer för containrar och Kubernetes-metadata, vilket lägger till ytterligare mått och etiketter till all insamlad information om systembeteende. Det finns flera sätt att analysera ett Kubernetes-kluster med Sysdig: man kan utföra en fångst vid en viss tidpunkt via eller starta ett interaktivt gränssnitt baserat på ncurses med hjälp av pluginet .
Nätverkssäkerhet för Kubernetes
Aporeto
- Webbplats:
- Licens: kommersiell
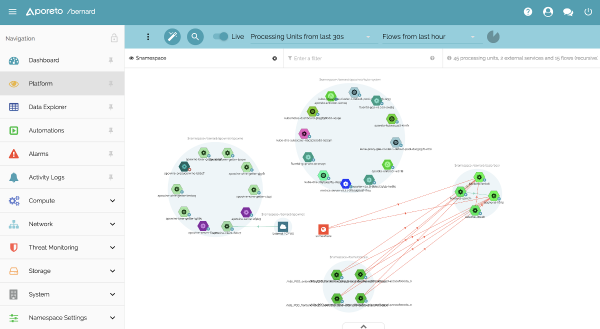
Aporeto erbjuder "säkerhet åtskild från nätet och infrastrukturen". Detta innebär att Kubernetes-tjänster inte bara får ett lokalt ID (det vill säga ServiceAccount i Kubernetes), utan också en universell identifierare/dna-fingeravtryck som kan användas för säker och ömsesidigt kontrollerad interaktion med någon annan tjänst, till exempel inom OpenShift-klustret.
Aporeto kan generera ett unikt identifierare inte bara för Kubernetes/containrar, utan även för värdar, molnfunktioner och användare. Beroende på dessa identifierare och den uppsättning regler för nätverkssäkerhet som administratören har angett, kommer kommunikationer att tillåtas eller blockeras.
Calico
- Webbplats:
- Licens: fri (Apache)
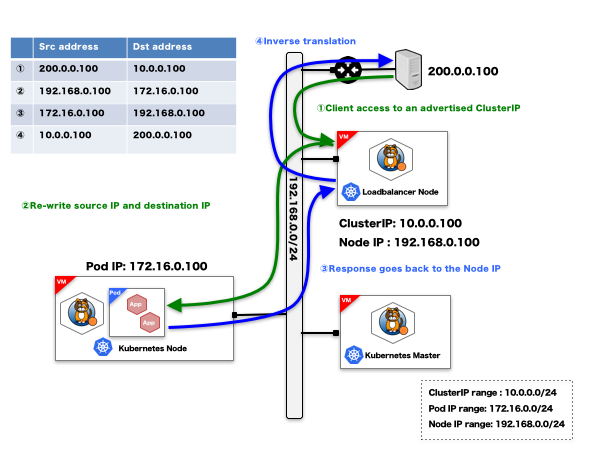
Calico implementeras vanligtvis vid installationen av containerorkestratorn, vilket gör det möjligt att skapa ett virtuellt nätverk som kopplar samman containrar. Förutom denna grundläggande nätverksfunktionalitet arbetar Calico-projektet med Kubernetes-nätverkspolicyer och sin egen uppsättning av nätverkssäkerhetsprofiler, stöder ACL (access control lists) för ändpunkter och annotationsbaserade nätverkssäkerhetsregler för Ingress- och Egress-trafik.
Cilium
- Webbplats:
- Licens: fri (Apache)
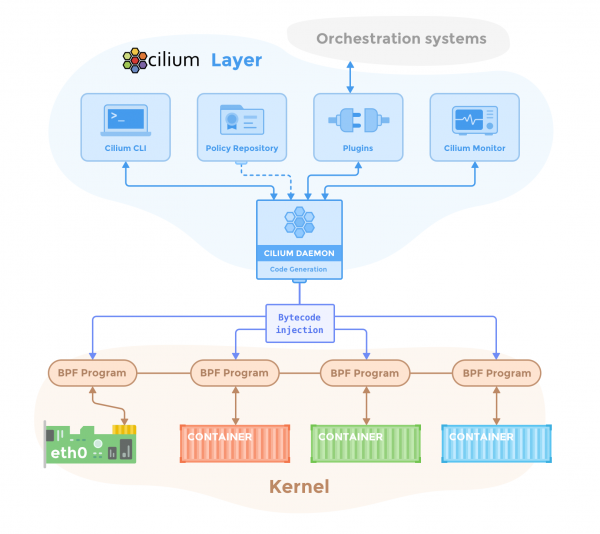
Cilium fungerar som en brandvägg för containrar och erbjuder nätverkssäkerhetsfunktioner som ursprungligen är anpassade för Kubernetes och mikrotjänstbelastningar. Cilium använder en ny teknik i Linux-kärnan kallad BPF (Berkeley Packet Filter) för filtrering, övervakning, omdirigering och justering av data.
Cilium kan implementera nätverkstillgångspolicyer baserade på containeridentifierare, med användning av Docker- eller Kubernetes-taggar och metadata. Cilium förstår också och filtrerar olika protokoll på nivå 7, såsom HTTP eller gRPC, vilket möjliggör definiering av uppsättningar REST-anrop som till exempel kommer att tillåtas mellan två Kubernetes-distributioner.
Istio
- Webbplats:
- Licens: fri (Apache)
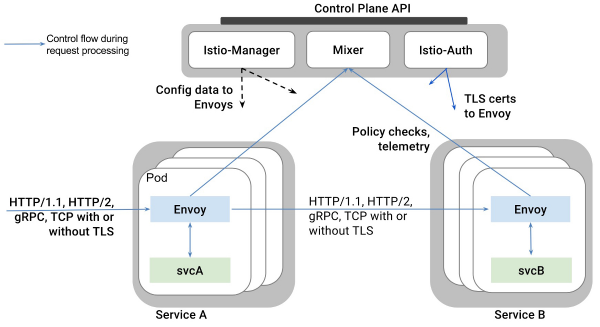
Istio är välkänt som en implementering av service mesh-paradigmet genom att använda en plattformsoberoende kontrollplan och omdirigera all hanterad tjänstetrafik genom dynamiskt konfigurerbara Envoy-proxys. Istio drar nytta av denna avancerade representation av alla mikrotjänster och containrar för att implementera olika strategier för nätverkssäkerhet.
Istios kapabiliteter för nätverkssäkerhet inkluderar transparent TLS-kryptering för att automatiskt förbättra kommunikationsprotokollet mellan mikrotjänster till HTTPS och sitt eget RBAC-system för identifiering och auktorisering för att bevilja/nega datadelning mellan olika belastningar i klustret.
Obs. övers.: Läs mer om Istios säkerhetsorienterade funktioner i .
Tigera
- Webbplats:
- Licens: kommersiell
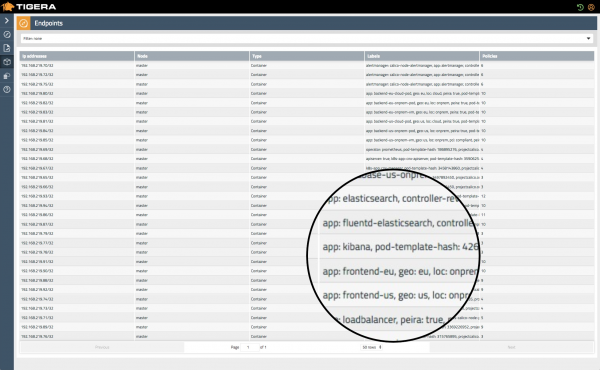
I denna lösning, som kallas "Kubernetes-brandvägg", fokuseras det på en nolltillitansats till nätverkssäkerhet.
I likhet med andra nätverkslösningar som är inbyggda för Kubernetes, förlitar sig Tigera på metadata för att identifiera olika tjänster och objekt i klustret och erbjuder runtime-felupptäckter, kontinuerlig överensstämmelsekontroll och nätverksinsyn för multicloud eller hybrid monolitisk-containeriserad infrastruktur.
Trireme
- Webbplats:
- Licens: fri (Apache)
Trireme-Kubernetes är en enkel och lättförståelig implementation av Kubernetes Network Policies-specifikationen. Den mest anmärkningsvärda funktionen är att — till skillnad från liknande produkter för nätverkssäkerhet i Kubernetes — den inte kräver en central kontrollplan för att samordna nätverket (mesh). Detta gör lösningen trivialiskt skalbar. I Trireme uppnås detta genom att installera en agent på varje nod som direkt ansluter till värdens TCP/IP-stack.
Distribution av bilder och hantering av hemligheter
Grafeas
- Webbplats:
- Licens: fri (Apache)
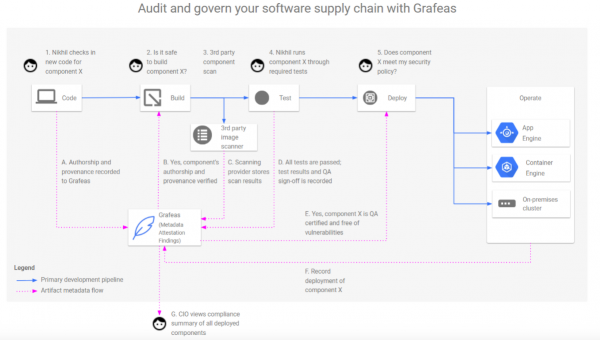
Grafeas är ett API med öppen källkod för revision och hantering av programvaruleveranskedjan. På en grundläggande nivå är Grafeas ett verktyg för insamling av metadata och revisionsresutat. Det kan användas för att spåra överensstämmelse med branschens bästa praxis inom säkerhet i organisationen.
Denna centraliserade sanningskälla hjälper till att besvara frågor som:
- Vem samlade in och signerade en viss container?
- Har den passerat alla säkerhetsskanningar och kontroller som krävs av säkerhetspolicyn? När? Vilka var resultaten?
- Vem distribuerade den i produktion? Vilka exakt parametrar användes vid distributionen?
In-toto
- Webbplats:
- Licens: fri (Apache)
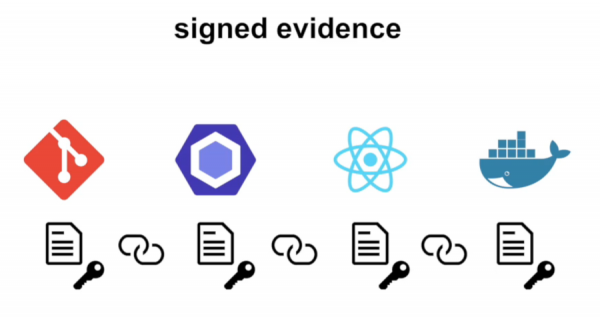
In-toto är en ramverk som utvecklats för att säkerställa integritet, autentisering och revision av hela programvaruleveranskedjan. När In-toto distribueras i infrastrukturen skapas först en plan som beskriver de olika stegen i pipeline (repositories, CI/CD-verktyg, QA-verktyg, artefaktssamlare osv.) och användarna (ansvariga personer) som har tillåtelse att initiera dem.
In-toto övervakar genomförandet av planen och kontrollerar att varje uppgift i kedjan utförs korrekt av enbart auktoriserad personal och att det inte har utförts obehöriga manipulationer under produktens gång.
Portieris
- Webbplats:
- Licens: fri (Apache)
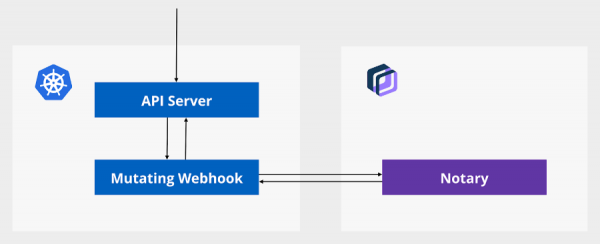
Portieris är en admissionskontroller för Kubernetes; den tillämpas för att tvinga kontroller för att lita på innehåll. Portieris använder servern (vi skrev om den i slutet — anm. övers.) som en sanningskälla för att bekräfta betrodda och signerade artefakter (det vill säga godkända containerbilder).
Vid skapande eller ändring av arbetsbelastning i Kubernetes laddar Portieris information om signatur och förtroendepolicy för innehåll för de begärda containeravbilderna och gör nödvändiga ändringar i API:s JSON-objekt för att köra signerade versioner av dessa bilder i realtid.
Vault
- Webbplats:
- Licens: öppen (MPL)
Vault är en säker lösning för lagring av känslig information: lösenord, OAuth-token, PKI-certifikat, användarkonton för åtkomst, Kubernetes-hemligheter osv. Vault stödjer flera avancerade funktioner, såsom uthyrning av kortlivade säkerhetstoken eller hantering av nyckelrotation.
Med Helm-diagrammet kan Vault distribueras som en ny deployment i Kubernetes-klustret med Consul som backend-lagring. Det stödjer inbyggda Kubernetes-resurser som ServiceAccount-token och kan till och med fungera som standardlagring för Kubernetes-hemligheter.
Obs. övers.: För övrigt annonserade HashiCorp, företaget som utvecklar Vault, några förbättringar för att använda Vault i Kubernetes i går, specifikt gällande Helm-diagrammet. Läs mer i .
Säkerhetsrevision av Kubernetes
Kube-bench
- Webbplats:
- Licens: fri (Apache)
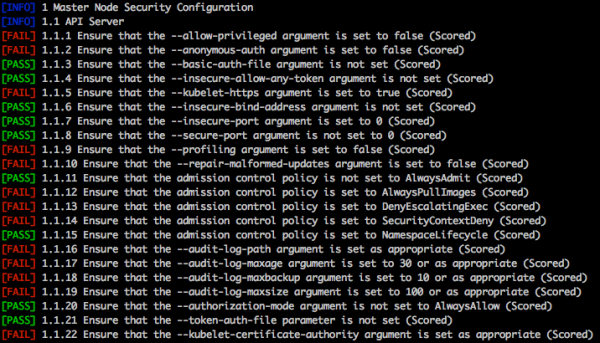
Kube-bench är en Go-applikation som kontrollerar om Kubernetes-distributionen är säker genom att utföra tester från listan .
Kube-bench söker efter osäkra konfigurationsinställningar bland klusterkomponenterna (etcd, API, controller manager osv.), tveksamma filåtkomsträttigheter, oskyddade konton eller öppna portar, resurskvoter, inställningar för begränsningar av API-anrop för att skydda mot DoS-attacker osv.
Kube-hunter
- Webbplats:
- Licens: fri (Apache)
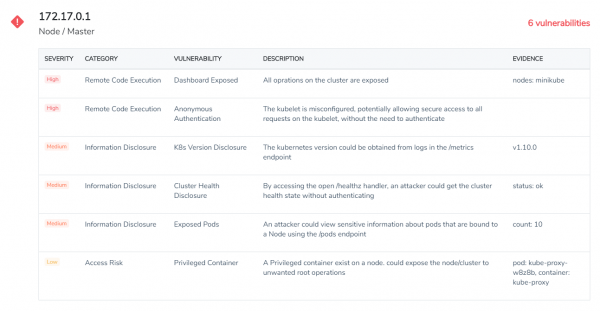
Kube-hunter "jagar" potentiella sårbarheter (som fjärrkörning av kod eller dataläckage) i Kubernetes-kluster. Kube-hunter kan köras som en fjärrscanner - i så fall bedömer den klustret ur en extern angripares perspektiv - eller som en pod inom klustret.
En särskiljande funktion hos Kube-hunter är modet för "aktiv jakt", under vilket det inte bara rapporterar problem utan också försöker utnyttja de sårbarheter som hittas i det aktuella klustret, vilket kan skada dess funktion. Så använd med försiktighet!
Kubeaudit
- Webbplats:
- Licens: öppen (MIT)
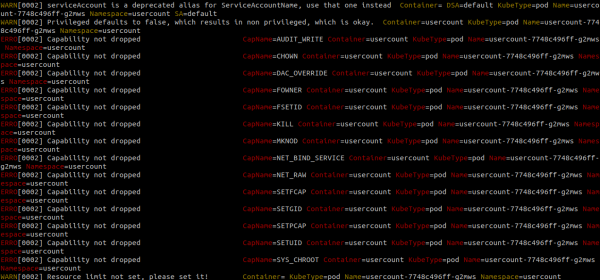
Kubeaudit är ett konsolverktyg som ursprungligen utvecklades på Shopify för att granska Kubernetes-konfigurationer och upptäcka olika säkerhetsproblem. Till exempel hjälper det till att identifiera containrar som körs utan begränsningar, med root-behörigheter, som missbrukar privilegier eller använder standard ServiceAccount.
Kubeaudit har även andra intressanta funktioner. Till exempel kan det analysera lokala YAML-filer och identifiera konfigurationsbrister som kan leda till säkerhetsproblem och automatiskt åtgärda dem.
Kubesec
- Webbplats:
- Licens: fri (Apache)
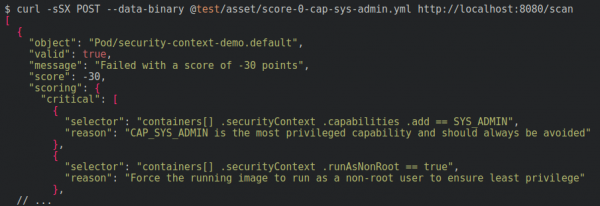
Kubesec är ett speciellt verktyg eftersom det direkt skannar YAML-filer som beskriver Kubernetes-resurser i jakt på svaga konfigurationer som kan påverka säkerheten.
Till exempel kan det upptäcka överflödiga privilegier och behörigheter som tilldelats pods, köra containrar med root som standardanvändare, ansluta till värdnätverksnamnrymden eller farliga monteringstyper som /proc värd eller Docker-socket. En annan intressant funktion av Kubesec är den tillgängliga online-demotjänsten där du kan ladda upp YAML och direkt genomföra en analys.
Open Policy Agent
- Webbplats:
- Licens: fri (Apache)
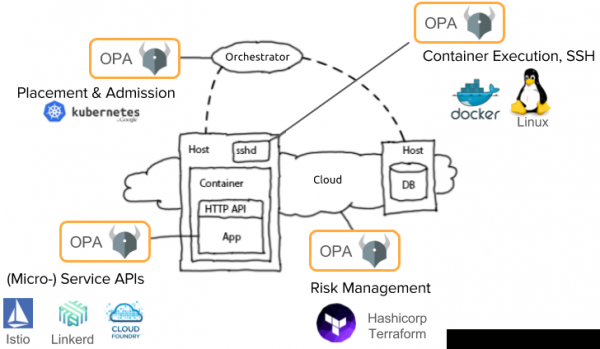
Konceptet för OPA (Open Policy Agent) är att separera säkerhetspolicyer och bästa säkerhetspraxis från specifika runtime-plattformar: Docker, Kubernetes, Mesosphere, OpenShift eller en kombination av dem.
Till exempel kan OPA distribueras som en backend för Kubernetes's admission controller, som delegerar säkerhetsbeslut till OPA. På så sätt kan OPA-agenten kontrollera, avvisa och till och med ändra förfrågningar i farten, vilket säkerställer efterlevnad av angivna säkerhetsparametrar. Säkerhetspolicyer i OPA skrivs i dess eget DSL-språk, Rego.
Obs. övers.: Mer om OPA (och SPIFFE) har vi skrivit i .
Komplexa kommersiella verktyg för att analysera Kubernetes-säkerhet
Vi har beslutat att skapa en separat kategori för kommersiella plattformar eftersom de vanligtvis täcker flera säkerhetsområden samtidigt. En översikt över deras funktioner kan fås i tabellen:
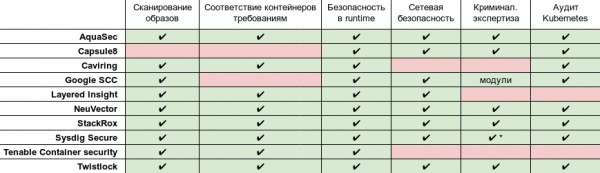
* Avancerad expertis och post mortem-analys med full .
Aqua Security
- Webbplats:
- Licens: kommersiell
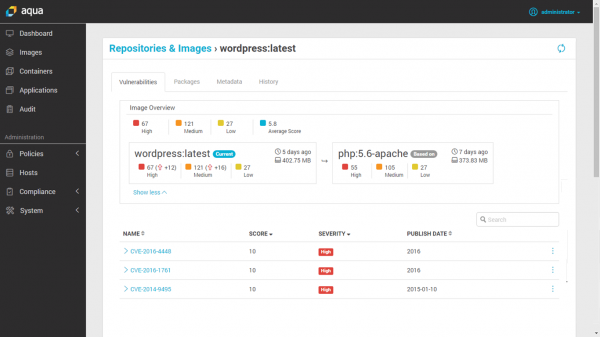
Detta kommersiella verktyg är avsett för containrar och molnarbetsbelastningar. Det erbjuder:
- Skanning av bilder, integrerat med containerregister eller CI/CD-pipeline;
- Runtime-säkerhet med spårning av förändringar i containrar och annan misstänkt aktivitet;
- Inbyggd brandvägg för containrar;
- Säkerhet för serverless-lösningar i molntjänster;
- Överensstämmelse och granskning kombinerat med händelseloggning.
Obs. övers.: Det är också värt att nämna att det finns en gratis komponent i produkten kallad , som möjliggör skanning av containarbilder för sårbarheter. En jämförelse av dess funktioner med betalda versioner presenteras i .
Capsule8
- Webbplats:
- Licens: kommersiell
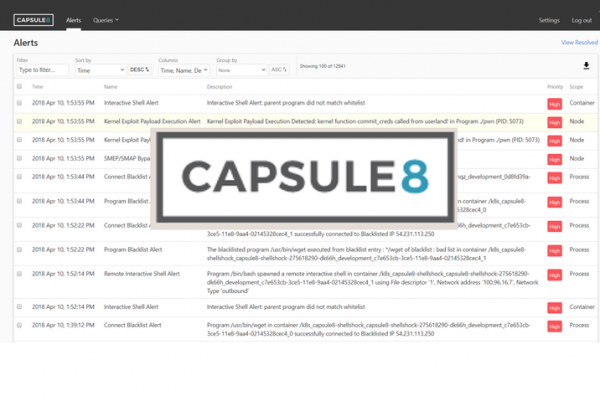
Capsule8 integreras i infrastrukturen genom att installera en detektor i en lokal eller molnbaserad Kubernetes-kluster. Denna detektor samlar in telemetry från värden och nätverk, och matchar den med olika typer av attacker.
Teamet bakom Capsule8 ser sin uppgift som tidig upptäckte och förhindrande av attacker som utnyttjar nya (0-day) sårbarheter. Capsule8 kan ladda uppdaterade säkerhetsregler direkt till detektorerna som svar på nyligen upptäckta hot och programvarusårbarheter.
Cavirin
- Webbplats:
- Licens: kommersiell
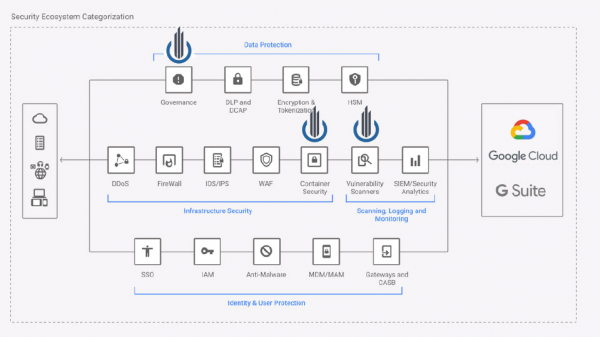
Cavirin fungerar som en partner för företaget gentemot olika myndigheter som hanterar säkerhetsstandarder. Det kan inte bara skanna bilder utan också integreras i CI/CD-pipelinen, vilket blockerar bilder som inte uppfyller standarderna innan de kommer in i slutna förråden.
Cavirin-paketet använder maskininlärning för att bedöma cybersäkerhetsstatus, ger råd om hur man ökar säkerheten och förbättrar överensstämmelse med säkerhetsstandarder.
Google Cloud Security Command Center
- Webbplats:
- Licens: kommersiell
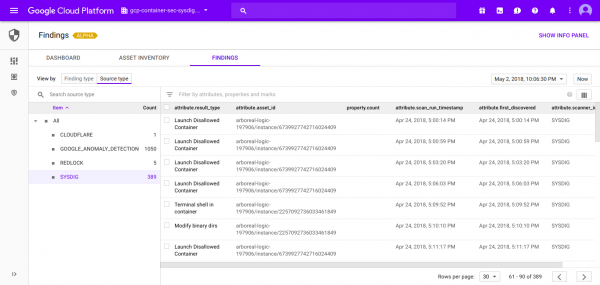
Cloud Security Command Center hjälper säkerhetsteam att samla in data, identifiera hot och åtgärda dem innan de skadar företaget.
Som namnet antyder är Google Cloud SCC en enhetlig instrumentpanel där olika säkerhetsrapporter, tillgångshantering och tredjepartssystem kan integreras och hanteras från en central källa.
Det interoperabla API:et som erbjuds av Google Cloud SCC underlättar integration av säkerhetshändelser från olika källor, såsom Sysdig Secure (containersäkerhet för cloud-native applikationer) eller Falco (Open Source runtime-säkerhetssystem).
Layered Insight (Qualys)
- Webbplats:
- Licens: kommersiell
Layered Insight (nu en del av Qualys Inc) bygger på konceptet "inbyggd säkerhet". Efter skanning av den ursprungliga bilden för sårbarheter med hjälp av statistiska analysmetoder och kontroller enligt CVE, ersätter Layered Insight den med en instrumenterad bild som inkluderar en agent i form av en binärfil.
Denna agent innehåller runtime-säkerhetstest för att analysera nätverkstrafik i containern, I/O-strömmar och applikationsaktivitet. Dessutom kan den utföra extra säkerhetskontroller som administratören i infrastrukturen eller DevOps-teamet anger.
NeuVector
- Webbplats:
- Licens: kommersiell
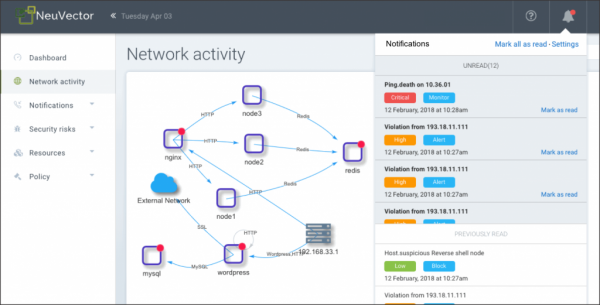
NeuVector utför säkerhetskontroller av containrar och tillhandahåller runtime-skydd genom att analysera nätverksaktivitet och applikationsbeteende, vilket skapar en individuell säkerhetsprofil för varje container. Den kan också själv blockera hot genom att isolera misstänkt aktivitet genom att ändra reglerna för den lokala brandväggen.
NeuVectors nätverksintegration, känd som Security Mesh, har förmågan att utföra djup packetanalys och filtrering på sjunde nivån för alla nätverksanslutningar i service mesh.
StackRox
- Webbplats:
- Licens: kommersiell
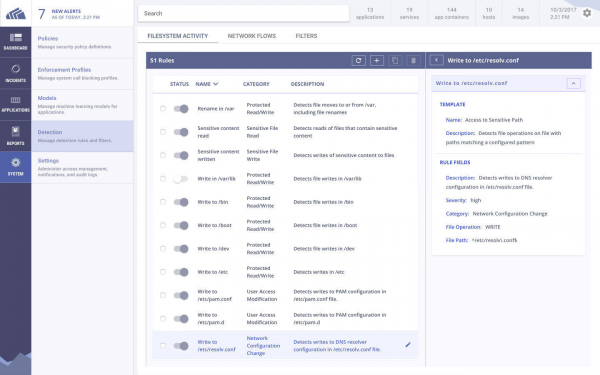
StackRox säkerhetsplattform för containrar strävar efter att täcka hela livscykeln för Kubernetes-applikationer i klustret. Precis som andra kommersiella plattformar på denna lista genererar StackRox en runtime-profil baserat på det observerade beteendet hos containern och larmar automatiskt vid några avvikelser.
Dessutom analyserar StackRox Kubernetes-konfigurationer och använder CIS Kubernetes och andra regelverk för att bedöma överensstämmelse för containrar.
Sysdig Secure
- Webbplats:
- Licens: kommersiell
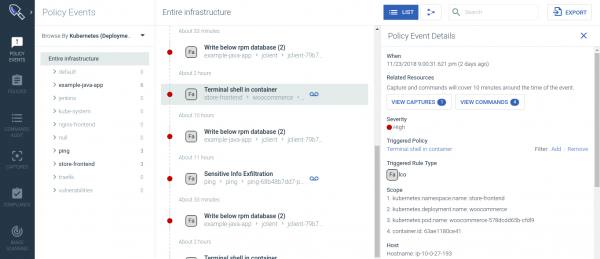
Sysdig Secure skyddar applikationer genom hela livscykeln för containrar och Kubernetes. Den av containrar, tillhandahåller baserat på maskininlärning, utför kriminalteknisk granskning för att upptäcka sårbarheter, blockerar hot, övervakar och genomför revision av aktiviteten i mikrotjänster.
Sysdig Secure integreras med CI/CD-verktyg som Jenkins och övervakar bilder som laddas upp från Docker-register, vilket förhindrar att farliga bilder hamnar i produktion. Den tillhandahåller också omfattande runtime-säkerhet, inklusive:
- runtime-profilering baserat på ML och anomalidetektering;
- runtime-policys baserade på systemhändelser, K8s-audit API, communitysamarbetsprojekt (FIM — filintegritetsövervakning; cryptojacking) och ramverket ;
- incidentrespons och hantering.
Tenable Container Security
- Webbplats:
- Licens: kommersiell
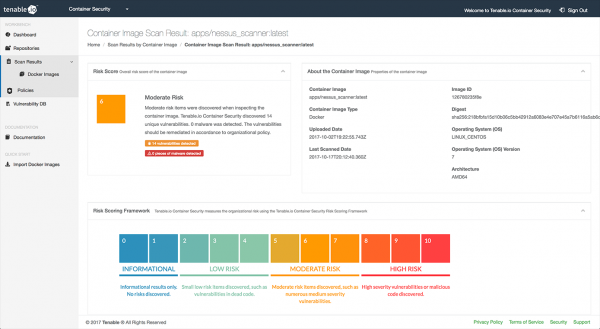
Innan containrar blev Tenable välkänd inom branschen som företaget som utvecklade Nessus — ett populärt verktyg för sårbarhetsansökningar och säkerhetsrevision.
Tenable Container Security använder företagets erfarenhet inom cybersäkerhet för att integrera CI/CD-pipelines med databaser för sårbarheter, specialiserade paket för att upptäcka skadlig programvara och rekommendationer för att hantera säkerhetshot.
Twistlock (Palo Alto Networks)
- Webbplats:
- Licens: kommersiell
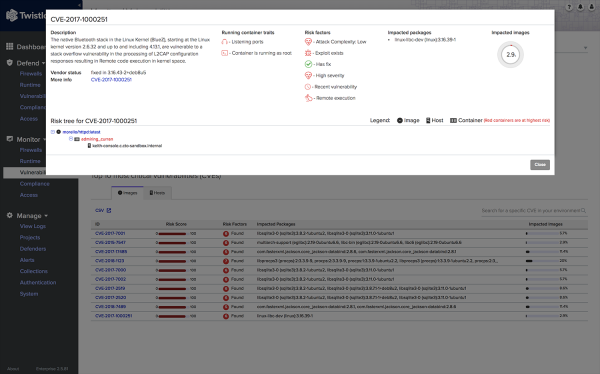
Twistlock positionerar sig som en plattform fokuserad på molntjänster och containrar. Twistlock stöder olika molnleverantörer (AWS, Azure, GCP), orkestratorer för containrar (Kubernetes, Mesosphere, OpenShift, Docker), serverless exekveringsmiljöer, mesh-ramverk och CI/CD-verktyg.
Förutom vanliga företagsmetoder för att säkerställa säkerhet, såsom integration i CI/CD-pipelines eller bildskanning, använder Twistlock maskininlärning för att generera beteendemönster och nätverksregler som tar hänsyn till containerns egenskaper.
För en tid sedan köpte Twistlock företaget Palo Alto Networks, som äger projekten Evident.io och RedLock. Det är ännu inte klart hur dessa tre plattformar kommer att integreras i från Palo Alto.
Hjälp oss att skapa den bästa katalogen för verktyg för att säkerställa säkerheten i Kubernetes!
Vi strävar efter att göra denna katalog så komplett som möjligt, och för detta behöver vi din hjälp! Kontakta oss (), om du har ett fantastiskt verktyg i åtanke som är värt att inkludera i denna lista, eller om du har upptäckt ett fel/utdaterad information.
Du kan också prenumerera på vår med nyheter från cloud-native ekosystemet och berättelser om intressanta projekt från världen av säkerhet i Kubernetes.
P.S. från översättaren
Läs även i vår blogg:
- «»;
- «»;
- «»;
- «»;
- «».
Källa: habr.com
