

Vi fortsätter vår serie av artiklar om NGFW för småföretag; låt mig påminna om att vi behandlar den nya modellserien 1500. I denna serie nämnde jag en av de mest användbara funktionerna vid köp av en SMB-enhet — leveransen av gateways med inbyggda licenser för Mobile Access (från 100 till 200 användare beroende på modellen). I den här artikeln kommer vi att gå igenom inställningen av VPN för 1500-seriens gateways som levereras med den förinstallerade Gaia 80.20 Embedded. Här är en sammanfattning:
- VPN-möjligheter för SMB.
- Organisering av fjärråtkomst för små kontor.
- Tillgängliga klienter för anslutning.
1. VPN-möjligheter för SMB
För att förbereda dagens material har den officiella för version R80.20.05 (vid tidpunkten för artikelns publicering — aktuell) använts. Således finns det stöd för VPN-funktioner i Gaia 80.20 Embedded:
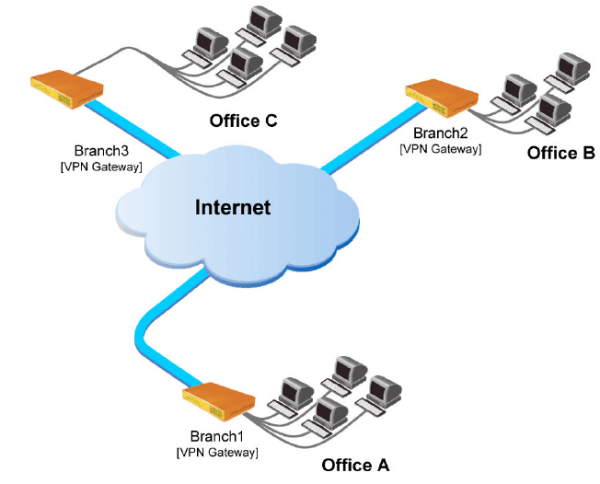
- Site-To-Site. Skapa VPN-tunnlar mellan dina kontor, där användarna kan arbeta som i ett enda "lokalt" nätverk.

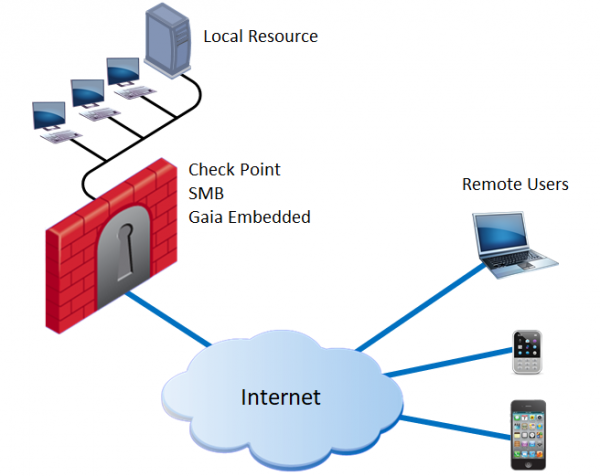
- Remote Access. Fjärranslutning till resurser i ditt kontor med hjälp av användarens enheter (PC, mobiltelefoner, etc.). Dessutom finns SSL Network Extender, som gör det möjligt att publicera specifika applikationer och köra dem via Java Applet genom att ansluta via SSL. Anmärkning: inte att förväxla med Mobile Access Portal (stöd på Gaia Embedded saknas).

Ytterligare Jag rekommenderar starkt kursen TS Solution — den ger en förståelse för Check Point-teknologier i samband med VPN, berör licensieringsfrågor och innehåller detaljerade instruktioner för konfigurering.
2. Fjärråtkomst för små kontor
Vi kommer att börja organisera fjärranslutningen till ditt kontor:
- För att användarna ska kunna bygga en VPN-tunnel med gatewayen måste du ha en offentlig IP-adress. Om du redan har genomfört den första inställningen ( i serien), är det vanligtvis — External Link redan aktiv. Informationen kan erhållas genom att gå till Gaia Portal: Device → Network → Internet

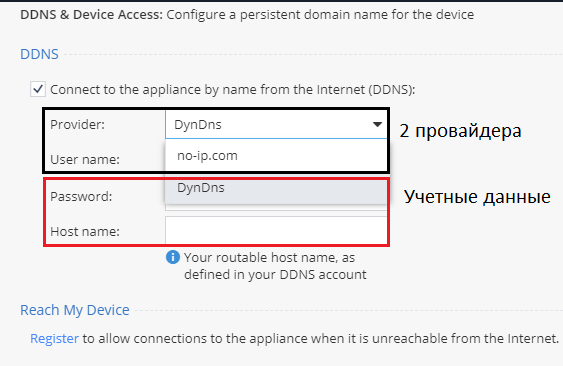
Om ditt företag använder en dynamisk offentlig IP-adress kan du ange Dynamic DNS. Gå till Enhet → DDNS & Device Access

För närvarande finns det stöd från två leverantörer: DynDns och no-ip.com. För att aktivera alternativet behöver du ange dina autentiseringsuppgifter (användarnamn, lösenord).
- Sedan skapar vi ett användarkonto, vilket kommer att vara användbart för att testa inställningarna: VPN → Remote Access → Remote Access Users

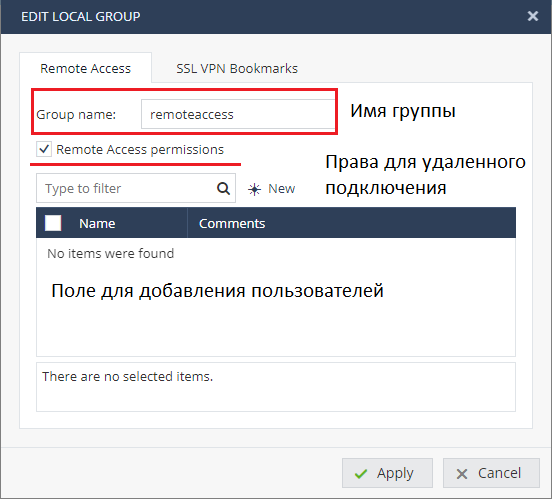
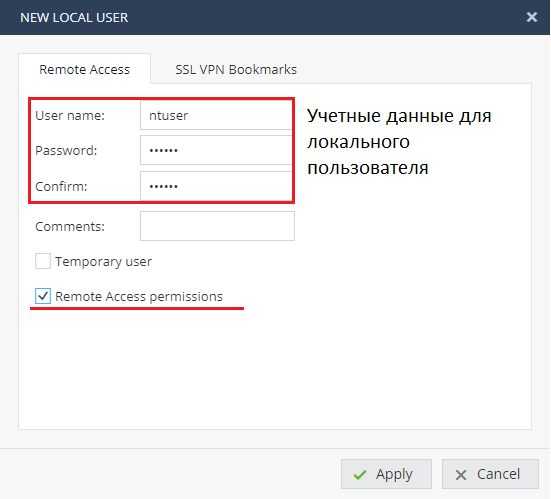
I gruppen (med exemplet: remoteaccess) skapar vi en användare enligt anvisningarna på skärmdumpen. Kontoinställningen är standard, vi anger användarnamn och lösenord, samt aktiverar alternativet för Remote Access-behörigheter.

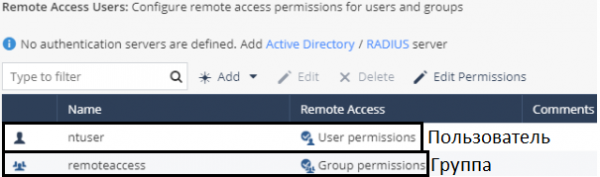
Om du har tillämpat inställningarna framgångsrikt bör två objekt visas: lokal användare och lokal grupp av användare.

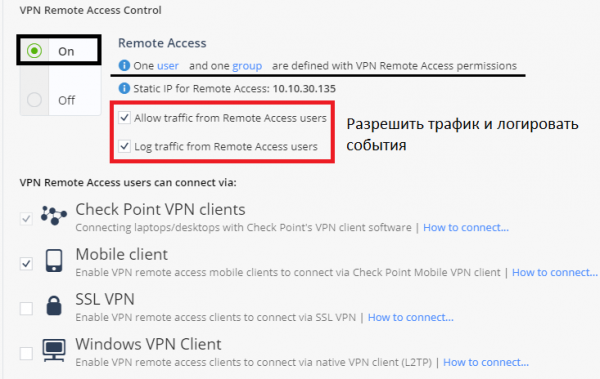
- Nästa steg är att gå till VPN → Remote Access → Blade Control. Se till att du har aktiverat bladet och tillåtit trafik från fjärranvändare.

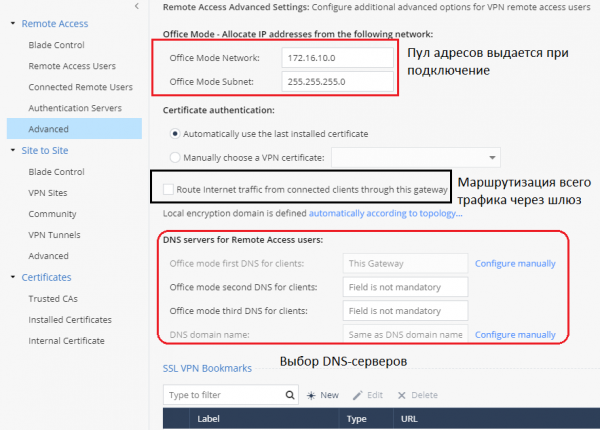
- *Ovan har den minimiuppsättning steg som behövs för att konfigurera Remote Access angetts. Men innan vi testar anslutningen, låt oss gå igenom ytterligare inställningar genom att gå till fliken VPN → Remote Access → Advanced

Baserat på de aktuella inställningarna ser vi att fjärranvändare kommer att få IP-adresser från nätverket 172.16.11.0/24 vid anslutning, tack vare alternativet Office Mode. Detta är mer än tillräckligt för att stödja 200 samtidiga licenser (anges för 1590 NGFW Check Point).
Alternativ «Routa Internet-trafik från anslutna klienter genom denna gateway» är valfritt och ansvarar för att routa all trafik från den fjärranvändaren genom gatewayn (inklusive anslutningar till Internet). Detta gör det möjligt att inspektera användarens trafik och skydda hans eller hennes arbetsstation från olika hot och skadlig programvara.
- *Arbete med åtkomstpolicyer för Remote Access
Efter att vi har konfigurerat Remote Access skapades en automatisk åtkomstregel på brandväggsnivå; för att se den behöver du gå till fliken: Access Policy → Firewall → Policy

I det här fallet kommer fjärranvändare som ingår i den tidigare skapade gruppen att kunna få åtkomst till alla interna resurser i företaget; observera att regeln finns i den allmänna sektionen “Inkommande, interna och VPN-trafik”. För att tillåta VPN-användares trafik på Internet behöver ett separat regel i den allmänna sektionen skapas “Utgående åtkomst till Internet”.
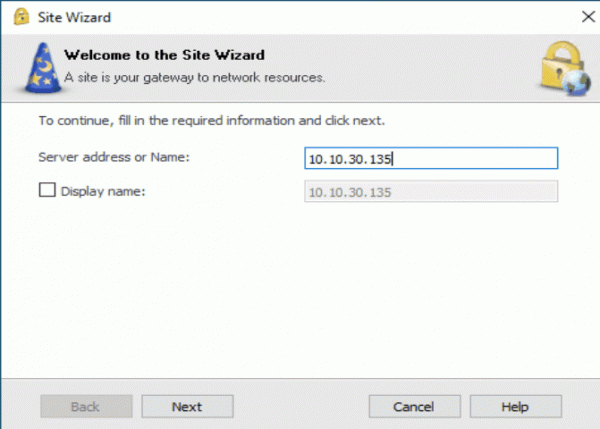
Till slut behöver vi se till att användaren kan skapa en VPN-tunnel till vår NGFW-gateway och få åtkomst till företagets interna resurser. För detta ändamål måste VPN-klienten installeras på den testade värden, med en hjälpfil bifogad för nedladdning. Efter installationen måste en standardprocedur för att lägga till en ny webbplats genomföras (den offentliga IP-adressen till din gateway anges). För bekvämlighetens skull är processen representerad i GIF-format.

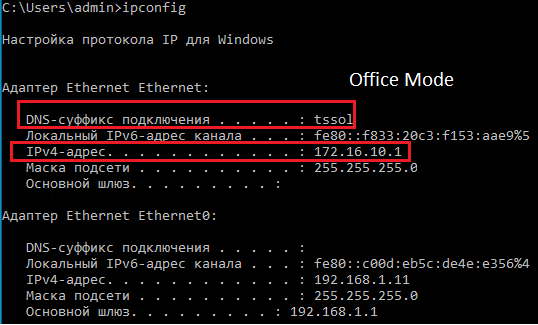
När anslutningen har etablerats, kontrollerar vi den mottagna IP-adressen på värddatorn med hjälp av kommandot i CMD: ipconfig
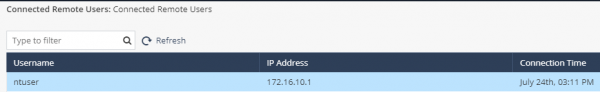
Vi har bekräftat att den virtuella nätverksadaptern har fått en IP-adress från Office Mode på vår NGFW, och paketen skickas framgångsrikt. För att avsluta kan vi gå till Gaia Portal: VPN → Fjärråtkomst → Anslutna fjärranvändare

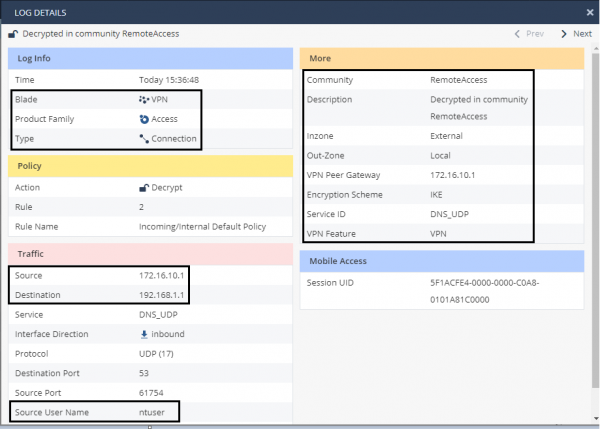
Användaren “ntuser” visas som ansluten, vi kontrollerar händelseloggen genom att gå till Loggar & Övervakning → Säkerhetsloggar
Anslutningsloggen registreras, med IP-adressen som källa: 172.16.10.1 — detta är adressen som vår användare fått genom Office Mode.
3. Stödda klienter för Fjärråtkomst
Efter att vi har gått igenom proceduren för att ställa in en fjärranslutning till ditt kontor med hjälp av NGFW Check Point av SMB-familjen, skulle jag vilja nämna stödet för klienter för olika enheter:
- Mobil klient ( / )
- L2TP inbyggd klient (Check Point påstår sig stödja den inbyggda VPN-applikationen från Microsoft).
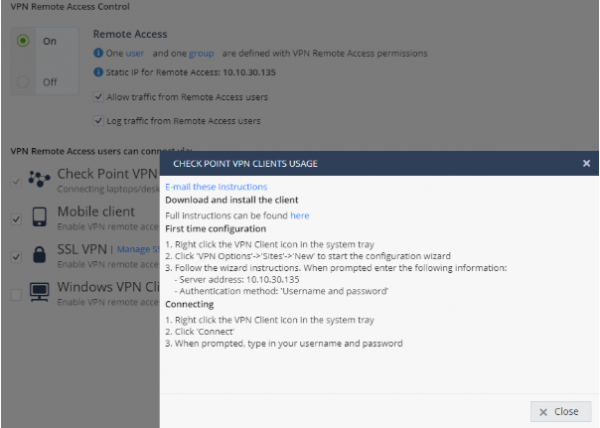
Mångfalden av stödda OS och enheter gör att du kan använda din licens, som ingår med NGFW, fullt ut. För att ställa in en specifik enhet finns det ett bekvämt alternativ “How to connect”

I den genereras automatiskt stegen, baserat på dina inställningar, vilket gör att administratörer enkelt kan installera nya klienter.
Slutsats: Sammanfattningsvis har vi i denna artikel gått igenom möjligheterna med VPN för NGFW Check Point av SMB-familjen. Vi har därefter beskrivit stegen för att ställa in Fjärråtkomst, vid anslutning av användare på distans till kontoret, och efteråt undersökt övervakningsverktygen. I slutet av artikeln diskuterade vi de tillgängliga klienterna och anslutningsalternativen för Fjärråtkomst. På så sätt kan ditt filialkontor säkerställa kontinuitet och säkerhet för anställdas arbete med hjälp av VPN-teknologier, trots olika externa hot och faktorer.
. Håll dig uppdaterad (, , , , ).

Källa: habr.com
