

Vad skiljer en bra säkerhetsspecialist inom IT-sektorn från en vanlig? Nej, det är inte att han kan nämna antalet meddelanden som manager Igor skickade till kollegan Maria igår. En bra säkerhetsspecialist försöker identifiera möjliga överträdelser i förväg och fånga dem i realtid, och gör allt för att förhindra att en incident fortsätter. Säkerhetsinformation och händelsehanteringssystem (SIEM) förenklar avsevärt uppgiften att snabbt registrera och blockera alla försök till brott.
Traditionellt kombinerar SIEM-system funktionerna för informationssäkerhetshantering och säkerhetshändelsehantering. En viktig egenskap hos systemen är analysen av säkerhetshändelser i realtid, vilket möjliggör reaktion innan något verkligt skadeverkande inträffar.
Huvuduppgifterna för SIEM-system är:
- Insamling och normalisering av data
- Korrelation av data
- Aviseringar
- Visualiseringspaneler
- Organisering av datalagring
- Sökning och analys av data
- Rapportering
Orsaker till den höga efterfrågan på SIEM-system
På senare tid har komplexiteten och samordningen av attacker på informationssystem ökat kraftigt. Samtidigt blir även det använda skyddskomplexet mer komplicerat — nätverks- och värd-baserade intrångsdetekteringssystem, DLP-system, antivirusprogram och brandväggar, sårbarhetsskannrar och mer. Varje säkerhetsverktyg genererar en ström av händelser med olika detaljnivåer, och man kan ofta bara se en attack genom överlappningen av händelser från olika system.
Det finns mycket att säga om olika kommersiella SIEM-system, , men vi erbjuder en kort översikt över gratis, heltäckande öppna källkod SIEM-system, som inte har några artificiella begränsningar på antal användare eller mängd accepterade och lagrade data, samt är lätta att skala och underhålla. Vi hoppas att detta hjälper till att bedöma potentialen hos sådana system och fatta beslut om det är värt att integrera sådana lösningar i företagets affärsprocesser.
AlienVault OSSIM
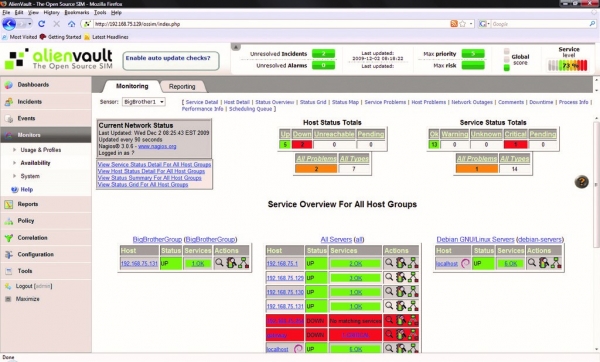
AlienVault OSSIM är den open-source versionen av AlienVault USM, en av de ledande kommersiella SIEM-systemen. OSSIM är en ram som består av flera projekt med öppen källkod, inklusive det nätverksbaserade intrusion detection-systemet Snort, nätverks- och nodövervakningssystemet Nagios, värdbaserade intrusion detection-systemet OSSEC och sårbarhetsskannern OpenVAS.
För att övervaka enheterna används AlienVault Agent, som skickar loggar från värden i syslog-format till GELF-plattformen eller kan använda en plugin för att integrera med tredjepartstjänster, som Cloudflare för omvänd proxy eller Okta för multifaktorautentisering.
USM-versionen skiljer sig från OSSIM genom att ha utökad funktionalitet för logghantering, övervakning av molninfrastruktur, automatisering samt uppdaterad hotinformation och visualisering.
Fördelar
- Byggd på beprövade open-source projekt;
- Stort samhälle av användare och utvecklare.
Nackdelar
- Stöder inte övervakning av molnplattformar (t.ex. AWS eller Azure);
- Ingen logghantering, visualisering, automatisering eller integration med tredjepartstjänster.
MozDef (Mozilla Defense Platform)
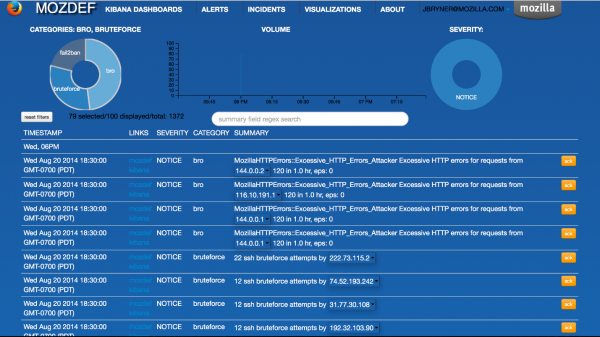
Den SIEM-plattform som utvecklats av Mozilla, MozDef, används för att automatisera processerna för hantering av säkerhetsincidenter. Systemet är designat från grunden för maximal prestanda, skalbarhet och tillförlitlighet, med en mikrotjänstarkitektur – varje tjänst körs i en Docker-container.
Precis som OSSIM är MozDef byggd på beprövade open-source projekt, inklusive loggindexerings- och sökmotormodulen Elasticsearch, Meteor-plattformen för att bygga flexibla web-gränssnitt och Kibana-plugin för visualisering och diagram.
Korrelation av händelser och aviseringar görs med hjälp av Elasticsearch-frågor, vilket gör det möjligt att skriva egna regler för händelsebehandling och avisering med hjälp av Python. Enligt Mozilla kan MozDef hantera mer än 300 miljoner händelser om dagen. MozDef tar emot händelser endast i JSON-format, men det finns integration med tredjepartstjänster.
Fördelar
- Använder inga agenter – arbetar med standardiserade JSON-loggar;
- Lätt att skala tack vare mikrotjänstarkitektur;
- Stöder datakällor från molntjänster, inklusive AWS CloudTrail och GuardDuty.
Nackdelar
- Ett nytt och mindre etablerat system.
Wazuh
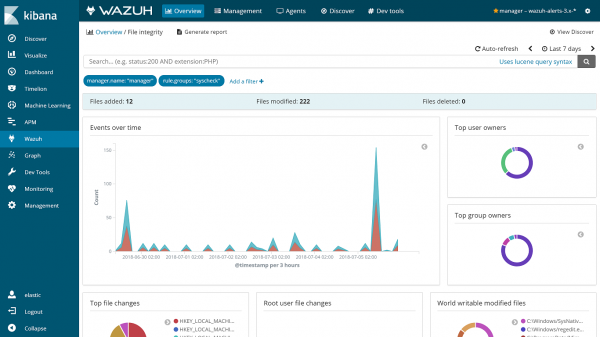
Wazuh började utvecklas som en fork av OSSEC, en av de mest populära SIEM-lösningarna med öppen källkod. Nu är det en unik lösning med nya funktioner, korrigerade fel och en optimerad arkitektur.
Systemet är byggt på ElasticStack (Elasticsearch, Logstash, Kibana) och stödjer både agensbaserad datainsamling och mottagning av systemloggar. Detta gör det effektivt för övervakning av enheter som genererar loggar men inte stödjer installation av agenter – nätverksenheter, skrivare och kringutrustning.
Wazuh stöder existerande OSSEC-agenter och erbjuder till och med en migrationsguide från OSSEC till Wazuh. Även om OSSEC fortfarande aktivt underhålls, anses Wazuh vara en fortsättning på OSSEC på grund av tillägget av ett nytt webbgränssnitt, REST API, en mer omfattande uppsättning regler och många andra förbättringar.
Fördelar
- Grundad och kompatibel med den populära SIEM OSSEC;
- Stöder olika installationsalternativ: Docker, Puppet, Chef, Ansible;
- Stöder övervakning av molntjänster, inklusive AWS och Azure;
- Inkluderar ett omfattande regelverk för att upptäcka ett flertal typer av attacker och möjliggör anpassning till PCI DSS v3.1 och CIS.
- Integreras med system för lagring och analys av loggar som Splunk för visuell händelseanalys och API-stöd.
Nackdelar
- Komplex arkitektur — kräver fullständig distribution av Elastic Stack utöver Wazuhs serverkomponenter.
Prelude OSS
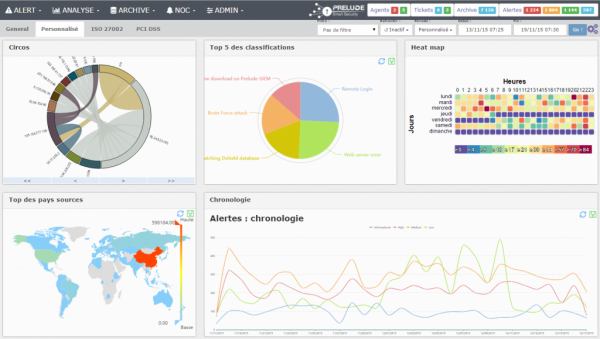
Prelude OSS är den öppna källkods-versionen av den kommersiella Prelude SIEM, utvecklad av det franska företaget CS. Lösningen utgör ett flexibelt modulärt SIEM-system som stöder många loggformat och integration med tredje parts verktyg som OSSEC, Snort och nätverksdetekteringssystemet Suricata.
Varje händelse normaliseras till ett meddelande enligt IDMEF-formatet, vilket underlättar datadelning med andra system. Men det finns en nackdel — Prelude OSS är kraftigt begränsad i prestanda och funktionalitet jämfört med den kommersiella versionen av Prelude SIEM och är mer avsedd för små projekt eller för att lära sig SIEM-lösningar och utvärdera Prelude SIEM.
Fördelar
- Ett beprövat system som utvecklas sedan 1998;
- Stöder många olika loggformat;
- Normaliserar data till IMDEF-formatet, vilket gör det enkelt att överföra data till andra säkerhetssystem.
Nackdelar
- Betydligt begränsad funktionalitet och prestanda i jämförelse med andra open-source SIEM-system.
Sagan
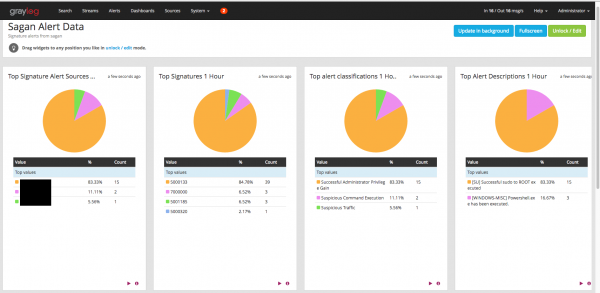
Sagan är en högpresterande SIEM som betonar kompatibilitet med Snort. Förutom att stödja regler skrivna för Snort kan Sagan skriva till Snorts databas och kan till och med användas med Shuil-gränssnittet. I grunden är detta en lättviktig, flerkärnig lösning som erbjuder nya funktioner samtidigt som den är användarvänlig för Snort-användare.
Fördelar
- Helt kompatibel med Snorts databas, regler och användargränssnitt;
- Den flerkärniga arkitekturen säkerställer hög prestanda.
Nackdelar
- Relativt nytt projekt med en liten gemenskap;
- Komplex installationsprocess som innefattar att bygga hela SIEM från källkod.
Slutsats
Varje av de beskrivna SIEM-systemen har sina egna egenskaper och begränsningar, så de kan inte kallas en universell lösning för alla organisationer. Men dessa lösningar har öppen kod, vilket gör det möjligt att implementera, testa och utvärdera dem utan alltför stora kostnader.
Vad mer intressant kan man läsa i bloggen
→
→
→
→
→
Prenumerera på vår -kanal för att inte missa nästa artikel! Vi skriver högst två gånger i veckan och endast om viktiga ämnen.
Källa: habr.com
