

Det fjärde steget i den emotionella reaktionen på förändringar är depression. I denna artikel kommer vi att berätta om vår erfarenhet av att genomgå det mest utdragna och obehagliga steget – förändringarna i företagets affärsprocesser för att uppnå överensstämmelse med ISO 27001-standarden.
Förväntningar
Den första frågan vi ställde oss efter att ha valt certifieringsorgan och konsulter var – hur mycket tid kommer vi faktiskt att behöva för alla nödvändiga förändringar?
Den ursprungliga arbetsplanen var utarbetad så att vi skulle klara det på 3 månader.
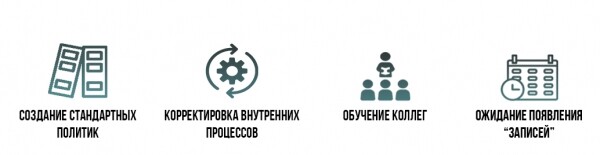
Allt verkade enkelt: det var nödvändigt att skriva ett par dussin policyer och göra några mindre förändringar i våra interna processer; sedan utbilda kollegorna om förändringarna och vänta ytterligare 3 månader (för att få fram 'register', det vill säga bevis på att policyerna fungerar). Det verkade som om vi skulle ha certifikatet i hand.
Dessutom planerade vi inte att skriva policyerna från grunden - vi hade ju en konsult som vi trodde skulle ge oss alla 'rätta' mallar.
Som ett resultat av dessa överväganden beräknade vi 3 dagar för att förbereda varje policy.
De tekniska förändringarna verkade inte heller skrämmande: vi behövde ställa in insamlingen och lagringen av händelser, kontrollera om säkerhetskopiorna överensstämde med den policy vi hade skrivit, uppgradera där det var nödvändigt och något mer av småsaker.
Teamet som förberedde allt som behövdes för certifieringen bestod av två personer. Vi planerade att de skulle arbeta med genomförandet parallellt med sina huvudsakliga uppgifter, och att vardera skulle ta max 1,5-2 timmar per dag.
Sammanfattningsvis kan man säga att vår syn på den kommande arbetsmängden var ganska optimistisk.
Verklighet
I verkligheten var allt förstås annorlunda: mallarna för policyerna som tillhandahölls av konsulten visade sig huvudsakligen vara icke tillämpliga för vårt företag; det fanns nästan ingen begriplig information på nätet om vad och hur man skulle göra. Som ni förstår, kollapsade planen 'att skriva en policy på 3 dagar' fullständigt. Så vi började misslyckas med tidsramarna nästan från projektets början, och stämningen började långsamt försämras.
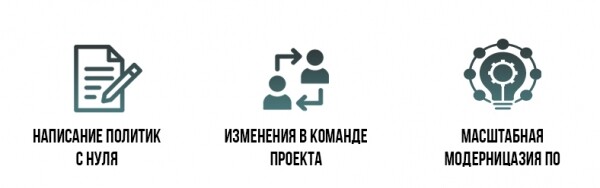
Expertisen i teamet var katastrofalt låg – så låg att den inte ens räckte till för att ställa rätt frågor till konsulten (som för övrigt inte visade mycket initiativ). Arbetet blev ännu långsammare, eftersom en av de två nyckelpersonerna lämnade teamet tre månader efter projektstarten (vid den tidpunkt då allt borde ha varit klart). En ny IT-chef tog över, och som skulle slutföra implementeringsprocessen på kort tid och se till att informationssäkerhetssystemet fick allt nödvändigt ur teknisk synvinkel. Uppdraget såg ut att vara utmanande… De ansvariga började känna sig nedstämda.
Dessutom visade den tekniska sidan av frågan sig också ha 'nyanser'. Vi stod inför uppgiften att globalt modernisera mjukvaran både på arbetsstationerna och på serverutrustningen. Under konfigurationen av systemet för insamling av händelser (loggar) upptäckte vi att vi saknade hårdvaruresurser för att systemet skulle fungera normalt. Även mjukvaran för säkerhetskopiering behövde uppgraderas.
Spoiler: Till slut blev informationssäkerhetssystemet framgångsrikt implementerat på 6 månader. Och ingen dog ens!
Vad förändrades mest?
Utan tvekan skedde en mängd små förändringar under implementeringen av standarden i företagets processer. Vi har identifierat de mest betydelsefulla förändringarna för er:
- Formaliseringen av riskbedömningsprocessen
Tidigare fanns det ingen formell procedur för riskbedömning på företaget – det gjordes bara som en del av den övergripande strategiska planeringen. En av de viktigaste uppgifterna som löstes under certifieringen var implementeringen av företagets riskbedömningspolicy, som beskriver alla steg i denna process och de ansvariga för varje steg.
- Kontroll över bärbara informationslagringsmedia
En av de betydande riskerna för verksamheten var användningen av oskyddade USB-minnen: i praktiken kunde vilken anställd som helst spela in vilken information som helst på ett minne och i bästa fall förlora det. Under certifieringen stängdes möjligheten att ladda ner information till minnen på alla anställdas arbetsstationer – registrering av information blev möjlig endast genom en begäran till IT-avdelningen.
- Övervakning av superanvändare
En av de största problemen var att alla medarbetare inom IT-avdelningen hade absoluta rättigheter i alla företagets system – de hade tillgång till all information. Ingen övervakade dem ordentligt.
Vi har implementerat ett system för Data Loss Prevention (DLP) – ett program för att övervaka medarbetares aktiviteter som analyserar, blockerar och skickar aviseringar om farlig och oproduktiv verksamhet. Nu får företagets operativa direktör aviseringar om IT-avdelningens åtgärder via e-post.
- Tillvägagångssätt för organisering av informationsinfrastruktur
Certifieringen krävde globala förändringar och tillvägagångssätt. Ja, vi var tvungna att modernisera en del av serverutrustningen på grund av den ökade belastningen. I synnerhet har vi avsatt en separat server för insamlingssystem. Servern var utrustad med stora och snabba SSD-lagringar. Vi övergav backup-programvaran och valde lagringssystem som har all nödvändig funktionalitet "out of the box". Vi har tagit flera stora steg mot konceptet "infrastruktur som kod", vilket har sparat mycket diskutrymme genom att avstå från backup av flera servrar. Inom kort tid (1 vecka) uppgraderades all programvara på arbetsstationer till Win10. En av frågorna som moderniseringen löste var möjligheten att aktivera kryptering (i Pro-versionen).
- Övervakning av pappersdokument
Företaget hade betydande risker kopplade till användningen av pappersdokument: de kunde förloras, lämnas på olämpliga platser eller förstöras felaktigt. För att minimera sådana risker har vi märkt alla pappersdokument efter konfidentialitetsgrad och utvecklat en procedur för destruktion av olika typer av dokument. Nu, när en medarbetare öppnar en mapp eller tar ett dokument, vet de exakt vilken kategori informationen tillhör och hur den ska hanteras.
- Hyra av en reserv datacenter
Tidigare lagrades all företagsinformation på servrar belägna i ett externt skyddat datacenter. Det fanns dock inga rutiner för nödsituationer i detta datacenter. Lösningen blev att hyra ett reservmoln datacenter och säkerhetskopiera den mest viktiga informationen dit. Nu lagras företagets information i två geografiskt åtskilda datacenter, vilket minimerar risken för förlust.
- Test av verksamhetens kontinuitet
I vårt företag har vi under flera år haft en Policy för verksamhetens kontinuitet (BCP) som beskriver de anställdas handlingssätt vid olika negativa scenarier (förlust av tillgång till kontoret, epidemi, strömavbrott osv.). Vi har dock aldrig genomfört något kontinuitetstest – det vill säga, vi har aldrig mätt hur lång tid det skulle ta att återställa verksamheten i var och en av dessa situationer. Som förberedelse inför certifieringsauditen har vi inte bara genomfört detta, utan även utvecklat en plan för kontinuitetstestning för det kommande året. Det är värt att notera att efter ett år, när vi ställdes inför behovet av en fullständig övergång till distansarbete, klarade vi av detta på tre dagar.
Det är viktigt att notera, att alla företag som förbereder sig för certifiering har olika startförhållanden – så i ditt fall kan helt andra förändringar vara nödvändiga.
Reaktionen hos de anställda på förändringar
Konstigt nog – här förväntade vi oss det sämsta – gick det inte så illa. Man kan inte säga att kollegorna tog nyheten om certifieringen med stort entusiasm, men det var uppenbart följande:
- Alla nyckelpersoner förstod vikten och oundvikligheten av denna åtgärd;
- Alla andra anställda såg upp till nyckelpersonerna.
Självklart hjälpte det oss mycket att vår bransch – outsourcingen av bokföringsfunktioner. Den absoluta majoriteten av våra anställda klarar av de ständiga förändringarna i rysk lagstiftning. Därmed blev införandet av några dussin nya regler som nu måste följas inget särskilt extraordinärt för dem.
Vi har förberett en ny obligatorisk utbildning om ISO 27001 och tester för alla våra anställda. Alla tog snällt bort klisterlappar med lösenord från sina skärmar och rensade sina bord som var överfulla med dokument. Ingen högljudd missnöje har observerats - generellt sett har vi haft tur med våra anställda.
Således har vi passerat den mest smärtsamma fasen – "depression" – relaterad till förändringarna i våra affärsprocesser. Det var tufft och utmanande, men resultatet överträffade våra vildaste förväntningar.
Läs tidigare material från serien:
5 faser av oundviklighet i antagandet av ISO/IEC 27001-certifiering. Depression.
5 faser av oundviklighet i antagandet av ISO/IEC 27001-certifiering. Acceptans.
Källa: habr.com
